






Šiuolaikinė plėtra vyksta sparčiai, todėl saugumas turi vystytis kartu su ja. Štai kodėl programos pažeidžiamumų skenavimas tapo pagrindiniu žingsniu kuriant saugesnę programinę įrangą. Automatizuotos analizės metu kūrėjai prieš išleidimą nustato kodo trūkumus, nesaugias priklausomybes ir konfigūracijos riziką. Naudojant pažangias programų pažeidžiamumų skenavimo įrankiaikomandos atlieka pilną programos pažeidžiamumo nuskaitymas anksti pastebėti silpnąsias vietas, sustiprinti pipelineir užkirsti kelią problemoms pasiekti gamybą.
1. Kodėl svarbus programų pažeidžiamumų nuskaitymas
Kiekviena nauja funkcija gali sukelti tam tikrą riziką. Vienas netinkamai sukonfigūruotas failas arba pasenusi priklausomybė gali kelti pavojų visai sistemai. Programos pažeidžiamumų nuskaitymas padeda aptikti šias problemas anksti, kūrimo metu ir prieš bet kokiam leidimui pasiekiant vartotojus. Kaip pažymėta NIST saugios programinės įrangos kūrimo sistema (SP 800-218)ankstyvas aptikimas ir automatinis patvirtinimas yra labai svarbūs siekiant sumažinti programinės įrangos pažeidžiamumą ir išvengti brangaus pakartotinio darbo vėlesniame gyvavimo cikle.
Kai integruota į CI/CD pipelineAutomatinės patikros kiekvienoje versijoje peržiūri šaltinio kodą, trečiųjų šalių komponentus ir konfigūracijos failus. Todėl kūrėjai gauna greitą grįžtamąjį ryšį ir gali nedelsdami išspręsti problemas. Be to, komandos, naudojančios modernius nuskaitymo įrankius, sutaupo laiko, sumažina įspėjamųjų garsų kiekį ir teikia programinę įrangą su didesniu pasitikėjimu.
Šio proceso nuoseklumas didina pasitikėjimą, gerina matomumą ir užtikrina, kad saugumas judėtų tuo pačiu tempu kaip ir kūrimas.
2. Kas yra programų pažeidžiamumų nuskaitymas?
Programos pažeidžiamumų nuskaitymas yra procesas, kurio metu automatiškai analizuojamos programos ir jų palaikomieji ištekliai, siekiant nustatyti galimas saugumo problemas. Užuot laukus iki gamybos etapo, skenavimas sutelkiamas į ankstyvuosius etapus, tokius kaip kodavimas, testavimas ir kompiliavimo patvirtinimas. Pagal OWASP testavimo vadovasankstyvas ir nuolatinis testavimas padeda sumažinti riziką, nustatant silpnąsias vietas prieš diegimą.
Tai apima patikrinimą, ar:
- Įpurškimo defektai, pvz. SQL injekcija or skirtingų svetainių scenarijai
- Silpna autentifikavimo arba autorizacijos logika
- Pasenusios priklausomybės su žinomais pažeidžiamumais
- Paslaptys arba prisijungimo duomenys, netyčia išsaugoti kode
- Neteisingai sukonfigūruoti infrastruktūros apibrėžimai arba darbo eigos
Kai maitinama dešine programų pažeidžiamumų skenavimo įrankiaiŠie patikrinimai padeda komandoms greitai aptikti silpnąsias vietas, nustatyti taisymų prioritetus ir nuo pat pradžių teikti saugią programinę įrangą.
3. Kaip veikia programų pažeidžiamumų nuskaitymas
Vystymo metu, programų pažeidžiamumų skenavimo įrankiai automatiškai tikrinti kodo bazes, priklausomybes ir konfigūracijasJie lygina aptiktus modelius su pažeidžiamumų duomenų bazėmis ir saugumo politikomis, kad išryškintų galimas rizikas.
Kiekvienos programos pažeidžiamumo nuskaitymas suskirsto išvadas pagal sunkumą, panaudojimo galimybes ir poveikį. Todėl komandos gali sutelkti dėmesį į tai, kas iš tiesų svarbu, užuot pasidavus klaidingiems teigiamiems rezultatams.
Kadangi viskas vyksta prieš diegimą, kūrėjai gali iš anksto spręsti problemas, taip pagerindami tiek saugumo lygį, tiek pristatymo greitį.
4. Pagrindinės funkcijos, į kurias reikia atkreipti dėmesį programų pažeidžiamumų nuskaitymo įrankiuose
Tinkamų saugos įrankių pasirinkimas labai lemia, kaip lengvai nuskaitymas integruosis į jūsų kasdienį darbo eigą. Daugeliu atvejų geriausi variantai turi keletą paprastų savybių, kurios padeda komandoms išlikti greitoms ir tikslioms.
- Tikslumas: Pateikite aiškius ir patikimus rezultatus be papildomo triukšmo.
- Automatika: Automatiškai paleisti nuskaitymus, kai kūrėjai commit arba sujungimo kodas.
- Plati aprėptis: Patikrinkite kodą, priklausomybes, konteinerius ir infrastruktūros failus vienoje vietoje.
- Prioritetas: Rūšiuokite išvadas pagal realų poveikį, kad taisymai būtų atliekami ten, kur jie svarbiausi.
- Kūrėjo integracija: Rodyti rezultatus tiesiogiai pull requests or dashboards greitiems veiksmams.
Kai šios funkcijos veikia kartu, pažeidžiamumų skenavimas tampa įprasto kūrimo dalimi – sklandus, greitas ir efektyvus nuo pirmos kodo eilutės iki diegimo.
5. Saugumo patikrų integravimas į CI/CD
Saugumas neturėtų stabdyti kūrimo. Įterpimas programos pažeidžiamumų skenavimas į CI/CD pipelineužtikrina, kad kiekvienas sukurtos versijos leidimas būtų patikrintas prieš išleidimą. Kai kūrėjas commitKodo automatiniai nuskaitymai tikrina, ar nėra nesaugių priklausomybių, politikos pažeidimų ar kodavimo klaidų.
Taikant šį metodą, problemos nustatomos vos joms atsiradus. Be to, programų pažeidžiamumų skenavimo įrankiai gali automatiškai blokuoti nesaugias versijas arba atidaryti užklausas. Šis nuolatinis procesas sutrumpina taisymo laiką ir padeda komandoms siekti bendrų saugumo tikslų.
Galiausiai, kiekvienas automatizuotas programos pažeidžiamumo nuskaitymas tampa saugos tinklu, kuris sustiprina jūsų patikimumą pipeline.
6. Kaip „Xygeni“ supaprastina programų pažeidžiamumų nuskaitymą
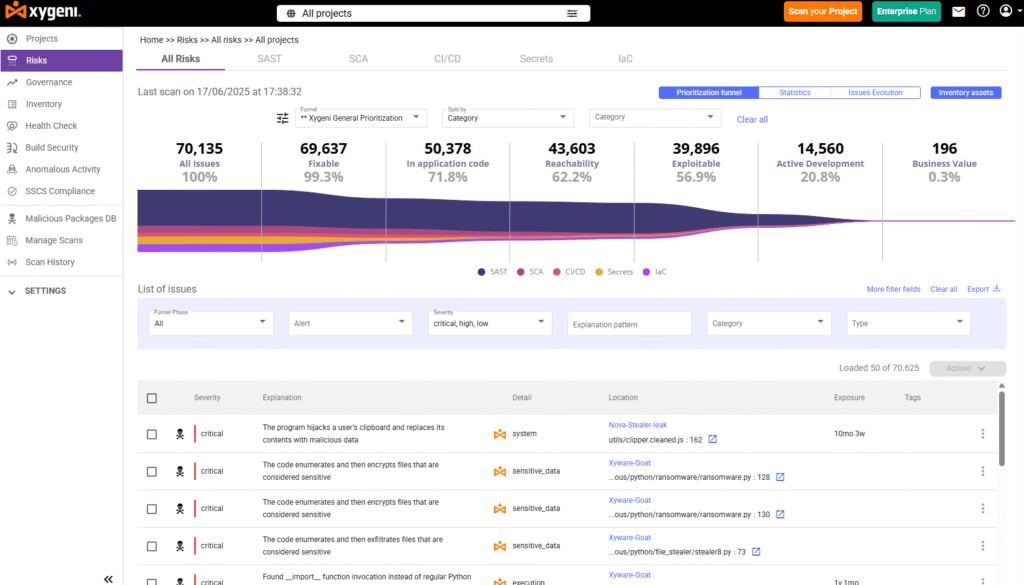
Ksigeni užtikrina nuolatinę apsaugą prieš diegimą, sujungdama saugumo patikras visame kode, priklausomybėse ir konfigūracijose. Jos „viskas viename“ platforma apjungia SAST, SCA, IaC, paslapčių aptikimas ir kenkėjiškų programų prevencija, suteikdamas kūrėjams aiškų matomumą ir automatizavimą kiekviename žingsnyje.
Be to, šios galimybės veikia kartu, kad palaikytų programos pažeidžiamumų skenavimas per visą SDLCJie anksti aptinka problemas, sumažina įspėjamųjų signalų kiekį ir pagreitina taisomuosius veiksmus. Todėl komandos gali sutelkti dėmesį į funkcijų kūrimą, o fone automatiškai atliekami saugumo patikrinimai.
Štai kaip „Xygeni“ padeda aptikti ir užkirsti kelią pažeidžiamumams viso kūrimo proceso metu:
- Dirbtiniu intelektu SAST: Randa ir ištaiso kodo problemas naudodamas kontekstą atitinkančias rekomendacijas.
- SCA su pasiekiamumu ir EPSS: Išryškina galimas priklausomybes ir siūlo saugesnes versijas.
- Paslapčių saugumas: Aptinka ir atšaukia paviešintus raktus ar žetonus, kol jie dar nespėjo padaryti žalos.
- IaC Security: Tikrina „Terraform“, „CloudFormation“ ir „Kubernetes“ failus, ar nėra rizikingų konfigūracijų.
- Kenkėjiškų programų aptikimas: Neleidžia užkrėstiems ar sugadintiems paketams patekti į jūsų programinės įrangos tiekimo grandinę.
Be to, šie įrankiai tiesiogiai susiję su populiariais CI/CD platformose, tokiose kaip „GitHub“, „GitLab“ ar „Jenkins“. Dėl šios priežasties saugumo patikrinimai atliekami automatiškai kiekvienoje versijoje. Todėl „Xygeni“ tampa paprastu, automatizuotu apsaugos sluoksniu, kuris apsaugo jūsų SDLC saugus nuo pradžios iki pabaigos.
„Xygeni“ programų pažeidžiamumų nuskaitymo galimybės visame SDLC
| SDLC Fazė | „Xygeni“ pajėgumai | Pagrindinis dėmesys |
|---|---|---|
| Kodas & Commit | SAST (AI automatinis taisymas) | Aptinka kodo lygio pažeidžiamumus ir tiesiogiai taiko saugius, dirbtinio intelekto sugeneruotus pataisymus pull requests. |
| Priklausomybės | SCA su pasiekiamumu ir EPSS | Randa išnaudojamas atvirojo kodo pažeidžiamumus, nustato prioritetus pagal išnaudojimo galimybes ir automatizuoja taisomuosius veiksmus. |
| Infrastruktūra kaip kodas | IaC Security | Analizuoja „Terraform“, „CloudFormation“ ir „Kubernetes“ šablonus, kad būtų išvengta neteisingų konfigūracijų prieš diegimą. |
| Paslapčių valdymas | Paslaptys Saugumas | Aptinka, patvirtina ir panaikina paviešintus prisijungimo duomenis saugyklose, konteineriuose ir kt. CI/CD pipelines. |
| Pipeline & Sukurti | Build Security | Apsaugo CI/CD darbo eigos su atestacija, artefaktų vientisumo patikrinimu ir kilmės sekimu. |
| Kenkėjiška programa ir tiekimo grandinė | Kenkėjiškų programų aptikimas | Prieš integravimą identifikuoja kenkėjiškus paketus, pakeistas priklausomybes ir nesaugius artefaktus. |
| Stebėsena ir valdymas | ASPM & Anomalijų aptikimas | Centralizuoja matomumą, nustato įspėjimų prioritetus ir aptinka neįprastą veiklą visame kode ir pipelines. |
7. Galutinės mintys
Programinės įrangos apsauga prasideda gerokai prieš diegimą. Naudojant tinkamus programų pažeidžiamumų skenavimo įrankiai padeda kūrėjams anksti rasti ir ištaisyti problemas, pagerinant tiek kokybę, tiek greitį.
Kai saugumas tampa kasdienio darbo dalimi, komandos dirba užtikrinčiau ir patiria mažiau netikėtumų. Su „Xygeni“ šiuos patikrinimus įtraukti į savo darbo eigą yra paprasta, greita ir pritaikyta jūsų projektams.

