






Lt; DR
ASPM saugumas, paaiškintas per minutę
Dauguma programėlių saugumo komandų neturi aptikimo problemos. Jos turi problemą „kuris iš šių 5,000 išvadų yra svarbus?“.
- Kas tai yra: Application Security Posture Management (ASPM) yra praktika, kai renkami rezultatai iš kiekvienos programos saugos priemonės (SAST, SCA, paslaptys, IaC, CI/CD ir DAST) į vieną rodinį, pašalinant pasikartojančius elementus ir suskirstant juos pagal jų panaudojimo galimybes ir poveikį verslui.
- Kodėl tai yra svarbu: Tai perkelia „AppSec“ nuo „visko paieškos ir taisymo“ į „patvirtinimo ir prioritetų nustatymo“, kad komandos pirmiausia pašalintų rizikas, kuriomis iš tikrųjų galima pasinaudoti.
- Kas tai apima: turto aptikimas ir inventorizavimas, vieningas pažeidžiamumų valdymas, rizika pagrįstas prioritetų nustatymas, taisomųjų darbų eigos ir valdymo bei atitikties ataskaitų teikimas.
- Kaip Xygeni prie to prieina: vietiniai skaitytuvai visame pasaulyje SDLC bei jau naudojamų įrankių, tokių kaip „Snyk“, „Veracode“, „Checkmarx“ ir „SonarQube“, surinktos išvados viename prioritetinės rizikos rodinyje.
Esmė: ASPM nepakeičia jūsų skaitytuvų. Tai leidžia jų išvestį naudoti.
Šiais laikais, kai skaitmeninės grėsmės vystosi sparčiau nei bet kada anksčiau, programų apsauga nuo kibernetinių atakų tapo ne tik būtinybe, bet ir būtina sąlyga išlikimui skaitmeninėje erdvėje. 60 % įmonių susiduria su dideliais sunkumais kibernetinio saugumo pažeidimų dėl programų pažeidžiamumų kiekvienais metaisklausimas nebėra, ar organizacija bus užpulta, o kada. Ši atšiauri realybė atneša Application Security Posture Management (ASPM) į kibernetinio saugumo strategijų priešakinę poziciją, siūlydama skydą ir visapusišką ginklą prieš nuolat augančią kibernetinių grėsmių aplinką.
ASPM Saugumas – terminas, sparčiai išpopuliarėjęs tarp kibernetinio saugumo ekspertų, – atspindi paradigmos pokytį nuo tradicinių, reaktyvių saugumo priemonių prie proaktyvios, strateginės sistemos, kuri gali numatyti, užkirsti kelią ir apsaugoti programas nuo klastingų skaitmeninio amžiaus grėsmių. Tačiau kas tiksliai yra... ASPMir kaip tai gali pakeisti tai, kaip įmonės saugo savo skaitmeninį turtą? Šiame įraše gilinamasi į esmę Application Security Posture Management, atskleisdama savo, kaip šiuolaikinio kibernetinio saugumo kertinio akmens ir verslo sėkmės katalizatoriaus vis labiau tarpusavyje susijusiame pasaulyje, vaidmenį.
Prisijunkite prie mūsų ir kartu aptarsime svarbiausius komponentus, neginčijamą naudą ir praktinius įgyvendinimo žingsnius. ASPM, užtikrinant, kad jūsų programos būtų ne tik saugios, bet ir atsparios rytojaus kibernetinėms grėsmėms. Nesvarbu, ar esate CTO, kibernetinio saugumo specialistas, ar verslo vadovas, siekiantis veiklos meistriškumo, supratimas ASPM yra pirmas žingsnis siekiant patobulinti jūsų kibernetinio saugumo strategiją ir užtikrinti skaitmeninių galimybių saugumą.
Turinys
Kas yra ASPM? Suprasti pagrindus Application Security Posture Management
Application Security Posture Management (ASPM) yra sudėtingas metodas, kuris peržengia tradicinius programų saugumo metodus, integruodamas išteklius, procesus ir technologijas, kad būtų sukurta naši, sisteminė ir tvari programų saugumo (AppSec) programa. ASPM Saugumas suteikia organizacijoms galimybę proaktyviai valdyti savo programų saugumo aplinką, automatizuojant ir valdant programų saugumo išteklius, kad būtų panaikintas atotrūkis tarp saugumo priemonių ir galimų pažeidžiamumų.
Iš esmės ASPM leidžia organizacijoms nuo pirmos dienos valdyti savo saugumo apimtį, teikiant pirmenybę kritiniams pažeidžiamumams ir užtikrinant, kad programos atitiktų saugumo reikalavimus standardir yra apsaugoti nuo besikeičiančių kibernetinių grėsmių. Skirtingai nuo įprastų programų saugumo strategijų, kurios dažnai veikia reaktyviai, ASPM skatina saugumo komandas taikyti strategiškesnį ir į ateitį orientuotą požiūrį. Jei jau vertinate platformas, peržiūrėkite mūsų palyginimą viršų ASPM įrankiai 2026 metams.
Geriausios ASPM Sistemos paaiškinimas: kibernetinio saugumo stiprinimas naudojant Application Security Posture Management
Geriausios ASPM sistema paremta keliais pagrindiniais ramsčiais, įskaitant:
Turto paieška ir inventorizacija: ASPM prasideda nuo išsamaus visų taikomųjų programų išteklių žemėlapio sudarymo, užtikrinant visišką matomumą ir tikslų taikomųjų programų aplinkos inventorizavimą.
Pažeidžiamumo valdymasCentrinė dalis ASPM yra sistemingas programų pažeidžiamumų identifikavimas, analizė ir šalinimas, kurį palengvina automatizuoti įrankiai ir technologijos.
Rizikos vertinimas ir prioritetų nustatymas: ASPM įvertina organizacijos rizikos aplinkos pažeidžiamumus, prioritetą teikdamas taisomosioms pastangoms pagal galimą poveikį verslo operacijoms.
Valdymas ir atitiktis: ASPM užtikrina, kad programos laikytųsi nustatytų saugumo reikalavimų standardir reguliavimo reikalavimus, integruojant valdymo praktiką į „AppSec“ programą.
ASPM atlieka esminį vaidmenį šiuolaikinėse kibernetinio saugumo strategijose, nes užtikrina holistinį ir integruotą požiūrį į programų saugumą. Jis sprendžia tradicinių programų apribojimus. „AppSec“ metodai, kurie dažnai neatsilieka nuo šiandieninių programų spartaus kūrimo ciklo ir sudėtingumą.
Skatindami aktyvią ir strateginę saugumo poziciją, ASPM leidžia organizacijoms efektyviau mažinti riziką ir lanksčiai reaguoti į naujas grėsmes.
ASPM palyginti su ASOC, palyginti su CNAPP ir CSPM
Keturi dažnai painiojami akronimai. Štai ką kiekvienas iš jų reiškia ir kur ASPM tinka.
| Kategorija | Sutelkti | Klausimas, į kurį atsako | Tipinė taikymo sritis |
|---|---|---|---|
| ASPMApplication Security Posture Management | Paraiška ir jos SDLC | Kurios programos rizikos yra svarbiausios ir kas jas taiso? | Kodas, priklausomybės, paslaptys, IaC, pipelineir versijos, taip pat kitų skaitytuvų išvados |
| ASOCProgramų saugumo orkestravimas ir koreliacija | Skenerio orkestravimas | Kaip paleisti savo įrankius ir susieti jų rezultatus? | Skenerio išvesties agregavimas ir dublikatų šalinimas; pirmtakas ASPM |
| CNAPPDebesijos pagrindu sukurta programų apsaugos platforma | Debesijos darbo krūviai ir infrastruktūra | Ar mano debesijos aplinka ir joje veikiantys failai yra saugūs? | Debesijos konfigūracija, darbo krūviai, konteineriai ir vykdymo aplinka |
| CSPMDebesų saugos laikysenos valdymas | Debesų konfigūracija | Ar mano debesijos paskyros sukonfigūruotos saugiai? | Neteisingos konfigūracijos ir atitiktis debesijos paskyrose; dažnai tai yra CNAPP dalis |
Kaip ASPM Saugumas transformuoja programų saugumą šiuolaikiniame versle
ASPM nėra tiesiog dar vienas kibernetinio saugumo leksikono akronimas; tai reiškia paradigmos pokytį, kaip saugumo komandos žiūri į programų saugumą. Turėdama išsamią ir lanksčią sistemą, ASPM suteikia organizacijoms galimybę užtikrintai orientuotis skaitmeninio pasaulio sudėtingume, užtikrinant, kad programos būtų saugios, atitiktų reikalavimus ir atsparios kibernetinėms grėsmėms.
Stebėdami sparčiai augančią integraciją ASPM „AppSec“ pramonėje akivaizdu, kad šis požiūris nustato naujas standard programų saugumui. Organizacijos, kurios taiko ASPM yra geriau pasirengę apsaugoti savo skaitmeninį turtą, saugoti jautrius duomenis ir išlaikyti klientų bei suinteresuotųjų šalių pasitikėjimą.
Esminis vaidmuo ASPM stiprinant šiuolaikines kibernetinio saugumo praktikas
ASPM peržengia tradicinio programų saugumo ribas, pateikdamas išsamų organizacijos saugumo būklės vaizdą, derinant automatizuotų įrankių stipriąsias puses su strateginiais procesais, siekiant veiksmingai nustatyti, įvertinti ir sušvelninti pažeidžiamumusJo mechaniką galima suskirstyti į kelis pagrindinius komponentus.
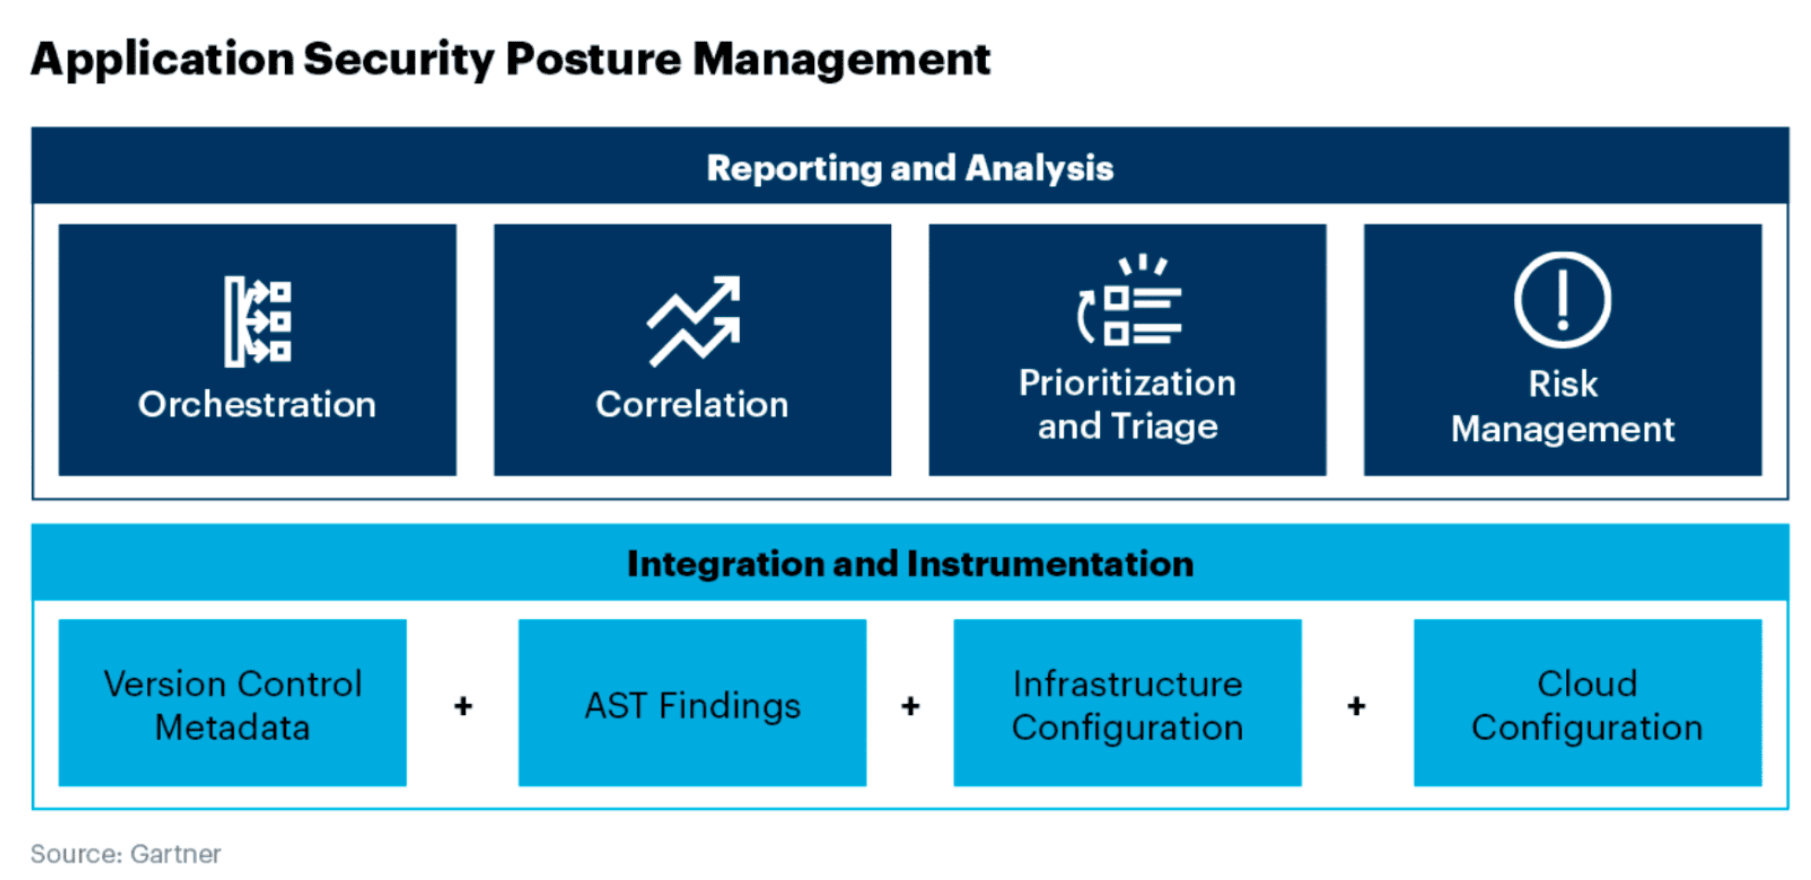
Pagrindiniai komponentai ASPMEfektyvaus programų saugumo sudedamosios dalys
Turto paieška ir atsargų valdymas:
Pagrindas ASPM yra pastatytas ant išsamus identifikavimas ir katalogavimasloginvisų organizacijos skaitmeninės ekosistemos programų išteklių gTai apima veikiančias ir kūrimo stadijoje esančias programas, bibliotekas, API ir trečiųjų šalių integracijas.
Efektyvus turto inventoriaus valdymas užtikrina, kad kiekvienas komponentas būtų apskaitomas ir stebimas, taip sudarant sąlygas tvirtai saugumo pozicijai, kuri:
- Suteikia visapusiško saugumo pagrindą.
- Įgalina tikslines saugumo priemones, suprasdamas galimų pažeidžiamumų mastą.
Automatinis pažeidžiamumų aptikimas ir vertinimas:
ASPM naudoja pažangias nuskaitymo technologijas, kad nuolat stebėtų programų išteklius ir ieškotų pažeidžiamumų. Ši automatizacija apima visą statinį kodą, CI/CD infrastruktūra ir komandos, ir programinės įrangos sudėties analizės, siūlantis daugialypį požiūrį į galimas saugumo grėsmes.
Įvertinus šių pažeidžiamumų sunkumą ir kontekstą, ASPM leidžia tikslingai reaguoti į svarbiausias problemas. Nuolatinis, automatizuotas aptikimas:
- Aptinka naujus pažeidžiamumus keičiantis kodui, užuot laukęs kitos periodinės peržiūros.
- Pašalina pasikartojančius radinius skirtinguose skaitytuvuose, kad ta pati problema nebūtų skaičiuojama ir priskiriama du kartus.
Prioritetų nustatymas pagal riziką:
Centrinis iki ASPMmetodas – pažeidžiamumų prioritetizavimas pagal jų keliamą riziką organizacijai. Tai apima galimo pažeidžiamumo išnaudojimo poveikio analizę, atsižvelgiant į tokius veiksnius kaip duomenų jautrumas, programų kritiškumas ir poveikio lygis. Rizika pagrįstas prioritetizavimas užtikrina, kad ištekliai būtų paskirstomi efektyviai, sutelkiant taisomąsias pastangas ten, kur jų labiausiai reikia, siekiant:
- Užtikrinti efektyvų išteklių paskirstymą, kad pirmiausia būtų pašalinti svarbiausi pažeidžiamumai.
- Padėkite palaikyti operacinį saugumą netrukdydami kūrimo procesams.
Taisymo ir mažinimo darbo eigos automatizavimas:
ASPM supaprastina pažeidžiamumų šalinimo procesą taikant automatizuotas darbo eigas. Tai apima užklausų generavimą, priskyrimą atitinkamoms kūrimo ar saugumo komandoms ir taisymo eigos stebėjimą. Automatizavimas palengvina greitesnį ir labiau koordinuotą reagavimą į saugumo problemas, sumažinant poveikio laikotarpį:
- Sumažinkite užpuolikų galimybių langą greitai pašalindami pažeidžiamumus.
- Pagerinkite bendrą saugumo padėtį, pašalindami galimus kibernetinių grėsmių patekimo taškus.
Atitiktis ir valdymas:
Atsižvelgiant į vis griežtesnius reguliavimo reikalavimus, ASPM suteikia reikalingus įrankius, išlaikyti laikymasisNuolat stebėsenos ir ataskaitų teikimo metu organizacijos gali užtikrinti, kad jų programos atitiktų atitinkamus standartus. standardir reglamentus, taip išvengiant galimų baudų ir žalos reputacijai, kurie:
- Išvengiama teisinių ir finansinių pasekmių, susijusių su nesilaikymu.
- Laikydamiesi geriausios saugumo praktikos, kuria pasitikėjimą klientais ir suinteresuotosiomis šalimis.
Integravimas ASPM skirtas patobulintam programų saugumui ir patikimam programinės įrangos tiekimo grandinės valdymui
Integravimas Application Security Posture Management (ASPM) į programų saugumą ir programinės įrangos tiekimo grandinę žymi strateginį posūkį link atsparesnio, aktyvesnio gynybos mechanizmo, susiduriant su besikeičiančiomis skaitmeninėmis grėsmėmis.
Programos sauga:
Patobulintas matomumas: ASPM siūlo precedento neturintis matomumas programų aplinkoje, atskleidžiant paslėptus pažeidžiamumus ir netinkamas konfigūracijas, kuriomis užpuolikai galėtų pasinaudoti. Šis išsamus supratimas yra labai svarbus norint apsaugoti sudėtingas programas šiandieninėje grėsmių aplinkoje.
DevSecOps integracija: pagal sklandus integravimas su „DevSecOps“ praktikos, ASPM puoselėja kultūrą, kurioje saugumas yra integruotas į visą kūrimo gyvavimo ciklą. Šis bendradarbiavimas ne tik pagerina saugumo rezultatus, bet ir pagreitina kūrimo terminus.
Programinės įrangos tiekimo grandinė:
Trečiųjų šalių komponentų apsauga: ASPM sprendžia didėjantį susirūpinimą dėl programinės įrangos tiekimo grandinės pažeidžiamumų, ypač susijusių su trečiųjų šalių bibliotekomis ir komponentais. šių išorinių priklausomybių vertinimas ir stebėjimas, ASPM sumažina tiekimo grandinės atakų, kurios galėtų pakenkti programų vientisumui, riziką.
SBOM Generacija ir valdymasEsminis aspektas ASPM programinės įrangos tiekimo grandinės kontekste yra programinės įrangos medžiagų sąrašo generavimas ir valdymas (SBOM)Šis išsamus visų programinės įrangos komponentų, įskaitant atvirojo kodo ir nuosavybės teise saugomus elementus, sąrašas yra būtinas norint sekti pažeidžiamumus ir užtikrinti atitiktį saugumo reikalavimams. standards
Giliai pasinerkite į ASPM Saugumas: išsami analizė Application Security Posture Management poveikis
Išsami analizė Application Security Posture Management atskleidžia savo transformacinį potencialą iš naujo apibrėžiant programų saugumą. Judant į priekį, gylis ir plotis ASPMpoveikis kibernetiniam saugumui ir toliau didės, įtvirtindamas savo, kaip nepakeičiamos šiuolaikinių saugumo strategijų dalies, vaidmenį.
Įgyvendinimas ASPM pakelia organizacijos programų saugumo strategiją nuo reaktyvios iki proaktyvios. Šis paradigmos pokytis yra labai svarbus šiandieninėje sparčiai besikeičiančioje kibernetinių grėsmių aplinkoje, kur statymai yra didesni, o atakų paviršiai platesni nei bet kada anksčiau. Su ASPM, organizacijos gauna naudos:
Patobulinta saugos laikysenaPateikdami išsamų programų saugumo aplinkos vaizdą, ASPM leidžia organizacijoms efektyviau nustatyti ir sušvelninti pažeidžiamumus, gerinant bendrą saugumo būklę.
Lankstus atsakas į grėsmesStebėjimas realiuoju laiku ir automatizuoti darbo srautai ASPM leidžia greitai reaguoti į saugumo grėsmes, sumažinant galimą žalą ir užtikrinant verslo tęstinumą.
Strateginis rizikos valdymasNaudodama rizika pagrįstą prioritetų nustatymo sistemą, ASPM strategiškai paskirsto saugumo išteklius, daugiausia dėmesio skirdama reikšmingiausio poveikio ir pažeidžiamumo sritims.
Bendradarbiavimo saugumo kultūra: ASPM skatina bendradarbiavimo aplinką, kurioje saugumas yra kiekvieno atsakomybė, panaikina komandas sudarančias ribas ir integruoja saugumą į organizacijos DNR.

Verslo vertės atskleidimas su ASPMĮgyvendinimo privalumai Application Security Posture Management
ASPM siūlo daug verslo pranašumų – nuo kibernetinio saugumo stiprinimo iki veiklos efektyvumo didinimo. ASPM verslui tai suteikia apčiuopiamos naudos keliais būdais, pavyzdžiui:
Sustiprinta kibernetinio saugumo apsauga
Vienas iš svarbiausių privalumų, ASPM yra organizacijos kibernetinio saugumo apsaugos stiprinimas. Pateikdamas holistinę ir nuolatinę programų pažeidžiamumų ir saugumo būklių apžvalgą, ASPM leidžia įmonėms aktyviai identifikuoti ir pašalinti galimas grėsmes, kol jos netampa pažeidimais.
Šis prevencinis požiūris žymiai sumažina duomenų saugumo pažeidimų, kibernetinių atakų ir kitų saugumo incidentų riziką gali pakenkti įmonės reputacijai ir sukelti didelių finansinių nuostolių.
Supaprastintas atitikties ir rizikos valdymas
ASPM supaprastina atitiktį reikalavimams, užtikrindamas, kad programos atitiktų pramonės reglamentus ir standards. Reglamentams tampant vis griežtesniems ir sudėtingesniems, ASPM„“ gebėjimas automatizuoti atitikties patikrinimus ir generuoti išsamias ataskaitas yra neįkainojamas.
It sumažina neatitikties baudų riziką ir įtvirtina saugumo kultūrą ir atitiktį reikalavimams per visą programos kūrimo gyvavimo ciklą, taip tobulinant rizikos valdymo praktiką.
Paspartinti plėtros ciklai
Integravimas ASPM „DevSecOps“ praktikos sujungia saugumo, kūrimo ir operacijų komandas, integruodamos saugumą į kiekvieną programų kūrimo proceso etapą.
Ši sklandi integracija užtikrina, kad saugumo priemonės netrukdytų kūrimo terminams bet prisidėti prie efektyvesnio ir supaprastinto kūrimo ciklo. Anksti pastebėdamos ir pašalindamos pažeidžiamumus, įmonės gali paspartinti savo produktų pateikimą į rinką ir suteikti konkurencinį pranašumą sparčiai besivystančioje skaitmeninėje ekonomikoje.
Padidėjęs veiklos efektyvumas ir sutaupytos išlaidos
Automatizavimo galimybės ASPM keičia veiklos efektyvumą. Įmonės gali skirti savo žmogiškuosius išteklius strategiškesnėms iniciatyvoms, automatizuodamos įprastas saugumo užduotis. Be to, ankstyvas pažeidžiamumų aptikimas ir prioritetų nustatymas leidžia imtis labiau sutelktų ir efektyvių taisomųjų veiksmų, o tai žymiai sumažina su pažeidžiamumų valdymu susijusias išlaidas.
Bendras poveikis – lankstesnė ir lankstesnė organizacija, kuri gali efektyviau paskirstyti savo išteklius, todėl sutaupoma daug lėšų.
Padidėjęs klientų pasitikėjimas ir reputacija rinkoje
Klientų pasitikėjimas yra nepaprastai svarbus, o saugumo pažeidimai gali greitai jį sugriauti. Įgyvendinant ASPM, įmonės yra commitskirta klientų duomenų apsaugai ir klientų pasitikėjimo bei lojalumo didinimui.
Be to, tvirta saugumo pozicija gali išskirti įmonę rinkoje, keliant savo reputaciją tarp klientų, partnerių ir suinteresuotųjų šalių.
Apimti ASPM Dabar: užsitikrinkite savo konkurencinį pranašumą naudodami pažangias programų saugumo strategijas
Kelionė per Application Security Posture Management (ASPM) sritis pabrėžia savo transformuojantis poveikis kibernetinio saugumo apsaugai ir verslo strategijomsTai yra esminis poslinkis link labiau integruoto, iniciatyvaus požiūrio į programų saugumą, kuris skatina verslo inovacijas ir sėkmę.
Priėmimas ASPM siūlo organizacijoms proaktyvus skydasTai užtikrina, kad pažeidžiamumai būtų ne tik identifikuojami, bet ir kontekstualizuojami, nustatomi prioritetai ir ištaisomi iš anksto.cision ir vikrumas. ASPMintegracija į „DevSecOps“ kultūrą skatina bendradarbiavimo aplinką, kurioje saugumas yra pagrindinis principas, kuriuo vadovaujamasi kūrimo ir veiklos strategijose. ASPM inkapsuliuoja geresnis veiklos efektyvumas, išlaidų taupymas ir klientų pasitikėjimo ugdymas per įrodomą commitsiekis apsaugoti jautrius duomenis.
Pasiruošęs transformuokite savo programų saugumo strategiją ir skatinti verslo sėkmę? Išnagrinėkite integraciją ASPM į savo kibernetinio saugumo sistemą jau šiandien. Pradėkite nuo dabartinės programų saugumo būklės įvertinimo, spragų nustatymo ir ištyrimo, kaip ASPM gali užpildyti šias spragas taikydamas visapusišką, rizika pagrįstą požiūrį. Tada palyginkite geriausias ASPM įrankiai prieš tai, ką radai.
Apsaugokite savo programas, saugokite savo duomenis ir skatinkite savo verslą Ksigeni.

