






An SBOM yra kompiuterio skaitomas kiekvieno programinės įrangos komponento sąrašas, įskaitant pereinamąsias priklausomybes, versijas ir licencijas. Jums jo reikia dėl trijų priežasčių: norint atsakyti "Ar mes esame paveikti?" per kelias minutes, o ne dienas, kad patenkintų ES kibernetinio atsparumo aktasir pateikti klientams įrodymus, o ne garantijas.
Du svarbūs formatai yra SPDX bei CycloneDX„Xygeni“ generuoja abu, su pridėta pažeidžiamumo atskleidimo ataskaita, iš žiniatinklio sąsajos, CLI arba automatiškai kiekviename jūsų kompiuteryje. pipeline.
Praktinė taisyklė: an SBOM pateiktas vieną kartą auditui jau yra pasenęs. Sukurkite jį pagal versiją arba nesivarginkite.
Supratimas, kaip kurti SBOMyra labai svarbus visiems, dirbantiems programinės įrangos kūrimo ir saugumo srityje. SBOM pateikia aiškų kiekvieno jūsų programinės įrangos komponento sąrašą, įskaitant versijas, priklausomybes ir pataisymus. Turėdami šią įžvalgą, galite padidinti SBOM saugumą anksti nustatant pažeidžiamumus, valdant riziką programinės įrangos tiekimo grandinėje ir laikantis reglamentų. Naudojant tinkamus SBOM generavimo įrankiai šį procesą padaro greitesnį ir lengvesnį, todėl jūsų programinė įranga yra saugi ir paruošta bet kokiems iššūkiams.
Išpakuojant SBOM: Sukurti SBOM Efektyviai
Savo esme an SBOM siūlo išsamų programinės įrangos ekosistemos vaizdą. Jame atskleidžiama kiekvieno komponento versija, pataisų būsena ir priklausomybės. Šis skaidrumas yra labai svarbus saugumui. Pavyzdžiui, pasenusio arba pažeidžiamo komponento aptikimas per SBOM padeda greitai nuspręsti dėl atnaujinimų ar pakeitimų. Tai sustiprina jūsų programinės įrangos saugumą.
Svarba SBOMRizikos, tiekimo grandinės ir atitikties
Rizikos vertinimas ir valdymas: SBOMapžvelgia kiekvieną programinės įrangos komponentą. SBOM padeda suinteresuotosioms šalims nustatyti riziką ir sukurti veiksmingas strategijas jai sumažinti.
Tiekimo grandinės valdymas: SBOMyra būtini programinės įrangos tiekimo grandinės stebėjimui. Jie taip pat pagerina bendradarbiavimą tarp vidinių komandų ir išorinių tiekėjų.
Reguliavimo laikymasisGriežtėjant taisyklėms, SBOMužtikrina, kad jūsų programinė įranga atitiktų pramonės reikalavimus standardir teisinius reikalavimus.
Naršymas SBOM Iššūkiai: StandardAzijos ir automatizavimo problemos
Nepaisant jų privalumų, SBOMsusiduria su iššūkiais. Trūkumas standardAtskyrimas visoje pramonėje yra didelė kliūtis. Tai apsunkina palyginimą ir interpretavimą SBOM nuosekliai rinkti duomenis. Tikslios informacijos rinkimas iš trečiųjų šalių tiekėjų taip pat gali būti sudėtingas. Automatizavimo ir sąveikumo problemos dar labiau apsunkina sklandžią integraciją. SBOMį dabartinius darbo eigą.
Tačiau ateitis SBOMatrodo daug žadanti. Technologinė pažanga padeda spręsti šiuos iššūkius. Tiek pramonė, tiek vyriausybė rodo didesnį susidomėjimą SBOMs. Augant jų svarbai programinės įrangos saugumo ir atitikties srityje, atsiranda sprendimų tokioms problemoms kaip standardDiegimas ir sąveikumas tampa prioritetu. SBOMyra pasirengusios tapti skaitmeninio saugumo strategijų kertiniu akmeniu.
Programinės įrangos saugumo didinimas su SBOMBūtinybė
Šiandienos programinės įrangos kūrimo pasaulyje programinės įrangos medžiagų sąrašas (angl. Software Bill of Materials, l.SBOM) yra būtinas saugumui, skaidrumui ir atitikčiai užtikrinti. Programinė įranga dabar yra svarbiausias infrastruktūros ir verslo operacijų variklis. Todėl SBOMatlieka pagrindinį vaidmenį užtikrinant programinės įrangos programų saugumą ir vientisumą. Šiame įraše nagrinėjama jų esmė. SBOMir jų gyvybiškai svarbų vaidmenį programinės įrangos kūrimo gyvavimo cikle. Taip pat aptarsime jų pagrindinius privalumus.
Programinės įrangos medžiagų sąrašo pristatymas (SBOM)
An SBOM yra daugiau nei tiesiog sąrašas. Tai išsamus visų programinės įrangos sistemos komponentų įrašas, įskaitant atvirojo kodo bibliotekas, nuosavybės teise saugomą kodą ir komercinę programinę įrangą. SBOM pateikia aiškų programinės įrangos anatomijos vaizdą. Jame atskleidžiama kiekvieno komponento versija, priklausomybės ir atitiktis saugumo reikalavimams. Skirtingai nuo paprastų inventorizacijos sąrašų, SBOMsiūlo išsamią programinės įrangos tiekimo grandinės apžvalgą. Jie leidžia suinteresuotosioms šalims sekti priklausomybes ir jų ryšius su tiekėjais.cisjonų.
Imperatyvus poreikis SBOM saugumo srityje
Augant skaitmeninei ekosistemai, daugėja programinės įrangos pažeidžiamumų. Saugumo pažeidimai tapo dažnesni, o kibernetinės atakos nukreiptos į silpnąsias programinės įrangos vietas. Tokie incidentai kaip „Log4j“ pažeidžiamumas pabrėžia ignoravimo riziką. software supply chain security.
Reguliavimo institucijos nuo skatinimo perėjo prie įpareigojimo. ES Kibernetinio atsparumo įstatymas (Reglamentas 2024/2847) yra decisNuo 2026 m. rugsėjo 11 d. produktų su skaitmeniniais elementais gamintojai privalo pranešti apie aktyviai išnaudotas pažeidžiamumas ir sunkius incidentus, pateikdami išankstinį įspėjimą per 24 valandas ir išsamų pranešimą per 72 valandas. Esminiai reikalavimai, įskaitant SBOM įsipareigojimas, įsigalios 2027 m. gruodžio 11 d.
Sekos nustatymas yra svarbesnis nei datos. Negalite pranešti, kuriame iš jūsų produktų yra aktyviai naudojamas komponentas per 24 valandas, nebent jau turite dabartinį, kompiuterio nuskaitomą SBOM kiekvienai išsiųstai versijai. SBOM pasirengimas iš esmės yra privalomas gerokai prieš oficialų SBOM terminas. JAV CISA ir NTIA toliau skatina diegimą per federalinius viešuosius pirkimus.
Daugialypiai privalumai SBOM saugumas
Įrengdami savo programinę įrangą SBOM yra tarsi turėti pastato brėžinį. Tai leidžia suprasti programinės įrangos struktūrą ir vientisumą. Štai pagrindiniai įdiegimo privalumai SBOMs:
1. Patobulintas tiekimo grandinės saugumas
An SBOM suteikia išsamų programinės įrangos tiekimo grandinės vaizdą. Tai leidžia organizacijoms nustatyti trečiųjų šalių komponentų pažeidžiamumus ir sustiprinti savo skaitmenines ekosistemas nuo galimų grėsmių.
2. Supaprastintas pažeidžiamumų valdymas
SBOMyra labai svarbūs pažeidžiamumų valdymui. Jie teikia konkrečioms komponentams būdingą informaciją, įskaitant žinomus pažeidžiamumus. Tai padeda organizacijoms greitai nustatyti ir išspręsti saugumo problemas, taip sumažinant išnaudojimo riziką.
3. Efektyvus programinės įrangos išteklių valdymas
Be saugumo, SBOMgerina programinės įrangos išteklių valdymą. Jie padeda stebėti licencijas, programinės įrangos naudojimą ir sutarčių laikymąsi. Tai lemia geresnį pirkimų planavimą.cisjonai ir sąnaudų valdymas.
4. Patobulintas reagavimas į incidentus
Po saugumo incidento, SBOM pateikia tiksliai reikiamą informaciją apie paveiktus komponentus. Tai leidžia organizacijoms įvertinti poveikį, nustatyti pažeidžiamas sistemas ir paspartinti taisomąsias pastangas.
5. Didesnis pasitikėjimas ir konkurencinis pranašumas SBOM saugumas
Skaidrumas, kurį užtikrina SBOMkuria pasitikėjimą su klientais, partneriais ir reguliavimo institucijomis. Tai rodo organizacijos commitdėmesys saugumui, padedant jam išsiskirti konkurencingoje rinkoje.
Apkabina SBOM Saugumas: kelias į saugų programinės įrangos kūrimą
Tobulėjant programinės įrangos pramonei, integracija tvirtos saugumo priemonės yra būtinas. SBOMyra pagrindinė šių pastangų priemonė. Jie stiprina tiekimo grandinės saugumą, supaprastina pažeidžiamumų valdymą ir užtikrina atitiktį teisės aktams. SBOM kartos įrankiai signalizuoja a commitsaugumo, skaidrumo ir atsparumo srityje. Labai tarpusavyje susijusioje skaitmeninėje ekosistemoje SBOMpadeda užtikrinti programinės įrangos saugumą ir sukurti tvirtesnį pagrindą ateičiai.
| Ką reiškia keliauti su grupe? | Tipinis savininkas | Kas tikrina |
|---|---|---|
| Kas patenka į jūsų programinę įrangą (nuo 1 iki 5) | Programėlių saugumo vadovas | Saugumas, peržiūrint išleidimo metu |
| Kas kuria jūsų programinę įrangą (6–9) | Platformos arba DevOps vadovas | Saugumas, nuolat |
| Kas įrodo būseną (10–12) | CISO biuras | Išorės auditorius arba klientas |
Supratimas SBOM Formatai
SBOM generavimo įrankiai tapo nepakeičiami siekiant pagerinti programų saugumą ir atitiktį reglamentams. Jie suteikia aiškumo apie daugybę programinės įrangos komponentų, SBOMpakeitė įmonių požiūrį į programinės įrangos skaidrumą. Svarbiausia, kad jie standardsupaprastino dokumentavimo procesą naudodamas konkrečius formatus, taip žymiai sumažindamas rankinio įrašų tvarkymo neatitikimus. SPDX bei CycloneDX išsiskiria iš galimų formatų, kurių kiekvienas turi unikalių privalumų, pritaikytų skirtingiems organizacijos poreikiams.
SPDX: išsamus pasirinkimas dideliems Enterprises
Programinės įrangos paketų duomenų mainai (SPDX) yra patikimas atviras standard sukurtas vadovaujant „Linux Foundation“. Jis pasižymi katalizatoriumiloging programinės įrangos komponentus, licencijas, saugumo nuorodas ir kitus svarbius metaduomenis, siekiant pagerinti licencijų atitiktį. Tačiau jo naudingumas yra daug platesnis – jis užtikrina didesnį skaidrumą ir saugumą visoje programinės įrangos tiekimo grandinėje.
SPDX kompiuterio skaitomas formatas pasižymi nuoseklumu įvairiose pramonės šakose, todėl nereikia performatuoti duomenų ir supaprastinamas bendrinimas. Ši funkcija ypač naudinga atitikčiai ir saugumo efektyvumui. Turėdama ISO akreditaciją, SPDX yra sunkiasvoris šioje srityje. SBOM formatai, kuriuos mėgsta tokios didelės korporacijos kaip „Intel“ ir „Microsoft“. Tai tinka subjektams, glaudžiai integruotiems su „Linux“, atvirojo kodo projektais ir komercinės programinės įrangos kūrimu.
- stiprybėsIšsamus SPDX metodas suteikia išsamų programinės įrangos tiekimo grandinės vaizdą – nuo paketų iki failų lygio duomenų. Didelės anotacijų galimybės užtikrina išsamų dokumentavimo procesą, todėl tai yra visa apimantis pasirinkimas.
- TrūkumaiIšsamus ir platus formato pobūdis gali būti nepakeliamas mažesnėms organizacijoms ar projektams, kuriuose pirmenybė teikiama paprastumui ir lankstumui.
„CycloneDX“: lengva alternatyva judrioms komandoms
„CycloneDX“, sukurtas „Open Worldwide Application Security Project“ (OWASP), yra lengvesnė SPDX alternatyva. Nepaisant panašumų, „CycloneDX“ išsiskiria tuo, kad sumažina kibernetinę riziką visame pakete, palaikydamas įvairius BOM tipus, įskaitant SBOMSaaSBOM, HBOM, OBOM, VDR ir VEX. Jis siūlo standardXML, JSON ir protokolų buferiuose, palaikomi daugelio kūrimo ir sąveikumo įrankių, prižiūrint „CycloneDX Core“ darbo grupei.
- stiprybėsDėl savo lankstumo ir supaprastinto detalumo lygio „CycloneDX“ yra patogus naudoti ir labai pritaikomas, idealiai tinkantis greito tempo aplinkai.
- TrūkumaiMažesnis svoris lemia mažesnį įtraukumą, nes gali būti praleistos detalės, kurios kai kurioms organizacijoms gali būti labai svarbios.
Teisės pasirinkimas SBOM Jūsų organizacijos formatas
Sprendimas tarp SPDX ir CycloneDX priklauso nuo jūsų organizacijos dydžio, sudėtingumo ir konkrečių poreikių įvertinimo. Didelėms... enterpriseSiekdamos išsamaus dokumentavimo proceso, SPDX siūlo neprilygstamą detalumo gylį. Kita vertus, „CycloneDX“ yra efektyvus ir lankstus sprendimas organizacijoms, vertinančioms greitį ir paprastumą.
Pažeidžiamumų atskleidimo ataskaitos (VDR) programinės įrangos saugumo srityje
Įgyvendinimas Pažeidžiamumų atskleidimo ataskaitos (VDR) yra kertinė praktika, skirta programinės įrangos skaidrumui didinti ir apsaugai nuo galimų grėsmių programinės įrangos kūrimo ir kibernetinio saugumo srityse. Didėjant programinės įrangos tiekimo grandinių sudėtingumui ir didėjant kibernetinių grėsmių rafinuotumui, VDR siūlo sistemingą požiūrį į programinės įrangos produktų pažeidžiamumų nustatymą, dokumentavimą ir šalinimą.
Pažeidžiamumo atskleidimo ataskaitų (VDR) supratimas
Pažeidžiamumų atskleidimo ataskaita (VDR) – tai išsami dokumentacija, kurioje pateikiama išsami visų žinomų pažeidžiamumų, turinčių įtakos produktui ar jo priklausomybėms, apžvalga. Joje neapsiribojama vien sąrašu, bet pateikiama šių pažeidžiamumų poveikio produktui analizė ir numatyti nustatytų pažeidžiamumų šalinimo planai. VDR esmė – jos gebėjimas pateikti aiškų ir patikimą vaizdą.cise) ir veiksmų pagrįstą ataskaitą, kuri padeda aktyviai valdyti programinės įrangos pažeidžiamumus.
VDR svarba programinės įrangos saugumui
- Didesnis skaidrumasVDR yra programinės įrangos tiekėjo įrodymas commitskaidrumo, suteikiant galutiniams vartotojams ir suinteresuotosioms šalims aiškų supratimą apie jų programinės įrangos produktų saugumo būklę.
- Proaktyvus pažeidžiamumų valdymasIšsamiai aprašydami pažeidžiamumus ir jų galimą poveikį, VDR leidžia organizacijoms imtis prevencinių veiksmų, kad sušvelnintų riziką, kol kenkėjiški veikėjai dar nespėjo ja pasinaudoti.
- Atitiktis ir pasitikėjimasVDR prisideda prie atitikties pastangų sistemingai dokumentuodami pažeidžiamumus ir taisomuosius veiksmus pramonės šakose, kurias reglamentuoja griežtas kibernetinis saugumas. standards. Tai, savo ruožtu, skatina pasitikėjimą tarp klientų ir partnerių.
- Supaprastintas taisymo procesasNaudodamiesi VDR, programinės įrangos tiekėjai gali teikti įžvalgų apie planuojamus arba jau atliktus taisomuosius veiksmus, palengvindami pažeidžiamumų valdymo procesą ir užtikrindami savalaikį reagavimą į galimas grėsmes.
VDR diegimas operacinėje sistemoje: geriausia praktika
Siekdami maksimaliai padidinti pažeidžiamumų atskleidimo ataskaitų efektyvumą, programinės įrangos tiekėjai ir organizacijos turėtų atsižvelgti į šią geriausią praktiką:
- Savalaikiai ir reguliarūs atnaujinimaiVDR turėtų būti reguliariai atnaujinami ir reaguojant į naujų pažeidžiamumų atradimą, siekiant užtikrinti, kad jie tiksliai atspindėtų dabartinę programinės įrangos produkto saugumo aplinką.
- Išsami aprėptisVDR turėtų apimti visus žinomus pažeidžiamumus, nepriklausomai nuo jų šaltinio, vidinių išvadų, trečiųjų šalių atskleistos informacijos ar viešųjų pažeidžiamumų duomenų bazių.
- Aiškus bendravimasVDR informacija turėtų būti pateikta aiškiai ir suprantamai, kad ji būtų prieinama visoms suinteresuotosioms šalims, įskaitant ir netechninę auditoriją.
- Saugus ir prieinamas platinimasUžtikrinkite, kad vaizdo įrašų registravimo ataskaitos (VDR) būtų saugiai platinamos suinteresuotosioms šalims, išlaikant jų prieinamumą. Norėdami bendrinti šias ataskaitas su numatyta auditorija, naudokite saugius portalus arba užšifruotą ryšį.
VDR ateitis programinės įrangos saugumo srityje
Programinės įrangos ekosistemoms toliau vystantis, pažeidžiamumų atskleidimo ataskaitų vaidmuo neabejotinai plėsis. VDR integravimas į programinės įrangos kūrimo ir kibernetinio saugumo praktiką yra ne tik tendencija, bet ir būtinybė susiduriant su augančiomis skaitmeninėmis grėsmėmis. Įdiegdamos VDR, organizacijos gali sumažinti riziką ir parodyti tvirtą... commitrūpinimasis programinės įrangos saugumu, pasitikėjimo su vartotojais ir suinteresuotosiomis šalimis kūrimas.
kurti SBOMSaugiai su „Xygeni WebUI“
Ksigeni išsiskiria programinės įrangos kūrimo ir kibernetinio saugumo srityje savo tvirtumu SBOM kartos įrankiai, siūlantys SBOM saugumas „CycloneDX“ ir SPDX formatais kartu su integruotomis pažeidžiamumų atskleidimo ataskaitomis (VDR).
„Xygeni“ teikia patogią naudoti žiniatinklio vartotojo sąsają (WebUI), skirtą kurti SBOMlengvai pritaikomas vartotojams, kurie teikia pirmenybę grafinei sąsajai, o ne komandinės eilutės įrankiams. Šiame skyriuje aprašoma, kaip sukurti SBOM naudojant „Xygeni“ žiniatinklio sąsają iš login atsisiųsti.
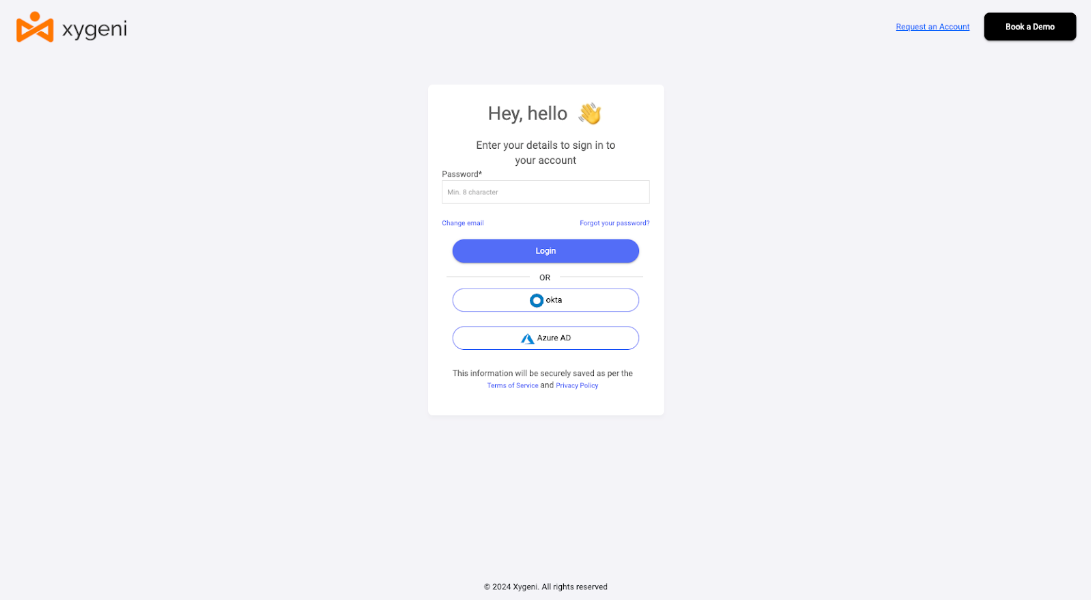
1 veiksmas. Prisijungimas prie Xygeni WebUI:
Pasiekite „Xygeni“ žiniatinklio sąsają per naršyklę. Galite prisijungti naudodami savo standard naudotojo kredencialus (vartotojo vardą ir slaptažodį) arba galite pasirinkti trečiosios šalies patvirtinimo įrankį, kad būtų patogiau. Taip pat turite patvirtinti savo tapatybę, jei jūsų paskyroje sukonfigūruotas dviejų veiksnių autentifikavimas (2FA). Šis pirmas žingsnis užtikrina, kad jūsų prieiga būtų saugi ir pritaikyta jūsų konkretiems projektams ir nuostatoms.
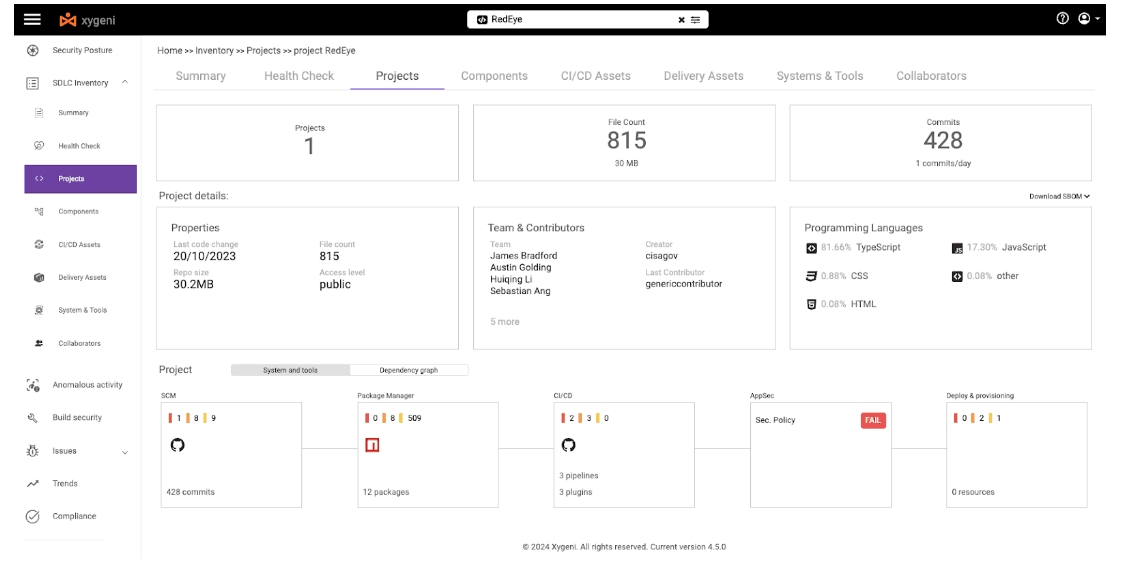
2 veiksmas. Projekto pasirinkimas
Prisijungus, jums bus pateiktas dashboard su projekto parinkimo įrankiu arba savo projektų sąrašu. Naršykite šiame sąraše ir spustelėkite projekto, kuriam norite sugeneruoti, pavadinimą. SBOMŠis veiksmas suteiks jums išsamų projekto vaizdą, kuriame galėsite valdyti ir tikrinti įvairius savo programinės įrangos komponentų ir priklausomybių aspektus.
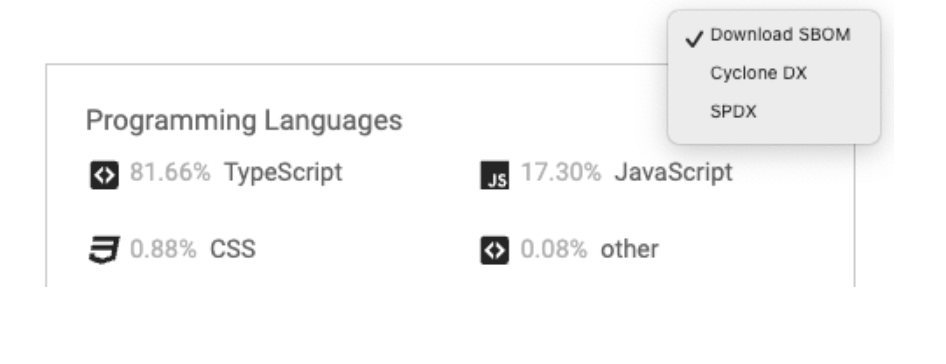
3 veiksmas. Atsisiuntimas SBOM
Projekto informacijos puslapyje ieškokite parinkties „Atsisiųsti“ SBOM„, kuris rodo, kad buvo sukurtas ir atsisiųstas SBOMRadę spustelėkite, kad pasirinktumėte norimą formatą. SBOM„Xygeni“ palaiko kelis formatus SBOMs, įskaitant plačiai pripažintus standardpvz., „CycloneDX“ ir „SPDX“. Pasirinkus formatą, platforma sugeneruos SBOM failas. Kai generavimo procesas bus baigtas, būsite paraginti atsisiųsti failą į savo vietinę sistemą. Šiame faile pasirinktu formatu pateikiama visa reikalinga informacija apie jūsų programinės įrangos komponentus, paruošta atitikties, saugumo ar audito poreikiams.
4 veiksmas. Prieiga SBOM iš Inventoriaus skyriaus
Arba galite pasiekti SBOM generavimo funkciją tiesiai iš savo projekto inventoriaus skyriaus. Šiame skyriuje pateikiamas išsamus visų su jūsų projektu susijusių programinės įrangos komponentų vaizdas. Inventoriaus sąraše ieškokite su kiekvienu projektu susijusio išskleidžiamojo lango, kuriame siūlomi papildomi veiksmai. Galite sugeneruoti ir atsisiųsti SBOM atitinkamam projektui iš šių parinkčių. Šis metodas suteikia greitą ir efektyvų būdą tiesiogiai pereiti į SBOM generavimo funkcija neperžiūrint projekto informacijos puslapio.
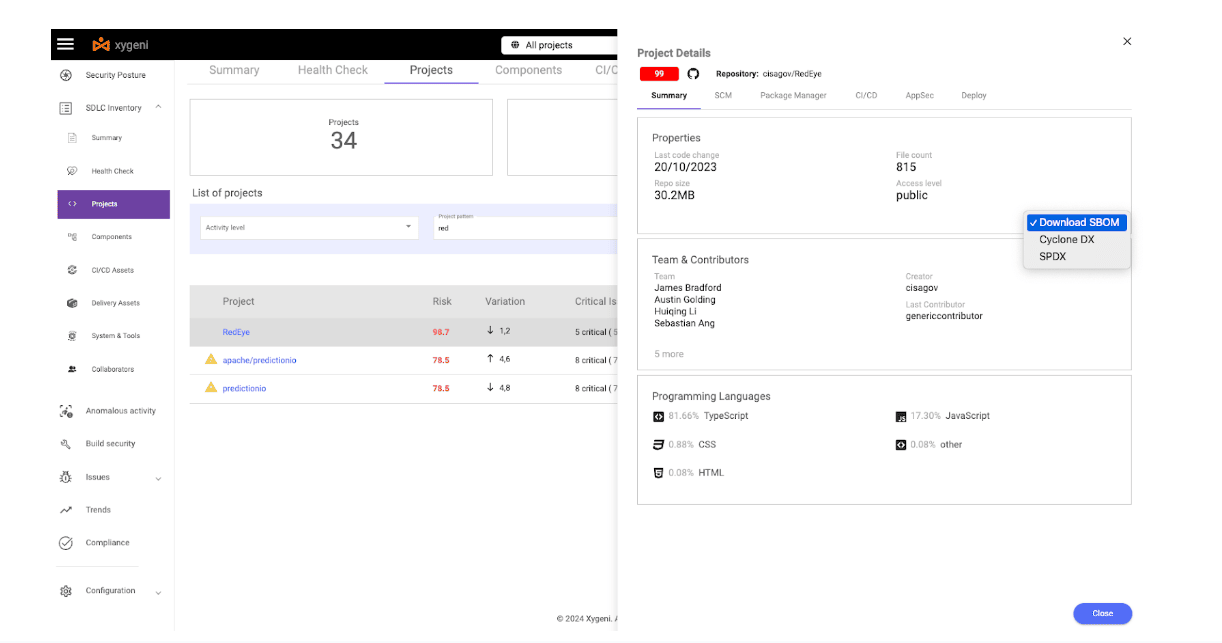
Atlikdami šiuos paprastus veiksmus, galite greitai parengti išsamų medžiagų sąrašą, atitinkantį jūsų atitikties ir saugumo reikalavimus. Nesvarbu, ar valdote vieną projektą, ar prižiūrite kelis programinės įrangos projektus, „Xygeni WebUI“ suteikia sklandžią ir intuityvią sąsają, kuri palaiko jūsų... SBOM kartos poreikiai.
kurti SBOM su Xygeni
Šiame skyriuje aprašomas diegimo procesas, Xygeni skaitytuvas, nustatydami jį ir naudodami kaip vieną iš savo SBOM kartos įrankiaiIšmoksite, kaip kurti SBOMs ir generuoti SBOM saugumas bei VDR ataskaitos, užtikrinant, kad jūsų projektai būtų saugūs, atitiktų reikalavimus ir skaidrūs.
„Xygeni“ skaitytuvo diegimas
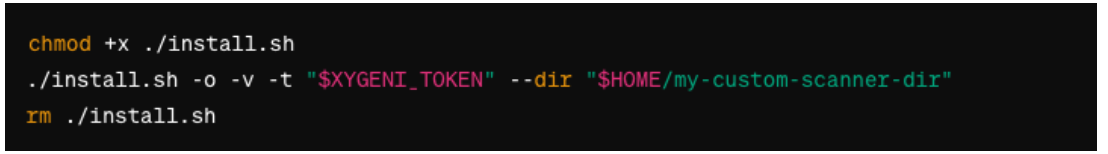
Prieš pasineriant į SBOM kartos, įsitikinkite, kad įvykdėte visus „Xygeni“ skaitytuvo reikalavimus. Jums reikės API prieigos rakto, kuris diegimo procesui turėtų būti saugomas aplinkos kintamajame XYGENI_TOKEN.
1 veiksmas. Atsisiųskite ir patikrinkite diegimo scenarijų
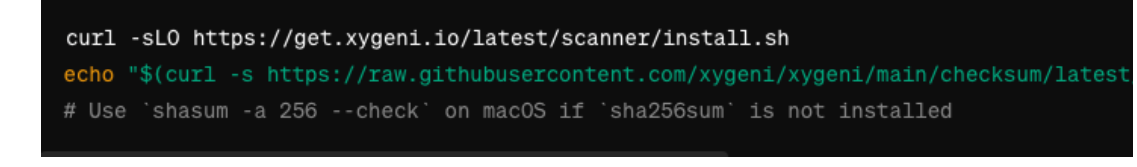
2 veiksmas. Paleiskite diegimo scenarijų
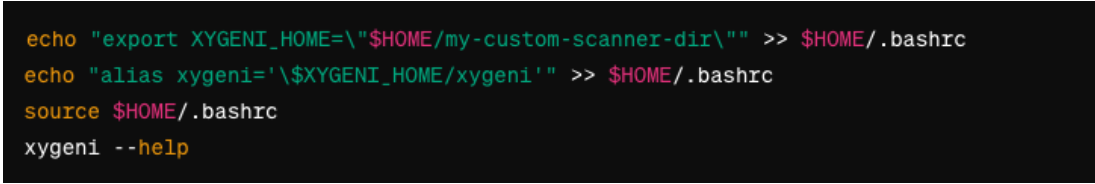
Greitosios prieigos prie „Xygeni“ skaitytuvo nustatymas
Kad būtų lengviau pasiekti „Xygeni“ skaitytuvą, apsvarstykite galimybę jį įtraukti į savo kelią (PATH) arba nustatyti slapyvardį (alias). Tai leis paleisti skaitytuvą tik su ksigenai komanda
Kurti SBOMsu VDR ataskaitomis
Įdiegę ir pasiekę „Xygeni CLI“, dabar galite kurti SBOM, įskaitant VDR ataskaitas. „Xygeni“ palaiko generavimą SBOM„CycloneDX“ ir „SPDX“ formatais, todėl galite pasirinkti formatą, kuris geriausiai atitinka jūsų projekto poreikius ir atitikties reikalavimus.
3 veiksmas. Eikite į savo projekto katalogą:
Įsitikinkite, kad esate savo projekto šakniniame kataloge, kuriame apibrėžti jūsų programinės įrangos komponentai.
4. žingsnis. Sukurkite SBOM:
Norėdami sugeneruoti SBOM, naudoti ksigenai komanda, po kurios pateikiamos parinktys, nurodančios SBOM formatą ir išvesties failą. „Xygeni“ automatiškai integruoja VDR ataskaitas į sugeneruotą SBOM.

pakeisti ciklonas su spdx jei pageidaujate SPDX formato.
Sukurti SBOM Integruotų VDR ataskaitų kūrimas naudojant „Xygeni CLI“ yra paprastas procesas, kuris žymiai padidina jūsų programinės įrangos projektų saugumą ir skaidrumą. Laikantis šių veiksmų, jūsų projektas atitiks geriausius standartus. software supply chain security praktiką, pateikdama išsamią informaciją apie komponentus ir jų pažeidžiamumus.

Integravimas SBOM Karta į CI/CD Pipelines Naudojant „Xygeni“
Galimybė automatiškai generuoti programinės įrangos medžiagų sąrašus (SBOMs) metu CI/CD procesas yra labai svarbus siekiant pagerinti programinės įrangos skaidrumą ir saugumą. „Xygeni“ – išsamus SBOM generavimo įrankis, sklandžiai integruojamas į CI/CD pipelines, pateikiant išsamią informaciją apie programinės įrangos komponentus kiekvieno kūrimo metu. Šiame vadove aprašomas automatizavimo procesas SBOM karta su Xygeni viduje CI/CD pipelineužtikrinant, kad jūsų programinės įrangos kūrimo darbai būtų efektyvūs ir saugūs.
kurti SBOM Automatiškai
Automatizavimas SBOM generavimas yra gyvybiškai svarbus norint jį įgyvendinti SBOMs tavo CI/CD pipeline, užtikrinant, kad kiekviena programinės įrangos versija automatiškai sukurtų SBOM„Xygeni“ palaiko šią funkciją, leisdama įterpti SBOM generavimo užduotys CI/CD procesas. Tai užtikrina, kad bet kokius programinės įrangos pakeitimus būtų galima analizuoti, o saugumo problemas – nustatyti ir pašalinti kuo anksčiau.
Kur paleisti „Xygeni“, norint sukurti SBOM:
- CI/CD PipelinesDažniausias integracijos taškas, kur „Xygeni“ nuskaitymai pridedami kaip saugumo testavimo veiksmų dalis.
- Sukurkite automatizavimo įrankiusPaleiskite „Xygeni“ nuskaitymus per komandinės eilutės sąsają kūrimo failuose, kuriuos vykdo kūrimo automatizavimo įrankiai.
Kuris Pipelines stebėti:
Atlikti pilnas nuskaitymas kasnaktinių arba kas savaitę planuojamų statybų metu, įskaitant atsargų ir atitikties nuskaitymus.
- Dažnai suveikiantiems pipelinepvz., tie, kurie yra susiję su tiesioginio įkėlimo arba sujungimo užklausų įvykiais, paleidžia nuskaitymų pogrupis daugiausia dėmesio skiriant paslaptims, kodo klastojimui ar atvirojo kodo komponentams, priklausomai nuo projekto ekosistemos.
- Kompaktiniame diske pipelines ar bet kuri pipeline, įskaitant išteklių teikimą arba IaC šablonus, paleiskite IaC skenuoti spręsti saugumo problemas „Dockerfiles“, „Kubernetes“ manifestuose, „Helm“ diagramose ir panašiose konfigūracijose.
Nuskaitymų konfigūravimas
Dėl išsamaus SBOMrekomenduojama naudoti nuskaitymo komandą, su galimybe neįtraukti konkrečių nuskaitymų naudojant –praleisti parinktį. Pavyzdžiui, naudokite –- praleisti iac jei jūsų projekte nėra IaC šablonai.

SBOM Karta: Norėdami sugeneruoti SBOM įtraukite į programinę įrangą, skirtą tolesnei veiklai SBOM- susijusios parinktys, pvz. -sbom bei -sbom-formatas savo nuskaitymo komandoje. Tai SBOM tada, jei reikia, gali būti platinamas trečiosioms šalims.
„Xygeni“ diegimas „Target“ sistemoje Pipelines
Norėdami integruoti „Xygeni“ į savo CI/CD pipelines
- Nustatykite tinkamus taškus savo CI/CD sistema SBOM karta.
- Redaguoti pipeline/workflow failuose, kad būtų įtrauktos „Xygeni“ nuskaitymo komandos norimuose etapuose.
- Užtikrinkite pakeitimus pipeline Konfigūracijos atitinka jūsų organizacijos svarbių failų modifikavimo procesą.
Integruojant Xygeni į CI/CD pipelineorganizacijos gali automatizuoti generavimą SBOMužtikrinant, kad kiekviena versija būtų pateikiama išsami jos komponentų inventorizacija. Tai ne tik padeda laikytis atitikties reikalavimų, bet ir žymiai pagerina programinės įrangos produktų saugumo būklę.
Svarbiausios išvados: įvaldymas SBOM Saugumas ir generavimas su „Xygeni“
Kelionė per SBOM saugumas ir SBOM „Xygeni“ karta atskleidžia kelią į didesnį programinės įrangos saugumą, skaidrumą ir atitiktį reikalavimams. Suprasdami svarbą SBOMs diegiant automatizuotą SBOM kartos įrankiai CI/CD pipelineŠis procesas atspindi besikeičiančią programinės įrangos kūrimo aplinką. Štai keletas pagrindinių išvadų:
Svarbus kūrybos vaidmuo SBOMs
- Išsamus inventorius: SBOMyra daugiau nei paprasti sąrašai. Juose pateikiami išsamūs kiekvieno programinės įrangos komponento, įskaitant atvirojo kodo bibliotekas, nuosavybės teise pagrįstą kodą ir komercinę programinę įrangą, inventoriai. Ši detalė yra labai svarbi rizikos vertinimui, tiekimo grandinės valdymui ir atitikčiai reglamentams.
- Patobulinta saugos laikysena: SBOMsuteikia aiškų programinės įrangos ekosistemos vaizdą, leisdami suinteresuotosioms šalims greitai nustatyti pasenusius arba pažeidžiamus komponentus. Tai žymiai sustiprina jūsų programinės įrangos saugumo būklę.
Iššūkiai ir sprendimai
- StandardizacijaVienas iš iššūkių yra trūkumas standardizacijoje SBOM formatai ir duomenys, todėl sunku palyginti ir interpretuoti SBOMs. SBOM Tokios kartos priemonės kaip „Xygeni“ palaiko plačiai pripažintus formatus, tokius kaip „CycloneDX“ ir „SPDX“, užtikrindamos lankstumą ir sąveikumą.
- Operatyvizavimas SBOMs„Xygeni“ padeda automatizuoti SBOM karta viduje CI/CD pipelinesprendžiant automatizavimo ir sąveikumo iššūkius. Tai užtikrina, kad SBOMyra generuojami automatiškai su kiekvienu programinės įrangos kūrimu, taip padidinant jūsų saugumą ir skaidrumą CI/CD praktikos.
„Xygeni“: SSC sprendimas ir SBOM Generavimo įrankis
- Lengva naudoti„Xygeni“ siūlo patogią naudoti platformą kūrimui tiek per komandinę eilutę (CLI), tiek per žiniatinklio sąsają (WebUI). SBOMs. Tai leidžia jį naudoti tiek kūrėjams, tiek saugumo specialistams.
- Integracija į CI/CD Pipelines„Xygeni“ sklandžiai integruojasi į CI/CD pipelines, automatizavimas SBOM generavimą ir leidžia atlikti rizikos vertinimą bei pažeidžiamumų valdymą realiuoju laiku.
Strateginis įgyvendinimas
- Tinkamų integracijos taškų pasirinkimas: Nustatyti, kur atlikti „Xygeni“ nuskaitymus CI/CD pipelines yra labai svarbus. Nesvarbu, ar tai „Git“ hooks, CI/CD pipelineTiesiogiai arba kuriant failus, „Xygeni“ prisitaiko prie jūsų projekto poreikių.
- Išsamūs nuskaitymai„Xygeni“ siūlo lankstumą atliekant visišką arba dalinį nuskaitymą, įskaitant apsaugos vartų nuskaitymą. Tai užtikrina išsamią jūsų programinės įrangos komponentų analizę, skirtą suplanuotoms versijoms ir įvykių suaktyvintoms versijoms. pipelines.
Tobulėjant skaitmeninei ekosistemai, didėja ir vaidmuo SBOMprograminės įrangos kūrime tampa dar svarbesnis. SBOM kartos įrankiai, tokie kaip „Xygeni“, pirmauja šioje evoliucijoje, teikdami sprendimus, kurie atitinka augančius poreikius SBOM saugumas ir atitiktis. Jei kuriate SBOM karta su Xygeni atspindi commitsiekiant kurti saugius, skaidrius ir reikalavimus atitinkančius programinės įrangos produktus – tai yra pasitikėjimo skaitmeniniame amžiuje pagrindas.

DUK
Kaip sukurti an SBOM?
Trys būdai su „Xygeni“: atsisiųskite vieną iš projekto rodinio žiniatinklio sąsajoje, paleiskite CLI savo projekto kataloge, nurodydami formatą, arba pridėkite nuskaitymo veiksmą prie savo pipeline taigi SBOM yra gaminamas kiekviename kūrinyje. Trečiasis yra vienintelis, kuris išlieka aktualus.SPDX ar CycloneDX, kurį turėčiau naudoti?
„CycloneDX“, jei jūsų tvarkyklė yra apsaugos ir kartu su komponentų sąrašu norite pateikti VEX, VDR ir pasiekiamumo duomenis. „SPDX“, jei jūsų tvarkyklė yra licencijos atitikties tvarkyklė arba ją nurodo klientas. Generuokite abu, jei siunčiate keliems klientams, nes antro formato gamybos kaina yra artima nuliui, kai duomenys jau yra.Ar Kibernetinio atsparumo įstatymas reikalauja... SBOM?
Taip. Esminiai reikalavimai taikomi nuo 2027 m. gruodžio 11 d. ir apima komponentų dokumentavimą įprastai naudojamu kompiuterio skaitomu formatu, apimančiu bent aukščiausio lygio priklausomybes. Ataskaitų teikimo įpareigojimai atsirado anksčiau, 2026 m. rugsėjo 11 d., ir praktiškai jų neįmanoma įvykdyti be... SBOM jau vietoje.Kaip dažnai reikėtų SBOM būti regeneruotam?
Kiekvieno kūrimo metu. Priklausomybė pasikeičia, versija iškyla, pridedamas tranzityvus paketas ir SBOM Praėjusį ketvirtį pagaminta produkcija nebeatitinka to, ką išsiuntėte.Kas yra VDR ir kodėl jis pridedamas prie SBOM?
Pažeidžiamumų atskleidimo ataskaitoje išvardyti žinomi pažeidžiamumai, darantys įtaką komponentams. SBOM, su poveikiu ir ištaisymo būkle. SBOM nurodo, kas yra produkte. VDR nurodo, kas jame negerai.Ar galiu sugeneruoti SBOM dirbtinio intelekto komponentams?
Taip. Ta pati logika taikoma modeliams, duomenų rinkiniams, struktūroms ir agentams per dirbtinio intelekto duomenų bazę (AI-BOM).
