






„DevSecOps“ – tai praktika, kai saugumas integruojamas į kiekvieną programinės įrangos kūrimo gyvavimo ciklo etapą, automatizuojant patikrinimus ir paverčiant saugumą bendra kūrimo, saugumo ir operacijų komandų atsakomybe, o ne atskiru žingsniu pabaigoje.
Šį vienos eilutės apibrėžimą lengva suformuluoti. Sunkiausia yra jį įgyvendinti sparčiai besivystančioje inžinerijos organizacijoje, ir tai aptariama likusioje šio vadovo dalyje: iš kur kilo „DevSecOps“ principai, kaip automatizavimas juos iš teorijos paverčia kasdiene praktika ir į ką iš tikrųjų reikia atkreipti dėmesį renkantis „DevSecOps“ platformą.
Nuo „DevOps“ iki „DevSecOps“: kaip saugumas tapo kiekvieno darbu
DevOps revoliucija buvo tik pradžia
Per pastarąjį dešimtmetį „DevOps“ radikaliai pakeitė programinės įrangos kūrimo ir teikimo būdus, tačiau dažnai saugumo sąskaita. Būtent čia ir praverčia „DevSecOps“. Integruodama saugumą kaip pagrindinę kūrimo gyvavimo ciklo dalį, „DevSecOps“ automatizavimas užtikrina, kad komandos galėtų įdiegti patikimą apsaugą neaukodamos greičio. Tai leidžia nuosekliai taikyti „DevSecOps“ principus, tokius kaip saugumas kaip kodas, nuolatinis testavimas ir ankstyvas grėsmių aptikimas, visa tai sklandžiai integruota į... CI/CD darbo eigas. Siekdamos paremti šią evoliuciją, vis daugiau organizacijų pereina prie specialiai sukurtų „DevSecOps“ platformų, kurios integruoja saugumą visoje programinės įrangos tiekimo grandinėje.
Kodėl atsirado „DevSecOps“
Ankstyvosiomis „DevOps“ dienomis saugumas dažnai pasirodydavo per vėlai, pačioje proceso pabaigoje. pipeline, kur klaidų taisymas buvo lėtas, brangus ir įtemptas. Statinės peržiūros, rankiniai įsiskverbimo testai ir izoliuotos komandos tiesiog negalėjo suspėti su šiuolaikiniais CI/CD praktikos.
Tuo tarpu „DevSecOps“ automatizavimas perkėlė saugumą „į kairę“ (arčiau kūrėjų ir anksčiau). pipeline), kad rizikas būtų galima pastebėti prieš joms tampant gamybos problemomis.
Ta evoliucija buvo ne tik sumani, ji buvo esminė. Nuo 2021 iki 2023 m. tiekimo grandinės kibernetinių atakų skaičius išaugo 431 %ir vien per pirmąjį 2025 m. ketvirtį beveik 18 000 naujų kenkėjiškų atvirojo kodo paketų buvo aptikti – tai sudarė daugiau nei 828 000 žinomų grėsmių. Pridėkite prie to reguliavimo pagreitį nuo DORA bei NIS2, ir tai aišku: įvaikinimas DevSecOps principai dabar yra pagrindinis reikalavimas.
Rinka atspindi šį skubumą. Pasak SNS vidiniai tyrimai, „DevSecOps“ rinka numatoma pasiekti 45.93 milijardo JAV dolerių iki 2032 m, auga a CAGR 24.7%.
Kas yra „DevSecOps“? (Ir kas tai yra) Ne)
„DevSecOps“ stovai Kūrimas, saugumas ir operacijosTai bendradarbiavimu grįstas metodas, integruojantis saugumą į kiekvieną programinės įrangos kūrimo gyvavimo ciklo etapą – nuo planavimo iki kodavimo, testavimo ir diegimo. Skirtingai nuo tradicinių modelių, kai saugumas įjungiamas pačioje pabaigoje, „DevSecOps“ automatizavimas saugumą įjungia anksti ir nuolat.
Kitaip tariant, „DevSecOps“ saugumą paverčia pagrindine programinės įrangos kūrimo dalimi, o ne ją lėtinančiu blokatoriumi.
Svarbu tai, kad „DevSecOps“ yra ne tik įrankis ar produktas, tai mąstysena. Tvirta „DevSecOps“ platforma. tiesiog leidžia tokiam mąstysenai klestėti, nes saugios praktikos tampa paprastos, automatizuotos ir nuoseklios.
Xygeni žodynėlis
Kas yra „DevSecOps“?
„DevSecOps“ – tai praktika, kai saugumas integruojamas į kiekvieną programinės įrangos kūrimo gyvavimo ciklo etapą, automatizuojant patikrinimus ir užtikrinant saugumą kaip bendrą kūrimo, saugumo ir operacijų komandų atsakomybę.
Iš kur kyla „DevSecOps“ principai?
Kitaip nei atitikties sistemos, tokios kaip NIST ar ISO, DevSecOps principai nebuvo perduoti nė vieno standardkūnas. Vietoj to, jie išsivystė organiškai nuo problemų, su kuriomis susidūrė komandos bandydamos „priveržti“ saugumą, iki lanksčių „DevOps“ darbo eigų.
Tokios organizacijos kaip DevSecOps.org pirmiausia formalizavo mąstyseną, apibūdindamas „DevSecOps“ kaip „DevOps papildymas, įtraukiant saugumą kaip pirmos klasės pilietį.“ Tuo tarpu JAV vyriausybinės agentūros, pvz., GPI pradėjo skelbti praktines „DevSecOps“ diegimo kritinėse sistemose gaires.
Kitaip tariant, realaus pasaulio iššūkiai (nuo budrumo nuovargio iki izoliuotų komandų) pagrindžia šiuos principus, o ekspertai juos patvirtino įvairiose pramonės šakose.
„DevSecOps“ principai, kurie įkvepia gyvybę saugumui
Norint iš tikrųjų integruoti saugumą į programinės įrangos kūrimą, komandoms reikia ne tik įrankių – joms reikia principų, kurie būtų pritaikomi. Šie „DevSecOps“ principai remiasi realia patirtimi ir parodo, kaip komandos gali integruoti saugumą į šiuolaikinį kūrimą nepakenkdamos greičiui ar lankstumui.
1. Apsaugos perjungimas į kairę
Vienas iš svarbiausių pokyčių – ankstyvas problemų nustatymas. Komandos integruoja saugumo nuskaitymus ir guardrails kodavimo metu, o ne po diegimo, siekiant sutaupyti laiko, sumažinti pakartotinį darbą ir sumažinti vėlai atsirandančių klaidų riziką. Kai komandos aptinka pažeidžiamumus prieš jiems pasiekiant gamybos aplinką, jos juos ištaiso lengviau ir greičiau.
2. Nuolatinis saugumo testavimas CI/CD
Saugumo testavimas nėra vienkartinė užduotis, komandos turi jį automatizuoti, kartoti ir vykdyti nuolat visoje sistemoje. pipeline. Įprasti pavyzdžiai:
- Programinės įrangos sudėties analizė (SCA)
- Paslapčių aptikimas
- IaC neteisingos konfigūracijos nuskaitymai
- Pažeidžiamumo vertinimai
Skenuojant kiekviename etape (nuo commit (dislokavimo) komandos įtraukia saugumą į pristatymo ciklą, o ne laiko jį antraeiliu dalyku.
3. Politika kaip kodas ir automatizavimas
Kitas svarbus principas – rankinių procesų pakeitimas automatizavimu. Kai komandos rašo politikas kaip kodą ir jas taiko programiškai, jos pasiekia nuoseklumą ir mastelio keitimą. Dėl to jos greičiau sumažina riziką ir palaiko aplinką suderintą su vidiniais ir išoriniais procesais. standards.
4. Rizikos prioritetizavimas atsižvelgiant į kontekstą
Ne visos problemos yra vienodai svarbios. Dėl šios priežasties komandos turi sutelkti dėmesį į tai, kas iš tikrųjų yra išnaudojama, naudodamos tokius rodiklius kaip EPSS balai, pasiekiamumas ir poveikis verslui. Pavyzdžiui, jei kodas niekada iškviečia pažeidžiamą funkciją, komandos neturėtų jai teikti pirmenybės. Kontekstą suvokiantis prioritetų nustatymas padeda komandoms veikti protingiau, o ne intensyviau.
5. Skatinkite bendradarbiavimą, o ne kaltinkite
Galiausiai, „DevSecOps“ yra tiek pat svarbi kultūra, kiek ir kodas. Užuot dalijusis užklausomis ar rodžiu pirštais, komandos turėtų pasidalyti atsakomybe. Atsiliepimai realiuoju laiku pull requests Arba CI žurnalai, suporuoti su kontekstu, kurį supranta kūrėjai, paverčia saugumą komandiniu sportu, o ne vartininko našta.
Ir nepamirškite, kad saugumas nebūtinai turi būti užtikrinamas izoliuotai. Jei turite klausimų, idėjų ar tiesiog norite aptarti „DevSecOps“ iššūkius, Prisijunkite prie mūsų bendruomenės svetainėje Daily.dev. Esame čia tam, kad padėtume, pabendrautume ir bendradarbiautume.
Prisijunkite prie „DevSecOps Xygeni“ centro
Susisiekite su kitais kūrėjais ir saugumo specialistais. Klauskite bet ko. Sužinokite viską.
„DevSecOps“ privalumai
Daugeliui organizacijų perėjimas nuo „DevOps“ prie „DevSecOps“ prasidėjo kaip taktinis žingsnis. Tačiau ilgalaikė pagrindinių „DevSecOps“ principų taikymo vertė pasirodė esanti ir strateginė, ir išmatuojama. Kai saugumas integruojamas anksti ir dažnai, nauda susikaupia – paveikia viską – nuo programinės įrangos kokybės iki komandos greičio ir atitikties pasirengimo.
„DevSecOps“ automatizavimas užtikrina, kad saugumas nebūtų tik audito žymimasis langelis ar paskutinės minutės taisymas. Jis taptų nuosekliu, keičiamo dydžio procesu, integruotu į jūsų darbo eigas – paremtu išmaniaisiais įrankiais ir sustiprintu bendradarbiavimu.
Žemiau pateikiami pagrindiniai privalumai, kuriuos patiria kūrimo ir saugumo komandos, diegdamos gerai struktūrizuotą „DevSecOps“ platformą.
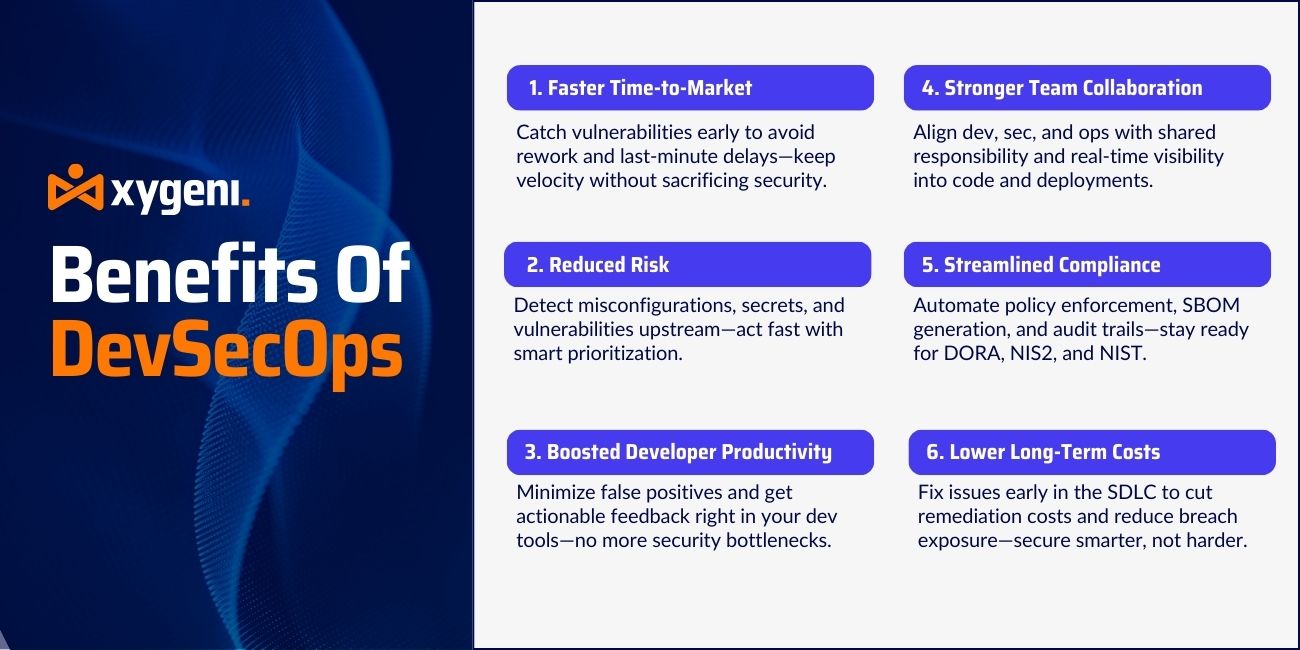
Greitesnis pateikimas į rinką be kompromisų
Pažeidžiamumų nustatymas kūrimo metu, o ne pabaigoje pipeline, reiškia, kad komandos išvengia brangaus pakartotinio darbo ir paskutinės minutės vėlavimų. Tai išsaugo iš pradžių „DevOps“ žadėtą lankstumą ir pašalina anksčiau su tuo susijusias saugumo kliūtis.
Nuolatinis skenavimas pull requests ir kaupiasi, todėl saugumas nebebus kliūtis. Jis tampa lengvu patikrinimu, kuris palaiko greitį, o ne jį stabdo.
Sumažinta rizika dėl ankstyvo aptikimo
Pažeidžiamumai, slapti kodai ir neteisingos konfigūracijos yra pigiau ir lengviau ištaisomi vos tik pastebėjus juos anksčiau. Pasiekiamumo analizė ir EPSS vertinimas tai dar labiau sustiprina, pašalindami triukšmą, kad komandos imtųsi veiksmų tik toms problemoms spręsti, kuriomis iš tikrųjų galima pasinaudoti.
Rezultatas – mažesnė pažeidimų rizika ir perėjimas nuo reaktyvios žalos kontrolės prie proaktyvaus rizikos valdymo.
Patobulintas kūrėjo produktyvumas
Tradicinės saugumo peržiūros dažnai sukelia per daug klaidingų teigiamų rezultatų ir neaiškių veiksmų. Brandi „DevSecOps“ automatizavimo platforma sumažina šį triukšmą, teikdama atitinkamą grįžtamąjį ryšį ten, kur kūrėjai jau dirba, t. y. pull requests arba CI žurnalai.
Tai pagerina kūrėjų patirtį, didina atskaitomybę ir neleidžia saugumui mažėti produktyvumui.
Patobulintas komandos bendradarbiavimas
„DevSecOps“ paverčia saugumą iš vartininko vaidmens bendra funkcija. Kūrėjai anksti gauna saugumo kontekstą. Saugumo komandos gali matyti, kas iš tikrųjų diegiama. Operacijos gali užtikrinti atitiktį reikalavimams ir sistemos vientisumą nesulėtindamos diegimo.
Toks bendros atsakomybės modelis visose trijose komandose kuria pasitikėjimą, aiškumą ir suderintus tikslus.
Didesnė atitiktis ir pasirengimas auditui
Šiuolaikinės reguliavimo sistemos, įskaitant DORA, NIS2 ir NIST SP 800-204D, reikalauja, kad saugumo kontrolės priemonės būtų audituojamos, įgyvendinamos ir nuolatinės. „DevSecOps“ principai tai tiesiogiai palaiko, užtikrindami, kad saugumo politikos būtų atsekamos ir integruotos į versijų valdymą.
„DevSecOps“ platforma, tokia kaip „Xygeni“, automatizuoja SBOM karta, stebi politikos vykdymą visoje pipelineir saugo išsamią pažeidžiamumų šalinimo istoriją, kad auditai ir reguliavimo institucijų atsakas nebebūtų varginantis procesas.
Mažesnės ilgalaikės išlaidos
Pažeidžiamumo taisymas ankstyvoje stadijoje SDLC kainuoja tik dalį jo ištaisymo gamyboje arba po pažeidimo, o defekto kaina didėja tik tuo vėliau, kai jis aptinkamas.
„DevSecOps“ sumažina šias išlaidas taikydama kontrolės priemones ir matomumą nuo pirmos dienos, nepasikliaudama didesniu darbuotojų skaičiumi ar išorinėmis rankinėmis peržiūromis.
„DevSecOps“ automatizavimas: saugumo didinimas nesulėtinant darbo
Automatizavimas yra bet kurios veiksmingos „DevSecOps“ strategijos pagrindas. Nors tokie principai kaip „poslinkis į kairę“ ir „saugumas kaip kodas“ sudaro pagrindą, būtent „DevSecOps“ automatizavimas iš tikrųjų įgyvendina šias idėjas dideliu mastu. Kitaip tariant, automatizavimas teoriją paverčia praktika. Be jo net ir geriausios saugumo politikos gali būti taikomos nenuosekliai, ignoruojamos esant spaudimui arba palaidotos rankinių darbų eilėje.
Tuo pačiu metu šiuolaikinės kūrimo aplinkos sparčiai kinta – komandos kasdien atlieka dešimtis ar net šimtus pakeitimų. Tokiomis aplinkybėmis pasikliauti rankiniais saugumo patikrinimais tiesiog neįmanoma. Tai yra iš ankstocisŠtai kodėl tvirta „DevSecOps“ platforma tampa ne tik naudinga, bet ir būtina.
Automatizavimo vaidmuo saugioje SDLC
Automatizavimas užtikrina, kad saugumo patikrinimai būtų atliekami anksti, dažnai ir patikimai. Tai apima:
- Nuolatinė programinės įrangos sudėties analizė (SCA) kodo metu commits ir stato
- Paslapčių aptikimas kiekviename „Git“ kabliuke arba pull request
- Infrastruktūra kaip kodas (IaC) nuskaitymas prieš parengimą
- Pažeidžiamumo vertinimai atsižvelgiant į pasiekiamumo ir išnaudojimo kontekstą
- Automatinis žinomų CVE pataisymų taisymas, kai įmanoma
Įterpiant šiuos veiksmus tiesiogiai į CI/CD darbo eigose komandos gali užtikrinti saugumą standards nepertraukiant pristatymo ciklų.
Pagal DevSecOps.org, tikslas yra taikyti saugumą „tuo pačiu tempu ir mastu kaip ir plėtra bei operacijos“—ne lėčiau, ne atskirai.
Kodėl vien automatizavimo nepakanka
Nors automatizavimas pašalina trintį, jis nėra veiksmingas be konteksto. Komandos turi žinoti:
- Kurias pažeidžiamumo spragas iš tikrųjų galima išnaudoti?
- Ar paveiktas komponentas iš tikrųjų naudojamas vykdymo metu?
- Ar ši pažeidžiamumas pažeidžia atitikties politiką?
Tai kur išmaniosios „DevSecOps“ platformos kaip Xygeni išsiskiria. Sujungdami EPSS balas, pasiekiamumo analizėir verslo poveikio filtrai„Xygeni“ leidžia komandoms sutelkti dėmesį į išties svarbius klausimus – pašalinti budrumo nuovargį ir sumažinti triukšmą.
Automatizavimas siekiant greičio ir tikslumo
Kitaip nei seni įrankiai, kurie generuoja ilgus nefiltruotų įspėjimų sąrašus, šiuolaikinės „DevSecOps“ platformos taikyti chirurgiškesnį metodą. Pavyzdžiui, „Xygeni“ automatizuoja:
- Įtartinų ar spausdinimo klaidų turinčių pakuočių aptikimas
- Saugios konfigūracijos taisyklių vykdymas CI pipelines
- Paslapčių blokavimas prieš kodui pasiekiant pagrindines šakas
- Išnaudojamų CVE prioritetizavimas naudojant dinaminius filtrus
- Ištaisymo sukūrimas pull requests—automatiškai
Šios galimybės palaiko DevSecOps principas ankstyvo aptikimo ir greito sprendimo, kartu suteikiant kūrėjams pasitikėjimo, kad jie nėra be reikalo lėtinami.
🔧 „Key Takeaway“
„DevSecOps“ automatizavimas – tai ne tik visko nuskaitymas – tai tinkamų dalykų nuskaitymas tinkamu laiku ir tinkamame kontekste.
Rezultatas? Nuosekli, realiuoju laiku teikiama apsauga, kuri prisitaiko prie jūsų programinės įrangos tiekimo, atitinka atitikties poreikius ir suteikia komandoms galimybę išlikti saugioms be jokių kliūčių.
Toliau apžvelgsime, kaip a „DevSecOps“ platforma— konkrečiai „Xygeni“ — palaiko šiuos tikslus integruotomis, kūrėjams skirtomis funkcijomis, sukurtomis šiuolaikiniams įrenginiams pipelines.
Kaip „Xygeni“ įgalina keičiamo dydžio, kūrėjams pritaikytą „DevSecOps“
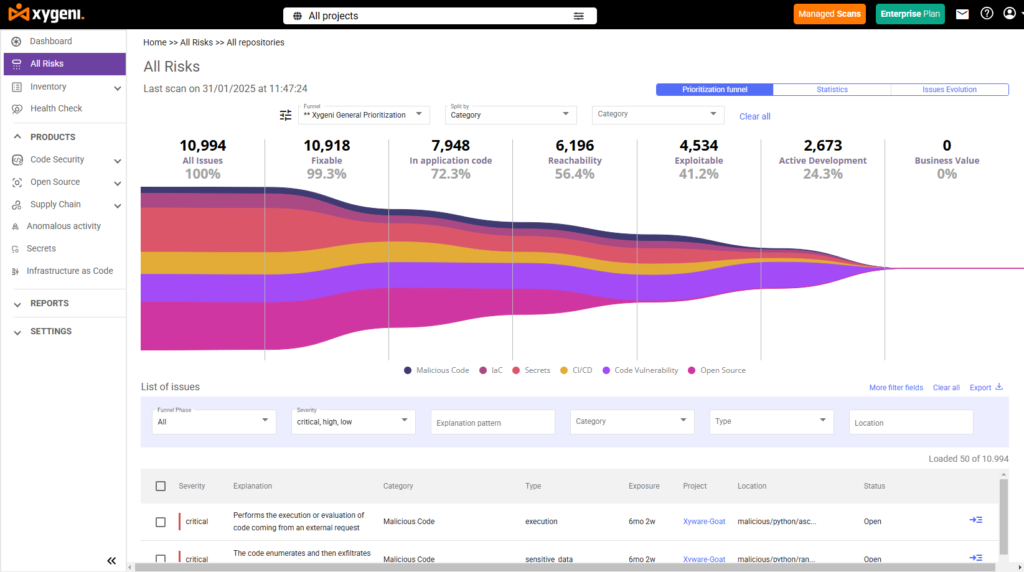
Sėkminga „DevSecOps“ strategija priklauso ne tik nuo mąstysenos ir proceso, bet ir nuo to, „DevSecOps“ platforma Jūs pasirenkate ją įgyvendinti. Tinkama platforma sujungia saugumo ir kūrimo komandas – užtikrina aiškumą, automatizavimą ir greitį netrikdydama darbo eigos.
„Xygeni“ buvo sukurtas specialiai šiam modeliui palaikyti. Jis integruoja saugumą į kiekvieną etapą. SDLC– nuo kodo kūrimo, diegimo ir paleidimo – kad komandos galėtų anksti aptikti grėsmes, sumaniai nustatyti prioritetus ir automatiškai imtis taisomųjų veiksmų.
Pagrindinės „DevSecOps“ automatizavimo galimybės
Siekdama pritaikyti „DevSecOps“ principus praktiškai, „Xygeni“ teikia išsamią informaciją apie visą programinės įrangos tiekimo grandinę. Platforma siūlo:
CI/CD Pipeline Integracija
„Xygeni“ integruojasi su pagrindinėmis CI/CD sistemos, įskaitant „GitHub Actions“, „GitLab CI“, „Bitbucket“ Pipeline„s“, „Jenkins“ ir „Azure DevOps“. Jis atlieka realaus laiko saugumo patikrinimus kūrimo metu ir pull requests, įgalinant apsaugą nuo pirmos dienos, kai funkcija „perjungiama į kairę“.
Pull Request Skenavimas ir paslapčių aptikimas
Automatizuotas pull request nuskaitymas padeda aptikti pažeidžiamumus, paslaptis ir rizikingus pakeitimus prieš jie sujungti. „Xygeni“ taiko slaptų duomenų politiką tiesiai į „Git“ darbo eigas – taip anksti blokuodama žetonų nutekėjimą.
Tai atitinka principą, „Saugumas kaip kodas“, užtikrinant, kad saugumo taisyklės būtų taikomos automatiškai ir nuosekliai.
Pasiekiamumo ir išnaudojimo kontekstas
Tradiciniai skaitytuvai įspėja apie viską. „Xygeni“ filtruoja pažeidžiamumus pagal realią riziką, naudodamas:
- EPSS balų pažeidžiamumo valdymas numatyti išnaudojimo tikimybę
- Pasiekiamumo analizė siekiant nustatyti, ar pažeidžiami kodo keliai iš tikrųjų yra iškviečiami
Tai leidžia kūrėjams sutelkti dėmesį tik į svarbius klausimus – gerinti saugumo rezultatus ir išlaikyti pristatymo greitį.
Prioritetų nustatymo kanalai ir automatinis taisymas
Saugumo komandos gali sukurti dinaminius prioritetų nustatymo kanalus, kurie apjungia pavojingumą, išnaudojimo galimybes ir poveikį verslui. Tada „Xygeni“ automatiškai generuoja pull requests ištaisyti žinomas problemas, paspartinti taisymą ir sumažinti vėlavimą.
Infrastruktūra kaip kodas ir Build Security
Xygeni skenuoja IaC šablonai tikrina, ar nėra neteisingų konfigūracijų, kompiliavimo kilmę ir įgyvendina politiką kaip kodą visame SDLCTai užtikrina, kad infrastruktūra būtų audituojama ir atitiktų reikalavimus.
Integruodami sukurti atestaciją, SBOM kartair tiekimo grandinės grėsmių aptikimas„Xygeni“ taip pat išplečia „DevSecOps“ aprėptį už taikomojo lygmens ribų.
Application Security Posture Management (ASPM): „DevSecOps“ valdymo centras
Komandoms diegiant daugiau saugumo įrankių ir darbo eigų, iššūkiu tampa matomumas ir koordinavimas. Štai kur... Ksigenis ASPM atsiranda pajėgumai.
ASPM tarnauja kaip vieningas saugumo sluoksnis, apjungiantis išvadas iš viso SDLC– įskaitant SCA, paslaptys, IaC, CI/CD saugumas ir anomalijų aptikimas. Tai normalizuoja šiuos duomenis į vieną padėties rodinį, kad komandos galėtų:
- Kontekstinių rizikų nustatymas ir prioritetų nustatymas
- Stebėkite neišspręstas problemas pagal šaltinį, pipelinearba verslo padalinys
- Sukurkite dinamišką dashboardatitikties ir ataskaitų teikimo užtikrinimo
- Integruoti rizikos įžvalgas į bilietų pardavimo įrankius (pvz., „Jira“)
Ksigenis ASPM padeda komandoms Nustokite vytis atjungtus įspėjimus ir pradėkite valdyti saugumo būseną iš centrinės, išmaniosios platformos.
Tai tiesiogiai atitinka DevSecOps principai automatizavimo, bendradarbiavimo ir rizika pagrįsto dėmesio – transformuojant saugumą iš reaktyvių peržiūrų į nuolatinę, matomą ir išmatuojamą discipliną.
Kodėl laimi ir kūrėjai, ir saugumo komandos
Brandi „DevSecOps“ platforma ne tik apsaugo – ji ir suteikia galimybių.
- Kūrėjai gauna tiesioginius atsiliepimus ir viešųjų ryšių komentarus, į kuriuos gali atsižvelgti.
- Saugumo komandos gauna matomumą apie realią riziką ir atitikties reikalavimams būklę.
- Inžinerijos lyderiai gauna sumažintą trintį, mažesnę riziką ir išmatuojamus KPI.
Trumpai tariant, „Xygeni“ leidžia komandoms priimti DevSecOps automatizavimas nepakenkiant judrumui, iš ankstocision arba bendradarbiavimas.
„DevSecOps“: nuo būtinybės iki nederybų
Perėjimas nuo „DevOps“ prie „DevSecOps“ yra daugiau nei kultūrinė evoliucija; tai praktinė būtinybė. Programinės įrangos tiekimo grandinei susiduriant su vis sudėtingesnėmis atakomis ir didėjant reguliavimo spaudimui, saugumo integravimas į kiekvieną etapą... SDLC nebėra pasirenkamas. Tai esminis dalykas.
„DevSecOps“ automatizavimas suteikia organizacijoms galimybę tiesiogiai spręsti šiuos iššūkius: integruoti saugumą į kūrėjų darbo eigas, teikti pirmenybę realioms rizikoms ir automatizuoti pasikartojančias užduotis, kad komandos galėtų dirbti greičiau ir saugiau, o vėlesniuose ciklo etapuose būtų mažiau netikėtumų.
Štai pagrindinė išvada: „DevSecOps“ yra ne tik saugumo iniciatyva, bet ir produkto kokybės, greičio bei atsparumo daugiklis.
Komandos, kurios anksti pradeda taikyti „DevSecOps“:
- Pateikite kodą su mažiau kritinių klaidų ir pažeidžiamumų
- Reaguokite į grėsmes greičiau, kol jos dar neestemaliai
- Pagerinti komandų bendradarbiavimą ir atskaitomybę
- Pasiekite atitiktį reikalavimams nepaskęsdami rankinio darbo
Saugumas dabar yra kiekvieno darbas, tačiau su tokiomis platformomis kaip Ksigeni, tai neturi atrodyti kaip papildomas darbas. Vietoj to, tai tampa vientisu, automatizuotu jūsų pristatymo proceso sluoksniu, kuris apsaugo jūsų programinę įrangą, naudotojus ir verslą.
Pažiūrėkite, kaip tai atrodo jūsų pačių pipeline.

„DevSecOps“ DUK: susipažinkite su pagrindais ir gilinkitės
Ką reiškia „DevSecOps“?
„DevSecOps“ reiškia Kūrimas, saugumas ir operacijosTai modernus požiūris, kuris integruoja saugumą į kiekvieną programinės įrangos kūrimo gyvavimo ciklo etapą (nuo planavimo iki kodavimo, testavimo ir diegimo), nesulėtindamas pristatymo.
Kokie yra „DevSecOps“ principai?
„DevSecOps“ principai – tai praktikos, kurios saugumą paverčia kasdienio kūrimo dalimi, o ne paskutiniu etapu: saugumo perkėlimas į kairę, kad problemos būtų aptiktos dar rašant kodą, nuolatinis saugumo testavimas CI/CD, rašant politiką kaip kodą, kad taisyklės būtų taikomos automatiškai ir nuosekliai, teikiant pirmenybę išvadoms pagal faktinį išnaudojimo galimybes, o ne laikant kiekvieną problemą vienodai skubia, ir skatinant bendrą atsakomybę tarp kūrėjų, saugumo ir operacijų, o ne perdavimo ir kaltinimo modelį.
Kas yra „DevSecOps“ platforma?
„DevSecOps“ platforma yra įrankių sluoksnis, kuris įgyvendina „DevSecOps“ principus dideliu mastu, įterpdamas tokius saugumo patikrinimus kaip SCA, paslapčių aptikimas, IaC skenavimas ir pažeidžiamumų prioritetizavimas tiesiai į CI/CD pipelines ir pull requests, kad komandos gautų automatizuotą, nuoseklų saugumo grįžtamąjį ryšį nesulėtindamos teikimo. Pats „DevSecOps“ yra mąstysena; platforma yra tai, kas padaro tą mąstyseną praktišką atliekant dešimtis ar šimtus kasdienių kodo pakeitimų.
Kas yra „DevSecOps“ metodologija?
„DevSecOps“ metodologija orientuota į saugumo automatizavimą, jo perkėlimą į kairę ir bendros atsakomybės už jį pavertimą visomis komandomis. Ji skatina nuolatinį testavimą, politikos kaip kodo taikymą, pažeidžiamumų prioritetizavimą ir grįžtamąjį ryšį realiuoju laiku, kad saugumas taptų jūsų darbo eigos dalimi, o ne bloku.
Kaip galiu išmokti „DevSecOps“?
Puikus klausimas! Jei tik pradedate arba norite patobulinti savo įgūdžius:
- susipažinti su mūsų dienoraštis įžvalgoms ir geriausios praktikos pavyzdžiams
- Pasinerkite į mūsų dokumentacija praktiniam vadovavimui
- Patikrinkite visus mūsų mokymosi ištekliai tneatsilikti nuo naujausių saugios programinės įrangos tiekimo sprendimų
Kokie yra pagrindiniai „DevSecOps“ komponentai?
Iš esmės „DevSecOps“ apima:
- Apsaugos automatizavimas (pvz., nuskaitymai, testai, taisyklės)
- CI/CD integracija įdėti valdiklius į pipelines
- Prioritetų nustatymas atsižvelgiant į kontekstą (EPSS balai, pasiekiamumas, poveikis verslui)
- Bendradarbiavimu grindžiama kultūra tarp kūrėjų, apsaugos ir operacijų
- Laikysenos matomumas stebėti riziką ir greitai reaguoti
Kartu šie komponentai užtikrina keičiamo dydžio, nuoseklų ir patogų kūrėjams saugumą.
