






Geriausios Išnaudojimo prognozavimo vertinimo sistema (EPSS) keičia saugumo komandų požiūrį į pažeidžiamumų valdymą. Užuot sutelkęs dėmesį vien į pavojingumo balus, EPSS atkreipia dėmesį į realaus pasaulio pažeidžiamumo galimybes, padėdama komandoms nustatyti, į ką iš tikrųjų taikosi užpuolikai, o ne gaišti laiką teorinėms rizikoms. Pasitelkdamos EPSS vertinimą, organizacijos gali gerokai patobulinti savo pažeidžiamumų valdymo strategiją, užtikrindamos, kad jos atnaujintų savo pažeidžiamumus. didelė rizika CVE anksčiau jie yra išnaudojami.
Organizacijos susiduria su daugiau nei 20 000 naujų CVE atvejų kasmetNeatsilikti beveik neįmanoma. Apsaugos komandos jau susiduria su budrumo nuovargiu, dažnai praleisdamos valandas taisydami pažeidžiamumus, kuriais niekada nebus galima pasinaudoti. Rezultatas? Iššvaistyti ištekliai, uždelstas reagavimo laikas ir nesibaigiantis problemų kaupimasis.
Štai kur EPSS balų valdymas daro skirtumą. Skirtingai nuo fiksuotų rizikos įvertinimų CVSS sistemoje, EPSS vertinimas atliekamas atsižvelgiant į prognozavimo pagrindu požiūris. Tai padeda komandoms sutelkti dėmesį į saugumo spragos greičiausiai bus užpulti per ateinančias 30 dienų, todėl pastangos jas pašalinti yra tikslingesnės ir efektyvesnės.
Kas naujo? EPSS v4
Sukurta Incidentų reagavimo ir saugumo komandų forumas (FIRST), EPSS v4– išleistas Kovo 17, 2025—pristato didelių patobulinimų:
- Geresnis duomenų modeliavimas, siekiant tikslesnių išnaudojimo prognozių.
- Realiojo laiko stebėjimas išnaudojimo veiklai, siekiant atspindėti dabartines grėsmes.
- Didesnis tikslumas nustatant, į kuriuos pažeidžiamumus užpuolikai taikysis toliau.
Kibernetinio saugumo ekspertas Jay Jacobs, vienas iš EPSS kūrėjų, savo naujausiame straipsnyje „Pristatome EPSS“ aiškina Versija 4„kad šie atnaujinimai pagerintų kaip saugumo komandos numato ir nustato grėsmių prioritetus. Jis tai pabrėžia EPSS dabar siūlo patobulintą statistinį modeliavimą ir tikslesnius tikimybių įvertinimus, padedančius organizacijoms sutelkti dėmesį į realaus pasaulio rizikos o ne teorinius sunkumo balus.
Dėl šių patobulinimų EPSS vertinimas suteikia aiškesnių įžvalgų apie išnaudojimo galimybes, padėdamas „DevOps“, saugumo ir IT komandoms sutelkti dėmesį į realias grėsmes, o ne į galimą riziką.
Kas yra E?xploit Papribojimų vertinimo sistema
Geriausios Išnaudojimo prognozavimo vertinimo sistema (EPSS) keičia saugumo komandų elgesį su pažeidžiamumais. Skirtingai nuo CVSS, kuris vertina galimą pažeidžiamumų rimtumą, EPSS teikia pirmenybę realiam išnaudojimui. prognozuoja, kokiais pažeidžiamumais užpuolikai greičiausiai pasinaudos, padėdama komandoms sutelkti dėmesį į realias grėsmes, o ne į teorinę riziką.
Šis pokytis svarbus, nes ne visi didelio pavojaus pažeidžiamumai tampa atakų taikiniais. Daugelis lieka nepaliesti, o vidutinės rizikos pažeidžiamumai dažnai susiduria su dažnu išnaudojimu. Saugumo komandos turi kurti išmanius, rizika pagrįstus sprendimus.cisionoms, skirtoms efektyviai naudoti išteklius. EPSS leidžia jiems tai padaryti.
Geriausios Incidentų reagavimo ir saugumo komandų forumas (FIRST) sukūrė EPSS į close tarpas tarp sunkumo įvertinimai ir faktinė rizika, jis kolekcionuoja duomenys grėsmių žvalgyba, ankstesni atakų išnaudojimai ir realaus laiko atakos. Šis požiūris padeda komandos akcentas ant daugumos rizikuojantis pažeidžiamumas, stiprinti saugumą ir atsakyti greičiau reaguoja į grėsmes.
„Xygeni“ saugumo žodynėlis
Kas tai?
Jis prognozuoja tikimybę, kad užpuolikai išnaudos pažeidžiamumą per ateinančias 30 dienų. Įvertinimas atnaujinamas kasdien, padėdamas organizacijoms sutelkti dėmesį į pažeidžiamumus, kurie kelia didžiausią riziką. Įvertinimai svyruoja nuo 0 iki 1 – aukštesni įvertiai rodo didesnę išnaudojimo tikimybę.
Kaip tai veikia?
Geriausios Išnaudojimo prognozavimo vertinimo sistema (EPSS) Patobulina saugumo komandų pažeidžiamumų valdymą, perkeliant dėmesį nuo pavojingumo įvertinimų į realias rizikas. Užuot dariusi prielaidą, kad kiekviena didelio pavojingumo pažeidžiamumas kelia tokį patį pavojaus lygį, EPSS nustato, kuriais iš jų nusikaltėliai greičiausiai pasinaudos per ateinančias 30 dienų.
Šis požiūrio pokytis yra svarbus, nes kibernetiniai nusikaltėliai nepuola kiekvieno itin pavojingo pažeidžiamumo. Kai kurie pažeidžiamumai ignoruojami metų metus, o kiti tampa dažnais atakų taikiniais, nepaisant to, kad jų pavojingumo balai yra mažesni. Dėl šios priežasties EPSS padeda komandoms efektyviau įvertinti pažeidžiamumus ir pirmiausia pašalinti aktualiausias grėsmes, o ne gaišti laiką teorinėms rizikoms.
Kaip EPSS nustato balą?
EPSS analizuoja grėsmių informaciją, istorinę pažeidžiamumo išnaudojimo veiklą ir realaus pasaulio atakų modelius, kad apskaičiuotų tikimybės balą nuo 0 iki 1 (0–100 %). Šis balas rodo tikimybę, kad užpuolikai išnaudos pažeidžiamumą per ateinančias 30 dienų.
EPSS v4, išleista 2025 m. kovo 17 d., patobulinta, palyginti su ankstesnėmis versijomis, nes įdiegiama daugiau išankstinių funkcijų.cise modeliavimas, realiuoju laiku vykdomas atakų sekimas ir padidintas prognozavimo tikslumas.
Penkių žingsnių EPSS vertinimo procesas
EPSS apskaičiuoja išnaudojimo riziką naudojant struktūrizuotą penkių žingsnių procesą. Kiekvienas žingsnis remiasi ankstesniu, užtikrinant, kad saugumo komandos gautų realiuoju laiku gautas, duomenimis pagrįstas įžvalgas apie kibernetines grėsmes. Dėl to organizacijos gali tiksliau nustatyti pažeidžiamumų prioritetus. efektyviai ir reaguoti į grėsmes didesniu tikslumu.
- Duomenų rinkimasPirmiausia EPSS renka pažeidžiamumo duomenis iš CVE duomenų bazės ir kitų patikimų šaltinių. Šis žingsnis, įtraukiant išsamius pažeidžiamumo požymius, sudaro pagrindą tiksliam vertinimui.
- Išnaudojimo įrodymų rinkimasTuo pačiu metu EPSS kasdien stebi įrašus apie pažeidžiamumus, gautus iš viešųjų ir privačių grėsmių žvalgybos kanalų. Analizuodamos šiuos duomenis, saugumo komandos gali nustatyti, į kuriuos pažeidžiamumus nusikaltėliai aktyviai taikosi.
- Modelių mokymasVėliau EPSS analizuoja istorines tendencijas, kad nustatytų pažeidžiamumų ir išnaudojimo veiklos modelius. Nuolat tobulindama mašininio mokymosi modelius, EPSS laikui bėgant didina savo prognozavimo tikslumą.
- Veiklos įvertinimasSiekdama išlaikyti patikimumą, EPSS reguliariai testuoja ir tikslina savo prognozes. Įtraukdama statistinį patvirtinimą, sistema užtikrina, kad jos balai išliktų tikslūs ir aktualūs.
- Dienos naujiniaiGaliausiai, EPSS kasdien atnaujina pažeidžiamumo balus, remdamasi naujausia spragų išnaudojimo veikla ir grėsmių informacija. Turėdamos tai omenyje, saugumo komandos visada gali pasiekti naujausius rizikos vertinimus ir atitinkamai suskirstyti grėsmes į prioritetus.
Kodėl išnaudojimo galimybės yra svarbios kibernetinio saugumo srityje
EPSS pažeidžiamumų valdymą lemia išnaudojamumas – tikimybė, kad užpuolikas pasinaudos pažeidžiamumu.
Šis dėmesys ir išskiria EPSS nuo tradicinių vertinimo modelių, kurie linkę pernelyg dažnai teikti pirmenybę pažeidžiamumams vien pagal jų sunkumą.
Pavyzdžiui, pažeidžiamumas gali turėti rimtų teorinių pasekmių, tačiau praktiškai likti neišnaudotas dėl:
- Ribotas užpuoliko susidomėjimas– Ne visi pažeidžiamumai verti pastangų.
- Aplinkos barjerai– Kai kuriems iš jų išnaudoti reikia specialių sąlygų.
- Viešo išnaudojimo kodo trūkumas– Jei nėra jokio išnaudojimo būdo, rizika yra mažesnė.
Naudojant išnaudojamumąEPSS leidžia organizacijoms sutelkti dėmesį į pažeidžiamumus, kurie kelia pačią tiesioginę ir realiausią riziką, įsitikinti efektyvesnė saugumo pozicija.
Realaus pasaulio pavyzdys
Įmonė analizuoja du savo sistemos pažeidžiamumus ir turi nuspręsti, kurį iš jų ištaisyti pirmiausia:
- CVE-2023-12345Kritinė plačiai naudojamos serverio programinės įrangos spraga su CVSS balas 9.5, rodantis didelį galimą poveikį. Tačiau jo EPSS balas yra 0.05, o tai reiškia, kad išnaudojimo tikimybė yra maža dėl viešojo išnaudojimo kodo trūkumo arba užpuoliko susidomėjimo.
- CVE-2023-67890Vidutinio lygio pažeidžiamumas populiarioje bibliotekoje, kai CVSS balas 6.0Nepaisant mažesnio sunkumo, jo EPSS balas yra 0.78, o tai rodo didelę išnaudojimo tikimybę.
Naudodama EPSS, bendrovė negaišta laiko CVE-2023-12345 atakai spręsti vien dėl to, kad ji turi aukštą CVSS įvertinimą. Vietoj to, ji sutelkia savo išteklius į CVE-2023-67890, nes užpuolikai tuo naudojasi.
Šis pavyzdys parodo, kodėl EPSS pagrįstas pažeidžiamumų valdymas padeda komandoms geriau išspręsti saugumo problemas.cisions. Dėl šios priežasties jie nustoja spręsti tik hipotetines rizikas. Vietoj to, pirmiausia sutelkia dėmesį į realias grėsmes. Dėl to gynyba sustiprėja, o komandos sutaupo laiko ir pastangų.
Kaip EPSS balas pagerina pažeidžiamumo valdymą
Apsaugos komandos tvarko tūkstančius saugumo spragų, todėl beveik neįmanoma viską ištaisyti. Tradiciniai metodai problemas vertina pagal jų svarbą, tačiau dėl to dažnai sumažėja įspėjimų skaičius, iššvaistomos pastangos ir lėtai reaguojama į realias grėsmes. EPSS daugiausia dėmesio skiria išnaudojamumui, padėdama komandoms išfiltruoti mažos rizikos problemas ir sutelkti dėmesį į tas, į kurias greičiausiai bus nukreipta didžiausia tikimybė.
Mažina budrų nuovargį:
Tyrimai rodo, kad 48% organizacijų gauti per 10 000 saugumo įspėjimų kasdienir iki 52 % yra klaidingai teigiami rezultatai (Gartner tyrimas). EPSS padeda komandoms sutelkti dėmesį į realias grėsmes, sumažindama nesvarbių įspėjimų keliamą triukšmą.
Taupo laiką ir išteklius:
Saugumo komandos gaišta laiką taisydamos pažeidžiamumus, kuriais užpuolikai niekada nepasinaudos. EPSS teikia pirmenybę tiems, kuriems kyla didžiausias pavojus, padėdama komandoms dirbti efektyviai ir stiprinti savo saugumo poziciją.
Pagreitina atsakymo laiką:
Neturėdamos realių išnaudojimo duomenų, komandos gali atidėti rimtų pažeidžiamumų taisymą arba švaistyti pastangas mažos rizikos pažeidžiamumams. EPSS teikia įžvalgas realiuoju laiku, padėdama komandoms atlikticisgreičiau ir pašalina saugumo spragas prieš užpuolikams smogiant.
Padeda išvengti būsimų išpuolių:
Daugeliui organizacijų sunku reaguoti į grėsmes, jos skuba taikyti taisymus tik po to, kai užpuolikai pasinaudoja silpnosiomis vietomis. EPSS padeda komandoms išlikti priekyje, nustatant saugumo spragas, kurios gali tapti kitais taikiniais.
Padaro prioritetų nustatymą išmanesnį:
EPSS geriausiai veikia kartu su pasiekiamumo analize (tikrinant, ar programoje iš tikrųjų naudojamas saugumo trūkumas) ir verslo poveikio vertinimais (tikrinant, kokia svarbi yra priemonė). Turėdamos šį papildomą kontekstą, komandos gali išspręsti problemas, keliančias realią riziką, ir praleisti nereikalingą darbą.
EPSS padeda saugumo komandoms dirbti sumaniau, o ne sunkiau. Užuot persekioję kiekvieną pažeidžiamumą, jie sutelkia dėmesį į tuos, kurie kelia realią riziką, taupo išteklius ir aplenkia užpuolikus.
EPSS ir CVSS: norite sužinoti daugiau?
Nors EPSS daugiausia dėmesio skiria pažeidžiamumo išnaudojimui, o CVSS teikia pavojingumo įvertinimus, abu šie metodai atlieka svarbų vaidmenį pažeidžiamumų valdyme.
Peržiūrėkite mūsų išsamų tinklaraščio įrašą, kuriame analizuojame Pagrindiniai CVSS skirtumai ir EPSS, kaip jie vienas kitą papildo, ir geriausia praktika, kaip išmaniau nustatyti prioritetus.
„Xygeni“ požiūris į išnaudojimo prognozavimo balų sistemą
Pasiekiamumo analizė efektyviam EPSS balo pažeidžiamumų valdymui
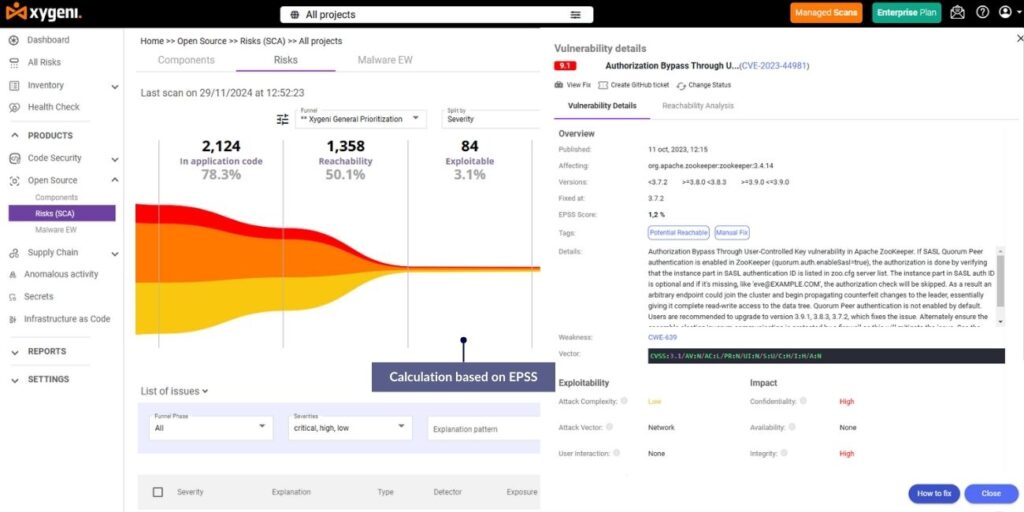
KsigeniIšskirtinė „Xygeni“ funkcija – pasiekiamumo analizė – padeda komandoms įvertinti, ar vykdymo metu aktyviai aktyvuojamas pažeidžiamumas. Derindama EPSS balus su pasiekiamumo duomenimis, „Xygeni“ suteikia komandoms galimybę:
- Nustatykite pažeidžiamumą kurie yra prieinami ir išnaudojami jų aplinkoje.
- Ignoruokite nebūtinas grėsmes, daugiausia dėmesio skiriant tik tiems pažeidžiamumams, kurie kelia tiesioginę, o ne teorinę riziką.
Pavyzdžiui, įsivaizduokite saugumo spragą su aukštu EPSS balu, bet nepasiekiamumu vykdymo metu. Užuot sutelkusi dėmesį į šią problemą, komanda gali nukreipti savo pastangas į svarbesnes grėsmes. Toks požiūris užtikrina, kad laikas ir ištekliai būtų skirti svarbiausioms rizikoms, todėl operacijos tampa efektyvesnės.
Dinaminių piltuvėlių naudojimas su EPSS balais rizikų prioritetizavimui
„Xygeni“ pagerina pažeidžiamumų valdymą naudodama dinaminius prioritetų nustatymo kanalus, padėdama organizacijoms koreguoti rizikų prioritetizavimą pagal konkrečius verslo poreikius. Ši funkcija integruoja EPSS balus su papildomais kontekstiniais duomenimis, tokiais kaip:
- Išnaudojimo rodikliai, kuriais vertinama, ar pažeidžiamumas yra aktyviai taikomasi į laukinę gamtą.
- Verslo poveikis, vertinant, kaip išnaudojimas galėtų paveikti kritines sistemas.
- Sunkumo lygiai, įtraukiant tradicinius CVSS balus, kad būtų galima išsamiau suprasti riziką.
Naudodamos lanksčią „Xygeni“ piltuvėlių sistemą, saugumo komandos gali suderinti savo prioritetų nustatymo strategijas su veiklos tikslais. Pavyzdžiui, jos gali sutelkti dėmesį į didelės rizikos pažeidžiamumus, kurie veikia kritines sistemas, ir spręsti mažo poveikio problemas, kiek leidžia ištekliai. Toks tikslingas požiūris užtikrina, kad komandos išliktų susitelkusios ir efektyvios.
Automatizavimo panaudojimas EPSS balų pažeidžiamumų valdymui
„Xygeni“ naudoja automatizavimą, kad pagerintų EPSS balų integraciją, padėdama komandoms organizuoti savo darbo eigą ir greičiau reaguoti į grėsmes. Kai kurios pagrindinės funkcijos:
- Realaus laiko aptikimas ir įspėjimaiPridėjus EPSS įžvalgas CI/CD pipeline„Xygeni“ teikia tiesioginius įspėjimus apie rizikingus diegimus, pagalba komandos juos blokuoja prieš jiems padarant žalos.
- Ankstyvojo įspėjimo sistemosŠios sistemos aptinka pažeidžiamumus, kuriais užpuolikai gali netrukus pasinaudoti. Tai padeda komandoms anksti reaguoti į grėsmes ir užkirsti kelią atakoms, kol jos neįvyko.
Toks automatizavimo lygis sumažina rankinį darbą, padėdamas saugumo komandoms sutaupyti laiko ir pastangų, tuo pačiu pagerindamas bendrą reagavimą į grėsmes.
Supaprastintas bendradarbiavimas tarp komandų
„Xygeni“ palengvina saugumo ir kūrimo komandų bendradarbiavimą. EPSS balai rodomi aiškiai ir lengvai suprantamai, padėdama abiem komandoms sutelkti dėmesį į svarbiausias pažeidžiamumus. Kūrėjai gauna užduotis pagal jų prioritetus pagal realias pažeidžiamumo galimybes, kad galėtų pašalinti svarbiausias grėsmes. Šis bendras dėmesys leidžia visiems būti tame pačiame puslapyje ir dirbti efektyviai.
„Xygeni“ pranašumas
„Xygeni“ integruoja EPSS balus į savo pažeidžiamumų valdymo įrankius, padėdama organizacijoms teikti pirmenybę išnaudojimo galimybėms, o ne teoriniam rimtumui. Išnaudojimų prognozavimo balų sistema (EPSS) suteikia duomenimis pagrįstą būdą sutelkti dėmesį į pažeidžiamumus, kuriais greičiausiai bus pasinaudota, užtikrinant, kad saugumo komandos pirmiausia pašalintų realias grėsmes.
- Sumažinkite budrumo nuovargį sutelkiant dėmesį tik į pažeidžiamumus, turinčius aukštą EPSS balas.
- Greičiau pašalinkite kritines rizikas prioritetizuojant pagal išnaudojamumą vietoj vien griežtumo.
- Protingai naudokite išteklius kreipiantis pirmiausia – tiesiogines grėsmes.
Pakelkite savo pažeidžiamumų valdymą į kitą lygį. Susisiekite su „Xygeni“ šiandien kad sužinotumėte, kaip EPSS balai gali padėti jums aplenkti užpuolikus ir greičiau ištaisyti tinkamas pažeidžiamumo vietas.

