






Išnaudojimų prognozavimo vertinimo sistema (EPSS) keičia tai, kaip šiuolaikinės saugumo komandos tvarko grėsmes. Augančioje diskusijoje apie CVS ir EPSS palyginimas, pokytis akivaizdus. Nors CVSS pabrėžia pažeidžiamumų rimtumą, EPSS atkreipia dėmesį į realias išnaudojimo galimybes. Šis skirtumas yra svarbus, nes užuot reagavus į kiekvieną didelės svarbos problemą, komandos gali sutelkti dėmesį į tai, ką užpuolikai iš tikrųjų naudoja. Naudodamos EPSS vertinimą, organizacijos tobulina pažeidžiamumų valdymą ir taiso tas, kurios kelia realią riziką.
Kiekvienais metais daugiau nei 20 000 naujų CVE atvejų kasmet. Suprantama, kad suspėti su visais yra sunku. Daugelis komandų galiausiai pervargsta, valandų valandas nagrinėdamos problemas, kurios galbūt niekada nesukels atakos. Dėl to prarandamas laikas, reaguojama lėtai ir vis daugiau užduočių, kurios, regis, niekada nebus atliktos.
Štai kur epss ir cvss palyginimas daro realų poveikį. EPSS perkelia dėmesį nuo to, kas galia rizikuoti tuo, kuo Yra tikėtina netrukus bus siekiama tikslo. Todėl komandos gali veikti greičiau, sumažinti nereikalingą darbą ir skirti laiko tam, kad išspręstų tai, kas iš tiesų svarbu.
Pagrindinės sąvokos
Kas yra CVSS?
Bendroji pažeidžiamumo vertinimo sistema (CVSS) standardnustato pažeidžiamumų rimtumą, sudarydamas sąlygas aiškiai ir efektyviai įvertinti riziką kibernetinio saugumo komandose. Žinojimas apie CVSS padeda suinteresuotosioms šalims suprasti pažeidžiamumų poveikį ir tobulinti saugumo praktiką.
Kas yra EPSS?
EPSS prognozuoja tikimybę, kad užpuolikai pasinaudos pažeidžiamumu per ateinančias 30 dienų. Įvertinimas atnaujinamas kasdien, padėdamas organizacijoms sutelkti dėmesį į pažeidžiamumus, kurie kelia didžiausią riziką. Įvertinimai svyruoja nuo 0 iki 1 – aukštesni įvertiai rodo didesnę išnaudojimo tikimybę.
EPSS ir CVSS: pagrindiniai skirtumai
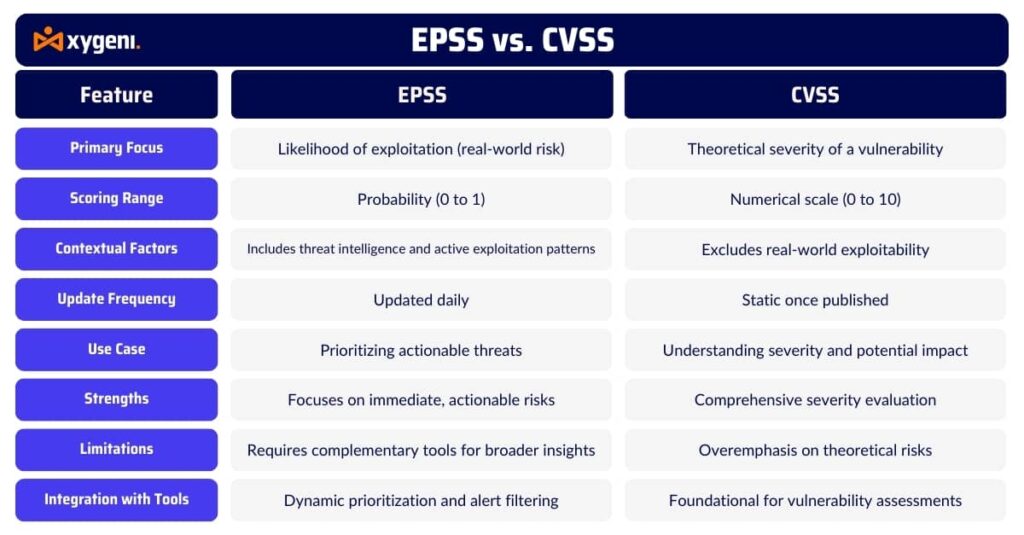
Lyginant CVS ir EPS, skirtumas slypi tame, kad ką jums sako kiekvienas balas:
CVSS daugiausia dėmesio skiria galimas sunkumas pažeidžiamumo – kiek jis žalingas Gal būti
EPSS prognozuoja, išnaudojimo tikimybė realiame pasaulyje – kokia tikimybė valia būti nukreiptam.
Nors CVSS atsižvelgia į pažeidžiamumo išnaudojimo sudėtingumą, naudotojo sąveiką ir poveikį, ji neatsižvelgia į tai, ar užpuolikai aktyviai naudojasi pažeidžiamumu. EPSS užpildo šią spragą atsižvelgdama į grėsmių telemetriją, pažeidžiamumo kodo prieinamumą ir atakų modelius.
Pagal EPSS tyrimaimažiau nei 2 % žinomų pažeidžiamumų turi aukštą EPSS balą. Tuo tarpu daugelio kritinių CVSS problemų kibernetiniai nusikaltėliai nepaliečia. Tai rodo, kaip EPSS balų pažeidžiamumai padėti filtruoti triukšmą, leidžiant komandoms sutelkti dėmesį į patikimas, esamas grėsmes.
Ar EPSS ir CVSS gali veikti kartu?
Be abejo – ir jie turėtų.
EPSS ir CVSS vienas kitą papildo subalansuotoje pažeidžiamumų valdymo strategijoje:
Paskirtis CVSS įvertinti kaip blogai pažeidžiamumas galėtų būti.
Paskirtis EPSS įvertinti kiek tikėtina jis skirtas išnaudoti.
Šis dvilypis metodas palaiko išmanesnį triažą. Pavyzdžiui:
Pažeidžiamumas su aukštas CVSS + aukštas EPSS → Nedelsdami ištaisykite.
Didelis CVSS + mažas EPSS → Atidžiai stebėkite, bet sumažinkite prioritetų skaičių.
Žemas CVSS + didelis EPSS → Ištirkite; užpuolikai gali jį susieti su kitais trūkumais.
Atitinkamai, komandos, kurios lygina epss ir cvss, aiškiau supranta, ką ir kada reikia taisyti.
Realaus pasaulio prioritetų nustatymas naudojant EPSS
Iliustracijai įsivaizduokite, kad jūsų sistema pažymi du CVE:
CVE-2024-99999
CVSS: 9.8 (kritinis)
EPSS: 0.03 (mažas išnaudojimo potencialas)CVE-2024-12345
CVSS: 6.1 (vidutinis)
EPSS: 0.86 (didelė išnaudojimo tikimybė)
Kurį pirmiausia reikėtų taisyti? Daugelis tradicinių darbo eigų teikia pirmenybę kritinei CVSS pažeidžiamumui. Tačiau EPSS šį scenarijų apverčia aukštyn kojomis –jūs imatės veiksmų pagal tai, kas iš tikrųjų yra išnaudojama, ne tik ką Gal būti pavojinga.
Šis pokytis leidžia komandoms sumažinti klaidingus teigiamus rezultatus, sutaupyti laiko ir pagerinti taisymo greitį.
Kodėl EPSS balo pažeidžiamumo valdymas keičia žaidimo taisykles
EPSS siūlo daugiau nei išmanesnį pataisų diegimą – jis užtikrina saugumą dideliu mastu:
Dinaminis balų skaičiavimasEPSS atnaujinimai atliekami kasdien, pateikiant naujausią informaciją apie pažeidžiamumus.
MastelisTai veikia su tūkstančiais pažeidžiamumų, padėdama komandoms greičiau atlikti paiešką.
objektyvumasSukurtas remiantis viešaisiais duomenimis ir atvirais modeliais, EPSS yra patikrinamas ir skaidrus.
Politikos poveikisKaip pažymėjo FIRST.orgEPSS jau daro įtaką nacionalinio lygmens valymo politikai (pvz., DHS BOD 19-02).
Be to, EPSS pažeidžiamumų valdymas padeda gynėjams sutelkti pastangas ten, kur jų labiausiai reikia – į grėsmes, kurios iš tikrųjų kelia pavojų.
Norite neapsiriboti vien taškų skaičiavimu ir pradėti spręsti tinkamas problemas?
Peržiūrėkite mūsų išsamų vadovą, kaip efektyviai nustatyti pažeidžiamumų prioritetus ir juos pašalinti. Sužinokite, kaip greičiau paversti įžvalgas veiksmais.
EPSS ir CVSS nėra arba vienas, arba kitas – kartu jie geresni
At KsigeniManome, kad cvss ir epss nėra kova – tai partnerystė. Abi vertinimo sistemos atlieka skirtingus, tačiau vienodai vertingus vaidmenis pažeidžiamumų valdyme. Štai kodėl „Xygeni“ naudoja EPSS ir CVSS kartu, kad sukurtų išsamų, kontekstą atitinkantį prioritetų nustatymo modelį, kuris būtų praktiškas, greitas ir efektyvus.
Kiekvienam pažeidžiamumui „Xygeni“ rodo:
CVSS sunkumas suprasti galimą poveikį.
EPSS balas įvertinti išnaudojimo tikimybę.
Pasiekiamumo analizė kad patvirtintų, ar pažeidžiamas kodas iš tikrųjų veikia.
Kontekstiniai duomenys pavyzdžiui, turto jautrumas ir verslo aktualumas.
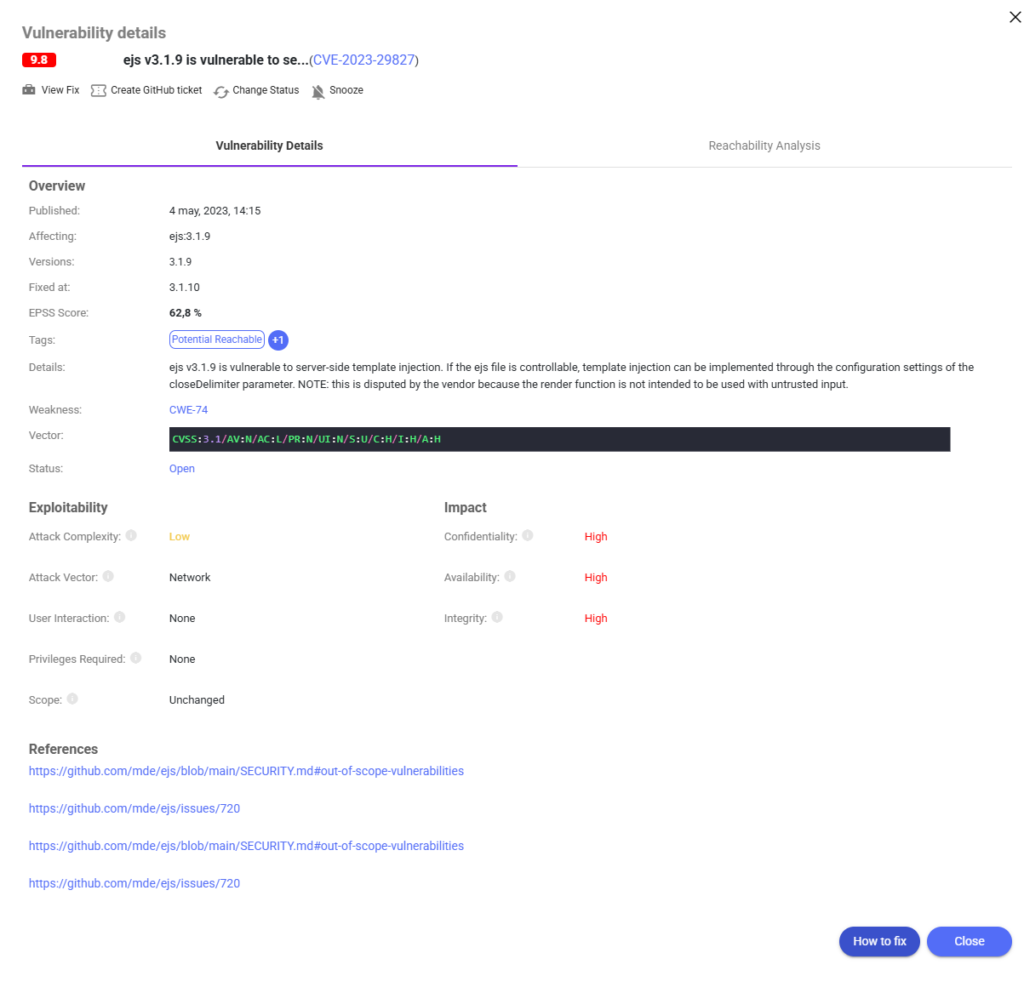
Paimkime CVE-2023-29827 kaip pavyzdys. Tai yra serverio pusės šablono įterpimo problema, turinti įtakos ejs v3.1.9Ant popieriaus tai turi CVSS balas 9.8, rodantis kritinį sunkumą. Tačiau su EPSS balas – 62.8 %, taip pat yra didelė tikimybė, kad netrukus bus išnaudota.
„Xygeni“ rodo visus šiuos duomenis vienoje vietoje – pagal sunkumą, išnaudojamumą, pasiekiamumas, CWE silpnumas ir versijos būsena – kad komandos galėtų iš karto pamatyti, kodėl tai svarbu ir ką daryti toliau.
Užuot reagavęs į kiekvieną CVSS 9.8 pažeidžiamumą„Xygeni“ platforma rodo, ar:
Tai pasiekiama jūsų kodo bazėje
Jis pasižymi dideliu panaudojimo gebėjimu laukinėje gamtoje
Tai paveikia verslui itin svarbų turtą
Šis daugiasluoksnis matomumas padeda sumažinti įspėjimų nuovargį, pastangų švaistymą ir nukreipti taisomąsias priemones į išties svarbias rizikas.
Kai EPSS vertinimas derinamas su CVSS sunkumu ir vykdymo laiko kontekstu, Prioritetų nustatymas tampa proaktyvus, o ne reaktyvus„Xygeni“ triukšmą paverčia įžvalga, vadovaudamasi saugumo sprendimais.cissu aiškumu, kurio reikia „DevSecOps“ komandoms, kad jos galėtų veikti greitai ir išlikti saugios.

