





Infrastruktūra kaip Code security pakeitė organizacijų infrastruktūros kūrimo ir valdymo būdus, supaprastindamas automatizavimą ir užtikrindamas patikimumą. Tačiau be geriausios infrastruktūros kaip kodo praktikos, IaC gali sukelti saugumo riziką, pvz., netinkamą konfigūraciją, atitikties problemas ir kibernetines grėsmes. Norėdamos sumažinti šią riziką, organizacijos privalo laikytis IaC security geriausios praktikos, kurios apsaugo debesijos aplinkas nuo pat pradžių. Tobulinimas IaC security & IaC Kibernetinis saugumas padeda infrastruktūrai išlikti stipriai, sumažina atakų riziką ir taiko saugumo politiką dideliu mastu.
Kas yra IaC Security?
IaC security pakeitė organizacijų infrastruktūros kūrimo ir valdymo būdą, todėl automatizavimas ir nuoseklumas tapo svarbiausiu prioritetu. standardTačiau be infrastruktūros kaip kodo geriausios praktikos, IaC gali sukelti rimtų saugumo grėsmių, tokių kaip netinkamos konfigūracijos, atitikties problemos ir kibernetinių grėsmių pavojus. Dėl šios priežasties IaC security Geriausia praktika yra būtina norint apsaugoti debesijos aplinkas nuo pažeidžiamumų.
Gerai suplanuota IaC security Šis metodas ne tik automatizuoja diegimus. Jis pagerina matomumą, taiko saugumo taisykles ir apsaugo nuo nepatvirtintų pakeitimų, kurie galėtų kelti pavojų debesijos aplinkoms. Be to, pridedant IaC security & IaC Kibernetinio saugumo integravimas į „DevOps“ darbo eigas leidžia komandoms aktyviai rasti pažeidžiamumus, apsaugoti jautrius duomenis ir sumažinti netinkamai sukonfigūruotos infrastruktūros sukeltų atakų riziką.
Nacionalinis institutas Standards ir technologijų (NIST) infrastruktūrą apibrėžia kaip Code security kaip IT infrastruktūros valdymo ir diegimo praktika naudojant kodu pagrįstą automatizavimą, užtikrinant, kad konfigūracijos išliktų nuoseklios ir lengvai atkuriamos. Todėl geriausios infrastruktūros kaip kodo praktikos laikymasis padeda įmonėms sumažinti saugumo spragas, atitikti reikalavimus standardir viso sąrankos proceso metu laikykitės griežtų saugumo politikos nuostatų.
IaC Security Geriausia praktika
Geriausios 2024 m. infrastruktūros būklė kaip kodeksas (IaC) Ataskaita nurodo saugumą kaip vieną iš pagrindinių iššūkių, su kuriais organizacijos susiduria valdydamos debesijos infrastruktūrą. Dėl šios priežasties įmonės privalo taikyti geriausią „Infrastruktūra kaip kodas“ praktiką, kad sumažintų riziką, kylančią dėl netinkamos konfigūracijos, atitikties pažeidimų ir saugumo pažeidžiamumų. Panašiai OWASP teikia esmines gaires už geriausios saugumo praktikos integravimą į programinės įrangos kūrimo gyvavimo ciklą (SDLC), padėdamos organizacijoms sušvelninti riziką, kylančią dėl nesaugių konfigūracijų ir ydingų diegimų.
Įdiegti saugumo patikrinimus visame IaC Procesas
Sustiprinti IaC security, saugumo kontrolės priemonės turėtų būti įdiegtos kiekviename kūrimo etape pipelineUžuot laukusios auditų po dislokavimo, komandos turėtų nuskaityti IaC prieš diegimą naudoja pažeidžiamumų šablonus, kad būtų galima anksti pastebėti saugumo trūkumus. Taikydamos šį prevencinį požiūrį, organizacijos gali gerokai pagerinti savo IaC kibernetinis saugumas ir prevencija klaidingos konfigūracijos nuo gamybos pradžios.
Užtikrinti infrastruktūros nekintamumą
Vienas iš efektyviausių IaC security Geriausia praktika yra užtikrinti, kad infrastruktūra išliktų nekintama po diegimo. Kitaip tariant, kai išteklius jau paruoštas, jo keisti negalima. Išsaugodamos nekintamą infrastruktūrą, organizacijos gali:
- Sumažinkite konfigūracijos dreifo riziką, kuri dažnai sukelia saugumo spragas.
- Užkirsti kelią neleistiniems pakeitimams, įsitikinti infrastruktūra išlieka stabili.
- Sustiprinti infrastruktūrą kaip Code security ribojant atakos paviršius.
Versijų kontrolė ir audito takas
Versijų kontrolė vaidina svarbų vaidmenį IaC security & IaC kibernetinis saugumas. Jis ne tik seka kiekvieną infrastruktūros pakeitimą, bet ir užtikrina, kad visi pakeitimai būtų peržiūrėti, užregistruoti ir patvirtinti. Be to:
- Audito sekos palaikymas leidžia komandoms greitai grįžti prie saugių konfigūracijų, jei iškyla saugumo problemų.
- Versijų kontrolė padeda išvengti neleistinų pakeitimų, sumažindama neteisingos konfigūracijos riziką.
- Naudojant „Git“ ir infrastruktūros versijų kūrimo įrankius, užtikrinamas visų kodo ir politikos pakeitimų atsekamumas.
Įgyvendinti mažiausių privilegijų principą (PoLP)
Prieigos teisių ribojimas yra kritinė infrastruktūra, nes geriausia kodo praktika, kuri gerina IaC security geriausia praktika. Laikydamosi mažiausių privilegijų principo (PoLP), organizacijos gali:
- Sumažinkite saugumo riziką įsitikinti Infrastruktūrą gali modifikuoti tik įgalioti vartotojai.
- Apribokite pernelyg daug leidimų, taip sumažindami atsitiktinių ar kenkėjiškų pakeitimų riziką.
- Sustiprinti bendrą IaC security taikant griežtą vaidmenimis pagrįstą prieigos kontrolę.
Įdiegti nuolatinį stebėjimą ir statinę analizę
Palaikyti IaC security Laikydamosi geriausios praktikos, organizacijos turi integruoti statinės analizės įrankius ir nuolatinį stebėjimą, kad nustatytų pažeidžiamumus prieš diegimą.
- Statinės analizės nuskaitymai IaC scenarijus, ar nėra saugumo spragų, atitikties pažeidimų ir netinkamų konfigūracijų.
- Stebėjimas realiuoju laiku aptinka neleistinus infrastruktūros pakeitimus, įsitikinti saugumo politika ir toliau taikoma.
- Automatizuoti įrankiai, tokie kaip „Snyk“, „Checkov“ arba „Terrascan“, padeda apsaugoti IaC šablonus prieš juos pradedant gaminti.
Konteinerio vaizdo skenavimas
Daugelis infrastruktūros kaip kodo geriausios praktikos pavyzdžių apima ne tik konfigūracijas, bet ir konteinerizuotas aplinkas, kuriose nesaugūs vaizdai kelia saugumo riziką. Konteinerių vaizdų nuskaitymo integravimas į IaC security geriausia praktika padeda:
- Pasenusios arba pažeidžiamos programinės įrangos identifikavimas konteinerio atvaizduose.
- Prieš diegiant atvaizdus, aptinkamos kietuoju kodu užkoduotos paslaptys ir galimos kenkėjiškos programos.
- Įsitikinti apsaugokite konfigūracijas nuskaitydami vaizdus tokiais įrankiais kaip „Dagda“, „Clair“, „Trivy“ ir „Anchore“.
Integruodami konteinerių apsauga į IaC darbo eigų pagalba komandos gali užkirsti kelią netinkamoms konfigūracijoms, kurios debesijos aplinkas paverčia atakomis.
CI/CD Pipeline Security ir konsoliduota ataskaitų teikimas
Saugumo integravimas į CI/CD pipelines yra būtinas IaC security geriausia praktika. Šis metodas užtikrina:
- Automatizuokite kiekvieno kodo pakeitimo saugumo patikrinimus.
- Užtikrinti nuolatinį atitikties reikalavimams laikymąsi, nesiremiant rankiniais auditais.
- Išsaugokite atitikties istoriją, kad galėtumėte greičiau sekti ir šalinti saugumo problemas.
Įrankiai, tokie kaip „Jenkins“, „GitHub Actions“ ir „GitLab“ CI/CD integruoti saugumo patikrinimus tiesiai į kūrimo procesą pipelineBe to, tokios platformos kaip „DefectDojo“ ir „OWASP Glue“ sujungia saugumo įžvalgas į vieną dashboard, todėl lengviau sekti ir šalinti pažeidžiamumus diegiant infrastruktūrą.
Artefaktų pasirašymas siekiant užtikrinti vientisumą ir kilmę
Siekiant užtikrinti vientisumą IaC konfigūracijas, organizacijos turėtų įdiegti artefaktų pasirašymą kaip savo infrastruktūros kaip kodo geriausios praktikos dalį. Šis metodas:
- Užkirsti kelią klastojimui tarp kompiliavimo ir vykdymo aplinkos.
- Prieš diegdami patikrinkite infrastruktūros komponentų autentiškumą.
- Naudokite atvirojo kodo įrankius, tokius kaip TUF („The Update Framework“), kad įdiegtumėte saugius pasirašymo mechanizmus.
Artefaktų pasirašymas užtikrina, kad būtų naudojamos tik patikimos, patvirtintos infrastruktūros konfigūracijos, taip sumažinant tiekimo grandinės atakų riziką. IaC dislokacijos.
Kodėl Šios IaC Security Geriausia praktika svarbi
Vadovaudamosi šia geriausia infrastruktūros kaip kodo praktika, organizacijos gali:
- Užkirsti kelią netinkamoms saugumo konfigūracijoms, kurios debesijos aplinkas paverčia atakomis.
- Pagerinti IaC security & IaC kibernetinis saugumas taikant proaktyvų rizikos mažinimą.
- Automatizuokite saugumo užtikrinimą naudodami statinę analizę ir CI/CD saugumo integracija.
- Užtikrinkite, kad debesijos infrastruktūra išliktų suderinama, atspari ir apsaugota nuo klastojimo.
Saugumo integravimas į IaC nuo pradžių yra vienintelis kelias į išlaikyti kontrolę, užkirsti kelią pažeidimams ir užtikrinti, kad infrastruktūra išliktų saugi visą jos gyvavimo ciklą.
Ksigenis IaC Security„Viskas viename“ platforma infrastruktūros kodo geriausios praktikos pavyzdžiai
Organizacijoms vis dažniau diegiant infrastruktūrą kaip kodą (IaC) automatizuoti debesijos infrastruktūrą, saugumo rizika toliau auga. Be IaC security geriausia praktika, neteisingos konfigūracijos, atskleistos paslaptys ir pažeidžiamos priklausomybės sukuria rimtų saugumo spragų. Todėl įmonės turi integruotis IaC kibernetinio saugumo priemonės, skirtos debesijos aplinkoms apsaugoti nuo pat pradžių. Turėdama tai omenyje, „Xygeni“ teikia „viskas viename“ platformą, kuri užtikrina, kad infrastruktūra išliktų atspari, atitiktų reikalavimus ir saugi nuo kodo iki debesijos.
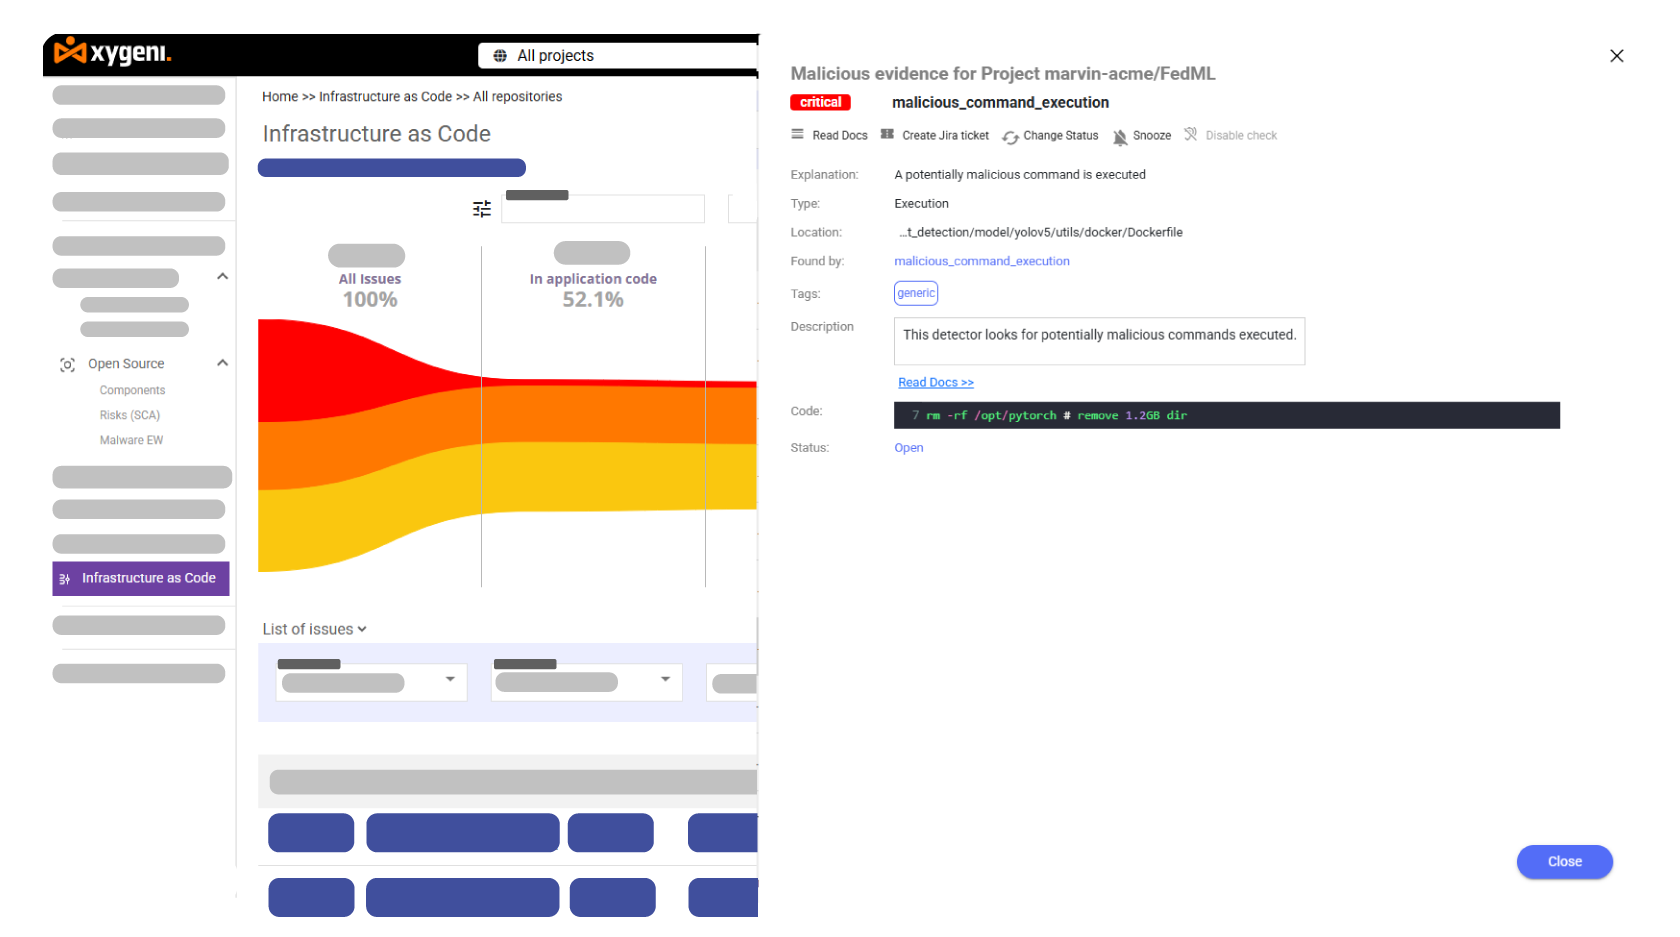
Debesijos konfigūravimo klaidų aptikimas ir prevencija IaC Security
Be jokios abejonės, netinkamos konfigūracijos išlieka viena pagrindinių debesijos saugumo incidentų priežasčių. Dėl šios priežasties saugumo komandoms reikia įrankių, kurie nustatytų ir sumažintų riziką prieš diegimą. Štai kodėl „Xygeni“ nuolat nuskaito. Terraformas, Debesų formacija, Kubernetes, bicepso ir ARM šablonai, įsitikinti debesijos aplinkos atitinka geriausią „Infrastruktūra kaip kodas“ praktiką. Automatizuojant saugumo užtikrinimą, Ksigeni leidžia organizacijoms:
- Išvenkite netinkamai sukonfigūruotos saugyklos, pernelyg didelių IAM leidimų ir pažeidžiamų saugos grupių.
- Užtikrinkite atitiktį reikalavimams blokuodami rizikingas infrastruktūros konfigūracijas.
- Sumažinkite rankines saugumo peržiūras, padidindami efektyvumą ir išlaikydami IaC security geriausia praktika.
„Secrets Security“: jautrių duomenų apsauga IaC
Užkoduoti prisijungimo duomenys IaC scenarijai debesijos aplinkas atveria neteisėtai prieigai. Todėl organizacijos turi imtis papildomų atsargumo priemonių savo infrastruktūrai apsaugoti. Siekdamos išspręsti šią problemą, „Xygeni“... paslapčių saugumo sprendimas užtikrina, kad neskelbtini duomenys būtų apsaugoti:
- Saugyklų nuskaitymas ieškant užkoduotų paslapčių prieš diegimą.
- Blokavimas nesaugus commitų į CI/CD pipelines siekiant išvengti kredencialų nutekėjimo.
- Apsaugos komandų perspėjimas realiuoju laiku, siekiant sušvelninti grėsmes, kol jos nedidėja.
Integruodami IaC security geriausia praktikaorganizacijos pašalina kritinę saugumo riziką, kuria dažnai naudojasi užpuolikai.
Išsamus IaC Patobulinto saugumo sistemos palaikymas
Siekdama pagerinti saugumą daugiadebesėse ir hibridinėse aplinkose, „Xygeni“ siūlo platų suderinamumą su įvairiomis sistemomis. Atitinkamai, „Xygeni“ palaiko:
- Terraformas – Apsaugo aprūpinimą AWS, Azure ir GCP platformose.
- Kubernetes ir Docker – Aptinka pažeidžiamumus „Kubernetes“ konfigūracijose ir konteinerinėse aplinkose.
- Bicepso ir ARM šablonai – Nustato netinkamas konfigūracijas „Microsoft Azure“.
- Debesų susidarymas – Automatizuoja AWS infrastruktūros saugumo politikas.
Kadangi „Xygeni“ apsaugo kelias sistemas, organizacijos gauna naudos nuoseklų saugumą įvairiose debesų infrastruktūrose.
Automatizuotas saugumo politikos vykdymas IaC Darbo eigos
Kadangi rankinės saugumo patikros užima daug laiko, pridedant IaC security geriausios praktikos pavyzdžiai kūrimo procese pipelines yra būtinas. Kad procesas būtų lengvesnis, „Xygeni“ automatiškai taiko politikos vykdymą:
- Pažeidžiamumų, netinkamos konfigūracijos ir atitikties pažeidimų aptikimas prieš diegimą.
- Saugumo rizikų blokavimas CI/CD pipelines, neleisdamas nesaugiai infrastruktūrai pasiekti gamybos aplinkos.
- Teikti kūrėjams tiesioginius atsiliepimus, padedant jiems anksti ištaisyti neteisingas konfigūracijas.
Tokiu būdu saugumo komandos gali užtikrinti IaC kibernetinis saugumas priemonės netrikdant kūrimo darbo eigų.
Konteinerio vaizdo nuskaitymas IaC Kibernetinė sauga
Nes daugelis IaC Diegimai priklauso nuo konteinerinių aplinkų, todėl nesaugūs atvaizdai dažnai kelia paslėptų rizikų. Todėl konteinerių atvaizdų nuskaitymas atlieka labai svarbų vaidmenį užtikrinti IaC security geriausia praktika. „Xygeni“ integruoja pažangų nuskaitymą, kad:
- Analizuokite „Docker“ atvaizdus, ar nėra pasenusios programinės įrangos ir pažeidžiamumų.
- Aptikti kenkėjiškas programas, netinkamas konfigūracijas ir saugumo spragas konteinerinėse aplinkose.
- Užblokuokite nesaugių atvaizdų diegimą užtikrindami, kad infrastruktūra būtų Code security laikomasi geriausios praktikos CI/CD pipelines.
Integruojant konteinerių apsaugą į IaC Darbo eigų metu komandos užkerta kelią netinkamoms konfigūracijoms, kurios debesijos aplinkas paverčia atakomis.
PreventiKenkėjiškos komandos ir tiekimo grandinės atakos IaC
Tradicinis IaC security įrankiai dažnai praleidžiami kenkėjiškos komandos ir tiekimo grandinės grėsmės paslėpta infrastruktūros scenarijuose. Tačiau „Xygeni“ sustiprina saugumą:
- Aptinkamos neleistinos komandos, kurios įveda galines duris.
- Blokuoja priklausomybių painiavą ir kenkėjiškų paketų injekciją.
- Infrastruktūros nustatymų klastojimo prevencija patikrinant artefakto vientisumas.
Todėl organizacijos pašalina paslėptus atakų vektorius, kol jie nepaveikė infrastruktūros saugumo.
Nuolatinis stebėjimas ir grėsmių apsauga realiuoju laiku
Peržengti standard Pažeidžiamumo aptikimo srityje „Xygeni“ teikia realiojo laiko saugumo įžvalgas. Visų pirma, „Xygeni“ leidžia saugumo komandoms:
- nustatyti didelės rizikos pažeidžiamumai per pasiekiamumo analizė.
- Stebėkite infrastruktūros pakeitimus, kad aptiktumėte neleistinus pakeitimus.
- Paskirtis grėsmės žvalgyba kad būtų išvengta išpuolių, kol jie dar neįsiplėtė.
Pridedant IaC security Remdamosi geriausia praktika, komandos gali toliau gerinti saugumą ir mažinti riziką prieš diegimą.
Kodėl „Xygeni“ yra geriausias pasirinkimas IaC Security
Skirtingai nuo tradicinių IaC security „Xygeni“ teikiami įrankiai:
- Automatinis vykdymo užtikrinimas Infrastruktūra kaip kodas – geriausia praktika kad būtų išvengta neteisingų konfigūracijų.
- pažangus paslaptys saugumas siekiant pašalinti riziką, susijusią su atskleistais įgaliojimais.
- Konteinerio vaizdo nuskaitymas siekiant apsaugoti debesijos pagrindu veikiančias programas.
- Visiška parama „Terraform“, „Kubernetes“, „Docker“, „Bicep“ ir „CloudFormation“.
- Nuolatinis stebėjimas su realaus laiko saugumo įžvalgos debesų aplinkoms.
Apsaugokite savo infrastruktūrą su „Xygeni“ IaC Security Geriausia praktika
Kadangi saugumo rizikos nuolat kinta, organizacijos privalo integruoti geriausią „Infrastruktūra kaip kodas“ praktiką į savo kūrimo procesus. Dėl šios priežasties „Xygeni“ teikia visa apimančią platformą, skirtą IaC security & IaC kibernetinis saugumas, užtikrinant debesijos aplinkų apsaugą nuo kūrimo iki diegimo.
Naudodama automatizuotas saugumo politikas, nuolatinį stebėjimą ir kenkėjiškų programų aptikimą, „Xygeni“ padeda organizacijoms taikyti IaC security geriausia praktika, kaip pašalinti saugumo rizikas, kol jos nepaveikė gamybos procesų.
Apsaugokite savo debesijos infrastruktūrą jau šiandien. Susisiekite su mumis ir sužinokite, kaip „Xygeni“ taiko geriausią praktiką infrastruktūros, kaip kodo, apsaugai nuo kūrimo iki diegimo.