






Infrastruktūra kaip Code security yra vis svarbesnis prioritetas, nes organizacijos pereina prie automatizuoto debesijos valdymo. Pasinaudodamos IaC įrankiais komandos gali greitai ir efektyviai diegti infrastruktūrą. Tačiau be stiprių saugumo priemonių klaidingos konfigūracijos gali sukurti pažeidžiamumą kurie kelia pavojų debesijos aplinkoms. Kad to išvengtumėte, IaC security Skenavimas padeda anksti aptikti problemas ir užtikrinti, kad infrastruktūra būtų apsaugota prieš diegimą.
Kadangi vis daugiau organizacijų pritaiko infrastruktūrą kaip kodą, saugumas turi išlikti prioritetu. Prognozuojama, kad rinka pasieks 2.3 išleidžiate $ 2027 milijardą, Todėl IaC security esminės debesijos saugumo strategijų dalies skenavimas. Be aktyvių apsaugos priemonių komandos gali sukelti riziką, dėl kurios gali būti pažeista atitiktis arba saugumo spraga.
Šiame vadove aptarsime esmines saugumo praktikas. Aptarsime IaC security, aptarkite populiarius IaC įrankiai, dalintis geriausia praktika IaC security nuskaitymą ir paaiškinkite, kaip „Xygeni“ padeda apsaugoti debesijos infrastruktūrą nuo netinkamos konfigūracijos ir pažeidžiamumų.
Kas yra infrastruktūra kaip kodas (IaC)
Infrastruktūra kaip kodas (IaC) yra būdas valdyti ir nustatyti infrastruktūrą naudojant kodą, o ne rankinį darbą. Dėl to IT komandos gali automatizuoti infrastruktūros diegimą, išlaikydamos viską tą patį, palengvindamos mastelio keitimą ir sumažindamos pastangas. Rašydamos konfigūracijas kodu, komandos gali greitai kopijuoti, keisti ir tikrinti savo infrastruktūrą be papildomų rankinių veiksmų.
IaC Konfigūracijos paprastai saugomos versijų kontroliuojamuose failuose, todėl kūrėjai gali sekti pakeitimus ir prireikus atšaukti ankstesnius nustatymus. CISA, IaC yra „organizacijos IT infrastruktūros valdymo ir teikimo procesas naudojant kompiuterio skaitomus konfigūracijos failus“. Šis metodas sumažina žmogiškųjų klaidų skaičių, pagreitina diegimą ir sustiprina debesijos saugumą automatiškai taikant geriausią praktiką.
Pagrindiniai principai IaC
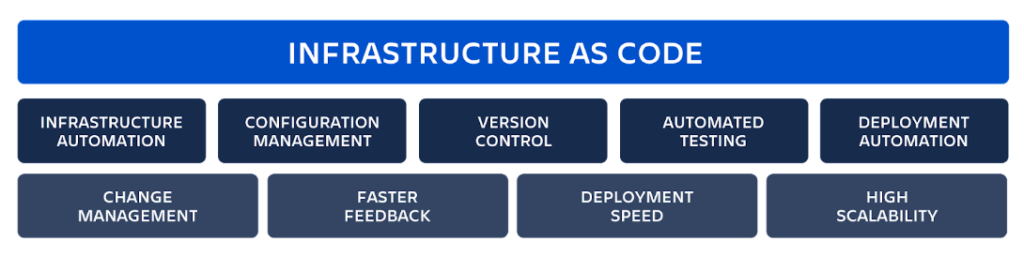
Infrastruktūra kaip kodas (IaC) vadovaujasi pagrindiniais principais, kurie leidžia efektyvus, keičiamo dydžio ir patikimasSuprasdamos šiuos pagrindus, komandos gali visapusiškai išnaudoti IaC įrankiai pagerinti automatizavimas, nuoseklumas ir saugumas.
1. Deklaratyvioji konfigūracija: norimos būsenos apibrėžimas
Su infrastruktūra kaip Code securityKomandos apibrėžia, kaip infrastruktūra turėtų atrodyti, užuot nurodinėjusios nuoseklias instrukcijas. Tai leidžia nuspėti ir kartoti parengimą, užtikrinant, kad diegimas išliktų nuoseklus skirtingose aplinkose. Be to, tokios priemonės kaip „Terraform“ supaprastina šį metodą, leisdamos komandoms efektyviai valdyti konfigūracijas ir sumažinti žmogiškųjų klaidų skaičių.
2. Idempotencija: nuoseklumo užtikrinimas įvairiose aplinkose
Nesvarbu, kiek kartų konfigūracija taikoma, IaC security Skenavimas užtikrina, kad būtų išlaikyta ta pati infrastruktūros būsena. Tai pašalina netikėtus pakeitimus ir konfigūracijos dreifą, todėl diegimas išlieka stabilus ir nuspėjamas.
3. Versijų kontrolė: efektyvus pakeitimų stebėjimas
IaC Įrankiai saugo konfigūracijas versijų valdymo sistemose, tokiose kaip „Git“, todėl komandos gali lengvai sekti, peržiūrėti ir atšaukti pakeitimus. Dėl to infrastruktūros pakeitimai tampa audituojami ir skaidrūs, o tai pagerina bendradarbiavimą ir saugumą.
4. Automatizavimas: darbo eigų supaprastinimas
Automatizavimas yra pagrindas IaC security nuskaitymas. Tai leidžia integruoti infrastruktūros aprūpinimą CI/CD pipeline..., todėl diegimas vyksta greičiau ir yra kartojamas. Sumažindama rankinį darbą, automatizavimas sumažina klaidų skaičių, pagerina efektyvumą ir automatiškai įgyvendina saugumo politikas.
5. Mastelio keitimas ir elastingumas: prisitaikymas prie kintančių poreikių
Su IaC įrankiais komandos gali lengvai plėsti infrastruktūrą. Pavyzdžiui, „Terraform“ ir „CloudFormation“ leidžia ištekliams automatiškai koreguoti pagal poreikį. Šis lankstumas užtikrina, kad infrastruktūra augtų pagal poreikį, išlaikant mažas išlaidas ir saugumą.
IaC Ištekliai
Yra daug IaC įrankiai, kurių kiekvienas siūlo unikalias funkcijas, padedančias komandoms automatizuoti, valdyti ir apsaugoti savo infrastruktūrą. Tinkamo įrankio pasirinkimas priklauso nuo jūsų debesijos paslaugų teikėjo, automatizavimo poreikių ir saugumo reikalavimų. Štai keletas plačiausiai naudojamų infrastruktūros kaip kodo įrankių:
- Terraformas – Plačiai priimtas atvirojo kodo IaC įrankis, palaikantis kelis debesijos paslaugų teikėjus, įskaitant AWS, „Azure“ ir „Google Cloud“. Jis naudoja deklaratyvią konfigūraciją, kad supaprastintų aprūpinimą ir mastelio keitimą.
- Galimas – Visų pirma, konfigūracijos valdymo įrankis, bet taip pat naudingas infrastruktūrai, pvz. Code security automatizuojant diegimus ir užtikrinant nuoseklumą įvairiose aplinkose.
- Debesų susidarymas – AWS gimtoji IaC paslauga, padedanti komandoms saugiai apibrėžti ir teikti infrastruktūrą AWS pagrindu veikiančiose aplinkose.
- „Azure“ išteklių tvarkyklės (ARM) šablonai – „Microsoft“. IaC sprendimas infrastruktūros valdymui ir automatizavimui „Azure“ pagrindu sukurtose debesijos aplinkose.
Komandoms pritaikant infrastruktūrą kaip kodą, reikia pasirinkti tinkamą IaC įrankiai yra būtini automatizavimui, mastelio keitimui ir IaC security nuskaitymas. Be to, saugumo praktikų integravimas į šiuos įrankius padeda išvengti netinkamos konfigūracijos, užtikrinant, kad debesijos aplinkos išliktų saugios nuo diegimo iki gamybos.
Privalumai IaC
Infrastruktūra kaip kodas (IaC) keičia organizacijų debesijos infrastruktūros kūrimo ir valdymo būdus. Dėl to įmonės gali automatizuoti išteklių nustatymą, dirbti efektyviau ir sumažinti išlaidas. Be to, naudodamos IaC įrankiai, komandos gali išlaikyti tą pačią infrastruktūrą skirtingose aplinkose, vengdamos rankinių klaidų. Pasak IBM, šis metodas leidžia komandoms „automatizuoti infrastruktūros kūrimą, diegimą ir nuolatinį valdymą“, o tai galiausiai palengvina operacijas ir pagreitina teikimą. Be to, pridedant IaC „DevOps“ darbo eigų integravimas padeda komandoms lengvai išplėsti savo infrastruktūrą, užtikrinant sistemų saugumą ir efektyvumą.
- Greitesnis laikas patekti į rinką - IaC panaikina rankinio nustatymo poreikį, todėl infrastruktūros diegimas tampa greitas ir nuoseklus. Dėl to komandos gali sumažinti vėlavimus ir pagreitinti programinės įrangos išleidimą.
- Geresnis stabilumas – Sustabdant konfigūracijos dreifą, IaC išlaiko infrastruktūrą tą pačią visose aplinkose, todėl sistemos tampa stabilesnės ir saugesnės.
- Didesnis produktyvumas – Infrastruktūros užduočių automatizavimas sumažina pasikartojantį darbą, todėl kūrėjai gali sutelkti dėmesį į naujas idėjas. Be to, IaC sklandžiai telpa į CI/CD pipelines, todėl lengviau valdyti kūrimo darbo eigas.
- Mažesnės išlaidos – Infrastruktūros valdymo automatizavimas sumažina rankinio darbo poreikį, padėdamas įmonėms išleisti mažiau ir išmintingai naudoti išteklius.
- Stipresnis saugumas - Su IaC security Skenavimo metu infrastruktūra išlieka nepakitusi, o tai reiškia, kad atnaujinimai pakeičia komponentus, o ne juos keičia. Tai užtikrina stiprų saugumą ir leidžia lengviau ištaisyti klaidas.
Naudojant infrastruktūrą kaip Code securityorganizacijos gali padidinti mastelio keitimą, efektyvumą ir saugumą, tuo pačiu išlaikydamos debesijos aplinkas stiprias ir lengvai valdomas. Be to, pridedant IaC security Skenavimas užtikrina, kad infrastruktūros nustatymai būtų apsaugoti nuo pat pradžių.
Kas yra infrastruktūra Code Security?
Infrastruktūra kaip Code security (IaC security) yra apie infrastruktūros kodo apsaugą nuo pavojų. Nuo tada IaC padeda komandoms kurti debesijos aplinkas su kodu, bet kokia klaida, nutekėjęs slaptas slaptumas ar pasenusi programinė įranga gali sukelti saugumo problemų. Štai kodėl apsauga IaC nuo pat pradžių yra taip svarbu.
Vienas geriausių būdų tobulėti IaC security yra per IaC security nuskaitymas. Šis procesas aptinka klaidas, silpnąsias vietas ir saugumo taisyklių pažeidimus, kol jie nesukelia problemų. Automatiškai vykdydamos saugumo patikras, komandos gali anksti pastebėti problemas, sumažinti riziką ir užtikrinti, kad jų infrastruktūra atitiktų geriausią praktiką.
Kodėl saugumas svarbus IaC
Nors infrastruktūra kaip kodas palengvina debesijos aplinkų valdymą, ji taip pat sukuria riziką, kurią reikia pašalinti. Jei komandos nesiima tinkamų atsargumo priemonių, IaC gali sukelti saugumo spragų, kuriomis užpuolikai gali pasinaudoti. Pavyzdžiui, konfigūracijos klaidos, atskleistos paslaptys ir pasenusi programinė įranga gali susilpninti debesijos sistemas. Štai kodėl svarbu įtraukti saugumo patikras IaC darbo eigos.
Dažnos saugumo rizikos IaC
- Atskleistos paslaptys – Slaptažodžių arba API raktų laikymas viduje IaC Failai gali sukelti duomenų nutekėjimą. Vietoj to, komandos turėtų naudoti tokias priemones kaip „AWS Secrets Manager“ arba „HashiCorp Vault“, kad apsaugotų paslaptis.
- Konfigūracijos klaidos – Silpni saugumo nustatymai, pvz., atviri prievadai arba prasta autentifikacija, gali palengvinti užpuolikams patekimą. Šių klaidų ištaisymas anksti padeda išvengti saugumo spragų.
- Nepataisyta programinė įranga – senos programinės įrangos versijos IaC Šablonuose gali būti saugumo spragų. Reguliarūs atnaujinimai ir saugumo nuskaitymai padeda apsaugoti sistemas.
- Prieigos kontrolės problemos – be tinkamų vaidmenimis pagrįstų prieigos taisyklių, netinkami žmonės gali pakeisti infrastruktūros nustatymus. Nustatant apribojimus, kas gali atlikti pakeitimus, sumažėja saugumo rizika.
Geriausia laikymo praktika IaC Užtikrinkite
Infrastruktūros apsauga kaip kodas (IaC) yra labai svarbus siekiant užkirsti kelią saugumo rizikai, netinkamai konfigūracijai ir laikymasis pažeidimai. Nuo tada IaC Automatizuojant infrastruktūros valdymą, bet kokia kodo klaida gali greitai išplisti po aplinką ir padidinti rizikos poveikį. Dėl šios priežasties komandos turi laikytis geriausios saugumo praktikos, kad sumažintų riziką, išlaikytų kontrolę ir užtikrintų debesijos aplinkų saugumą. Priešingu atveju saugumo spragos gali likti nepastebėtos, o tai gali sukelti pažeidimus ar veiklos sutrikimus.
Štai kaip sukurti stipresnį IaC security strategija:
1. Naudokite versijų kontrolę stebėjimui ir apsaugai IaC failai
saugojimas IaC bylos „Git“ saugyklos yra būtinas matomumui, saugumui ir bendradarbiavimui. Saugodamos infrastruktūros konfigūracijas versijų valdymo sistemoje, komandos gali:
- Stebėkite infrastruktūros pokyčius laikui bėgant, taip sumažindami neleistinų modifikacijų riziką.
- Greitai grįžkite į ankstesnę versiją, jei dėl netinkamos konfigūracijos kyla problemų.
- Saugos politikos taikymas saugyklos lygmeniu, siekiant užkirsti kelią nesaugaus kodo diegimui.
Be to, prieš sujungiant pakeitimus, komandos gali užtikrinti, kad kiekvienas infrastruktūros atnaujinimas būtų patikrintas dėl saugumo rizikų prieš jį paskelbiant. Šis žingsnis padeda pašalinti netinkamas konfigūracijas, kurios kitaip galėtų sukelti pažeidžiamumų.
2. Automatizuokite saugumo testavimą, kad problemos būtų pastebėtos anksti
Rankinis infrastruktūros kodo peržiūrėjimas yra lėtas, linkęs į klaidas ir neefektyvus. Vietoj to, komandos turėtų pasikliauti automatizuotais saugumo testais, kad aptiktų pažeidžiamumus prieš diegimą. Integruodami saugumo skenavimą į CI/CD pipelinekomandos gali:
- Realiuoju laiku aptikkite netinkamas konfigūracijas, saugumo spragas ir atitikties pažeidimus.
- Užtikrinti, kad infrastruktūra būtų diegiama saugiai ir atitiktų saugumo politiką.
- Sumažinkite žmogiškųjų klaidų, kurios gali sukelti saugumo riziką ar veiklos sutrikimus, skaičių.
Be to, automatizuodamos saugumo nuskaitymus, komandos gali gerokai sumažinti joms tenkančią naštą. Kūrėjai gali anksti išspręsti problemas netrukdydami darbo eigai, o tai leidžia greičiau ir saugiau diegti.
3. Nustatykite prieigos taisykles, kad apribotumėte neteisėtus pakeitimus
Be tinkamos prieigos kontrolės, infrastruktūros pakeitimai gali tapti rimta saugumo grėsme. Neribota prieiga padidina atsitiktinių pakeitimų, vidinių grėsmių ir saugumo pažeidimų tikimybę. Siekdamos užkirsti kelią neautorizuotiems atnaujinimams, komandos turėtų:
- Įdiekite vaidmenimis pagrįstą prieigos kontrolę (RBAC), kad apribotumėte, kas gali modifikuoti arba diegti IaC.
- Taikykite mažiausių privilegijų (PoLP) principą, kad užtikrintumėte, jog vartotojai turėtų prieigą tik prie to, ko jiems reikia.
- Reikalauti daugiafaktorinio autentifikavimo (MFA), kad būtų pridėtas papildomas saugumo sluoksnis modifikuojant infrastruktūros sąranką.
Be to, apribojant prieigą prie svarbiausių IaC failus, komandos gali užkirsti kelią netinkamoms saugumo konfigūracijoms, kurios galėtų sukelti debesijos aplinkų atakas. Reguliarūs auditai taip pat padeda nustatyti pernelyg didelius leidimus, kuriuos reikėtų atšaukti.
4. monitorius IaC dėl netikėtų pokyčių ir saugumo grėsmių
Infrastruktūros pokyčiai vyksta dažnai, tačiau ne visi pokyčiai yra tyčiniai ar saugūs. Dėl šios priežasties nuolatinis stebėjimas yra būtinas norint aptikti saugumo rizikas, kol jos nedidėja. Naudodamos stebėjimą realiuoju laiku, komandos gali:
- Nustatykite įtartinus infrastruktūros konfigūracijų pakeitimus, kol jie nesukėlė saugumo incidentų.
- Gaukite įspėjimus, kai pažeidžiamos saugumo taisyklės, kad galėtumėte greitai imtis veiksmų ir ištaisyti netinkamas konfigūracijas.
- Užtikrinkite atitiktį reikalavimams, suderindami infrastruktūros nustatymus su saugumo politika.
Be to, ankstyvas netinkamos konfigūracijos aptikimas padeda išvengti saugumo pažeidimų ir atitikties problemų. Komandos, kurios aktyviai stebi savo IaC aplinkos geriau mato galimas grėsmes, sumažindamos tikimybę, kad nepastebėta saugumo problema išaugs.
Patarimas: nustatykite automatinius įspėjimus apie neteisėtus pakeitimus IaC saugyklose ir gamybinėje aplinkoje, kad būtų galima aptikti saugumo problemas, kol jos netapo didelėmis rizikomis.
5. Reguliariai atnaujinkite ir taisykite IaC Konfigūracijos
Kaip ir programos, infrastruktūros kodas turi būti reguliariai atnaujinamas, kad išliktų saugus. Laikui bėgant, pasenusios konfigūracijos gali sukelti saugumo spragų, dėl kurių gali kilti atitikties problemų ar našumo problemų. Norėdamos išvengti rizikos, komandos turėtų:
- Ieškokite nebenaudojamų priklausomybių ir pritaikykite pataisas, kad pašalintumėte pasenusius komponentus.
- Pašalinkite visas būtinas ar nesaugias konfigūracijas, kurios gali sukelti sistemų atakų grėsmę.
- Nuolat atnaujinkite saugumo politikas, kad jos atitiktų besikeičiančią geriausią praktiką ir norminius reikalavimus.
Be to, nuolat atnaujinant IaC Naudodami šablonus, komandos gali pagerinti infrastruktūros patikimumą, sumažinti saugumo trūkumus ir užtikrinti nuoseklią saugumo politiką įvairiose aplinkose.
Kaip Xygeni tobulėja IaC Security
Komandoms pritaikius infrastruktūrą kaip kodą (IaC), saugumas turi būti prioritetas kiekviename etape. Netaikant tinkamų saugumo priemonių, neteisingos konfigūracijos, nutekėję slapti duomenys ir pasenusios priklausomybės gali sukelti pažeidimus ir atitikties pažeidimus. Siekdama užkirsti kelią šiai rizikai, „Xygeni“ teikia automatizuotas saugumo priemones, kurios tiesiogiai integruojasi į kūrimo darbo eigas, užtikrindamos, kad saugumas būtų integruotas nuo pat pradžių.
Pridedant IaC security skenavimas, stebėjimas realiuoju laiku ir CI/CD Integracijos pagalba „Xygeni“ padeda komandoms aptikti ir išspręsti saugumo problemas, kol jos nepaveikė gamybos aplinkos.
1. Automatinis IaC Security Skenavimo
Neteisinga infrastruktūros konfigūracija yra viena didžiausių saugumo rizikų debesijos aplinkose. Net ir mažos klaidos, pvz., netinkamai sukonfigūruotos saugyklos teisės, atviri prievadai ar silpni autentifikavimo nustatymai, gali apsaugoti infrastruktūrą nuo atakų. Siekdama to išvengti, „Xygeni“ automatiškai nuskaito. IaC konfigūracijos prieš diegimą.
„Xygeni“ palaiko „Terraform“, „CloudFormation“, „Kubernetes“ ir „Docker“ ir tikrina:
- Konfigūracijos klaidos, galinčios susilpninti debesijos saugumą.
- Saugumo politikos pažeidimai, dėl kurių gali kilti atitikties problemų.
- Pasenę programinės įrangos komponentai, dėl kurių atsiranda pažeidžiamumų.
Prieš diegiant kodą, „Xygeni“ atlieka saugumo skenavimą, blokuodama rizikingus pakeitimus, kol jie netampa grėsmėmis. Toks proaktyvus požiūris sumažina saugumo incidentų skaičių ir apsaugo infrastruktūrą.
Patarimas: integravimas IaC security nuskaitymas į CI/CD pipelinesiekiant užtikrinti, kad visas infrastruktūros kodas prieš diegimą būtų patikrintas saugumo klausimais.
2. Paslapčių paieška ir apsauga
Atskleidus paslaptis IaC failai yra viena pavojingiausių saugumo klaidų. Nutekėjus galima pasinaudoti kietojo kodo API raktais, debesies prisijungimo duomenimis ir duomenų bazių slaptažodžiais. Siekdama to išvengti, „Xygeni“ nuskaito saugyklas ir CI/CD pipelineprieš diegimą skirti jautriems duomenims.
„Xygeni“ padeda komandoms:
- Identifikuokite API raktus, prieigos žetonus ir šifravimo raktus IaC failai.
- Blokuokite atskleistas paslaptis, kol jos netapo saugumo grėsme.
- Nedelsdami įspėkite komandas, kad jos galėtų pašalinti ir pakeisti pažeistus prisijungimo duomenis.
Be to, „Xygeni“ integruojasi su paslapčių valdymo sprendimais, tokiais kaip „AWS Secrets Manager“ ir „HashiCorp Vault“, užtikrindama, kad jautrūs duomenys būtų saugomi saugiai.
Patarimas: Niekada nelaikykite paslapčių tiesiogiai IaC failus. Verčiau naudokite saugius slaptų duomenų valdymo įrankius ir vykdykite automatinį nuskaitymą, kad aptiktumėte atsitiktinius nutekėjimus.
3. Realiu laiku IaC Stebėjimas ir grėsmių aptikimas
Net ir po diegimo gali kilti saugumo rizikų dėl netikėtų pakeitimų, netinkamos konfigūracijos ar neteisėtų prieigos bandymų. Štai kodėl būtina nuolat stebėti. „Xygeni“ stebi IaC aplinkose realiuoju laiku, aptikdamos anomalijas ir saugumo grėsmes prieš joms paaštrėjant.
Naudodamos „Xygeni“ grėsmių aptikimo galimybes, komandos gali:
- Pastebėkite neįprastus infrastruktūros konfigūracijų pokyčius.
- Gaukite įspėjimus, kai pažeidžiamos saugumo politikos.
- Užtikrinkite, kad infrastruktūros nustatymai išliktų atitinkantys reikalavimus ir saugūs.
Proaktyviai stebėdama infrastruktūrą, „Xygeni“ padeda komandoms aptikti įtartiną veiklą, kol ji nesukėlė saugumo incidentų.
Patarimas: nustatykite automatinius įspėjimus, kad saugumo komandos būtų informuotos apie tai, kai infrastruktūros konfigūracijose aptinkami didelės rizikos pakeitimai.
4. CI/CD Integracija saugesniam diegimui
Saugumas neturėtų stabdyti kūrimo. Vietoj to, jis turėtų būti tiesiogiai integruotas į CI/CD pipelineužtikrinant, kad prieš diegimą saugumo patikrinimai būtų atliekami automatiškai. „Xygeni“ integruojasi su „GitHub“, „GitLab“, „Jenkins“ ir „CircleCI“, todėl saugumas tampa vientisa kūrimo proceso dalimi.
Su Xygeni. CI/CD integracijos metu komandos gali:
- Užkirskite kelią rizikingiems diegimams, kiekviename etape vykdydami saugumo politikas.
- Prioritetizuojami pažeidžiamumai pagal rizikos lygį, kad komandos pirmiausia išspręstų svarbiausias problemas.
- Stebėkite saugumo atitiktį visose infrastruktūros aplinkose.
Integruodama saugumą į „DevOps“ darbo eigas, „Xygeni“ užtikrina, kad infrastruktūra išliktų saugi nesulėtindama kūrimo.
Patarimas: automatizuokite saugumo patikrinimus CI/CD pipelinekad komandos galėtų anksti pastebėti saugumo problemas, kol jos nepasiekė gamybinės aplinkos.
Kodėl verta rinktis „Xygeni“? IaC Security?
Teisės pasirinkimas IaC saugumo sprendimas yra būtinas norint užtikrinti debesijos aplinkų saugumą ir kartu išlaikyti greitus bei efektyvius darbo eigą. „Xygeni“ išsiskiria tuo, kad siūlo automatizavimu pagrįstą, rizika pagrįstą požiūrį į IaC security.
Štai kodėl „Xygeni“ yra geriausias pasirinkimas infrastruktūros, kaip kodo, apsaugai:
- Automatizuotas IaC Security Nuskaitymas: Aptinka netinkamas konfigūracijas, atitikties pažeidimus ir saugumo rizikas prieš diegimą.
- Apsauga nuo paslapčių: apsaugo nuo kietajame režime užkoduotų paslapčių nutekėjimo į saugyklas ar gamybos aplinką.
- nepertraukiamas IaC Stebėjimo: Suteikia realiuoju laiku matomumą apie infrastruktūros pokyčius ir įspėja komandas apie galimas saugumo grėsmes.
- Besiūliai CI/CD IntegracijaUžtikrina, kad saugumas būtų integruotas į kūrimo procesą pipelines nesulėtinant išleidimų.
- Rizika pagrįstas prioritetų nustatymas: Sutelkia dėmesį į svarbiausius pažeidžiamumus, kad komandos galėtų pirmiausia išspręsti didelės rizikos problemas.
Su „Xygeni“ komandos gali automatizuoti IaC security, pašalinti netinkamas konfigūracijas ir apsaugoti debesijos aplinkas nuo grėsmių – visa tai netrikdant kūrimo darbo eigų.
Pasiruošę apsaugoti savo infrastruktūrą kaip kodą? Susisiekite su Xygeni šiandien, norint integruotis IaC security nuskaitymas į jūsų „DevOps“ pipelines!

Dažnai užduodami klausimai (DUK) apie infrastruktūrą kaip kodą (IaC)
Koks yra infrastruktūros kaip kodo pavyzdys?
Vienas iš labiausiai paplitusių infrastruktūros kaip kodo pavyzdžių (IaC) naudoja „Terraform“ debesies ištekliams kurti ir valdyti. Pavyzdžiui, komanda gali parašyti „Terraform“ scenarijų, kuris apibrėžia virtualias mašinas, duomenų bazes ir tinklo nustatymus AWS, „Azure“ arba „Google Cloud“. Pritaikius scenarijų, jis automatiškai parengia visą aplinką, užtikrindamas, kad viskas išliktų nuoseklu ir kartojama be rankinio nustatymo.
Kiti pavyzdžiai IaC taip pat yra:
-AWS CloudFormation šablonai debesies ištekliams apibrėžti ir teikti.
-Įmanoma playbooks konfigūruoti serverius ir automatizuoti infrastruktūros valdymą.
-Kubernetes YAML failai, skirti konteinerizuotoms programoms diegti ir valdyti.
Kam naudojama infrastruktūra kaip kodas?
Infrastruktūra kaip kodas (IaC) daugiausia naudojamas IT infrastruktūrai efektyviai automatizuoti, valdyti ir plėsti. Užuot rankiniu būdu konfigūruojusi išteklius, komandos pasikliauja IaC įrankiai, skirti:
- Teikti debesies išteklius, tokius kaip virtualios mašinos, saugykla ir duomenų bazės.
-Užtikrinti nuoseklumą skirtingose aplinkose (kūrimo, testavimo ir gamybos).
-Automatizuoti diegimus integruojant su CI/CD pipelines.
- Padidinkite saugumą vykdydami atitikties patikras ir nuskaitydami, ar nėra netinkamų konfigūracijų.
- Dinamiškai keisti infrastruktūros mastą pagal poreikį, vengiant perteklinio aprūpinimo ar išteklių trūkumo.
Kas apibūdina infrastruktūros kaip kodo darbo eigą?
Infrastruktūra kaip kodas (IaC) darbo eiga vykdoma pagal struktūrizuotą procesą, kuris padeda komandoms patikimai apibrėžti, diegti ir valdyti infrastruktūrą. Paprastai procesas apima:
-Rašyti kodą, skirtą infrastruktūros konfigūracijoms apibrėžti.
-Konfigūracijų saugojimas versijų valdymo sistemoje (pvz., „Git“), kad būtų galima sekti pakeitimus.
-Atliekant saugumo ir atitikties patikrinimus, siekiant anksti nustatyti neteisingas konfigūracijas.
- Automatinis infrastruktūros diegimas naudojant tokius įrankius kaip „Terraform“ arba „CloudFormation“.
- Nuolat stebėti ir atnaujinti išteklius, siekiant užtikrinti saugumą ir nuoseklumą.
Kas yra „Terraform“ infrastruktūroje kaip kodas?
Terraformas yra vienas populiariausių atvirojo kodo IaC šiandien prieinami įrankiai. Skirtingai nuo rankinio debesijos aprūpinimo, „Terraform“ leidžia komandoms apibrėžti infrastruktūrą kaip kodą ir automatiškai ją diegti keliuose debesijos paslaugų teikėjuose, tokiuose kaip AWS, „Azure“ ir „Google Cloud“.
Su „Terraform“ komandos gali:
-Automatizuoti infrastruktūros diegimą ir atnaujinimus.
- Naudokite deklaratyvų metodą, kad efektyviai apibrėžtumėte išteklius.
-Užtikrinti nuoseklumą skirtingose aplinkose.
Kaip veikia infrastruktūra kaip kodas?
Užuot rankiniu būdu konfigūruoję infrastruktūrą, IaC leidžia komandoms apibrėžti tai naudojant kodą. Tai leidžia diegti greičiau, patikimiau ir lengviau kartojami.
Procesas paprastai apima:
- Konfiguracijų rašymas kompiuterio skaitomu formatu, pvz., YAML, JSON arba HCL.
-Konfigūracijų taikymas naudojant IaC tokius įrankius kaip „Terraform“ ar „CloudFormation“.
-Atliekant saugumo skenavimus, siekiant nustatyti galimas netinkamas konfigūracijas ar pažeidžiamumus.
- Automatiškai diegti infrastruktūrą debesijos aplinkose.
Kaip testuoti infrastruktūrą kaip kodą
Testavimas IaC yra labai svarbus siekiant užtikrinti saugumą, patikimumą ir atitiktį reikalavimams. Be tinkamo testavimo, neteisingos konfigūracijos gali sukelti pažeidžiamumus arba prastovas.
Kai kurie geriausios testavimo praktikos pavyzdžiai:
-Statinė analizė – Aptikti sintaksės klaidas ir saugumo problemas prieš diegimą.
-Politikos, kaip kodo, patikros – užtikrinama, kad infrastruktūra atitiktų atitikties ir saugumo gaires.
-Vienetų testavimas – patvirtinti konkrečias infrastruktūros sąrankos dalis.
-Integracijos testavimas – patvirtinti, kad infrastruktūros komponentai tinkamai veikia su programomis.
Ar „Docker“ infrastruktūra yra kodas?
„Docker“ nėra visavertis IaC įrankis, tačiau jis atlieka svarbų vaidmenį infrastruktūros automatizavime. Nors tokie įrankiai kaip „Terraform“ ir „Ansible“ apibrėžia ir valdo infrastruktūrą, „Docker“ daugiausia dėmesio skiria konteinerinėms programoms.
Komandoms, dirbančioms su konteineriais, „Kubernetes“ ir „Helm“ teikia pažangesnius infrastruktūros kaip kodo sprendimus, padedančius automatizuoti diegimą dideliu mastu.
Išvada: Užtikrinkite savo infrastruktūros ateitį naudodami saugų sprendimą IaC
Infrastruktūra kaip kodas (IaC) keičia debesijos aplinkų valdymo būdą, tačiau saugumas turi neatsilikti. Be stiprios apsaugos, netinkamos konfigūracijos, atskleistos paslaptys ir pasenę komponentai gali kelti pavojų sistemoms.
Norint išvengti šių rizikų, saugumas turi būti kiekviename žingsnyje. IaC procesas. Geriausios praktikos, tokios kaip versijų kontrolė, automatinis saugumo testavimas ir nuolatinis stebėjimas, laikymasis padeda komandoms sumažinti pažeidžiamumus ir užtikrinti infrastruktūros saugumą.
Tačiau vien rankinių saugumo patikrinimų nepakanka. Su automatizuotais IaC security skenavimas, grėsmių aptikimas realiuoju laiku ir CI/CD Integracijos dėka „Xygeni“ užtikrina saugumą be jokių pastangų. Integruodamos apsaugą tiesiai į kūrimo darbo eigas, komandos gali diegti užtikrintai ir be papildomo sudėtingumo.
Su integruotu saugumu „DevSecOps“ nuo pat pradžių organizacijos gali judėti greičiau, laikytis reikalavimų ir sumažinti riziką, tuo pačiu metu užtikrindamos sklandų ir efektyvų vystymąsi.
