






Įsivaizduokite dangoraižį, kurio kiekvieną aukštą stato skirtingos komandos. Viena sugedusi sija, sumontuota vienos komandos, gali kelti grėsmę visai konstrukcijai. Su tokia realybe susiduria organizacijos, dirbdamos su programinės įrangos tiekimo grandinėmis šiandienos skaitmeninėje erdvėje.
Kadangi įmonės vis labiau pasikliauja sudėtingais tiekėjų tinklais ir atvirojo kodo komponentais, rizika, kad kenkėjiški veikėjai išnaudos pažeidžiamumus, išaugo eksponentiškai. Nerimą keliantis programinės įrangos tiekimo grandinės atakų, tokių kaip liūdnai pagarsėję „SolarWinds“ ir „Kaseya“ įsilaužimai, augimas pabrėžia kritinį poreikį imtis patikimų saugumo priemonių, siekiant apsaugoti tiek įmones, tiek jų klientus nuo katastrofiškų pasekmių.
Šios atakos gali turėti pražūtingų pasekmių, paveikdamos viską – nuo veiklos efektyvumo iki klientų pasitikėjimo. Vos kelios pažeistos versijos gali sukelti chaosą organizacijoje. Dėl to, software supply chain security iš antraeilės svarbos tapo absoliučia būtinybe išlaikyti atsparumą ir sveiką kibernetinę erdvę bet kurioje skaitmeninėje erdvėje enterprise.
Neleiskite savo organizacijai tapti kitos didelės tiekimo grandinės atakos auka. Įgykite žinių ir įgūdžių, reikalingų sustiprinti savo programinės įrangos tiekimo grandinę, užsiregistruodami į mūsų pažangiausias programas. Sertifikuota Software Supply Chain Security Ekspertų kursaiNaudodamiesi savarankišku mokymusi, prieiga prie laboratorijos naršyklėje ir visą parą veikiančia instruktorių pagalba per „Mattermost“, įgysite reikiamos patirties, kad apsaugotumėte savo įmonę ir klientus nuo galimų problemų.sastImkitės veiksmų dabar ir tapkite lyderiu software supply chain security – nuo to priklauso jūsų organizacijos ateitis.
Žvilgtelėkite į „CSSE“ kursą iš anksto:
Kodėl vyksta programinės įrangos tiekimo grandinės atakos?
Programinės įrangos tiekimo grandinės atakų reikšmė bėgant metams išaugo, jos kelia pavojų organizacijoms visame pasaulyje. Tai atakos prieš nesaugesnes programinės įrangos kūrimo ir platinimo dalis. pipeline, nukreiptos į prastai apsaugotas sistemas plačiąja prasme. Štai kodėl jos nutinka:
- Didesnis atakos paviršiaus plotas: Šiuolaikinės programinės įrangos programos naudoja daug trečiųjų šalių komponentų, todėl kenkėjiškiems kibernetiniams nusikaltėliams padaugėja patekimo taškų.
- Sunku aptikti: Tiekimo grandinės atakos paprastai naudoja patikimus šaltinius, todėl jas sunkiau atpažinti nei tradicines kenkėjiškas programas.
- Didelis poveikis: Užpuolikas galėtų išnaudoti vieną dalį ir pakenkti tūkstančiams galutinių vartotojų, todėl šios atakos yra labai patrauklios kibernetiniams nusikaltėliams.
- Prasta saugumo praktika: Daugeliui įmonių trūksta griežtų saugumo priemonių, skirtų trečiųjų šalių programinei įrangai tikrinti ir stebėti.
- Grėsmės kėlėjų sudėtingumas: Pažangios nuolatinės grėsmės (APT) ir nacionalinių valstybių įsilaužėliai daug investuoja į tiekimo grandinės atakų metodus.
- Programinės įrangos kūrimo automatizavimas (pvz.CI/CD pipelines): Deja, programinės įrangos teikimo automatizavimas naudojant nuolatinę integraciją / nuolatinį diegimą (CI/CD) pipeline sukelia pažeidžiamumų, jei nėra tinkamai apsaugotas.
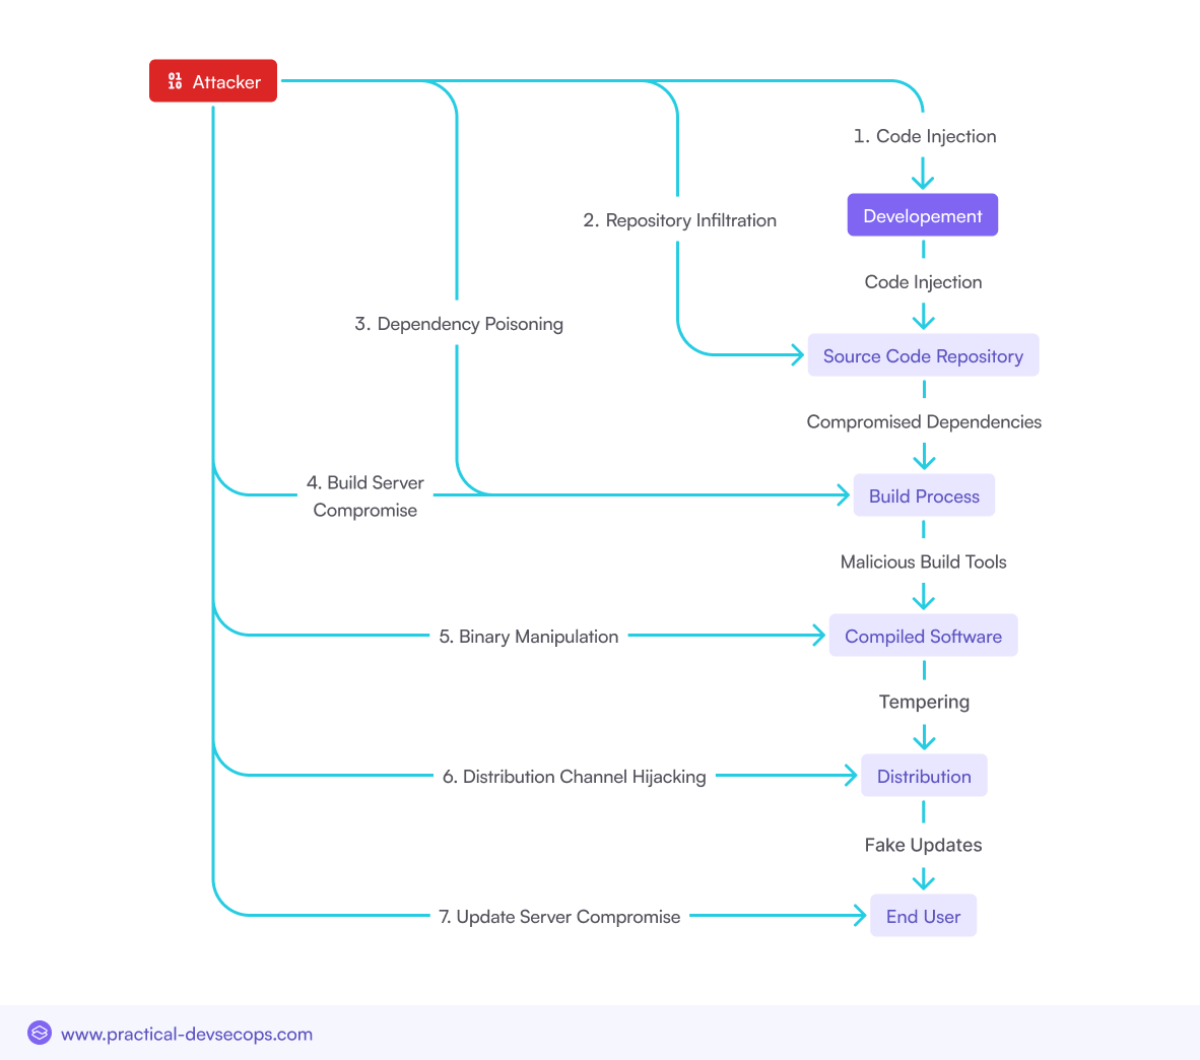
Skirtingi programinės įrangos tiekimo grandinės atakų tipai
Kenkėjiško kodo injekcija
Užpuolikai įsiskverbia į programinės įrangos kūrimo procesą, kad į galutinį produktą įterptų kenkėjišką kodą. Šis kodas gali būti sukurtas duomenims vogti, neteisėtai prieigai suteikti arba sukurti slaptus prieigos taškus būsimam išnaudojimui.
Pažeistos priklausomybės
Daugelis programinės įrangos projektų remiasi trečiųjų šalių bibliotekomis ir paketais. Užpuolikai pažeidžia šias priklausomybes įdiegdami kenkėjiškus atnaujinimus, kurie vėliau platinami per tiekimo grandinę galutiniams vartotojams.
Tiekimo grandinės užgrobimas
Tai apima teisėtų programinės įrangos platinimo kanalų, pvz., atnaujinimų serverių ar paketų saugyklų, kontrolės perėmimą, siekiant platinti kenkėjišką programinę įrangą ar atnaujinimus vartotojams.
Užtikrinkite savo programinės įrangos tiekimo grandinių saugumą dabar! Atsisiųskite mūsų esminį el. knygos vadovą.
Naujausios didelio atgarsio sulaukusios programinės įrangos tiekimo grandinės atakos
Pagrindinės programinės įrangos tiekimo grandinės atakos (2020–2024 m.)
Pastaraisiais metais įvyko keletas reikšmingų programinės įrangos tiekimo grandinės atakų, kurių kiekviena išryškino mūsų tarpusavyje susijusios skaitmeninės ekosistemos pažeidžiamumus:
3CX tiekimo grandinės ataka
3CX darbalaukio programėlė, kuria naudojasi tūkstančiai įmonių visame pasaulyje, buvo nulaužta per tai, kas apibūdinama kaip pažangi tiekimo grandinės ataka.
Mano pasisakymas: Šis įsilaužimas įvyko užpuolikams įterpus kenkėjišką kodą į tikrą programinės įrangos atnaujinimą, kuris buvo platinamas kaip oficiali kūrimo proceso dalis.
Poveikis: Išpuolis pakenkė dešimtims tūkstančių asmenų, suteikdamas neteisėtą prieigą prie jautrių duomenų, įskaitant balso ryšį. Įsilaužimas atskleidė ydingą programinės įrangos kūrimo procesą ir susirūpinimą dėl trečiųjų šalių programinės įrangos priklausomybių.
„SolarWinds“ ataka
Geriausios „SolarWinds“ ataka pakenkė „Orion“ programinės įrangos tiekimo grandinei. Užpuolikai infiltravosi į „SolarWinds“ tinklą 2019 m. rugsėjį ir iki 2020 m. kovo mėn. į „Orion“ atnaujinimus įterpė kenkėjišką kodą. Šie pažeisti atnaujinimai buvo išplatinti daugiau nei 18 000 klientų, leisdami užpuolikams šnipinėti įvairių organizacijų IT sistemas.
Mano nuomonė: Šis pažeidimas atskleidžia kritinius tiekimo grandinės saugumo pažeidžiamumus ir parodo, kaip trečiųjų šalių tiekėjai gali tapti plataus masto kibernetinio šnipinėjimo vartais. Tai pabrėžia neatidėliotiną organizacijų poreikį iš naujo įvertinti savo saugumo priemones, ypač susijusias su išorinių tiekėjų programine įranga ir paslaugomis.
Poveikis: Išpuolis padarė didelę finansinę žalą – nukentėjusios organizacijos prarado vidutiniškai 11 % metinių pajamų (iki 14 % JAV). Jis taip pat paskatino geresnę informacijos mainų ir kibernetinio saugumo praktiką privačiame ir viešajame sektoriuose, todėl buvo persvarstyti tiekimo grandinės saugumo protokolai.
„Codecov Bash“ įkėlėjo ataka
2024 m. sėkmingai įvykdyta tiekimo grandinės ataka lėmė populiaraus įrankio „Bash Uploader“ modifikaciją, leidžiančią įkelti kodo aprėptį į „Codecov“. Tai scenarijus, kurį daugelis kūrėjų naudojo aprėpties ataskaitoms siųsti į „Codecov“, o ši pakeista versija galėjo siųsti aplinkos kintamuosius, pvz., žetonus ar raktus.
Mano nuomonė: Daugelio projektų paslaptys buvo atskleistos, o tai galėjo paveikti tūkstančius žmonių. Ši ataka pabrėžė, kad kūrimo aplinkose reikėtų laikytis geriausios saugumo praktikos ir kaip pavojinga pasikliauti jau paruoštais scenarijais.
Poveikis: Dėl šios atakos plačiai paplito slaptas rotavimas, sumažėjo pasitikėjimas trečiųjų šalių įrankiais, padidėjo jų kontrolė. CI/CD pipelineir patraukė reguliavimo institucijų dėmesį. Tai paskatino visoje pramonėje vykstančius kodo aprėpties įrankių dizaino pokyčius, sukėlė finansinių nuostolių ir paspartino pažangių saugumo priemonių, tokių kaip SBOM ir vientisumo patikrinimas.
Kaseya VSA tiekimo grandinės ataka
Blogi veikėjai pasinaudojo 2021 m. „Kaseya VSA“ atakoje taikyta taktika ir vėl puolė nuotolinio stebėjimo ir valdymo programinę įrangą, šį kartą 2024 m. Jie pasinaudojo nulinės dienos pažeidžiamumu, kad platintų savo išpirkos reikalaujančią programinę įrangą per programinės įrangos atnaujinimo mechanizmą.
Mano nuomonė: Dėl šio išpuolio šimtuose kitų įmonių, taip pat mažų ir vidutinių įmonių, buvo aptikta daug išpirkos reikalaujančių virusų. enterprise(MVĮ). Atlikus tyrimą nustatyta, kad tai sukėlė didelių veiklos sutrikimų ir finansinės žalos, o tai dar labiau pabrėžia tiekimo grandinės atakų prieš pagrindinę infrastruktūrą keliamą riziką.
Poveikis: 2021 m. „Kaseya VSA“ ataka sukėlė plačiai paplitusias išpirkos reikalaujančias programas, kurios daugiausia paveikė MVĮ. Dėl jos buvo patirta didelių finansinių nuostolių, duomenų nutekėjimų ir užsitęsusių paslaugų sutrikimų. Šis incidentas paskatino griežtesnius valdomų paslaugų teikėjų reglamentus, paspartino nulinio pasitikėjimo architektūrų diegimą ir pabrėžė esminį poreikį... tvirtas software supply chain security priemonės.
PyPI ir NPM paketų apsinuodijimas
Paketų užkrėtimo atakų serija paveikė „Python Package Index“ (PyPI) ir „Node“. Įsilaužėliai paskelbė paketus, kurie atrodė tikri, tačiau juose buvo kenkėjiškų programų. Idėja buvo ta, kad šiuos paketus atsisiųs kūrėjai ir pakeis savo projektus.
Mano nuomonė: Ši ataka išnaudoja pasitikėjimą atvirojo kodo ekosistemomis ir atskleidžia esminį programinės įrangos tiekimo grandinės silpnumą. Ji parodo, kad reikia sustiprinti paketų saugyklų patikrinimą ir automatinius saugumo patikrinimus kūrimo procese. pipelines. Šis incidentas meta iššūkį dabartiniam atvirojo kodo modeliui ir rodo, kad reikia geresnės priežiūros arba bendruomenės inicijuotų saugumo priemonių.
Poveikis: Išpuoliai paveikė tūkstančius kūrėjų ir galėjo užkrėsti šimtus ar net tūkstančius jų programų. Šis incidentas pabrėžė, kad atvirojo kodo programinės įrangos saugumo ekosistemoms reikalingas sąžiningumas ir budrumas.
Naudojamos taktikos, metodai ir procedūros (TTP)
Tipinės šių išpuolių charakteristikos, dažnai su bendra taktika, metodais ir procedūromis (TTP), apima:
- Išplėstinės nuolatinės grėsmės (APT): APT užpuolikai paprastai veikia nepastebimai ilgą laiką, kad pasiektų savo tikslų. Jie leidžia užpuolikams išnaudoti pažeidžiamumus, kol jie dar nėra pataisyti, todėl tradicinės saugumo priemonės gali neleisti nustatyti atakų.
- Sukčiavimas ir socialinė inžinerija: Užpuolikai dažnai naudoja sukčiavimą sukčiavimu kaip pradinę įsilaužimo priemonę, nesvarbu, ar tai būtų kredencialų rinkimas, ar kenkėjiško kodo inicijavimas per galinį tašką.
Naujos programinės įrangos tiekimo grandinės atakų tendencijos
Didėjantis atvirojo kodo programinės įrangos saugumo implikacijų naudojimas
Plačiai paplitęs atvirojo kodo programinės įrangos naudojimas atneša ir naudos, ir rizikos. Nors atvirojo kodo komponentai gali paspartinti kūrimą ir sumažinti išlaidas, jie taip pat sukelia pažeidžiamumų, jei nėra tinkamai valdomi. Didėjantis šių komponentų naudojimas išplėtė atakų paviršių, todėl užpuolikams lengviau įdiegti kenkėjišką kodą į plačiai naudojamas bibliotekas ir sistemas.
Tiekimo grandinės išpirkos reikalaujančių programų atakų augimas
Išpirkos reikalaujančių programų atakos išsivystė į programinės įrangos tiekimo grandines, kai užpuolikai sutrikdo programinės įrangos pristatymo procesą, kad vienu metu platintų išpirkos reikalaujančias programas kelioms organizacijoms. Ši tendencija kelia ypač didelį nerimą dėl kaskadinio poveikio, kurį gali sukelti viena sėkminga ataka.
Programinės įrangos kūrimo ir CI/CD Pipelines
Programinės įrangos kūrimo procesas ir nuolatinė integracija / nuolatinis diegimas (CI/CD) pipelinetampa pagrindiniais užpuolikų taikiniais. Kompromituojant šiuos pipelineUžpuolikai gali įdiegti kenkėjišką kodą, kuris automatiškai integruojamas į programinės įrangos produktus, kurie vėliau platinami galutiniams vartotojams.
Programinės įrangos pažeidžiamumų ir neteisingų konfigūracijų išnaudojimas
Užpuolikai ir toliau išnaudoja programinės įrangos komponentų pažeidžiamumus ir netinkamas konfigūracijas. Tai apima žinomų atvirojo kodo bibliotekų pažeidžiamumų arba netinkamų konfigūracijų debesijos aplinkoje išnaudojimą, kuris gali suteikti pagrindą gilesnėms atakoms tiekimo grandinėje.
Atvirojo kodo programinės įrangos saugumo iššūkiai
Atvirojo kodo programinės įrangos naudojimo privalumai ir rizika
Atvirojo kodo programinės įrangos saugumo privalumai yra daug, įskaitant lankstumą, kūrybiškumą ir net išlaidų kontrolę. Tačiau rizika yra didelė:
- Oficialios paramos trūkumas: Daugelyje atvirojo kodo projektų nėra jokios oficialios paramos, todėl organizacijos lieka be pagalbos, jei kiltų saugumo problemų.
- Didesnė atvirumo ekspozicijaSvarbiausias pastebėjimas: dėl šių projektų viešumo, jei yra pažeidžiamumas, jis matomas ne tik visiems, bet ir užpuolikams.
- Priklausoma nuo trečiųjų šalių prižiūrėtojų: Saugumas labai priklauso nuo kitų atvirojo kodo bendruomenės narių arba tų atskirų prižiūrėtojų, kurie ne visada teikia pirmenybę saugumui, budrumo ir palaikymo.
Kenkėjiški paketai atvirojo kodo saugyklose
Tai pavojinga tendencija: kenkėjiškų paketų, tokių kaip „PyPI“, „NPM“ ir „RubyGems“, daugėjimas saugyklose. Užpuolikai įkelia iš pažiūros galiojančius paketus su įterptu kenkėjišku kodu, kurį vėliau galima įtraukti į programinės įrangos projektus.
Atvirojo kodo programinės įrangos saugumo tiekimo grandinėje strategijos
Siekdamos sumažinti šią riziką, organizacijos turėtų:
Įgyvendinti SCA: SCA įrankiai gali padėti jums dirbti su atvirojo kodo komponentų identifikavimu ir valdymu, leisdamas jūsų organizacijai pasikliauti tik patikrintomis ir saugiomis priklausomybėmis, taip sumažinant riziką.
Įgyvendinkite griežtus patikrinimo procesus: Organizacijos turėtų įvertinti komponentus prieš įtraukdamos juos į savo sistemas, kad išnagrinėtų kodą ir nustatytų visus jau žinomus pažeidžiamumus.
Bendruomenės dalyvavimas: Atvirojo kodo bendruomenė gali padėti organizacijoms sekti saugumo pranešimus ir prisidėti prie programinės įrangos, nuo kurios jos priklauso, tobulinimo.
CI/CD Pipeline Security programinės įrangos tiekimo grandinėse
Apsaugojimo svarba CI/CD Pipelines
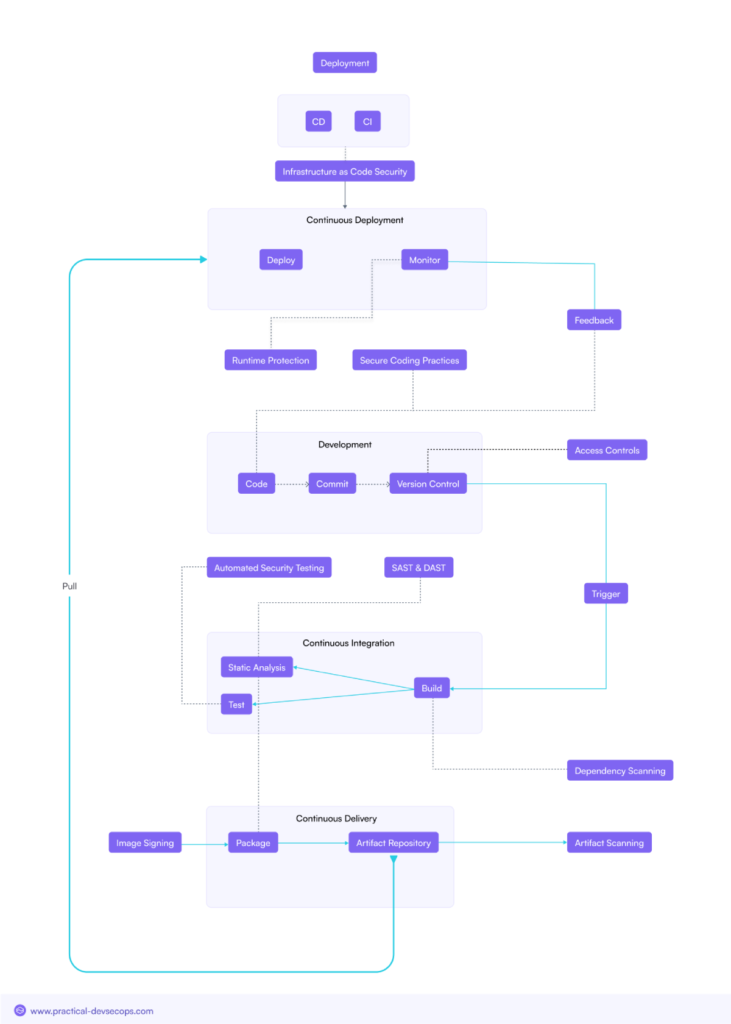
CI/CD pipelineyra neatsiejama šiuolaikinės programinės įrangos kūrimo dalis, leidžianti greitai atlikti kodo pakeitimus. Tačiau dėl savo kritinio vaidmens jie taip pat yra pagrindinis užpuolikų taikinys. Šių apsauga pipelineyra labai svarbu siekiant užkirsti kelią pažeidžiamumų atsiradimui jų generuojamuose programinės įrangos produktuose.
Įprasti atakos vektoriai, nukreipti į taikinį CI/CD Pipelines
- Pažeisti kūrimo serveriai: Užpuolikai taikosi į kūrimo serverius, įterpdami kenkėjišką kodą kūrimo proceso metu.
- Kenkėjiško kodo injekcija: Kodas, įterptas bet kuriame etape CI/CD pipeline gali išplisti į gamybą ir paveikti galutinius vartotojus.
- Tiekimo grandinės užgrobimas: Užpuolikai perima platinimo kanalų kontrolę CI/CD pipeline, leisdami jiems klientams pristatyti pažeistą programinę įrangą.
Geriausia apsaugos praktika CI/CD Pipelines
Užtikrinant CI/CD pipelineorganizacijos privalo laikytis geriausios praktikos, įskaitant:
Kodo pasirašymas: Viso kodo skaitmeninis pasirašymas patvirtina jo kilmę ir vientisumą.
Saugios kūrimo aplinkos: Izoliuokite kūrimo aplinkas, kad išvengtumėte neteisėtos prieigos ir apribotumėte kenkėjiško kodo įvedimo galimybes.
Artefaktų pasirašymas ir patvirtinimas: Pasirašykite ir patikrinkite visus kūrimo artefaktus, kad būtų diegiama tik teisėta, nepakeista programinė įranga.
Programinės įrangos tiekimo grandinės rizikos mažinimo strategijos
Išsamus Software Supply Chain Security Programa
Dėl B2B enterprisedaugiausia dėmesio skiriant apsaugai nuo naujausių programinės įrangos tiekimo grandinės grėsmių. Ši programa turėtų apimti visus programinės įrangos kūrimo, įsigijimo ir platinimo aspektus, daugiausia dėmesio skiriant nuolatiniam stebėjimui ir tobulinimui.
Rizikos vertinimai ir prioritetų nustatymas
Išsamus rizikos vertinimas yra labai svarbus norint nustatyti ir suskirstyti svarbiausius programinės įrangos komponentus į prioritetus. Suprasdamos, kur slypi didžiausia rizika, organizacijos gali efektyviau paskirstyti išteklius ir sušvelninti galimas grėsmes, kol jos dar nepasiekiamos.
Saugios programinės įrangos kūrimo praktika
- Saugus kūrimo gyvavimo ciklas (SDLC): Saugumo diegimas kiekviename programos gyvavimo ciklo etape.
- Saugus kodavimas: Kodo saugumas ir jo rašymo atsižvelgiant į saugumą. Visas naujas kodas turi būti patikrintas, siekiant nustatyti, ar nėra kokių nors pažeidžiamumų, tiek kūrimo metu, tiek prieš diegiant.
Tiekimo grandinės rizikos valdymo procesai
Veiksmingas tiekimo grandinės rizikos valdymas apima:
- Tiekėjų rizikos vertinimai: Tiekėjų ir pardavėjų saugumo praktikos vertinimas siekiant užtikrinti, kad ji atitiktų organizacijos reikalavimus standards.
- Trečiųjų šalių stebėjimas: Nuolatinis trečiųjų šalių komponentų stebėjimas, siekiant nustatyti pažeidžiamumus ir galimas grėsmes.
Programinės įrangos sudėties analizė (SCA) Įrankiai
SCA Įrankiai yra neįkainojami identifikuojant ir valdant atvirojo kodo komponentus programinės įrangos tiekimo grandinėje. Šie įrankiai gali aptikti pasenusias arba pažeidžiamas priklausomybes ir padėti sumažinti išnaudojimo riziką.
Saugus programinės įrangos tiekimas ir diegimas
Žengiant dar vieną žingsnį, tampa aišku, kad kai kūrimas yra svarbus saugumui, svarbiausias prioritetas tampa saugus programinės įrangos pristatymas ir diegimas.
Kodo pasirašymas: Leidžia patikrinti kodo šaltinį prieš diegimą.
Artefaktų patikrinimas: Prieš diegdami įsitikinkite, kad kūrimo metu sugeneruoti artefaktai yra nepažeisti ir tokie, kokie tikėtasi.
Saugūs atnaujinimai pašalina ekosistemų pažeidžiamumus, kuriuos jie ir atskleidžia, ir suteikia atnaujinimų kelią, kad neatsiliktų nuo kylančių grėsmių, užtikrindami saugų atnaujinimų mechanizmą, kad kiti kompiuteriai negalėtų jo apgauti.
Incidentų reagavimo ir atkūrimo planai
Galiausiai, organizacijos turi būti pasirengusios reaguoti į programinės įrangos tiekimo grandinės atakas ir po jų atsigauti. Tai apima incidentų reagavimo planų, kuriuose būtų nurodyti veiksmai atakos atveju, parengimą, taip pat atkūrimo planus, skirtus kuo greičiau atkurti įprastą veiklą.
Atitinkami reglamentai ir pramonė Standards
Įvairūs reglamentai ir pramonė standardbuvo sukurti siekiant padėti organizacijoms apsaugoti savo programinės įrangos tiekimo grandines. Tai apima:
- NIST SP 800-161: Tiekimo grandinės rizikos valdymo federalinėse informacinėse sistemose vadovai.
- ISO/IEC 20243: Atviras patikimas technologijų tiekėjas Standard, kuriuo sprendžiamas IRT tiekimo grandinės saugumo klausimas.
- CMMC (kibernetinio saugumo brandos modelio sertifikavimas): Sistema, kuri standardnustato kibernetinio saugumo praktiką visoje gynybos pramonės bazėje.
Išvada
Dabar labiau nei bet kada anksčiau aktualus klausimas, software supply chain security yra nepaprastai svarbu vis labiau skaitmenėjančiame pasaulyje. Atsižvelgiant į tai, kad programinės įrangos tiekimo grandinės dabar susiduria su vis didesniu sudėtingumu, padidėjo ir rizika. Organizacijos gali išlikti apsaugotos ir apsaugoti savo klientus nuo pražūtingų tiekimo grandinės atakų pasekmių, suprasdamos, kaip veikia šios grėsmės, ir taikydamos tinkamas saugumo strategijas.
Organizacijos privalo reguliariai peržiūrėti savo saugumo padėtį ir imtis aktyvios pozicijos rizikos mažinimo srityje, pradedant nuo apsaugos priemonių diegimo. CI/CD pipelines valdyti atvirojo kodo komponentus ir laikytis pramonės reglamentų. Tai leis jiems sukurti patikimesnę grandinę ir atlaikyti vis sudėtingesnes skaitmeninio amžiaus grėsmes.
Pasiruošę apsaugoti savo programinės įrangos tiekimo grandinę nuo kylančių grėsmių? Prisijunkite prie tūkstančių saugumo specialistų, kurie patobulino savo saugumo įgūdžius su Praktiniai „DevSecOps“ sertifikataiUžsiregistruokite šiandien ir patobulinkite savo saugumo įgūdžius.
DUK
Kokie yra dažniausiai naudojami atakų vektoriai programinės įrangos tiekimo grandinės atakose?
Įprasti atakų vektoriai apima kenkėjiško kodo injekciją kūrimo proceso metu, pažeistas atvirojo kodo programinės įrangos priklausomybes ir programinės įrangos platinimo kanalų užgrobimą siekiant pateikti pažeistus atnaujinimus.
Kaip organizacijos gali apsaugoti savo atvirojo kodo programinės įrangos komponentus tiekimo grandinėje?
Organizacijos gali apsaugoti atvirojo kodo komponentus įgyvendindamos programinės įrangos sudėties analizę (SCA) įrankius, nustatant patikimus atvirojo kodo programinės įrangos tikrinimo procesus ir aktyviai dalyvaujant atvirojo kodo bendruomenėje, siekiant būti informuotam apie saugumo problemas.
Kokie yra geriausi apsaugos būdai? CI/CD pipelinenuo programinės įrangos tiekimo grandinės atakų?
Geriausios praktikos pavyzdžiai apima kūrimo aplinkų apsaugą, kodo ir artefaktų pasirašymo įdiegimą bei reguliarų visų programinės įrangos komponentų vientisumo tikrinimą prieš diegimą.
Kaip organizacijos gali atlikti veiksmingą savo programinės įrangos tiekimo grandinės rizikos vertinimą?
Efektyvus rizikos vertinimas apima svarbiausių programinės įrangos komponentų identifikavimą ir prioritetų nustatymą, tiekėjų saugumo praktikos vertinimą ir nuolatinį trečiųjų šalių komponentų stebėjimą, siekiant nustatyti galimus pažeidžiamumus.
Kokie yra pagrindiniai išsamaus aprašymo elementai? software supply chain security programa?
Svarbiausi elementai apima saugios kūrimo praktikos diegimą, reguliarų rizikos vertinimą, atvirojo kodo komponentų valdymą, CI/CD pipelineir parengiant incidentų reagavimo ir atkūrimo planus.
