






1. Įvadas į atvirojo kodo kenkėjiškas programas
Kas yra atvirojo kodo kenkėjiška programa?
Atvirojo kodo kenkėjiška programa yra kenkėjiškas kodas, paslėptas atvirojo kodo programinės įrangos (OSS) paketuose, skirtas įsiskverbti į jūsų programas ir infrastruktūrą. Jis greitai plinta, nes OSS remiasi bendruomenės inicijuotu bendradarbiavimu ir pasitikėjimu. Tuo pačiu pasitikėjimu galima piktnaudžiauti, ypač kai saugumo kontrolė yra silpna. Štai kodėl atvirojo kodo apsauga nuo kenkėjiškų programų nebėra pasirenkamas – tai būtina. Patikimas atvirojo kodo kenkėjiškų programų skaitytuvas padeda anksti aptikti paslėptas grėsmes, taip užtikrinant jūsų CI/CD pipelines, IaC šablonai ir saugios gamybos sistemos.
Naujausi duomenys tai patvirtina. 2024 m. „Sonatype“ tyrėjai nustatė, kad daugiau nei 778 000 kenkėjiškų OSS paketų, tai yra didžiulis 156 % padidėjimas, palyginti su praėjusiais metais. Tuo tarpu „Žvaigždžių stebėtojas Goblinas“ kampanija panaudojo tūkstančius netikrų „GitHub“ paskyrų, kad kenkėjiška programa atrodytų kaip teisėti atvirojo kodo projektai. Ir vienu iš labiausiai nerimą keliančių atvejų... XZ Utils galinės durys parodė, kaip net populiarius „Linux“ įrankius galima paversti ginklais, kad užpuolikams būtų suteikta nuotolinė prieiga.
Be tiekimo grandinės rizikos, užpuolikai dabar taikosi į statybas pipelineir infrastruktūros konfigūracijas. Jie įterpia kenkėjiškas komandas CI/CD bei IaC, laukia, kol galės užgrobti jūsų sistemas vos tik diegdami.
Štai kodėl šiuolaikinės programų saugumo komandos turi pasitraukti į kairę, automatizuoti grėsmių aptikimą ir nuolat viską stebėti. Vienintelis būdas išlikti priekyje – visapusiška apsauga, apimanti visą jūsų atvirojo kodo ekosistemą.
Daugiau apie problemą skaitykite mūsų išsamiame tinklaraščio įraše, skirtame Open Source Kenkėjiški paketai.
OSS ir atvirojo kodo kenkėjiškų programų apsaugos svarba ir augimas
Atvirojo kodo programinė įranga iš tiesų tapo šiuolaikinės programinės įrangos kūrimo kertiniu akmeniu, pakeisdama technologijų projektavimo ir taikymo būdus visose įsivaizduojamose pramonės šakose. Todėl šis eksponentinis augimas ir diegimas natūraliai sukuria erdvę patikimoms saugumo priemonėms, kovojant su naujai kylančiomis grėsmėmis. Todėl apsvarstykime keletą pagrindinių jo svarbos ir augimo aspektų:
Padidėjęs įvaikinimas:
- Per pastaruosius metus daugiau nei trys ketvirtadaliai organizacijų padidino atvirojo kodo programinės įrangos naudojimą.
- „DevOps“ įrankių, duomenų technologijų ir dirbtinio intelekto / mašininio mokymosi įrankių populiarumas išaugo. prisidėjo prie šio augimo.
Įvairios technologijos:
- OSS diegimas nebėra orientuotas į konkrečias technologijas, tokias kaip programavimo kalbos ar „Linux“ operacinės sistemos.
- Organizacijos dabar naudoja atvirojo kodo duomenų bazes, duomenų technologijas, operacines sistemas, „Git“ saugyklas, dirbtinio intelekto / mašininio mokymosi sistemas ir CI/CD įrankiai.
Įgūdžių paklausa:
- Atvirojo kodo įgūdžiai yra labai paklausūs.
- Talentų trūkumas tebėra kliūtis platesniam atvirojo kodo programinės įrangos (OSS) diegimui.
Iššūkiai:
- Nors atvirojo kodo programinės įrangos (OSS) augimas yra teigiamas, iššūkių vis dar yra.
- Problemos apima konfigūraciją, diegimą, sąveikumą ir atnaujinimus.
- Organizacijos taip pat susiduria su apribojimais vidinių įgūdžių, skirtų testavimui, integravimui ir palaikymui, srityje.
2. Atvirojo kodo kenkėjiškų programų patrauklumas kibernetiniams nusikaltėliams
Atvirojo kodo programinė įranga (OSS) yra dviašmenis kardas. Nors ji skatina inovacijas ir bendradarbiavimą, jos atviras pobūdis taip pat pritraukia kibernetinius nusikaltėlius (pabandykite įdiegti atvirojo kodo kenkėjiškų programų skaitytuvą). Štai kodėl OSS jiems ypač patraukli:
Lengva prieiga ir platinimas
- Atidarykite PrieinamumasOSS šaltinio kodas yra viešai prieinamas, todėl kibernetiniams nusikaltėliams lengva jį patikrinti, modifikuoti ir pritaikyti kenkėjiškai veiklai. Visų pirma, tai suteikė jiems galimybę be didelių rūpesčių įtraukti kenkėjiškas programas į dažniausiai naudojamus projektus.
- Platus platinimas: Be toĮ OSS projektą įterptas kenkėjiškas kodas per labai trumpą laiką gali labai plačiai išplisti dėl tokių paketų saugyklų kaip npm, PyPI ir Maven Central populiarių versijų. Dėl to platus paplitimas sustiprina galimą kenkėjiškos programos poveikį.
Pasitikėjimo išnaudojimas
- Pasitikėjimu pagrįsta ekosistemaOSS ekosistema veikia remdamasi dideliu pasitikėjimo lygiu. Prisidėjusieji ir prižiūrėtojai dažnai dirba bendradarbiaudami, taikydami mažiau griežtus saugumo patikrinimus, palyginti su patentuota programine įranga. Cybercriminals išnaudoti šį pasitikėjimą, įterpiant kenkėjišką kodą arba kompromituojant prižiūrėtojų paskyras, kad būtų galima įdiegti kenkėjišką programinę įrangą.
- Tiekimo grandinės išpuoliai: Šiame kontekste, didelė dalis tolesnių programų ir paslaugų bus todėl gali būti paveiktos atakų prieš tiekimo grandinę, kurios visos priklauso nuo to OSS komponento. Pavyzdžiui, įvykių srauto incidentas garsiai panaudojo šią techniką, kai populiarus npm paketas buvo pažeistas dėl kriptovaliutos vagystės.
Žemos patekimo kliūtys
- Minimalus patikrinimas: Be tolabai mažai paketų saugyklų patikrina savo kūrėjus. Dėl to grėsmių kūrėjai lengvai įkelia kenkėjiškus paketus, nes Įėjimo barjeras yra žemas, naudojant vienkartinius el. pašto adresus ir kitus suklastotus prisijungimo duomenis, kad būtų galima vykdyti plačiai paplitusias atakas.
- Automatikos įrankiai: Panašiai kibernetiniai nusikaltėliai naudoja automatinius įrankius, kad sukurtų ir platintų daugybę kenkėjiškų paketų, o tai dar labiau sumažina atakai įvykdyti reikalingas pastangas., jie gali sukurti daug kenkėjiškų programų variantų, kad nebūtų aptinkami.
Didelio poveikio potencialas
- Plačiai naudojamas: Atsižvelgiant į tai, daugelis atvirojo kodo programinės įrangos (OSS) projektų yra daugelio svarbių programų ir paslaugų baziniai komponentai. TodėlKompromisas tokioje plačiai naudojamoje atvirojo kodo programinės įrangos (OSS) sistemoje gali sukelti kaskadinį efektą, paveiksiantį daugelį organizacijų ir vartotojų visame pasaulyje.
- Uždelstas aptikimas: PapildomaiKenkėjiškas kodas atvirojo kodo programinės įrangos (OSS) viduje gali likti nepastebėtas labai ilgą laiką. ypač jei jis yra užmaskuotas arba aktyvuojamas tam tikromis sąlygomis. VadinasiŠis delsimas suteikia užpuolikams laiko išnaudoti pažeidžiamumus prieš juos aptinkant ir ištaisant.
3. Įprasti atvirojo kodo kenkėjiškų programų tipai
Atvirojo kodo kenkėjiška programa gali būti įvairių formų, kiekviena turi unikalių savybių ir poveikį. Kaip matote, apsauga nuo atvirojo kodo kenkėjiškų programų yra būtina. Čia pateikiama dažniausiai pasitaikančių tipų apžvalga:
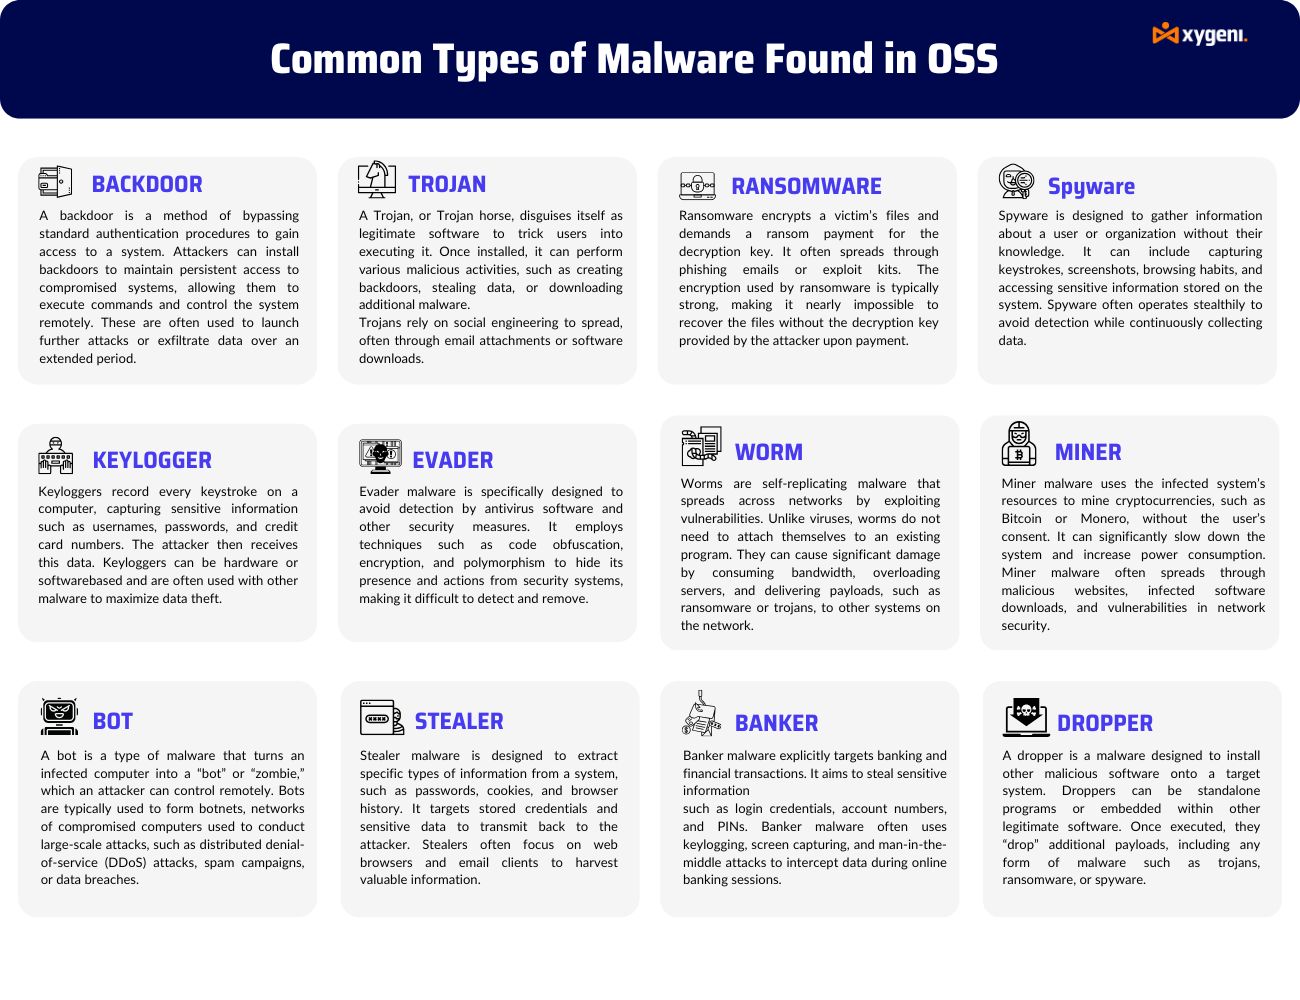
Kenkėjiškų programų kategorijų apžvalga
galinės durys:
Tai kenkėjiškų programų klasė, leidžianti nuotoliniu būdu pasiekti įrenginį neaptikimo ir apeinant įprastą autentifikavimą. Užpuolikai gali nuotoliniu būdu perimti užkrėsto įrenginio valdymą per galines duris.
Lašintuvas:
„Dropper“ virusai sistemoje įdiegia kenkėjiškas programas. Jie dažnai atlieka pradinio arba pirmojo etapo funkcijos vaidmenį ir diegia sudėtingesnes bei pažangesnes kenkėjiškas programas.
Slapyvardis:
Kenkėjiška programa, sukurta siekiant apeiti saugos programinę įrangą, kuri gali apimti kodavimą, polimorfizmą ir šifravimą.
Bendroji kenkėjiška programa:
Plati kategorija, apimanti įvairias kenkėjiškos programinės įrangos formas, tokias kaip virusai, kirminai ir Trojos arkliai.
Sukčiavimas:
Įvairūs būdai apgauti naudotojus, siekiant iš jų gauti neskelbtiną informaciją. Dažniausiai tokie el. laiškai ar svetainės yra apgaulingi.
Šnipinėjimo programos:
Šnipinėjimo programinė įranga gali rinkti informaciją apie asmenį ar organizaciją be jų žinios ir siųsti ją kitam subjektui.
Bankas:
Įvairūs Trojos arkliai, specialiai sukurti banko duomenims vogti, pvz. login kredencialus ir sąskaitų numerius.
Trojos:
Kenkėjiškos programos tipas, kuris klaidina galutinį vartotoją dėl savo ketinimų. Dažniausiai ji maskuojama kaip tikra programinė įranga.
„Keylogger“:
Programinė įranga, kuri saugo vartotojo atliktų klavišų paspaudimų žurnalą. Paprastai ji naudojama slaptažodžiams ir kitai neskelbtinai informacijai vogti.
Vagis:
Kenkėjiška programa sukurta taip, kad pavogtų slaptus duomenis, tokius kaip slaptažodžiai, asmeninė informacija ir su finansais susiję duomenys.
Botas:
Programinė įranga, automatizuojanti tam tikras užduotis internete. Dauguma botnetų ją naudoja įvairioms atakoms, įskaitant DDoS atakas.
Ransomware:
Kenkėjiškų programų klasė, kuri užšifruoja vartotojo duomenis ir tada reikalauja išpirkos už iššifravimo raktą.
Kirminas:
Kenkėjiškos programos tipas, kuris įvairiais būdais dauginasi tinkle. Paprastai ji turi destruktyvių ketinimų. Kasėjas: kenkėjiška programa, kuri užgrobia sistemos išteklius, kad galėtų išgauti kriptovaliutą be naudotojų sutikimo.
Šio tipo atvirojo kodo kenkėjiškos programos iliustruoja įvairius kenkėjiškos veiklos atvirojo kodo programinės įrangos viduje metodus ir didelį poveikį. Norėdami išsamiau išnagrinėti reikšmingus kenkėjiškų programų incidentus, peržiūrėkite mūsų išsamias atvejų studijas apie... Naujos grėsmės bloke: kenkėjiška programa atvirojo kodo paketuose.
4. Atvirojo kodo kenkėjiškų programų rizika ir poveikis
Saugumo rizika organizacijoms
Atvirojo kodo kenkėjiška programa kelia didelių saugumo iššūkių organizacijoms, įskaitant:
- Neteisėta prieiga ir duomenų vagystė: Visų pirmaKenkėjiški veikėjai išnaudoja atvirojo kodo komponentų pažeidžiamumus, kad gautų neteisėtą prieigą prie sistemų. Kartą viduje, jie gali pavogti neskelbtinus duomenis, pažeisti vartotojų paskyras ir sutrikdyti veiklą.
- Sistemos kompromisas: Be to, atvirojo kodo kenkėjiška programa gali pažeisti sistemą, narys, kuris leidžia užpuolikams perimti kritinės infrastruktūros, serverių ar galinių taškų kontrolę. Kaip rezultatas, tai pažeidžia duomenų vientisumą, prieinamumą ir konfidencialumą.
Finansinė ir reputacijos žala
- Finansinis poveikis: iš tikrųjų, atvirojo kodo kenkėjiškų programų finansinės pasekmės yra milžiniškos. Pavyzdžiui, vien 2020 m. kainavo kibernetiniai nusikaltimai pasaulio ekonomikai padarė beveik 1 trilijoną JAV dolerių nuostolių, 50 % daugiau nei 2018 m. užfiksuotas skaičius. Be toDar labiau stebina tai, kad vidutinė kibernetinio draudimo išmoka išaugo iki 359 000 JAV dolerių 2020 m., palyginti su 145 000 JAV dolerių 2019 m.
- Žala reputacijai: Be to, organizacijos, tapusios OSS kenkėjiškų programų aukomis, susiduria su reputacijos žala. Dėl to klientų pasitikėjimo praradimas ir su tuo susijęs neigiamas viešumas gali turėti ilgalaikį poveikį jų viešajam įvaizdžiui.
Reglamentų laikymasis
- DORA bei NIST2 reglamentai: Tiek „DevOps“ tyrimų ir vertinimo sistema, tiek Tinklų ir informacinių sistemų direktyva apima tvirtas saugumo praktikas; nesilaikymas užtrauks teisines nuobaudas, be to, bus pakenkta reputacijai.
Apibendrinant, valdymas open source security Rizikos valdymas naudojant patikimą atvirojo kodo kenkėjiškų programų skaitytuvą yra labai svarbus. Todėl organizacijos turi teikti pirmenybę saugumo priemonėms. Be to, jos turėtų būti informuotos apie kylančias grėsmes. Todėl geriausios atvirojo kodo kenkėjiškų programų apsaugos praktikos taikymas padeda apsaugoti programinės įrangos tiekimo grandinę. Pavyzdžiui, galite perskaityti mūsų tinklaraštį apie Atvirojo kodo programinės įrangos saugumo kraštovaizdžio supratimas.
5. Aptikimo ir atvirojo kodo kenkėjiškų programų apsaugos strategijos
Geriausia atvirojo kodo kenkėjiškų programų atpažinimo praktika
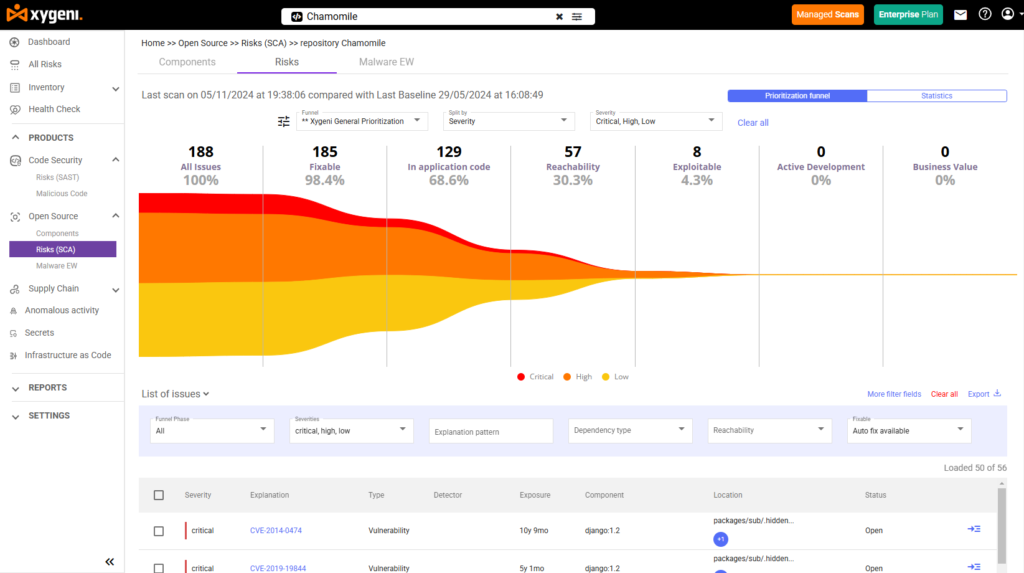
Šiuolaikinei programinei įrangai reikia daugiau nei paprastų nuskaitymų. Jai reikia matomumo, išmanaus aptikimo ir greito reagavimo. KsigeniS Apsauga nuo atvirojo kodo kenkėjiškų programų siūlo visas tris paslaugas. Mes apsaugome jūsų kodą, CI/CD darbo eigos ir IaC failai su visaverčiu, automatizuotu gynybos metodu.
Sustabdyti kenkėjiškas komandas CI/CD bei IaC
Užpuolikai dažnai slepia komandas CI/CD pipelines ir IaC scenarijai. Šios komandos, pvz., curl or wget—sunku pastebėti. „Xygeni“ atvirojo kodo kenkėjiškų programų skaitytuvas aptinka ir blokuoja neteisėtą vykdymą prieš įvykstant žalai.
Taip pat stebimas neįprastas elgesys, pvz., privilegijų šuoliai ar staigus tinklo aktyvumas.
„Terraform“, „Kubernetes“ ir „Helm“ failai nuskaitomi ieškant paslapčių, netinkamų konfigūracijų ir įterptųjų kenkėjiškų programų.
Štai kaip mes užtikriname jūsų programinės įrangos tiekimo grandinės saugumą nuo šaltinio iki gamybos.
Nuolatinis skenavimas ir priklausomybės rizikos kontrolė
„Xygeni“ atvirojo kodo kenkėjiškų programų skaitytuvas tikrina paketus naudodamas patikimus šaltinius, tokius kaip NVD ir tiekėjų rekomendacijas. Šis realaus laiko nuskaitymas aptinka pažeidžiamumus ir kenkėjišką kodą prieš išleidimą.
Mūsų priklausomybių valdymo įrankiai susieja visas atvirojo kodo bibliotekas, įskaitant tranzityvias.
Mes pastebime tokias rizikas kaip rašybos klaidų ir priklausomybių painiavos ir siūlykite paprastus pataisymus.
Galite prisegti versijas, naudoti patikimus paketus arba blokuoti pavojingus scenarijus.
Šios funkcijos palaiko stiprią atvirojo kodo kenkėjiškų programų apsaugą kiekviename kūrimo etape.
Išmanesnis prioritetų nustatymas su ASPM
Per daug įspėjimų gali sulėtinti jūsų komandos darbą. „Xygeni“ naudoja ASPM sutelkti dėmesį tik į pavojingiausias rizikas. Mes atrandame išteklius, atsekame priklausomybes ir tikriname, ar pažeidžiamumais galima pasinaudoti.
Mūsų pasiekiamumo analizė rodo realius atakų kelius ir prioritetines grėsmes. Šis tikslinis metodas yra raktas į veiksmingą atvirojo kodo apsaugą nuo kenkėjiškų programų.
Grėsmių aptikimas ir įspėjimai realiuoju laiku
„Xygeni“ atvirojo kodo kenkėjiškų programų skaitytuvas visą parą stebi viešuosius registrus, tokius kaip npm, PyPI ir Maven.
Jis nuskaito elgseną, kad aptiktų kenkėjiškas programas prieš joms užkrečiant jūsų pipeline.
- Momentiniai įspėjimaiGaukite pranešimus el. paštu, žiniatinklyjehooksarba pokalbių įrankiai.
- Automobilių karantinasĮtartini paketai iš karto izoliuojami.
- Ekspertų apžvalgaMūsų komanda tikrina ir patvirtina grėsmes.
- Atviras atskleidimasDalijamės patikrintomis grėsmėmis, kad sustabdytume pakartotinį naudojimą.
„Xygeni“ atvirojo kodo kenkėjiškų programų skaitytuvas suteikia jums kontrolę, greitį ir matomumą, kad galėtumėte programuoti užtikrintai.
6. Būsimos atvirojo kodo kenkėjiškų programų tendencijos
Naujos grėsmės ir prognozinė analizė
Atvirojo kodo kenkėjiškoms programoms toliau tobulėjant, jų atakų metodai tampa vis sudėtingesni. Todėl nuspėjamoji analizė, pasitelkdama mašininį mokymąsi ir dirbtinį intelektą, numato kylančias grėsmes, nustatydama modelius, rodančius galimą kenkėjišką programinę įrangą. Šis proaktyvus požiūris sustiprina atvirojo kodo kenkėjiškų programų apsaugą, paruošdamas gynybą nuo būsimų atakų.
Aptikimo ir prevencijos technologijų naujovės
Norint neatsilikti nuo sudėtingos kenkėjiškos programinės įrangos, būtina nuolat tobulinti aptikimo ir prevencijos technologijas. Todėl elgesiu pagrįsto aptikimo, pažangių grėsmių žvalgybos platformų ir dirbtiniu intelektu pagrįstos saugumo analizės inovacijos yra labai svarbios. Reaguodama į tai, „Xygeni“ diegia pažangiausias technologijas, siekdama užtikrinti, kad organizacijos galėtų greitai aptikti ir neutralizuoti grėsmes realiuoju laiku, taikydamos automatinius atsakymus.
Kaip išlikti priešakyje
Organizacijos turėtų apsvarstyti šias strategijas, kad išliktų atsparios kylančioms grėsmėms:
Sužinokite daugiau: Reguliariai atnaujinkite žinias apie saugumo tendencijas ir grėsmių analizę pramonės forumuose, internetiniuose seminaruose ir mokymuose.
Pasitelkite novatoriškas technologijas: Pasitelkite pažangiausius įrankius ir praktikas dirbtiniu intelektu pagrįstose grėsmių aptikimo ir automatizuoto reagavimo sistemose. „Xygeni“ siūlo sprendimus, padėsiančius apsaugoti jus nuo naujausių grėsmių.
Pagerinti bendradarbiavimą: Skatinti bendradarbiavimą organizacijos viduje ir su išorės partneriais. Dalijimasis grėsmių žvalgybos informacija ir geriausia praktika stiprina kolektyvinę gynybą.
Išvada: saugumo stiprinimas naudojant atvirojo kodo apsaugą nuo kenkėjiškų programų
Atvirojo kodo kenkėjiška programinė įranga kelia didelę riziką šiuolaikinėse kūrimo aplinkose. Tačiau, tinkamai suvokus situaciją, pasitelkus įrankius ir procesus, šią riziką galima valdyti. „Xygeni“ atvirojo kodo kenkėjiškų programų skaitytuvas padeda identifikuoti ir blokuoti kenkėjiškus paketus, kol jie nepasiekia gamybinės aplinkos.
Integruojant atvirojo kodo apsaugą nuo kenkėjiškų programų į darbo eigas – nuo CI/CD pipelines į infrastruktūrą kaip kodą (IaC) konfigūracijos – organizacijos gali sumažinti pavojų ir anksti aptikti grėsmes.
Palaikykite saugumu grindžiamą kultūrą
Saugumas turėtų būti pagrindinis plėtros aspektas, o ne antraeilis dalykas. Komandoms, naudojančioms atvirojo kodo programas, reikia nuolatinio stebėjimo ir veiksmingų įrankių, kad būtų galima nustatyti pažeidžiamumus, kol jie dar neprogresavo. Atvirojo kodo kenkėjiškų programų skaitytuvas, toks kaip „Xygeni“, palaiko šias pastangas automatizavimo, konteksto ir matomumo priemonėmis.
Žvelgiant
Ilgainiui, programinės įrangos ekosistemoms tampant vis labiau tarpusavyje susijusioms, grėsmės ir toliau vystysis. Todėl nuolat atnaujinamos atvirojo kodo kenkėjiškų programų apsaugos strategijos ir praktinių įrankių naudojimas padeda komandoms išlikti priekyje netrukdant kūrimo procesui.
„Xygeni“ atvirojo kodo kenkėjiškų programų skaitytuvas
Atvirojo kodo priklausomybių saugumas realiuoju laiku
Nustatyti visus tiesioginės ir tranzitinės susijusios priklausomybės ir naudos iš kenkėjiškų programų aptikimas, blokavimas ir pranešimai realiuoju laiku su ankstyvaisiais įspėjimais ir ekspertų patikrinimu.
- Elgesiu pagrįsta kenkėjiškų programų analizė atvirojo kodo komponentams
- Metaduomenys ir kilmės patvirtinimas norint patikrinti pakuotės autentiškumą
- Perspėjimai realiuoju laiku apie įtartiną veiklą ar kenkėjiškus modelius
- CI/CD integracija ankstyvai, automatizuotai apsaugai
- Apsaugokite kiekvieną priklausomybę, nes ne visos grėsmės yra žinomos pažeidžiamos vietos

