





Atvirojo kodo programinė įranga (OSS) tapo šiuolaikinių skaitmeninių ekosistemų pagrindu, skatinančia inovacijas, ekonomiškumą ir spartų vystymąsi. Tačiau šis atvirumas kelia įvairių saugumo iššūkių, kuriuos organizacijos turi spręsti, kad apsaugotų savo programas ir palaikytų saugią kūrimo aplinką.
Kas yra atvirojo kodo programinės įrangos saugumas?
Atvirojo kodo programinės įrangos saugumas – tai praktika ir įrankiai, užtikrinantys atvirojo kodo komponento saugumą; ši praktika gali apimti saugumo valdymą, licencijų atitiktį ir kodo kokybę.
Atvirojo kodo programinės įrangos saugumo svarba
Atvirojo kodo programinės įrangos saugumas reiškia praktikas ir įrankius, kurie apsaugo atvirojo kodo komponentus. Ši praktika dažnai apima pažeidžiamumų valdymą, licencijų laikymąsi ir bendros kodo kokybės užtikrinimą. Naudodamos automatizuotas priemones, tokias kaip „Xygeni“ atvirojo kodo programinės įrangos saugumas, organizacijos gali supaprastinti pažeidžiamumų nuskaitymą, stebėti atitiktį reikalavimams ir valdyti atnaujinimus. Tai leidžia kūrėjams sutelkti dėmesį į aukštos kokybės programinės įrangos kūrimą, žinant, kad jų projektai yra saugūs.
Tačiau pats atvirumas, apibrėžiantis atvirą programinės įrangos programinę įrangą (OSS), kelia susirūpinimą dėl saugumo. Bendradarbiavimas skatina inovacijas, tačiau jis taip pat gali padaryti programinę įrangą pažeidžiamą grėsmėms. „Apache“ programinės įrangos fondo saugumo ataskaita 2023 metais per vienerius metus buvo užfiksuota 660 naujų pažeidžiamumų, o tai dar kartą patvirtina, kad atvirojo kodo programinės įrangos (OSS) saugumas yra nuolatinė kova.
Inovacijų ir saugumo balansas
Kadangi atvirojo kodo programinė įranga ir toliau formuoja technologijų ateitį, labai svarbu subalansuoti inovacijas ir saugumą. Šiai pusiausvyrai reikalingas nuolatinis budrumas ir pažangios saugumo priemonės. Ar savo atvirojo kodo strategijoje balansuojate tarp inovacijų ir saugumo? ATS saugumas yra ne tik techninė užduotis – tai nuolatinis procesas. commitmentas, skirtas apsaugoti jūsų verslą ir skaitmenines bendruomenes.
Poveikis verslui: domino efektas
Šie OSS komponentų pažeidžiamumai gali turėti pražūtingą poveikį įmonėms:
- Duomenų pažeidimaiPasinaudodami pažeidžiamumais užpuolikai gali lengvai jais pasinaudoti, kad pavogtų neskelbtinus duomenis ir taip padarytų jiems finansinių nuostolių bei didelę žalą reputacijai.
- Veikimo sutrikimaiSukelia organizacijos naudojamų kritinių sistemų ir programų apšvitinimą, nes jos priklauso nuo OSS komponentų, kurie yra pažeidžiami sutrikimų.
- Žala reputacijaiŽinia apie saugumo pažeidimą dėl OSS pažeidžiamumo gali sugriauti įmonės reputaciją, smarkiai pabloginti klientų pasitikėjimą ir netgi sukelti teisminius ieškinius.
Pagrindinės atvirojo kodo programinės įrangos rizikos ir pažeidžiamumai
Nors atvirojo kodo programinė įranga (OSS) siūlo didelių privalumų, tokių kaip inovacijų skatinimas, išlaidų mažinimas ir kūrimo spartinimas, šie privalumai kelia rimtų saugumo rizikų. Labai svarbu suprasti atvirojo kodo programinės įrangos saugumą, kad apsaugotumėte savo sistemas nuo galimų grėsmių.
Pasenę komponentai
Viena didžiausių OSS rizikų yra pasenusių arba neprižiūrimų komponentų naudojimas. Dažnai projektai remiasi senesnėmis versijomis, kurios nebegauna atnaujinimų, todėl lieka žinomų pažeidžiamumų. Remiantis 2020 m. Open Source Security bei Rizikos analizės (OSSRA) ataskaita70 % peržiūrėtų kodų bazių turėjo komponentus, kurie buvo senesni nei ketveri metai. Dėl to jūsų programinė įranga tampa atvira atakoms, kurios išnaudoja šias netaisytas spragas.
Licencijavimo iššūkiai
Dar vienas OSS iššūkis yra licencijų valdymas. OSS projektai turi įvairias licencijas, kurių kiekviena turi konkrečias taisykles ir įsipareigojimus. Jei organizacijos nebus atsargios, jos gali netyčia pažeisti šias sąlygas, o tai gali sukelti teisinių ginčų ar net priverstinį nuosavybės teise saugomo kodo atskleidimą. „Synopsys Black Duck“ atlikta apklausa parodė, kad 68 % kodų bazių turėjo licencijų konfliktų, o tai rodo, kokia dažna gali būti ši problema.
Kenkėjiško kodo injekcija
Atviras atvirojo kodo programinės įrangos (OSS) pobūdis puikiai tinka bendradarbiavimui, tačiau taip pat gali atverti duris kenkėjiškiems veikėjams įdiegti kenkėjišką kodą. Be kruopštaus peržiūros proceso, kenkėjiškas kodas gali praslysti, ypač projektuose, kuriuose nėra griežtų saugumo patikrinimų. Buvo atvejų, kai užpakalinės durys ir kitos kenkėjiškos funkcijos liko nepastebėtos, todėl reikia atidžiai peržiūrėti kodą ir patikrinti įnašus.
Vienas pastebimas pavyzdys įvyko 2018 m., kai kenkėjiški veikėjai į populiarią svetainę įtraukė užpakalines duris. įvykių srautas biblioteka, paveikusi tūkstančius projektų. Šis pažeidimas buvo nepastebėtas mėnesius, o tai rodo, kokia svarbi atidžiai atliekama kodo peržiūra ir indėlio tikrinimas yra atvirojo kodo programinės įrangos (OSS) saugumui.
Šių rizikų valdymas
Ar jūsų organizacija pasirengusi valdyti šias rizikas? Svarbiausia yra imtis iniciatyvos. Reikėtų reguliariai prižiūrėti komponentus, atidžiai tikrinti įnašus ir laikytis licencijavimo reikalavimų. standard Organizacijos, besinaudojančios atvirojo kodo programine įranga (OSS), turėtų investuoti į tinkamus įrankius ir infrastruktūrą. Šie įrankiai padeda sekti versijas, nustatyti žinomus pažeidžiamumus ir užtikrinti licencijavimo sąlygų laikymąsi. Įdiegus šią praktiką, OSS gali toliau skatinti inovacijas neaukodama saugumo ar atitikties teisiniams reikalavimams.
Efektyvios atvirojo kodo programinės įrangos saugumo strategijos
Aptarkime keletą veiksmingų atvirojo kodo programinės įrangos (OSS) apsaugos strategijų ir išnagrinėkime, kaip „Xygeni“ atvirojo kodo programinės įrangos saugumo įrankiai gali sustiprinti jūsų saugumo poziciją.
Politikos kūrimas
Bet kokios stiprios atvirojo kodo programinės įrangos saugumo strategijos pagrindas prasideda nuo aiškios politikos. Ši politika turėtų tiksliai apibrėžti, kuriuos komponentus saugu naudoti, ir išdėstyti įnašų, licencijų laikymosi ir pažeidžiamumų valdymo taisykles. Ji taip pat užtikrina, kad visi projekte dalyvaujantys asmenys suprastų savo vaidmenis ir pareigas užtikrinant programinės įrangos saugumą.
Nuolatinis stebėjimas
Saugumas nėra vienkartinė užduotis; jam reikia nuolatinio stebėjimo. Organizacijos turėtų reguliariai nuskaityti savo kodų bazes, ieškodamos žinomų pažeidžiamumų, užtikrinti, kad jų OSS komponentai būtų atnaujinti, ir sekti naujausius saugumo patarimus. Toks iniciatyvus požiūris leidžia komandoms anksti aptikti ir pašalinti grėsmes, užkertant kelią saugumo problemų eskalavimui.
Saugos įrankių integravimas
Saugumo procesų automatizavimas jūsų programinės įrangos kūrimo srityje pipeline yra labai svarbu. Naudodami atvirojo kodo programinės įrangos saugumo įrankius, tokius kaip „Xygeni“, galite tiesiogiai integruoti pažeidžiamumų nuskaitymą, priklausomybių stebėjimą ir licencijų atitikties patikras. CI/CD pipelineŠie įrankiai ne tik sumažina rankinį darbą, bet ir padeda komandoms suderinti saugumą su sparčiu kūrimo ir inovacijų tempu.
„Xygeni“ išsami atvirojo kodo programinės įrangos saugumo priemonė
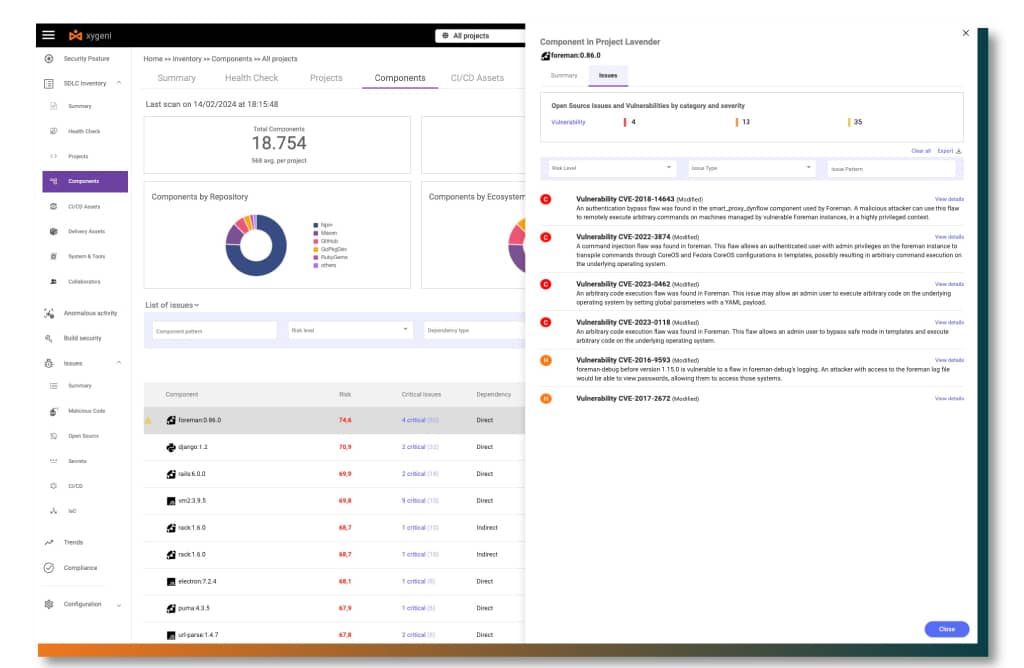
„Xygeni“ siūlo išsamų ir automatizuotą OSS saugumo iššūkių valdymo metodą:
- Automatinis pažeidžiamumo nuskaitymasIntegruodamasi su Nacionaline pažeidžiamumų duomenų baze (NVD), „Xygeni“ atlieka pažeidžiamumų nuskaitymą realiuoju laiku. Jos automatizuotas saugumo padėties valdymas (ASPM) sistema įvertina pažeidžiamumus pagal jų riziką, padėdama organizacijoms efektyviau suskirstyti taisymus pagal prioritetus.
- Pasenusių komponentų stebėjimas„Xygeni“ nuolat seka komponentų versijas ir įspėja komandas, kai pasenę elementai gali kelti grėsmę jų projektų saugumui ir funkcionalumui, ragindama laiku atnaujinti arba pakeisti komponentus.
- Licencijos laikymasisAtvirojo kodo licencijavimo valdymas gali būti sudėtingas, tačiau „Xygeni“ supaprastina šį procesą. Ji nuskaito ir identifikuoja kiekvieno komponento licencijas, padėdama jūsų komandai išvengti teisinių problemų ir užtikrindama atitiktį organizacijos politikai.
- SBOM Karta„Xygeni“ sukuria išsamų programinės įrangos medžiagų sąrašą (SBOM) siekiant padidinti skaidrumą, atitikti norminius reikalavimus ir tvarkyti išsamų visų jūsų projekte naudojamų atvirojo kodo programinės įrangos sąrašą.
- Ankstyvojo perspėjimo tarnyba„Xygeni“ ankstyvojo perspėjimo tarnyba keičia jūsų saugumo strategiją nuo reaktyvaus prie proaktyvaus. Ji analizuoja naujus atvirojo kodo paketus vos jiems paskelbus, nustatydama pažeidžiamumus ar kenkėjiškas programas, kol jie dar nepateko į jūsų sistemą.
Investuodamos į „Xygeni“ atvirojo kodo programinės įrangos saugumo įrankius, organizacijos gali veiksmingai apsaugoti savo programinę įrangą, sudarydamos sąlygas inovacijoms ir kartu užtikrindamos skaitmeninio turto saugumą.
Atvirojo kodo programinės įrangos saugumo ateitis
Žvelgiant į ateitį, atvirojo kodo programinė įranga ir toliau bus technologinės plėtros kertinis akmuo. Tačiau, kadangi ASF saugumo ataskaita 2023 m. rodo, kad pažeidžiamumų tik daugės, nes atvirojo kodo programinės įrangos (OSS) paslaugos taps vis labiau paplitusios. Labai svarbu rasti tinkamą pusiausvyrą tarp inovacijų ir saugumo. Tokie sprendimai kaip „Xygeni“ bus būtini norint orientuotis šioje sudėtingoje aplinkoje, užtikrinant, kad organizacijos galėtų pasinaudoti OSS galia ir kartu išlaikyti tvirtas saugumo priemones.
Automatizuodama pažeidžiamumų valdymą, užtikrindama licencijų laikymąsi ir užtikrindama ankstyvą grėsmių aptikimą, „Xygeni“ pirmauja užtikrindama atvirojo kodo programinės įrangos ateitį.
Kontroliuokite savo O„pen-Source“ programinės įrangos saugumas šiandien
Pasiruošę sužinoti, kaip „Xygeni“ gali padėti apsaugoti jūsų projektus? Žiūrėkite mūsų vaizdo demonstraciją or Išbandykite „Xygeni“ nemokamai!