






Šiuolaikiniai programinės įrangos projektai labai priklauso nuo modulinio dizaino ir išorinių bibliotekų, todėl labai svarbu suprasti priklausomybių injekciją „Python“ kalboje – ne tik dėl švarios architektūros, bet ir dėl saugaus, keičiamo dydžio kūrimo. Taigi, kas tiksliai yra priklausomybių injekcija „Python“ kalboje? Tai projektavimo modelis, kai komponentai, tokie kaip paslaugos, klientai ar jungtys, perduodami klasei iš išorės, o ne kuriami joje. Teisingai naudojama „Python“ priklausomybių injekcija leidžia geriau kontroliuoti išorines priklausomybes, todėl programas lengviau testuoti ir sunkiau pažeisti.
Kas yra priklausomybės injekcija Python kalboje?
Priklausomybės injekcija (DI) yra programinės įrangos projektavimo modelis, kai objektai gauna jiems reikalingus išteklius, pvz., paslaugas ar klientus, iš išorės, o ne kuria juos viduje.
Tai skatina:
- Laisva jungtis tarp komponentų
- Lengvesnis testavimas (pvz., imituojamos priklausomybės)
- Lankstesnė konfigūracija ir pakartotinis panaudojimas
Pavyzdys:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
Užuot įrašę SMTP klientą į kietąjį kodą, jį perduodate. Tai reiškia:
- Galite išbandyti su netikru klientu.
- Galite keisti diegimo būdus (pvz., vietinis arba debesies).
- Jūs kontroliuojate, iš kur kyla jūsų priklausomybės.
Kodėl „Python“ priklausomybių injekcija turi saugumo pasekmių
Į savo programą įterpdami išorinį kodą arba konfigūracijas, atveriate galimas saugumo spragas. Priklausomybių injekcija Python kalboje padeda tvarkingai struktūrizuoti programinę įrangą, tačiau be tinkamų kontrolės priemonių gali kilti rimtų pavojų.
Daugelis komandų naudojasi Python priklausomybės injekcija siekiant pagerinti lankstumą ir testavimą, tačiau jie dažnai nepaiso saugumo aspekto. Jei iki galo nesuprantate Kas yra priklausomybės injekcija Python kalboje? ir kaip tai veikia jūsų vykdymo laiką, galite netyčia paveikti savo programą pažeidžiamais arba nepatikimais komponentais.
Užpuolikai dažnai išnaudoja šią akląją zoną. priklausomybės sumaišties išpuoliai, jie skelbia kenkėjiškus paketus viešosiose saugyklose, kurių pavadinimai sutampa su vidinių paketų pavadinimais. Jei jūsų kompiliavimo sistema nepatikrina šaltinio, ji gali įdiegti netinkamą paketą – taip suteikdama užpuolikams tiesioginį kelią į jūsų aplinką.
Paslapčių nutekėjimas kelia dar vieną didelę riziką. Komandos kartais įterpia API raktus, kredencialus ar žetonus per aplinkos kintamuosius arba konfigūracijos failus. Nenuskaitant ar neišvalius, šios paslaptys gali būti atskleistos žurnaluose, versijų valdymo sistemose arba kituose šaltiniuose. CI/CD darbo eigos.
Realaus pasaulio pavyzdys: priklausomybių painiava
2021 m. etinis įsilaužėlis į PyPI įkėlė paketus, kurie atspindėjo didelių technologijų įmonių naudojamus vidinius pavadinimus. Kadangi kai kurie... kurti sistemas pirmenybę teikdami viešiesiems, o ne privatiems paketams, šie netikri paketai buvo įdiegti ir vykdomi patikimose įmonių aplinkose.
Šis išpuolis pabrėžia svarbą kontroliuojamas priklausomybių šaltinis ir patvirtinant visus įterptus komponentus, įskaitant jautrias konfigūracijos vertes.
Toliau stiprinkite savo programų saugumą
Priklausomybių injekcija yra tik vienas gynybos sluoksnis. Norite apsaugoti savo programas nuo dar daugiau grėsmių?
Kaip užtikrinti Python priklausomybių injekciją
Štai kaip struktūrizuoti DI darbo eigas, kurios sumažintų riziką.
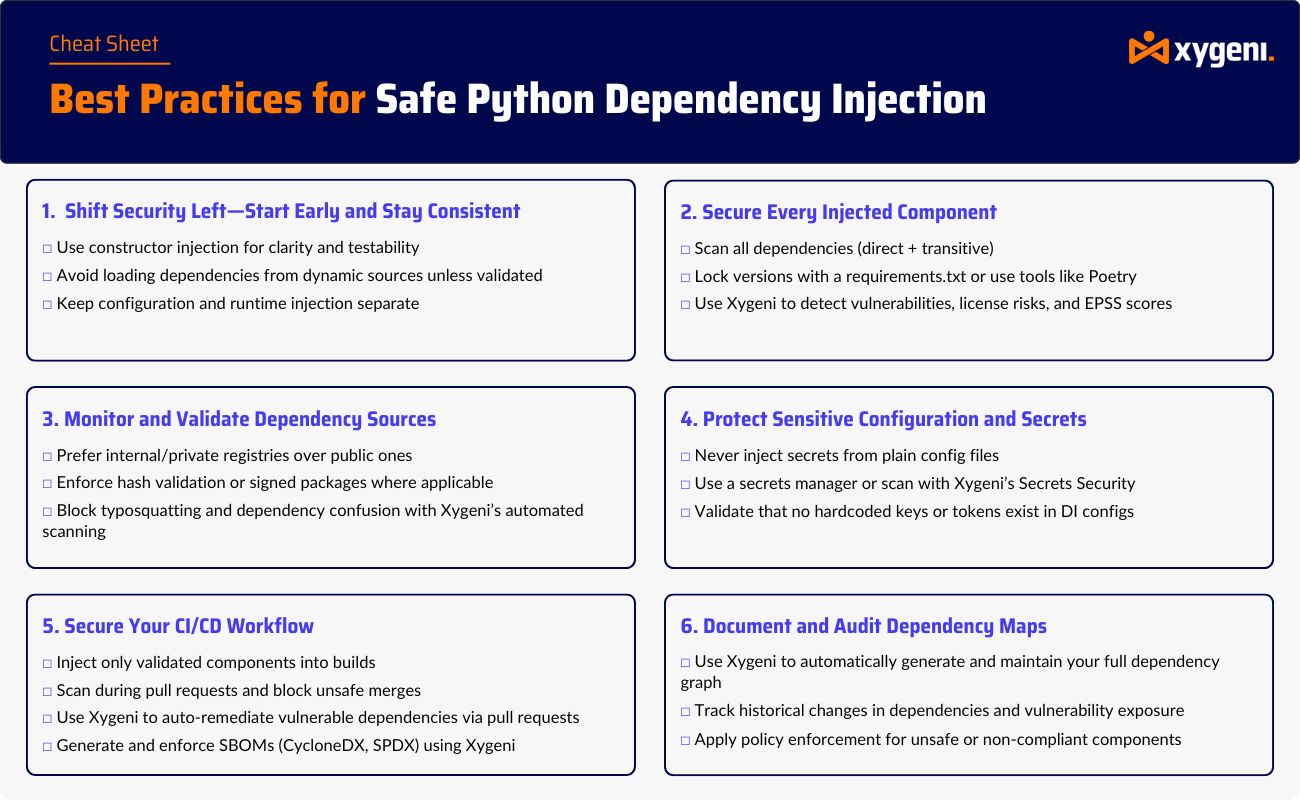
1. Įšvirkškite tik patikimus komponentus
Venkite įterpti paslaugas ar modulius iš nepatvirtintų šaltinių, tokių kaip vartotojo įvestis, aplinkos kintamieji arba dinaminiai įkrovikliai. Šis vadovas „Python Dependency Injector“ paaiškina, kaip saugiai struktūrizuoti DI naudojant konteineriais pagrįstą metodą, kuris užtikrina kontrolę.
2. Užrakinkite ir prisekite priklausomybes
Naudokite tokius įrankius kaip pip-tools, pipenvarba poetry kad būtų galima prisegti tikslias priklausomybių versijas. Užrakinimo failai apsaugo jūsų sistemą nuo netyčinio kenkėjiškų ar naujesnių paketų su nežinomais pažeidžiamumais paieškos. Daugiau apie saugų priklausomybių valdymą ir versijų kontrolę galite sužinoti šiame Python dokumente. Wiki Priklausomybės injekcijos modelio apžvalga.
3. Centralizuokite valdymą naudodami priklausomybės injekciją
Įšvirkšdami priklausomybes, galite:
- Audito naudojimas vienoje vietoje
- Pakeiskite rizikingas paslaugas saugiais įvyniokliais
- Mokomosios rizikingos komponentės testavimui / testavimui
Kaip tokie įrankiai kaip „Xygeni“ apsaugo priklausomybių injekciją „Python“ kalboje
Kai įgyvendinate priklausomybės injekcija Python kalboje, ypač dinaminėse arba papildinių pagrindu sukurtose sistemose, tampa lengviau netyčia įdiegti pasenusius, pažeidžiamus arba nepatikimus paketus. Be tinkamo patvirtinimo net ir švari DI struktūra gali sukelti saugumo riziką.
Padaryti Python priklausomybės injekcija Kad sistema būtų saugi iš esmės, jums reikia visiško matomumo savo programinės įrangos tiekimo grandinėje. Būtent čia tokie įrankiai kaip „Xygeni“ analizatoriai tampa būtini.
„Xygeni“ Pip analizatorius
Python programoms „Xygeni“ Pip analizatorius išgauna visą priklausomybių grafiką naudodamas pipgrip ir analizuoja:
- Visos tiesioginės ir tranzitinės priklausomybės
- Versijos, licencijos ir šaltinio metaduomenys
- Galimi pažeidžiamumai ir išnaudojimo galimybės
Net jei pipgrip nėra įdiegta, „Xygeni“ atlieka analizę saugioje, izoliuotoje aplinkoje, užtikrindama tikslius rezultatus netrikdydama jūsų darbo eigos.
Jei rimtai ketinate suprasti Kas yra priklausomybės injekcija Python kalboje? Tiek projektavimo, tiek saugumo požiūriu, DI derinimas su nuolatiniu priklausomybių nuskaitymu padeda nustatyti rizikas dar prieš joms pasiekiant gamybos aplinką.
pipgrip --tree --json
Nuskenavus, galite:
- Nustatykite rizikingas pakuotes, įterptas per DI
- Pažiūrėkite, kur naudojamas kiekvienas komponentas
- Blokuoti probleminius paketus CI/CD
Praktinis pavyzdys: DI ir saugus nuskaitymas
Tarkime, kad jūsų įskiepių tvarkyklė įkelia modulius iš registro arba konfigūracijos:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
Nors šis dizainas yra galingas, jis taip pat gali kelti riziką. Toks sprendimas kaip „Xygeni“ gali padėti sumažinti šią riziką:
- Jūs nuskaitote ir patvirtinate
external.unknown_plugindar prieš pradedant gamybą. - Jūs tikrinate licencijas, kad išvengtumėte GPL/AGPL teisinių problemų.
- EPSS balai naudojami realioms grėsmėms nustatyti pagal prioritetus.
Palaikomos ekosistemos
„Xygeni“ apima daug daugiau nei vien „Python“. Jei kuriate mikropaslaugas steku, ji analizuoja:
| ekosistema | Analizatoriaus įrankis | Naudota komanda |
|---|---|---|
| Pitonas | Pip analizatorius | pipgrip --tree --json |
| Java (Maven) | Maven analizatorius | mvn dependency:tree |
| Node.js | NPM analizatorius | yarn install, npm ci |
| . NET | „Dotnet“ analizatorius | dotnet restore |
| Go | Eiti į analizatorių | go mod graph |
| PHP | Kompozitoriaus analizatorius | composer show |
| rubinas | Brangakmenių analizatorius | Naudoja Gemfile.lock |
Dažniausios klaidos naudojant Python priklausomybių injekciją
Išorinių paketų įterpimas be patvirtinimo
Visada patikrinkite paketus, įterptus vykdymo metu, ypač jei jie gaunami dinamiškai arba nurodomi vartotojo įvesties. Nepatvirtinus šių komponentų, jūsų programa gali susidurti su tiekimo grandinės rizika.
Praleidžiami pažeidžiamumų ir licencijų patikrinimai
Priklausomybės, įvestos injekcijos būdu, gali apimti žinomus pažeidžiamumus arba nesuderinamas licencijas. Integruokite saugumo nuskaitymus į savo CI. pipeline kad būtų galima pastebėti problemas prieš joms pasiekiant gamybą.
Konfigūraciniuose failuose užkoduotos paslaptys
Venkite perduoti kredencialų ar prieigos raktų per DI konfigūracijas ar aplinkos kintamuosius be apsaugos priemonių. Naudokite automatinius paslapčių aptikimo įrankius, kad nuskaitytumėte failus ir išvengtumėte atsitiktinio atskleidimo.
Baigiamosios mintys: naudokite priklausomybės injekciją atsižvelgdami į saugumą
Priklausomybių injekcija Python kalboje siūlo daugiau nei tik švarią architektūrą – ji suteikia struktūrizuotą, audituojamą būdą kontroliuoti, kaip ir kur išorinis kodas įvedamas į jūsų programą. Šiandieninėje aplinkoje, kur tiekimo grandinės pažeidžiamumai ir kenkėjiški paketai kelia realią grėsmę, toks kontrolės lygis tampa svarbia saugumo apsauga.
Supratimas Kas yra priklausomybės injekcija Python kalboje? yra pirmas žingsnis siekiant, kad jūsų programos būtų ne tik modulinės, bet ir atsparios dilimui. Tinkamai naudojamos, Python priklausomybės injekcija padeda komandoms izoliuoti priklausomybes, sumažinti atakų paviršius ir supaprastinti testavimą skirtingose aplinkose.
Derindamos šį modelį su įrankiais, kurie nuskaito priklausomybes, aptinka pažeidžiamumus ir automatizuoja atitikties patikrinimus, kūrimo komandos gali saugiai plėstis – nesulėtindamos išleidimo ciklo.

