





Programų saugumo užtikrinimas dar niekada nebuvo toks svarbus. 2024 m. rugpjūčio mėn. interneto vartotojai visame pasaulyje aptiko 52 000 naujų įprastų IT saugumo pažeidžiamumų ir atkryčių (CVE). Tai rodo staigų padidėjimą, palyginti su 2023 m., kai buvo pasiektas rekordinis Pranešta apie 29 000 smurtinių verbavimo atvejų per vienerius metus. Šiame kontekste lyginant SAST ir DAST palyginimas yra būtinas norint suprasti, kaip reaguoti į šias didėjančias grėsmes. Žinant, kas yra SAST ir DAST, bei kaip jie apsaugo nuo pažeidžiamumų, yra labai svarbūs organizacijoms, siekiančioms apsaugoti savo programas. Šiame straipsnyje nagrinėjami DAST ir SAST, jų unikalius privalumus ir kodėl SAST yra geriausias pasirinkimas šiuolaikinių programų saugumui.
Kas yra SAST ir DAST? Suprasti pagrindus
Kas yra SAST, ir kodėl tai svarbu?
Statinis programų saugos testavimas (SAST) yra baltosios dėžės testavimo technika, kuri nuskaito šaltinio kodą, baitinį kodą arba dvejetainius failus, kad nustatytų pažeidžiamumus. Skirtingai nuo DAST, kuris testuoja veikiančias programas, SAST analizuoja kodą prieš diegimą, anksti pastebėdamas problemas. Suprasdamas, kas yra SAST ir DAST padeda organizacijoms priimti pagrįstus sprendimuscisidėjomis apie veiksmingą savo programų apsaugą.
SAST ypač efektyviai nustato kritinius pažeidžiamumus, tokius kaip SQL injekcija, buferio perpildymas ir scenarijų vykdymas tarp svetainių (XSS). Integruojant SAST į CI/CD pipelinekūrėjai gali gauti atsiliepimus realiuoju laiku, taip sumažindami pažeidžiamumų patekimo į produkciją tikimybę.
Vertė SAST sustiprėja, kai integruojama į kūrimo etapą, kaip 37 % organizacijų jau tai daroŠi ankstyva integracija suderina saugumą su kūrimo darbo eigomis, suteikdama galimybę gauti grįžtamąjį ryšį realiuoju laiku, kuris pagreitina taisymą ir skatina saugias kodavimo praktikas.
Pagrindinės funkcijos SAST:
- Proaktyvus aptikimas: Aptinka pažeidžiamumus prieš diegiant programas.
- Integracijai palankus: Įterpiama į CI/CD pipelines, teikiant kūrėjams grįžtamąjį ryšį realiuoju laiku.
- Taupus: Pažeidžiamumų taisymas kodavimo metu yra daug pigesnis nei jų sprendimas po diegimo.
Kas yra DAST ir kaip jis veikia?
Priešingai nei SAST, Dinaminis programų saugos testavimas (DAST) vertina programas jų veikimo būsenoje. Šis juodosios dėžės testavimo metodas imituoja išorines atakas, kad atskleistų pažeidžiamumus, pvz., autentifikavimo klaidas ar netinkamai sukonfigūruotas API. Svarstant, kas yra SAST ir DAST, DAST vykdymo laiko dėmesys papildo SASTankstyvojo etapo saugumas, nors SAST dažnai leidžia sutaupyti daugiau laiko ir išlaidų.
Pagrindinės DAST savybės:
- Veikimo laiko testavimas: Imituoja realaus pasaulio atakų scenarijus.
- Juodosios dėžės metodas: Veikia be prieigos prie šaltinio kodo.
- Dėmesys vykdymo laiko rizikoms: Aptinka problemas, kylančias dėl aplinkai būdingų netinkamų konfigūracijų.
Nors DAST yra vertingas nustatant vykdymo laiko pažeidžiamumus, jis turi pastebimų apribojimų, ypač ankstyvojo etapo saugumo srityje.
SAST ir DAST: Pagrindiniai skirtumai paaiškinti
Norint suprasti, kas yra SAST ir DAST, svarbu palyginti, kuo jie skiriasi laiku, prieiga ir pažeidžiamumais, kuriuos jie sprendžia. Šie skirtumai gali padėti organizacijoms pasirinkti tinkamą įrankį savo programų saugumo poreikiams.
Laikas
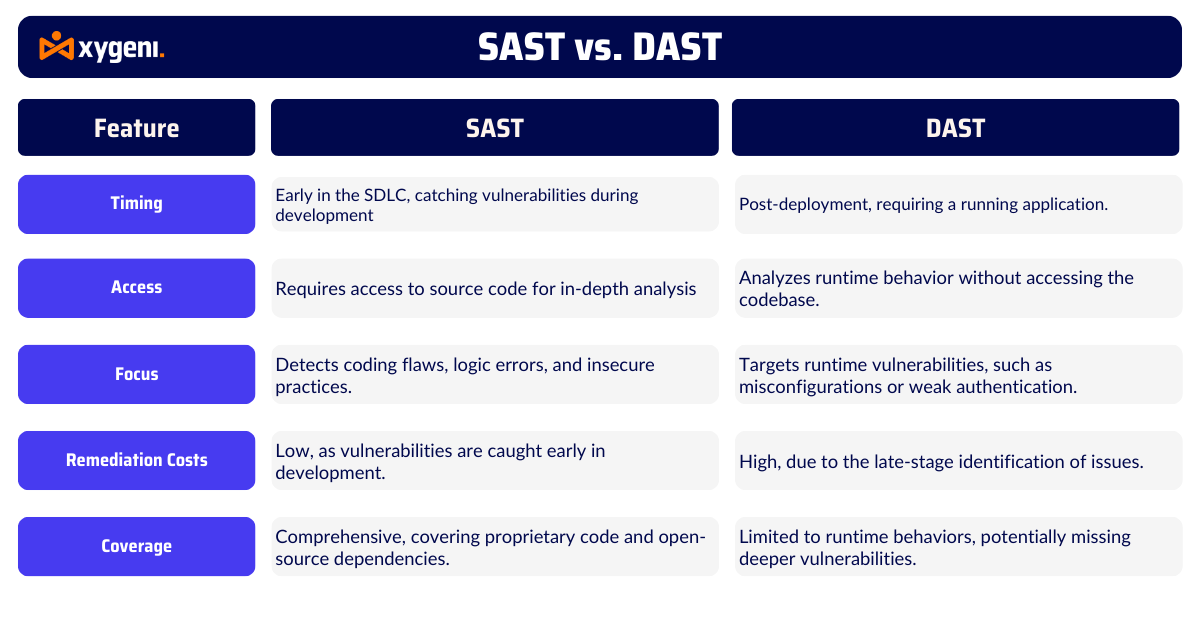
Vienas esminis skirtumas tarp PASKUTINĖ vs SAST yra tada, kai jie naudojami programinės įrangos kūrimo procese. SAST veikia ankstyvoje stadijoje, kodavimo ir kūrimo etapuose. Šis metodas, dažnai vadinamas „poslinkiu į kairę“, padeda kūrėjams pastebėti pažeidžiamumus prieš diegiant programą. Ankstyvas aptikimas reiškia greitesnį taisymą ir mažesnes išlaidas. Priešingai, DAST naudojamas vėliau, paprastai po to, kai programa veikia testavimo arba gamybinėje būsenoje. Nors DAST gali patikrinti, kaip programa reaguoja į realaus pasaulio atakas, problemų paieška ir taisymas šiame etape dažnai užima daugiau laiko ir yra brangesnis.
Prisijunkite
Dar vienas esminis skirtumas PASKUTINĖ vs SAST yra tai, kaip šie įrankiai pasiekia programą. SAST reikia prieigos prie šaltinio kodo, baitkodo arba dvejetainių failų. Šis „baltosios dėžės“ metodas leidžia giliai įsigilinti į programos vidinę struktūrą. Kita vertus, DAST yra „juodosios dėžės“ testavimo įrankis. Jam nereikia prieigos prie kodo, o programa testuojama iš išorės, imituojant, kaip užpuolikas gali su ja sąveikauti. Nors tai naudinga testavimui vykdymo metu, DAST gali nepastebėti gilesnių kodo lygio problemų, kurios SAST yra skirtas gaudyti.
Analizės metodas
Būdas SAST ir DAST analizės programos taip pat jas išskiria. SAST nagrinėja programos vidinę logiką ir struktūrą, kad aptiktų kodavimo problemas, net jei jos nesukelia tiesioginių problemų vykdymo metu. Tačiau DAST daugiausia dėmesio skiria programos elgesiui, kai ji veikia, nustatydamas vykdymo laiko pažeidžiamumus, pvz., netinkamas konfigūracijas ar sugadintą autentifikavimą. Abu metodai yra vertingi, tačiau SAST geriau sugeba pastebėti trūkumus, kol jie netapo rimtesnėmis problemomis.
Išvalymo kaina
Saugumo problemų sprendimas kūrimo metu yra daug pigesnis nei po diegimo, todėl daugelis organizacijų jais pasitiki. SASTAnksti spręsdamos pažeidžiamumus, komandos gali išvengti brangiai kainuojančių vėlavimų ir vėliau atlikti pakeitimus. Nors DAST yra veiksmingas atliekant testavimą vykdymo metu, jis dažnai aptinka problemas po to, kai programa jau paleista, todėl taisymai tampa labiau trikdantys ir brangesni.
Apimtis
SAST siūlo platų aprėpties spektrą, nuskaitydamas ne tik patentuotą kodą, bet ir atvirojo kodo priklausomybės siekiant atskleisti viso programų rinkinio pažeidžiamumus. Palyginimui, DAST daugiausia dėmesio skiria veikimo laikui vykdymo metu. Tai reiškia, kad jis gali praleisti gilesnes, kodo lygio problemas, kurios gali sukelti saugumo spragas. Organizacijoms, norinčioms visapusiškai spręsti pažeidžiamumus, SAST yra būtinas.
SCA vs SASTPagrindiniai programų saugumo skirtumai
Ištirkite unikalius privalumus SCA bei SAST ir sužinokite, kaip jie veikia kartu, kad apsaugotų jūsų programas.
Kodėl SAST yra geresnis pasirinkimas programų saugumui
Dabar, kai jau išdėstėme skirtumus tarp SAST palyginti su DAST, akivaizdu, kad SAST yra geresnis pasirinkimas daugumai organizacijų. Jo proaktyvus požiūris leidžia anksti aptikti ir pašalinti pažeidžiamumus, taupant laiką ir žymiai sumažinant išlaidas.
Be to, daugėjant atvirojo kodo pažeidžiamumų, SAST tampa dar svarbesnis. Atvirojo kodo komponentai yra plačiai naudojami, tačiau daugelis jų yra pasenę arba prastai prižiūrimi. SAST nuskaito šias priklausomybes kartu su patentuotu kodu, užtikrindamas saugų jūsų programų pagrindą.
DAST ir SASTPrisitaikymas prie šiuolaikinių grėsmių
Sparčiai plečiantis programų saugumo rinkai, akivaizdu, kad reikia skubiai diegti aktyvius įrankius, tokius kaip DAST ir SASTDidėjant atvirojo kodo pažeidžiamumams, SAST anksti sprendžia grėsmes, padėdama organizacijoms laikytis tokių reguliavimo sistemų kaip NIS2 ir DORA.
Kaip Xygeni SAST Sprendimas sustiprina programų saugumą
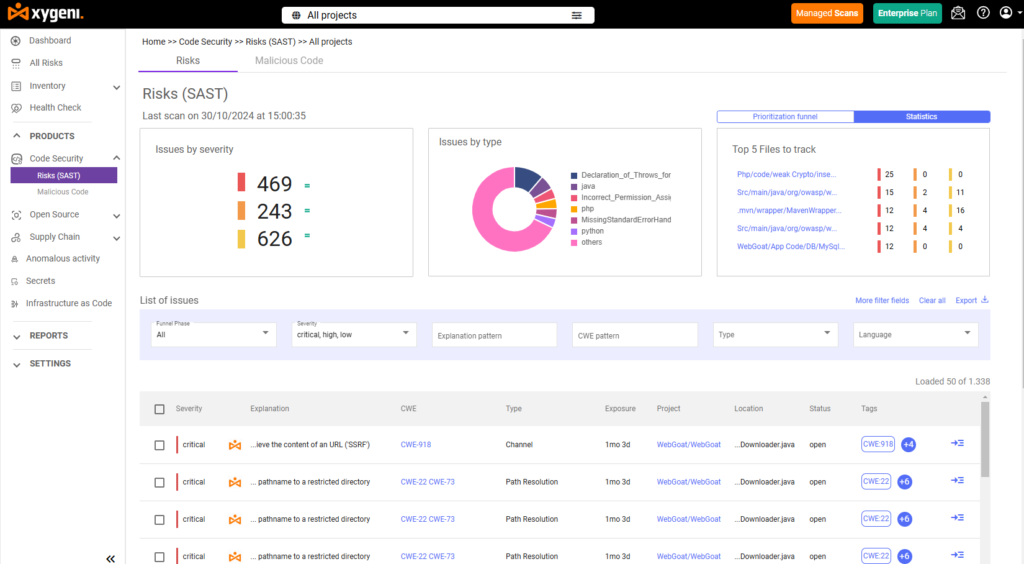
Siekiant spręsti didėjančio šiuolaikinių programų sudėtingumo problemą, Ksigenis SAST sprendimas siūlo tvirtą ir lankstų požiūrį. Sukurtas taip, kad sklandžiai integruotųsi į CI/CD pipeline„Xygeni“ teikia kūrėjams grįžtamąjį ryšį realiuoju laiku, užtikrindama, kad pažeidžiamumai būtų nustatyti ir pašalinti anksti.
Pagrindinės Xygeni savybės SAST Sprendimas:
- Išsamus nuskaitymas: Aptinka kodavimo klaidas, logikos trūkumus ir pažeidžiamumus patentuotame ir atvirojo kodo kode.
- Atsiliepimai realiuoju laiku: Integruoja saugumą tiesiai į kūrimo darbo eigą, taip paspartindamas taisymą.
- Atvirojo kodo apsauga: Nuskaito priklausomybes, kad pašalintų trečiųjų šalių bibliotekų keliamą riziką.
- Pagerinta kodo kokybė: Skatina saugias kodavimo praktikas, gerindamas priežiūros paprastumą.
Pasirinkti SAST dėl aktyvios saugos
Debatuose apie SAST palyginti su DAST, SAST išsiskiria kaip geresnis ir aktyvesnis programų saugumo pasirinkimas. Naudojant SAST kūrimo metu padeda anksti aptikti ir ištaisyti pažeidžiamumus, todėl programas apsaugoti tampa pigiau ir lengviau. Su „Xygeni“ SAST sprendimą, organizacijos gali apsaugoti savo programinę įrangą ir išvengti didėjančių saugumo grėsmių.
Kontaktas šiandien ir sužinokite, kaip „Xygeni“ gali padėti apsaugoti jūsų programas nuo kodo iki diegimo.