






Programų saugumas yra svarbesnis nei bet kada anksčiau. 2024 metais baigėsi 54 000 naujų CVE atakų buvo paskelbti rekordinis skaičius. Šis šuolis rodo, kaip greitai auga atakų paviršius, ypač todėl, kad šiuolaikinės programos labiau remiasi atvirojo kodo kodu ir trečiųjų šalių paketais. Štai kodėl sca vs sast Diskusijos nėra vien techninės, jos yra strateginės. Užuot rinkusios vieną variantą, saugumu besirūpinančios komandos naudoja abu. SAST anksti pastebi klaidas ir trūkumus jūsų kode. SCA seka priklausomybių problemas prieš joms pasiekiant gamybinę aplinką. Skirtingi įrankiai, skirtingi sluoksniai, bet kartu jie užpildo realias spragas.
Šiame vadove aptarsime skirtumus tarp sast ir sca, kaip jie veikia kartu ir kaip Ksigeni sujungia juos į vieną platformą, sukurtą „DevSecOps“.
Kas yra SAST?
Statinis programų saugos testavimas (SAST) yra tarsi ankstyvojo įspėjimo sistema jūsų patentuotam kodui. Nuskaitant šaltinio kodą, baitinį kodą ir dvejetainius failus, SAST nustato pažeidžiamumus gerokai anksčiau, nei jie tampa problema. Pavyzdžiui, jis žymi tokias problemas kaip SQL injekcija arba kelių svetainių scenarijų kūrimas (XSS) kol kodas dar kuriamas.
Pagrindiniai SAST:
- Ankstyvas aptikimasAnksti aptinka pažeidžiamumus, taupydamas laiką ir pinigus vėlesniam taisymui.
- Išsami aprėptis: Kruopščiai patikrina visą pasirinktinį kodą, užtikrindamas, kad niekas nebūtų praleista.
- Atsiliepimai realiuoju laiku: Padeda kūrėjams rašyti, užtikrindamas geresnę kodo kokybę.
- Kodo kokybės gerinimas: Pagerina saugumą ir kartu pagerina priežiūrą.
modernus SAST Įrankiai sparčiai tobulėja. Kad išliktų veiksmingi, jie turi ne tik aptikti tokias problemas kaip SQLi ar XSS, bet ir nustatyti prioritetą toms problemoms, kurias iš tikrųjų galima išnaudoti, bei teikti kūrėjams realiuoju laiku konsultacijas. Čia išsiskiria tokie įrankiai kaip „Xygeni“, tačiau tai išsamiau aptarsime toliau.
Kas yra SCA?
Tuo tarpu, Programinės įrangos sudėties analizė (SCA) viskas yra susijusi su trečiųjų šalių ir atvirojo kodo priklausomybių rizikos valdymu. Šiuolaikinėms programoms labai pasikliaujant atvirojo kodo komponentais – dažnai net 90 % –SCA tampa labai svarbu stebint pažeidžiamumus ir licencijavimo problemas.
Pagrindiniai SCA:
- Priklausomybės valdymas: Saugo jūsų programinės įrangos medžiagų sąrašą (SBOM) atnaujinta.
- Pažeidžiamumo aptikimas: Pažymi problemas naudodamas duomenų bazes, pvz. NDV or OpenSSF.
- Licencijos laikymasis: Padeda laikytis atvirojo kodo licencijavimo reikalavimų.
- Aktyvūs įspėjimai: Randa pasenusius komponentus, kad būtų išvengta paslėptų rizikų.
Ištaisydami išorinių priklausomybių pažeidžiamumus, SAST bei SCA gerai veikia kartu, kad būtų užtikrintas patikimas programų saugumas. Taip pat palyginus SCA vs SAST parodo, kaip šie įrankiai vienas kitą papildo, efektyviai spręsdami skirtingus programų saugumo iššūkių aspektus.
SAST vs SCAPagrindiniai programų saugumo skirtumai
| Aspektas | SAST | SCA |
|---|---|---|
| Pagrindinis dėmesys | Patentuotas šaltinio kodas | Atvirojo kodo ir trečiųjų šalių priklausomybės |
| Laikas | Geriausia taikyti kūrimo etape | Nuolatinė stebėsena prieš ir po dislokavimo |
| Pažeidžiamumo tipai | Aptinka kodavimo klaidas (pvz., SQL injekciją, XSS) | Nustato žinomus išorinių bibliotekų ir paketų pažeidžiamumus |
| Apimtis | Analizuoja įmonės viduje parašytą pasirinktinį kodą | Nuskaito visas tiesiogines ir tranzityvias priklausomybes kodo bazėje |
| Geriausias naudojimo dėklas | Nuosavybės teise saugomų programų apsauga | Rizikos valdymas atvirojo kodo ir trečiųjų šalių programinės įrangos komponentuose |
| Poveikis vystymuisi | Pagerina saugaus kodavimo praktikas teikiant grįžtamąjį ryšį realiuoju laiku | Užtikrina atitiktį reikalavimams ir mažina riziką, kylančią dėl nepatikrintų išorinių šaltinių |
Kaip rodo šis palyginimas, SAST bei SCA tarnauja skirtingai, bet gerai veikia kartu. Naudojant juos kartu užtikrinama, kad jūsų saugumo strategijoje nebūtų spragų.
Kodėl tu Reikia Abu SAST bei SCA
Užuot pasirinkus tarp SCA vs SAST, pasinaudokite abiem, kad sukurtumėte daugiasluoksnę gynybą. Štai kodėl:
- Išsami apsauga: SAST apima pasirinktinį kodą, tuo tarpu SCA apsaugo trečiųjų šalių priklausomybes.
- Sumažintas atakos paviršiusKartu jie pašalina silpnąsias jūsų programų vietas.
- EfektyvumasSupaprastinti darbo eigos padeda greičiau pašalinti pažeidžiamumus.
Norėdami išsamiau susipažinti su saugių programų kūrimu, peržiūrėkite šį išsamų straipsnį OWASP saugaus kodavimo praktikos vadovas, vertingas šaltinis „DevSecOps“ specialistams. Taip pat galite peržiūrėti mūsų „SafeDev Talk“ epizodą svetainėje SCA vs SAST - Kaip jie vienas kitą papildo, kad užtikrintų didesnį saugumą?
Kodėl SAST bei SCA Svarbi tema 2025 m.: šiuolaikinių programų saugumo poreikių kontekstas
Šiandienos saugumo komandos ne tik taiso klaidas. Jos saugo svarbiausius pipelines, rizikos valdymas atvirojo kodo priklausomybėse ir atitikties augantiems reglamentams.
Pradžioje 2025 daugiau nei 80 % kodų bazių turi žinomų atvirojo kodo pažeidžiamumų, remiantis pramonės ataskaitomis. Ir su Prognozuojama, kad 30–50 % naujo kodo sudarys dirbtinio intelekto pagalba. Kai kuriose organizacijose vis sunkiau sekti, kas yra saugu, o kas ne.
Tuo tarpu, reglamentai, tokie kaip NIS2, DORA ir naujos SEC taisyklės saugumo atsekamumą daro būtinybe, o ne tik maloniu dalyku.
Pridėkite didelio atgarsio tiekimo grandinės išpuolius, tokius kaip xz įrankiai or ctx, ir akivaizdu: senojo „AppSec“ vykdymo būdo nepakanka.
Štai kodėl sca ir sast nėra pasirenkami. Naudojami kartu, jie suteikia komandoms matomumą tiek nuosavybės, tiek trečiųjų šalių rizikai. Dabar svarbiausia juos sujungti į darbo eigą, kurią kūrėjai iš tikrųjų naudotų.
Xygeni: Vienybė SAST bei SCA Sprendimas
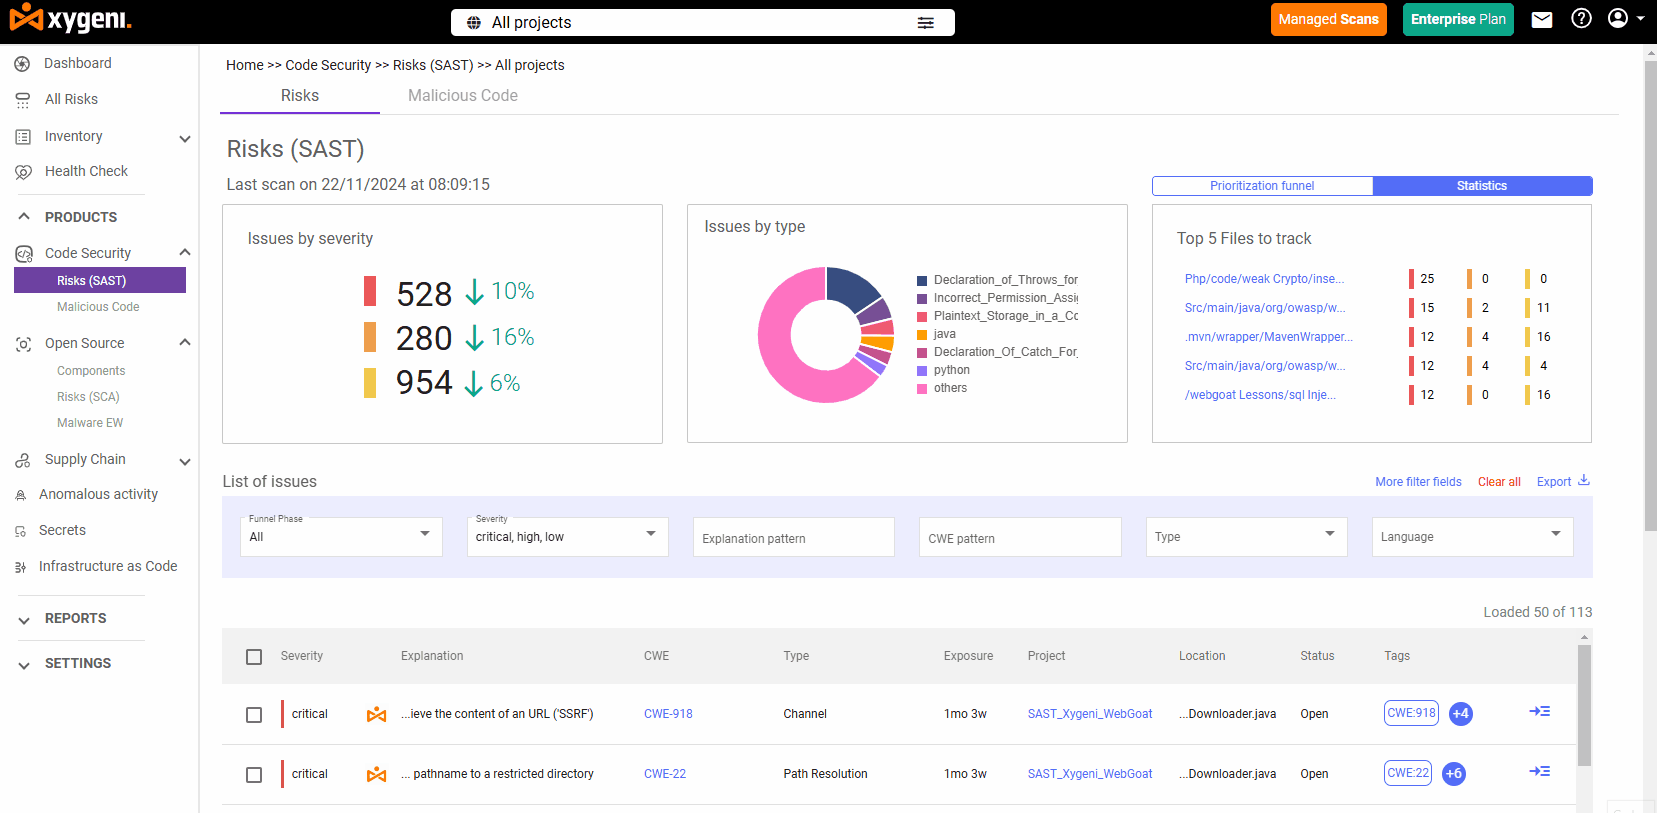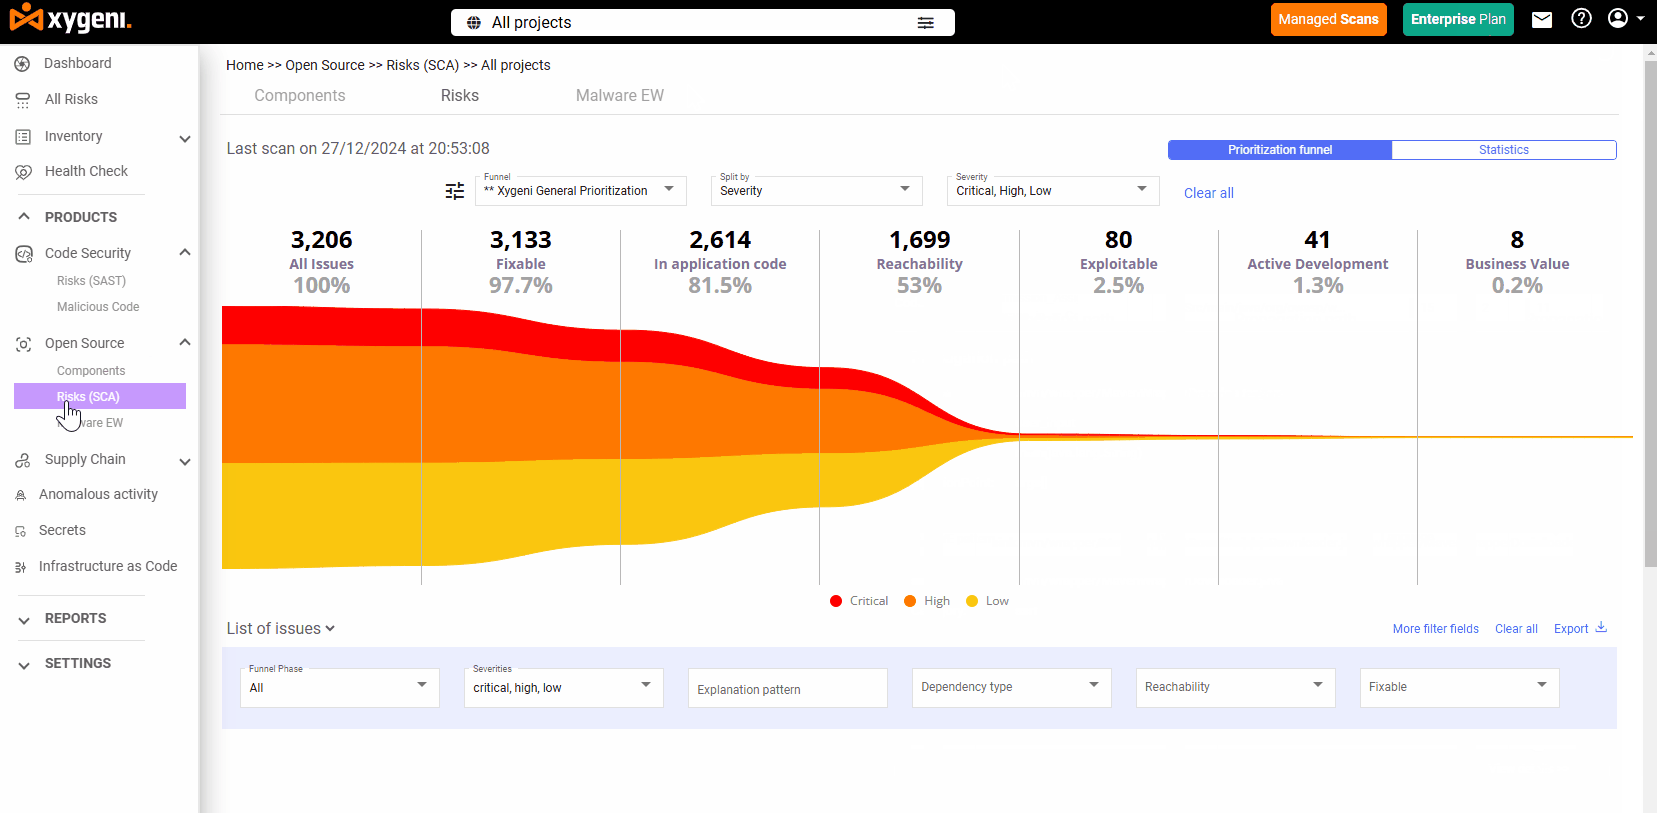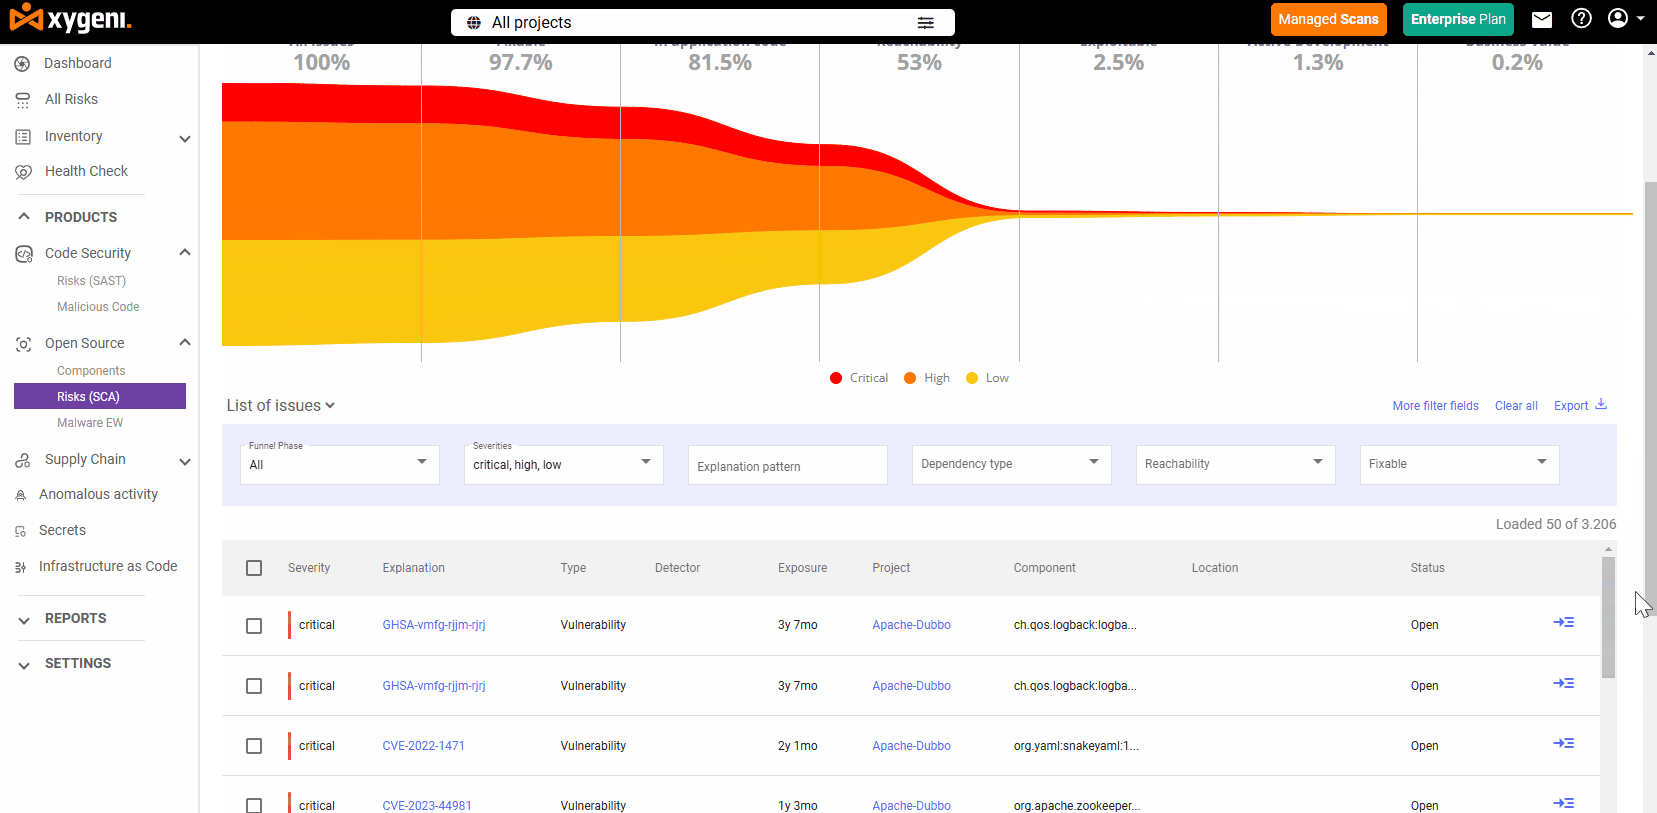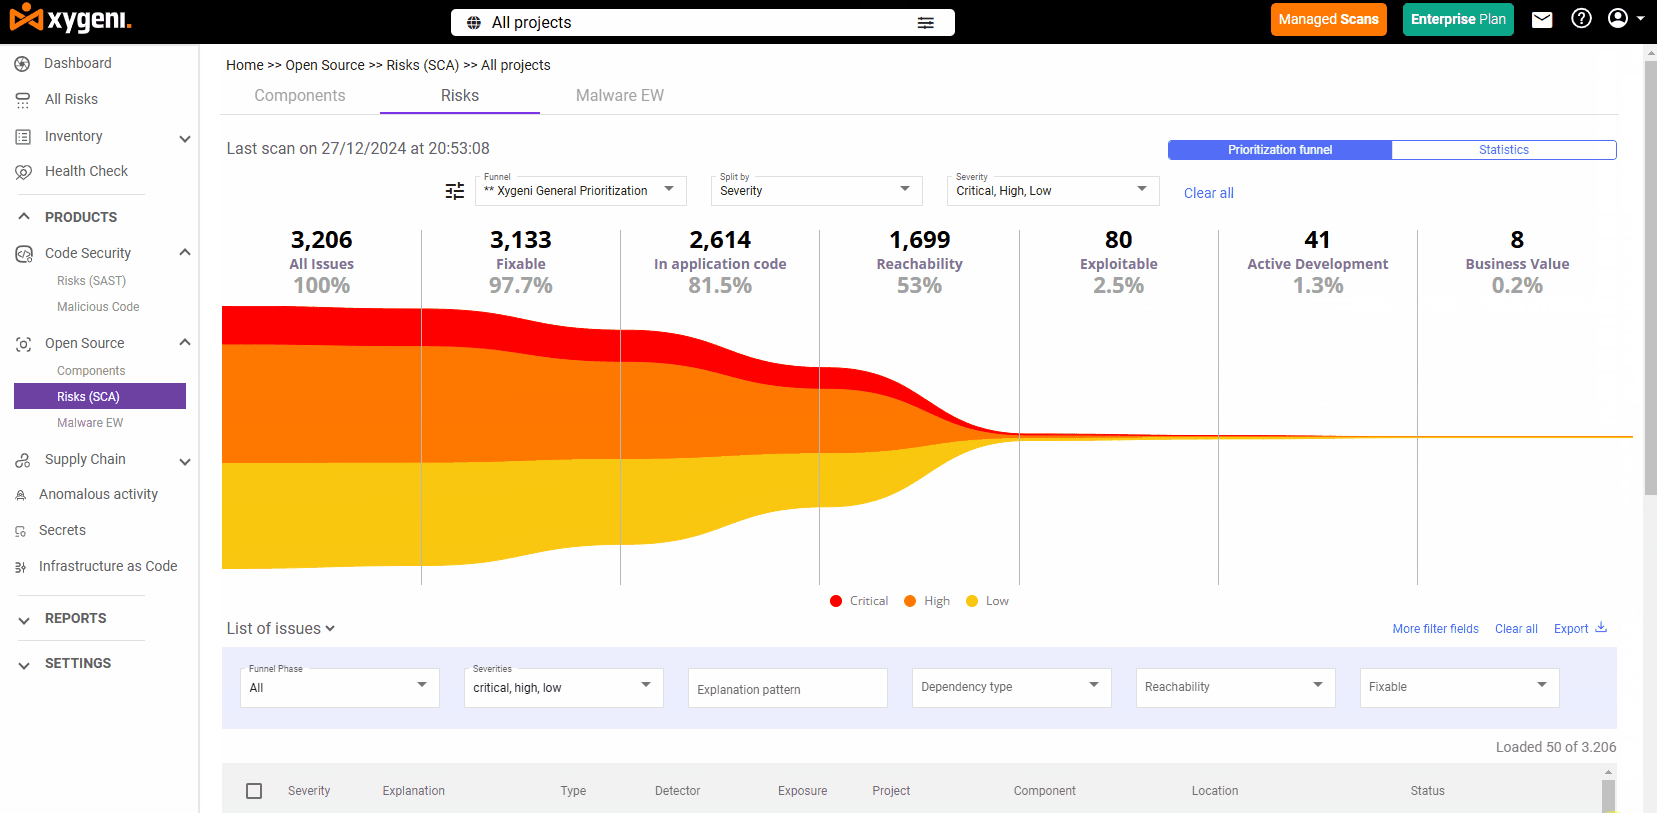
Apsaugos komandoms dažnai sunku apsispręsti tarp SAST vs SCA, bet realybė tokia, kad abu yra būtini. SAST vs SCA tai ne varžybos, o partnerystė. Nors SAST analizuoja patentuotą kodą, ieškodamas saugumo spragų, SCA nuskaito atvirojo kodo ir trečiųjų šalių komponentus, ieškodamas žinomų pažeidžiamumų.
„Xygeni“ sujungia SAST bei SCA į vieną vieningą platformą, sukurtą taip, kad atitiktų „DevSecOps“ darbo eigas. Toks požiūris užtikrina saugumą visame kūrimo procese – nuo pasirinktinio kodo analizės iki atvirojo kodo rizikos valdymo.
Iniciatyvus SASTNuosavybės teise saugomas kodas nuo pat pradžių
„Xygeni“ statinis programų saugumo testavimas (SAST) analizuoja jūsų patentuotą kodą nuo pat jo parašymo momento, nuskaitydamas šaltinio kodą, baitinį kodą ir dvejetainius failus, ieškodamas kritinių saugumo spragų.
Pagrindinės aptiktos grėsmės:
- SQL injekcija, tarpsvetainių scenarijų vykdymas (XSS) ir komandų injekcija
- Atminties valdymo klaidos, tokios kaip buferio perpildymas
- Nesaugi autentifikavimo logika ir duomenų atskleidimas
- Užmaskuotas arba kenkėjiškas kodas, pvz., išpirkos reikalaujanti programinė įranga, šnipinėjimo programos arba užpakalinės durys
Tačiau „Xygeni“ skiriasi ne tik aptikimu, bet ir prioritetų nustatymu.
Lyginamaisiais tyrimais įrodytas tikslumas
KsigenaiSAST buvo išbandytas naudojant oficialią OWASP etalonas, kur pasiekė:
- 100 % tikras teigiamas rodiklis visose pagrindinėse kategorijose, tokiose kaip SQLi ir XSS
- A mažas 16.7 % klaidingai teigiamų rezultatų rodiklis, pranoksta tokias priemones kaip „CodeQL“, „Semgrep“ ir „SonarQube“
- Puikūs rezultatai tokiose svarbiose srityse kaip silpnas šifravimas ir nesaugus slapukų aptikimas
Šie rezultatai rodo, kad „Xygeni“ aptinka realias grėsmes ir nešvaisto komandos laiko triukšmui.
Automatinis taisymas ir CI/CD Integracija
Siekiant pagreitinti sprendimą, „Xygeni“ dirbtinio intelekto valdomas Automatinis taisymas:
- Siūlo saugius kodo pakeitimus realiuoju laiku
- Automatiškai generuoja pull requests su kontekstą suvokiančiais pataisymais
- Veikia tiesiai jūsų viduje CI/CD darbo eigos neblokuojant leidimų
Tai reiškia, kad jūsų komanda ištaiso pažeidžiamumus anksti, prieš jiems pasiekiant gamybos aplinką, nesulėtindama kūrimo.
Patogus kūrėjams pagal dizainą
- Vienos eilutės CLI diegimas
- Pilnas SCM integracija („GitHub“, „GitLab“, „Azure DevOps“, „Bitbucket“, „Jenkins“)
- Išvestis JSON, SARIF, CSV ir Markdown formatais
- Pasirinktinių taisyklių palaikymas YAML
- Įterptosios PR anotacijos ir guardrails
Su Xygeni, SAST tampa vientisa jūsų saugaus kūrimo gyvavimo ciklo dalimi – nuo aptikimo iki ištaisymo, be jokių kliūčių.
Protingas SCAAtvirojo kodo priklausomybių apsauga
Šiuolaikinės programos labiau nei bet kada anksčiau remiasi atvirojo kodo programomis, tačiau su tuo kyla rizika. Naujausi tyrimai rodo, kad 74 % kodų bazių yra didelės rizikos atvirojo kodo komponentų, ir tai 91 % šių komponentų yra bent 10 versijų senesni. Neturėdami tinkamo matomumo ir kontrolės, galite iš karto perkelti pažeidžiamumus į gamybinę aplinką.
„Xygeni“ programinės įrangos sudėties analizė (SCA) apima daug daugiau nei vien CVE sąrašą. Tai suteikia realaus laiko, išmanų apsaugos lygmenį visoje jūsų trečiosios šalies ekosistemoje.
Pažangus aptikimas, neapsiribojant CVE
„Xygeni“ nuskaito visas priklausomybes, tiesiogines ir tranzityvias, ir pažymi:
- Žinomi pažeidžiamumai naudojant NVD, OSV, „GitHub Advisory“ ir kitus
- Pasenusios pakuotės su trūkstamais pleistrais
- Anomalinis arba kenkėjiškas elgesys paketo diegimo scenarijuose
- Raštu rašoma, priklausomybės painiavair neapibrėžti vidiniai paketai
- Įtartini modeliai, susiję su šnipinėjimo programos, išpirkos reikalaujančios programos ir užpakalinės durys
Pasiekiamumas ir išnaudojimas: dėmesys tam, kas svarbu
Užuot užtvindžiusi jus įspėjimais, „Xygeni“ naudoja Pasiekiamumo analizė parodyti, kurie pažeidžiamumai iš tikrųjų yra naudojamas savo paraiškoje:
- Seka vykdymo kelius ir iškvietimų grafikus
- Pirmenybę teikia pažeidžiamumams pagal EPSS (Išnaudojimo prognozavimo vertinimo sistema)
- Sumažina klaidingai teigiamų rezultatų skaičių iki 70 %
- Skiria pasiekiamus ir nenaudojamus kodo kelius
Tai leidžia jūsų komandai sutelkti dėmesį tik į išnaudojamos rizikos, taupant laiką ir sumažinant triukšmą.
Automatinis taisymas CI/CD
Pažeidžiamų priklausomybių taisymas nebūtinai turi būti rankinis. „Xygeni“ automatizuoja šį procesą:
- Momentiniai pataisymų pasiūlymai tiesiai jūsų darbo eigoje
- Masinis automatinis taisymas: vienu veiksmu pritaikykite kelis priklausomybių atnaujinimus
- Sukurta automatiškai pull requests su saugiomis pataisų versijomis
- Pilnas CI/CD integracija nuolatinei apsaugai
Daugiau jokio medžioklės žurnaluose ar lopų versijų derinimo – tik greitas ir tikslinis taisymas ten, kur reikia.
Ankstyvas kenkėjiškų programų aptikimas OSS
„Xygeni“ nuolat nuskaito viešuosius registrus (pvz., NPM, PyPI, Maven), kad aptiktų:
- Kenkėjiškomis programomis užkrėsti paketai
- Nulinės dienos grėsmės
- Įtartini diegimo scenarijai
- Su šnipinėjimo programomis arba užpakalinėmis durimis susijęs elgesys
Jei kažkas pažymėta, Xygeni karantinai grėsmę, įspėja jūsų komandą ir netgi padeda informuoti registrą, kad būtų išvengta tolesnio plitimo. Esate apsaugoti, kol kenkėjiški paketai nepasiekė jūsų pipelines.
Visiškas skaidrumas ir atitiktis SBOM
Reikia įrodyti, kas yra jūsų kode? „Xygeni“ automatiškai sugeneruoja SBOMs tokiais formatais kaip SPDX bei CycloneDXir integruoja Pažeidžiamumų atskleidimo ataskaitos (VDR) siekiant visiško atsekamumo.
- Atitinka EO 14028, NIST SP 800-204D, DORA ir FDA reikalavimus
- Seka licencijų riziką visuose komponentuose
- Veikia per CLI arba WebUI, visiškai integruotas į jūsų CI pipelines
Tai užtikrina, kad atitiksite reguliavimo reikalavimus, kartu užtikrindami tiekimo grandinės saugumą ir audituojamumą.
SAST vs SCAPažangios saugumo funkcijos, išskiriančios „Xygeni“ iš kitų
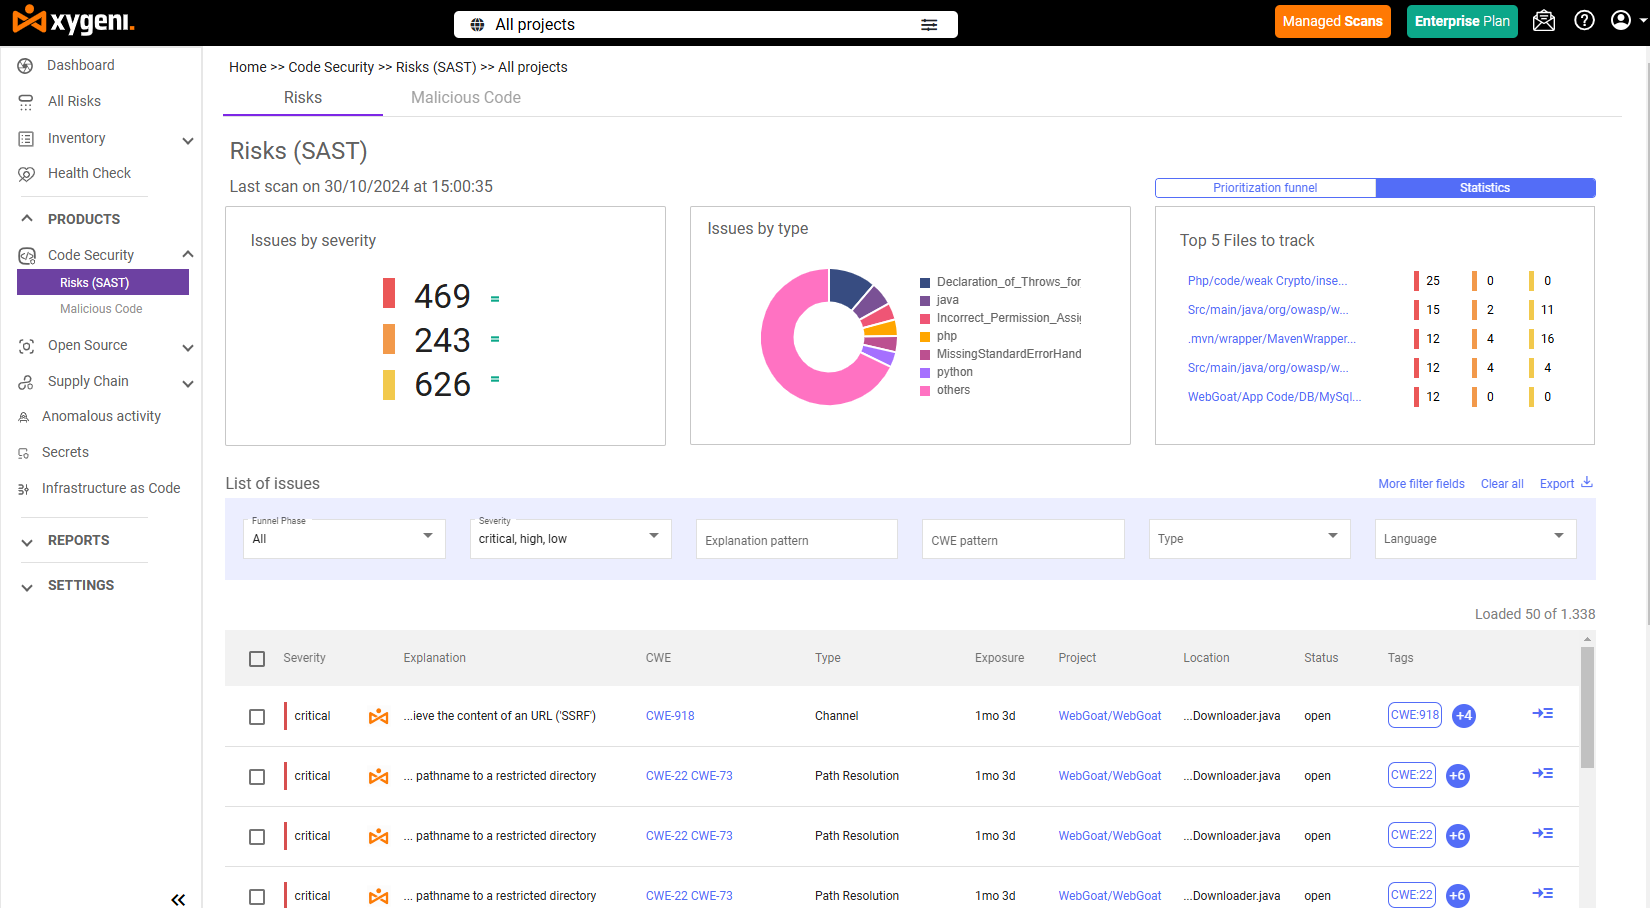
Lyginant sca vs sastSvarbu ne tik tai, ką jie aptinka, bet ir tai, kaip sumaniai jie tai daro. „Xygeni“ transformuoja tradicines „AppSec“ priemones į vieningą, išmanią sistemą, kuri pašalina triukšmą ir pagreitina taisomąjį darbą.
Štai kaip Ksigenis SAST bei SCA dirbti kartu siekiant užtikrinti realų saugumo poveikį:
Išnaudojamumas ir pasiekiamumas: teikite pirmenybę tam, kas tikra
Dauguma saugumo įrankių užtvindo komandas nereikalingais įspėjimais. „Xygeni“ tai išsprendžia naudodama integruotą išnaudojimo analizė bei pasiekiamumo sekimas:
- SAST išvados filtruojamos pagal duomenų srauto analizę, kad būtų pažymėti tik išnaudojami trūkumai
- SCA pažeidžiamumai reitinguojami pagal tai, ar pažeidžiamas kodas iš tikrųjų naudojamas
- Kartu su EPSS vertinimu jūsų komanda pirmiausia mato tai, kas svarbiausia, ir nieko daugiau
Tai žymiai sumažina budrumo nuovargį ir pašalina triukšmą.
„AutoFix“: taisymas, kuris pats save įrašo
„Xygeni“ pagreitina saugumą, pašalindama rankinį taisymą:
- Dirbtinio intelekto valdoma automatinė taisymo funkcija generuoja pull requests abiems SAST bei SCA klausimai
- Pataisymai yra suderinti su geriausia praktika ir pritaikyti prie realios problemos
- Masinis automatinis taisymas pritaiko kelis pataisymus vienu srautu
- Visi pakeitimai yra CI/CD- paruošta ir patvirtinta kūrėjo
Pažeidžiamumų taisymas tampa neatsiejama kūrimo proceso dalimi, o ne blokuojančia jėga.
Ankstyvas kenkėjiškų programų aptikimas priklausomybėse
Kenkėjiškų atvirojo kodo paketų skaičius per metus išaugo daugiau nei 300 %, Kenkėjiškų programų aptikimas dabar yra būtinas in SCA įrankiai.
„Xygeni“ realiuoju laiku nuskaito viešuosius registrus (NPM, PyPI, Maven), kad aptiktų:
- Spausdinimo klaidos, priklausomybių painiava ir įtartini scenarijai
- Užpakalinės durys, šnipinėjimo programos ir išpirkos reikalaujančios programos paketuose
- Nulinės dienos grėsmės, kol jos nepasiekė jūsų pipeline
Jei aptinkama grėsmė, ji greitai blokuojama, karantinuojama ir susekama.
Laikymasis, SBOMir VDR: įmontuoti
„Xygeni“ automatizuoja pagrindines valdymo užduotis su kiekvienu kūrimu:
- Generuoja SBOMSPDX ir CycloneDX formatais
- Atitinka NIST SP 800-204D, DORA, EO 14028 ir FDA gaires
- Apima Pažeidžiamumų atskleidimo ataskaitos (VDR) stebėti riziką laikui bėgant
- Integruojasi į jūsų komandinę eilutę (CLI) arba žiniatinklio sąsają, nereikia jokių papildomų įrankių
Atitiktis nebėra antraeilis dalykas. Ji yra nuolatinė, skaidri ir paruošta auditui.
Viena platforma, vienas srautas
Skirtingai nuo fragmentiškų įrankių, „Xygeni“ teikia:
- Vieningi rezultatai pagal užklausą SAST bei SCA vienoje dashboard
- CI/CD guardrails ir politikos kryptys, užtikrinančios perjungimo į kairę saugumą
- Realaus laiko įspėjimai su kontekstinėmis taisomosiomis gairėmis
- Visiškas atsekamumas nuo pažeidžiamų commit išspręsta pataisa
Nesvarbu, ar saugote nuosavybės teise pagrįstą kodą, ar savo atvirojo kodo tiekimo grandinę, „Xygeni“ apima viską – mažiau kliūčių, mažiau įspėjimų ir greitesnius rezultatus.
Saugumas yra ne tik įrankiai. Tai valdymas.
Programų saugumas – tai ne tik pažeidžiamumų aptikimas. Tiesą sakant, tai taip pat reiškia žinojimą, kam tenka rizika, kas ją ištaiso ir kaip šie veiksmai atitinka jūsų vidinę saugumo politiką.
Jūsų organizacijai augant, vien matomumas nepadėsJums reikalingas atsekamumas. Tai reiškia:
- Kas pridėjo pažeidžiamą priklausomybę?
- Kas atsakingas už taisymą?
- Ar taisomosios priemonės atitinka jūsų saugumo politiką?
Čia susijungia tinkami įrankiai ir valdymas. Kai integruojate SAST bei SCA įrankiai tinkamai integruoti į jūsų darbo eigą, jie ne tik randa problemas. Vietoj to, jie padeda užtikrinti saugumo taisyklių laikymąsi., paskirstykite atsakomybę ir paspartinkite taisymus naudodami aiškius, automatizuotus srautus.
Be to, dideliu mastu valdymas tampa jungiamąja grandimi tarp aptikimo ir taisymo. Be jo jūs tik renkate įspėjimus. Su juo jūs imate realius veiksmus.
Štai kodėl „Xygeni“ siūlo politika pagrįstą guardrails, pasirinktinės komandos priskyrimai ir visiškas atsekamumas per visą jūsų saugaus programinės įrangos kūrimo gyvavimo cikląGalite matyti, kas sukėlė riziką, kas atsakingas už taisymą ir ar pakeitimas atitinka jūsų valdymo modelį.
Trumpai tariant, saugumas neapsiriboja aptikimu. Jis tampa veiksmingas tik tada, kai jūsų sistema leidžia tinkamam asmeniui lengvai ir greitai reaguoti.
Pasiruošę užtikrinti savo kūrimo darbo eigos saugumą tinkamais įrankiais?
Peržiūrėkite mūsų ekspertų sudarytus sąrašus, kad rastumėte geriausius sprendimus savo komandai:
- 10 geriausių programinės įrangos sudėties analizės (SCA) Įrankiai „DevSecOps“ komandoms
Atraskite geriausius įrankius atvirojo kodo komponentams valdyti ir programinės įrangos tiekimo grandinei apsaugoti. - viršus SAST Įrankiai „DevSecOps“ komandoms
Palyginkite pagrindinius statinio kodo analizės įrankius, kad aptiktumėte pažeidžiamumus ankstyvoje kūrimo stadijoje.
DUK Apie SCA vs SAST
Koks yra pagrindinis skirtumas tarp SCA vs SAST?
SAST tikrina patentuotą kodą, ar nėra saugumo spragų, tuo pačiu metu SCA daugiausia dėmesio skiria trečiųjų šalių ir atvirojo kodo komponentams, siekiant nustatyti pažeidžiamumus ir licencijų riziką
galima SAST bei SCA būti naudojami kartu?
Taip, naudojant SAST bei SCA kartu užtikrina visišką saugumą, apimdami tiek nuosavybės teise saugomą, tiek trečiųjų šalių kodą, taip sumažindami bendrą riziką.
Kokių tipų pažeidžiamumai lemia SAST aptikti?
SAST prieš diegiant programą, aptinka kodo problemas, tokias kaip SQL injekcija, buferio perpildymas ir tarpsvetainių scenarijų vykdymas (XSS).
Kodėl SCA svarbu atvirojo kodo saugumui?
SCA padeda komandoms valdyti trečiųjų šalių priklausomybių, tokių kaip senos bibliotekos, žinomos saugumo problemos ir licencijavimo problemos, riziką.
Kuris geresnis: SAST or SCA?
Nei vienas iš jų nėra veiksmingas pats savaime. SAST bei SCA dirbti kartu, kad būtų užtikrintas visapusiškas tiek pasirinktinio, tiek išorinio kodo saugumas
Kas yra „Xygeni“ ir kaip ji integruojasi? SAST bei SCA?
Xygeni vienija SAST bei SCA vienoje platformoje, todėl pažeidžiamumų valdymas tampa greitesnis, išmanesnis ir efektyvesnis per visą kūrimo gyvavimo ciklą.

