






Programinės įrangos kūrimui tampant spartesniam ir labiau priklausomam nuo atvirojo kodo, reikia valdyti poveikį trečiosios šalies rizikos valdymo programinė įranga dabar yra prioritetas. Tačiau norint apsaugoti savo kodo bazę, reikia atlikti daugiau nei vien tik paprastus auditus. Modernus trečiosios šalies rizikos valdymo platforma reikia gilintis į savo pipelines, jūsų priklausomybes ir vykdymo laiko išteklius. Todėl komandos keičia pasenusius trečiųjų šalių tiekėjų rizikos valdymo programinė įranga su įrankiais, kurie veikia kūrėjo greičiu. Šiame kontekste trečiųjų šalių ir tiekėjų rizikos valdymo programinė įranga turi padėti automatiškai ir nuolat aptikti kenkėjiškas programas, pasenusius paketus, licencijų konfliktus ir nesaugią konfigūraciją.
Įvadas: Trečiųjų šalių rizika nebėra susijusi tik su tiekėjais
Dauguma tiekėjų rizikos vertinimo įrankių skirti pirkimams, o ne pipelines. Jie nurodo, kas pardavė programinę įrangą, o ne kas iš tikrųjų veikia jūsų programoje. Tuo tarpu kūrėjai kasdien importuoja, pakartotinai naudoja ir diegia trečiųjų šalių komponentus.
Priklausomybes gaunate iš viešųjų registrų, pasikliaujate paketais be prižiūrėtojų ir diegiate „Docker“ atvaizdus, kurių niekas niekada neskenavo. Teisinės ir atitikties komandos neperžiūri šių trečiųjų šalių. Kūrėjai jas tiesiogiai sujungia su gamybine aplinka.
Taigi, jums reikia naujos strategijos. Norėdami valdyti trečiųjų šalių riziką „DevOps“ aplinkoje, turite nuskaityti tikrąjį kodą, atsekti komponentų elgesį ir taikyti pasitikėjimo politikas visame savo steke. Rizika slypi jūsų saugykloje, o ne tiekėjo sutartyje.
2. Kodėl trečiųjų šalių tiekėjų rizikos valdymo programinė įranga nemato jūsų kodo turinio
Tradiciškai trečiosios šalies rizika reiškė tiekėjo riziką. Būdavo išsiunčiama anketa, patikrinama sertifikatai, galbūt atliekama greita patikra ir toliau dirbama. Tačiau programinė įranga taip nebeveikia.
Šiandien jūsų kodo bazė įkelia paketus iš npm, PyPI, Specialistė, „Docker Hub“ir dar daugiau. Tai ne tiekėjai, su kuriais dirbate, o bendraautoriai, kurių nepažįstate. Kai kurie iš jų palaiko kritines priklausomybes, kiti neatnaujino savo kodo metų metus. O kartais kažkas įkelia kenkėjišką programą, užmaskuotą kaip naudingas modulis.
Dėl to šie „nematomi tiekėjai“ sudaro vis didesnę atakų zoną. Jie gali pristatyti:
- Kritiniai pažeidžiamumai
- Nesuderinamos arba rizikingos licencijos (GPL, AGPL, SSPL…)
- Apleisti paketai be būsimų atnaujinimų
- Trojos arklio arklio arklio arklio ar užmaskuotos naudingosios apkrovos
Atitinkamai, pasikliaujant vien tradicine trečiųjų šalių tiekėjų rizikos valdymo programine įranga, neapsaugosite nuo grėsmių, kurios jau slypi jūsų sistemoje. pipelineJei jūsų trečiosios šalies rizikos strategija neapima komponentų lygio skenavimo, paliekate akląją zoną.
Be to, atitikties sistemas kaip ir DORA bei NIS2, dabar tikimasi, kad trečiųjų šalių kodą valdysite taip pat, kaip ir trečiųjų šalių paslaugas. Tai apima licencijų valdymą, programinės įrangos kilmę ir aktyvų pažeidžiamumų mažinimą.
Kokios trečiųjų šalių rizikos valdymo platformos galimybės iš tikrųjų yra svarbios
Jei jūsų trečiosios šalies rizikos valdymo įrankis seka tik tiekėjus, jis nepastebi tikrosios problemos. Kūrėjai dabar importuoja daugiau nepatikrinto kodo nei bet kada anksčiau iš paketų, konteinerių, scenarijų ir kt. CI/CD papildiniai. Todėl jūsų siunčiamoje programinėje įrangoje dažnai yra šimtai trečiųjų šalių elementų, kurių jūs nesukūrėte, neperžiūrėjote ir nepatikrinote.
Norint tinkamai valdyti šią riziką, šiuolaikinė trečiųjų šalių rizikos valdymo programinė įranga turi atitikti naujus reikalavimus. standard ir jis turi veikti tame lygmenyje, kuriame yra tikrosios rizikos: jūsų kodo bazėje ir pipelines.
Tiksliau, štai ką turėtų pasiūlyti tinkamas sprendimas:
SBOMir matomumas trečiosios šalies rizikos valdymo platformoje
Negalite apsaugoti to, ko nematote. Jūsų platforma turi identifikuoti visus trečiųjų šalių komponentus, įskaitant pereinamąsias priklausomybes ir sistemos lygio paketus. Išsami ir nuolat atnaujinama Programinės įrangos medžiagų sąrašas (SBOM) nebėra pasirenkamas, jo reikalauja tokios sistemos kaip DORA, NIS2 ir vykdomasis įsakymas 14028.
Licencijų rizikos aptikimas ir valdymas
Licencijų pažeidimai gali sukelti ieškinius arba priversti jus atverti visą savo programinės įrangos paketą. Jūsų įrankiai turi aptikti didelės rizikos licencijas (pvz., AGPL arba SSPL), taikyti pasirinktines politikas ir aptikti nežinomus arba prieštaringus licencijų tipus, kol jie nepasiekia gamybinės aplinkos.
Įspėjimai apie techninę priežiūrą ir senėjimą
Pasenusios bibliotekos dažnai yra pažeidžiamos, netaisomos ir neprižiūrimos. Jūsų platforma turi jus įspėti, kai komponentas nebuvo atnaujintas metų metus arba kai jo prižiūrėtojas dingo. Tai padeda išvengti techninės skolos virtimo saugumo skola.
Kenkėjiškų programų ir tiekimo grandinės grėsmių aptikimas realiuoju laiku
Kenkėjiški paketai nelaukia audito peržiūrų. Jie sukurti taip, kad įsilietų į aplinką ir aktyvuotųsi tyliai. Štai kodėl jūsų rizikos valdymo platforma turi apimti realaus laiko nuskaitymą, siekiant nustatyti Trojos arklius, „backdoor“, rašybos klaidas ir įtartinus scenarijus, dar prieš jiems pasiekiant jūsų aplinką.
Integruotas pasiekiamumas ir prioritetų nustatymas
Užtvindant kūrėjus 500 neišnaudojamų pažeidžiamumų, saugumo nepagerėja. Vietoj to, tai sukuria triukšmą, vilkina veiksmus ir švaisto laiką. Todėl naudinga platforma turi eiti toliau. Ji turėtų parodyti, kas jūsų programoje iš tikrųjų pasiekiama ir išnaudojama. Be to, ji turi suskirstyti problemas pagal poveikį verslui ir sumažinti įspėjimų nuovargį, neslėpdama realios rizikos.
Kaip „Xygeni“ veikia kaip trečiųjų šalių ir tiekėjų rizikos valdymo programinė įranga kūrėjams
Tradiciniai tiekėjų įrankiai neapsaugo jūsų programinės įrangos nuo realių grėsmių. Vietoj to, jums reikia trečiosios šalies rizikos valdymo platformos, kuri peržiūri jūsų kodą, nuskaito jūsų priklausomybes ir blokuoja tai, kas pavojinga, prieš jį sujungiant ar diegiant.
Štai kaip Ksigeni užtikrina realią apsaugą, taikant kūrėjams skirtą požiūrį:
4.1 Pastatyti SBOMs su visišku priklausomybių matomumu
Kiekviena patikima trečiosios šalies rizikos valdymo programinė įranga turi pateikti išsamų jūsų priklausomybių sąrašą realiuoju laiku. „Xygeni“ automatiškai generuoja SBOMs tiek SPDX, tiek CycloneDX formatais.
- Gausite visišką tiesioginių, tranzitinių ir nedeklaruotų priklausomybių matomumą
- SBOMatnaujinama su kiekvienu kūrimu ar nuskaitymu, užtikrinant nuolatinį atitikimą
- Eksportuokite juos arba įterpkite į patvirtinimus, kad įrodytumėte pasitikėjimą savo tiekimo grandine.
Dėl to pašalinate akląsias zonas ir sumažinate audito išlaidas.
4.2 Trečiųjų šalių ir tiekėjų rizikos valdymo programinės įrangos techninės priežiūros rizikų nustatymas
Nors daugelyje įrankių išvardyti pažeidžiamumai, tik nedaugelis rodo, kurie komponentai yra pasenę arba nebeprižiūrimi. „Xygeni“ tai daro.
Tai žymi:
- Bibliotekos be atnaujinimų daugiau nei metus
- Projektai be aktyvių prižiūrėtojų
- Neištaisyti komponentai, keliantys žinomą riziką
Tai tylios rizikos. Be matomumo jos išlieka. Tačiau „Xygeni“ jas anksti atkreipia dėmesį, kad jūsų komanda galėtų imtis veiksmų, kol jos netapo pasekmėmis.
4.3 Automatinis licencijos laikymosi užtikrinimas
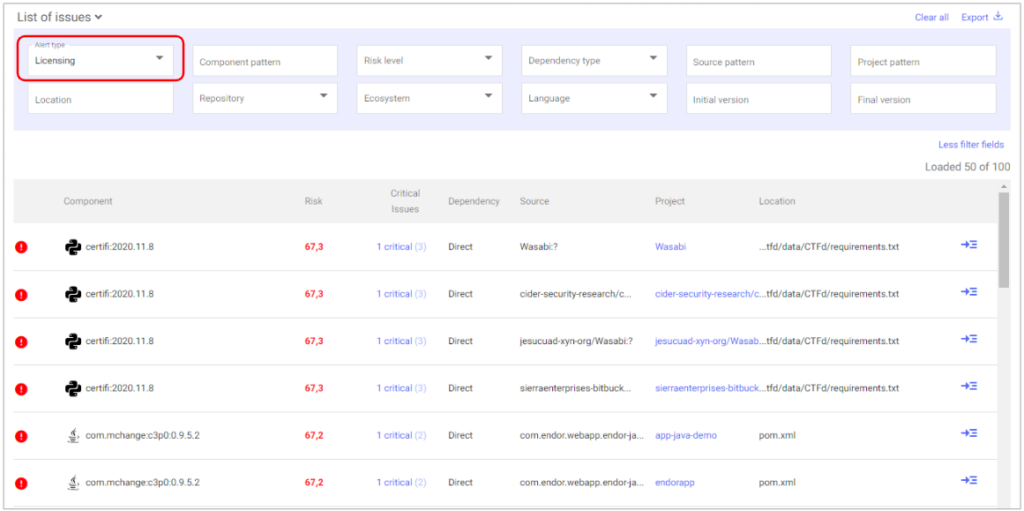
Viena iš svarbiausių bet kurios trečiosios šalies ir tiekėjo rizikos valdymo programinės įrangos dalių yra licencijos rizikos matomumas.
Ksigeni analizuoja kiekvieno paketo licenciją ir rodo įspėjimus, kai:
- Komponentas apima „Copyleft“ arba AGPL tipo licencijas
- Turite prieštaringų arba nežinomų terminų
- Priklausomybė pažeidžia jūsų vidinę OSS politiką
Matysite įspėjimus, pažymėtus piktograma 🚫. Spustelėjus bus rodoma tiksli licencija, poveikio lygis ir siūlomi veiksmai. Tokiu būdu užkirsite kelią licencijų pažeidimams, kol jie netapo teisiniais.
4.4 Kenkėjiškų programų aptikimas ir blokavimas realiuoju laiku
Standard Trečiųjų šalių tiekėjų rizikos valdymo programinė įranga to visiškai nepaiso: kenkėjiška programa jūsų priklausomybėse.
„Xygeni“ ieško žinomų kenkėjiškų programų naudodama grėsmių informaciją iš „GitHub“, OSV ir NVD. Be to, ji atlieka elgsenos nuskaitymus, kad aptiktų nulinės dienos ir polimorfinė kenkėjiška programa kol jis išplito.
Kenkėjiški paketai pažymimi piktograma ☣️. Taigi, galite peržiūrėti visus metaduomenis, pamatyti kilmę ir akimirksniu karantinuoti komponentą. Toks apsaugos lygis yra būtinas šiuolaikiniams pipelines.
4.5 Prioritetuokite tai, kas iš tikrųjų veikia jūsų paraišką
Ne visi pažeidžiamumai yra vienodi. Naudodami tradicinius įrankius, švaistote laiką taisydami CVE, kurie neturi įtakos jūsų kodui.
„Xygeni“ trečiosios šalies rizikos valdymo platforma teikia pirmenybę realioms rizikoms, naudodama:
- Pasiekiamumo analizė: patikrina, ar iš tikrųjų naudojamas pažeidžiamas kodas
- EPSS balų skaičiavimasprognozuoja realaus pasaulio išnaudojimo tikimybę
Šis derinys filtruoja triukšmą ir užtikrina, kad jūsų komanda greitai išspręstų tai, kas iš tiesų svarbu.
4.6 Automatiškai pašalinkite rizikas iš savo PR
Dauguma trečiųjų šalių rizikos valdymo programinės įrangos palieka taisymą jums spręsti. Tačiau „Xygeni“ daro dar daugiau.
Aptikus problemą, ji padeda ją automatiškai išspręsti:
- Automatinis taisymas siūlo geriausią saugią versiją
- Jis atidaro a pull request su kontekstu ir pakeitimų žurnalu
- Galite taikyti kelis taisymus vienu metu
Tai sutaupo valandas rankinio darbo ir pašalina spėliones dėl lopymo.
Šios galimybės kartu paverčia „Xygeni“ tikra trečiųjų šalių ir tiekėjų rizikos valdymo programine įranga kūrėjams, ne tik atitikties užtikrinimui. Jūs užkirsite kelią kenkėjiškoms programoms, licencijų pažeidimams ir priklausomybių poslinkiui, kol jie nepadarė žalos.
Trečiųjų šalių tiekėjų rizikos valdymo programinė įranga ir kodo lygio kontrolė
| Funkcija / rizikos sritis | Senosios tiekėjo rizikos programinė įranga | „Xygeni“ trečiųjų šalių rizikos valdymo platforma |
|---|---|---|
| Seka teisinius ir viešųjų pirkimų duomenis | ✅ Taip | ✅ Taip (per SBOM + licencijos metaduomenys) |
| Analizuoja kodo priklausomybes | ❌ Ne | ✅ Taip (realiuoju laiku SCA su SBOM karta) |
| Aptinka paliktus arba neprižiūrimus paketus | ❌ Ne | ✅ Taip (per metaduomenis + priežiūros analizę) |
| Nustato rizikingas arba „Copyleft“ licencijas | ⚠️ Dalinis (rankinis peržiūrėjimas) | ✅ Taip (automatinis licencijų rizikos aptikimas) |
| Blokuoja žinomas ir nežinomas kenkėjiškas programas | ❌ Ne | ✅ Taip (per ankstyvojo įspėjimo sistemą + elgsenos skenavimą) |
| Pirmenybę teikia pažeidžiamumams, kuriuos galima išnaudoti | ❌ Ne | ✅ Taip (pasiekiamumas + EPSS vertinimas) |
| Automatiškai generuoja taisomąsias priemones pull requests | ❌ Ne | ✅ Taip (automatinis taisymas + masiniai PR) |
| Integruojasi į CI/CD pipelines | ❌ Ne | ✅ Taip (prieš sujungimą, prieš diegimą, atestavimo vartai) |
| Atitinka DORA / NIS2 trečiųjų šalių reikalavimus | ⚠️ Ribotas | ✅ Taip (kodo, licencijos ir kilmės aprėptis) |
5. Trečiųjų šalių rizikos valdymo programinės įrangos naudojimas siekiant atitikties DORA ir NIS2 reikalavimams
Saugumas – tai ne tik jūsų apsauga pipelineTaip pat svarbu įrodyti, kad tai darote. Naujiems reglamentams keliant kartelę, įmonėms reikia trečiosios šalies rizikos valdymo platformos, kuri padėtų laikytis reikalavimų netrukdant teikimui.
Panagrinėkime, kaip „Xygeni“ tai leidžia.
DORA ir NIS2: nuo trečiųjų šalių tiekėjų iki atvirojo kodo
Geriausios Skaitmeninio operatyvinio atsparumo įstatymas (DORA) ir NIS2 direktyva abu siekia griežtesnės trečiųjų šalių priežiūros. Tačiau jie neapsiriboja tiekėjais. Šie įstatymai aiškiai apima programinės įrangos komponentus, kuriuos naudojate savo rinkinyje, ypač atvirojo kodo.
Atitinkamai, jūsų trečiosios šalies rizikos valdymo programinė įranga turi:
- Stebėkite OSS komponentus realiuoju laiku
- Aptikti žinomas ir nežinomas grėsmes (įskaitant kenkėjiškas programas)
- Užtikrinti licencijų laikymąsi
- Stebėti kilmę ir programinės įrangos vientisumą
- Palaikykite atnaujinimą SBOM vienam leidimui
„Xygeni“ visa tai atlieka iš karto, integruodama į jūsų esamą CI/CD ir versijų valdymo įrankiai. Jokių papildomų veiksmų.
Vykdomasis įsakymas 14028 ir SBOM reikalavimai
Jungtinėse Amerikos Valstijose, EO 14028 daro SBOMTai teisinis reikalavimas federaliniams programinės įrangos tiekėjams. Tačiau net ir už vyriausybės ribų esantys tiekėjai dabar privalo parodyti visišką skaidrumą dėl to, kas yra jų sukurtoje versijoje.
„Xygeni“ padeda jums išlikti priekyje:
- Jis automatiškai generuoja SBOMs kiekvienam SPDX arba CycloneDX sudarymui
- Jis pasirašo ir saugo šiuos SBOMkartu su artefaktų kūrimu
- Jame yra licencijos ir pažeidžiamumo metaduomenys
- Tai palaiko tiek viešąjį registrą, tiek privačią artefaktų saugyklą
Užtikrindami tokį atsekamumo lygį, galite sėkmingai atlikti auditus, atsakyti į klientų užklausas ir išlaikyti visišką programinės įrangos skaidrumą dideliu mastu.
Nuolatinis atestavimas ir politikos vykdymas
„Xygeni“ nėra tik skaitytuvas. Jis automatiškai užtikrina pasitikėjimą naudodamas:
- pasirašytas visiško patvirtinimo
- Realaus laiko politikos vartai, pagrįsti nuskaitymo rezultatais
- Centralizuotas dashboardauditui ir atitikties peržiūrai
Tai padeda jūsų komandai parodyti, kad visos trečiųjų šalių rizikos, nesvarbu, ar jos susijusios su tiekėju, ar su kodu, yra identifikuotos, patikrintos ir kontroliuojamos.
Atitiktis kūrėjams
Skirtingai nuo senesnių trečiųjų šalių tiekėjų rizikos valdymo programinės įrangos, „Xygeni“ nereikalauja naujų darbo eigų. Kūrėjai dirba kaip įprasta, o platforma tvarko licencijas, kenkėjiškas programas ir SBOM patvirtinimas užkulisiuose.
Ši automatizavimo ir matomumo pusiausvyra užtikrina, kad:
- Kūrėjai neskuba lėtinti tempo
- Apsaugos komandos išlaiko kontrolę
- Auditoriai užtikrina visišką atsekamumą
Ir galiausiai jūsų organizacija išlaiko atitiktį reikalavimams be jokių kliūčių.
6. Kodėl trečiųjų šalių rizikos valdymo platformų aprėptis turi prasidėti nuo kodo
Trečiųjų šalių rizika nebėra tik pirkimų problema. Tai programinės įrangos problema, su kuria kūrėjai susiduria kiekvieną dieną. Jūsų rizika kyla dėl nepatikimų priklausomybių, pasenusių bibliotekų, kenkėjiškų paketų ir licencijų pažeidimų, paslėptų giliai jūsų programinės įrangos steke.
Nors daugelis komandų vis dar naudojasi tradiciniais įrankiais, senoji trečiųjų šalių tiekėjų rizikos valdymo programinė įranga niekada nebuvo sukurtas tokiam sudėtingumo lygiui. Jis orientuotas į tiekėjus, o ne į kodą. Dėl to palieka aklųjų zonų, kuriomis užpuolikai gali pasinaudoti. Šiuolaikiniame „DevOps“ reikia daugiau nei kontrolinių sąrašų. Jums reikia trečiosios šalies rizikos valdymo platforma kuris iš tikrųjų nuskaito tai, ką kuriate, ir apsaugo tai, ką siunčiate.
Būtent tai ir siūlo „Xygeni“. Tai neapsiriboja paviršutiniška analize ir suteikia jūsų komandai realią apsaugą. Nuo kenkėjiškų programų aptikimo ir SBOM Automatizuojant licencijų stebėjimą ir pasiekiamumu pagrįstą prioritetų nustatymą, tai padeda jums:
- Kontroliuokite, kas patenka į jūsų programinės įrangos tiekimo grandinę prieš pasiekiant gamybą
- Nesunkiai atitikkite tokius standartus kaip DORA, NIS2 ir EO 14028
- Automatiškai ištaisykite problemas naudodami pull request pataisymai kontekste
- Įrodykite pasitikėjimą kiekvieno kūrimo, saugyklos ir pipeline nuosekliai

