
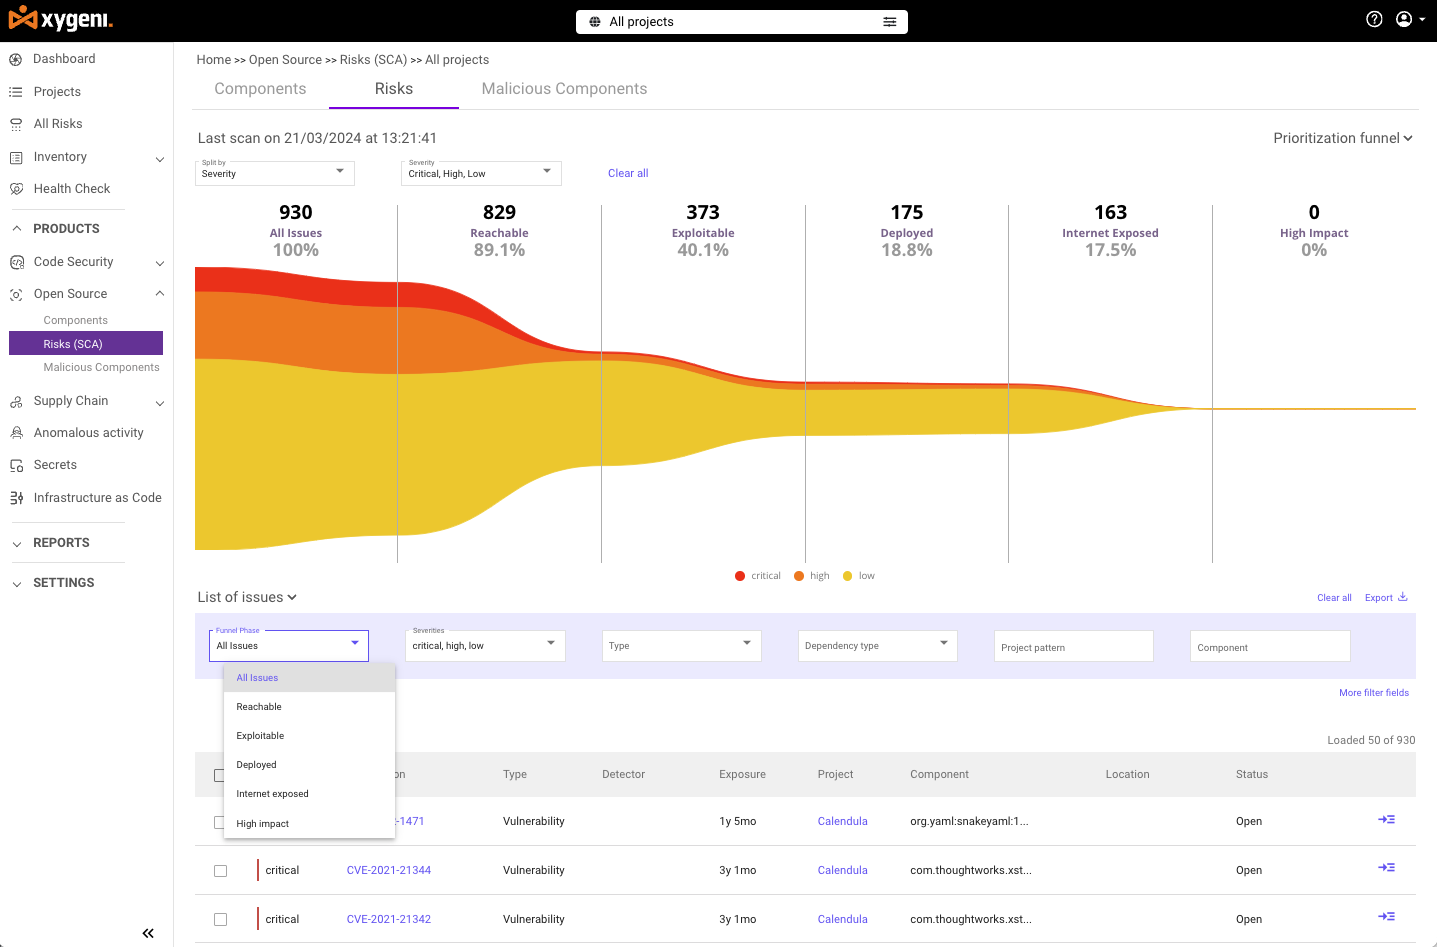






Norint apsaugoti atvirojo kodo programinę įrangą, reikia daugiau nei paprasto pažeidžiamumų nuskaitymo. Reikia rasti pažeidžiamumus, greitai juos ištaisyti ir užtikrinti, kad jūsų kūrimas būtų sėkmingas. pipeline juda. Štai kur sužiba „Xygeni“ atvirojo kodo pažeidžiamumų taisymo įrankis. Tai daugiau nei atvirojo kodo pažeidžiamumų skaitytuvas – tai visavertis sprendimas, padedantis nustatyti prioritetus, taisyti problemas ir išlikti atitikčiai realiuoju laiku.
Nesvarbu, ar vadovaujate nedidelei kūrėjų komandai, ar tvarkote sudėtingus enterprise programinė įranga „Xygeni“ sklandžiai integruojasi į jūsų CI/CD pipeline apsaugoti jūsų atvirojo kodo komponentus nuo pat kodo rašymo momento. Jokių vėlavimų. Jokių papildomų rankinių darbų. Tik saugus, reikalavimus atitinkantis kodas kiekvieną kartą.
Kodėl „Xygeni“ yra būtinas jūsų „DevOps“ elementas? Pipeline
Saugumo grėsmės kasdien auga, tačiau jūsų kūrimo tempas negali sulėtėti. „Xygeni“ atvirojo kodo pažeidžiamumų taisymo priemonė lengvai telpa į jūsų DevOps darbo eiga, užtikrindami, kad jūsų kodas būtų saugus nuo commit iki dislokavimo.
- Pastebėkite problemas anksti„Xygeni“ vykdo pažeidžiamumų skenavimas prieš kodą committed, blokuojant rizikas dar prieš joms patenkant į jūsų saugyklą.
- Vientisa integracija: Nesvarbu, ar naudojate Jenkins, „GitHub“ veiksmaiarba GitLab„Xygeni“ puikiai tinka jūsų CI/CD pipelineJis nuskaito visus jūsų atvirojo kodo komponentai be papildomų veiksmų.
- Realaus laiko apsaugaJei vėliau atsiras pažeidžiamumų, „Xygeni“ tai padarys pažymėkite juos ir sukurkite pull requests kad jas ištaisytumėte realiuoju laiku, kad išliktumėte saugūs nesulėtėdami.
Su „Xygeni“ užtikrinamas nuolatinis saugumas kiekviename jūsų kūrimo proceso etape.
Susikoncentruokite į tai, kas iš tikrųjų svarbu
Ne kiekvienas pažeidžiamumas kelia tiesioginę grėsmę. Štai kodėl „Xygeni“ atvirojo kodo pažeidžiamumų skaitytuvas neapsiriboja vien pažeidžiamumų nuskaitymu. Jis padeda sutelkti dėmesį į tai, kas svarbiausia.
- Visiškas priklausomybių atradimas„Xygeni“ automatiškai suranda visas jūsų projekto priklausomybes – tiek tiesiogines, tiek tranzitines. Gausite visišką savo programinės įrangos struktūros matomumą.
- Kelių duomenų bazių nuskaitymas„Xygeni“ tikrina kiekvieną atvirojo kodo komponentą keliose pažeidžiamumų duomenų bazėse, tokiose kaip NVD, OSV ir kituose viešuosiuose bei nuosavybės teise saugomuose šaltiniuose, kad užtikrintų, jog niekas nepraslystų pro akis.
- Licencijų ir pasenimo valdymasAtnaujinkite pasenusius komponentus, kad atitiktumėte licencijavimo reikalavimus ir užtikrintumėte savo programinės įrangos saugumą. „Xygeni“ automatiškai pažymi šias rizikas, todėl niekada nepraleisite nė vienos problemos.
Su „Xygeni“ jūs kontroliuojate savo atvirojo kodo priklausomybės– tiksliai žinoti, kas yra jūsų kode ir koks jo saugus turinys.
Apsaugokite save nuo priklausomybių painiavos ir rašybos klaidų
Priklausomybės painiavos bei klaidų rašymas yra rimtos ir sparčiai augančios rizikos atvirojo kodo vartotojams. Kenkėjiškų „npm“ paketų skaičius išaugo nuo vos 38 pranešimų 2018 m. iki daugiau nei 2,168 pranešimų 2024 m., o iki 2025 m. užpuolikai per vienerius metus paskelbė 454 648 kenkėjiškus „npm“ paketus, o „npm“ dabar yra daugiau nei 99 % visų atvirojo kodo kenkėjiškų programų taikinys. Pačios „Xygeni“ 2025 m. grėsmių santraukoje patvirtinta, kad per metus buvo sukurta 3,180 kenkėjiškų paketų, o atakos tapo nuolatinės, keičiamo mastelio ir industrializuotos, o ne oportunistinės.
Taktika taip pat nuolat kinta. Be klasikinio rašybos klaidų išgavimo, 2025 m. smarkiai išaugo „npm“ paskyrų užgrobimų skaičius – patvirtinta 1 241 kenkėjiška programa, susieta su pažeistomis teisėtomis paskyromis – 15.3 karto daugiau nei 2024 m., įskaitant didelio atgarsio sulaukusius incidentus, paveikusius pagrindinius paketus, kurių kas savaitę atsisiunčiama milijardai atsisiuntimų. Užpuolikai dažnai tiksliai atkartoja teisėtas pavadinimų suteikimo konvencijas: tyrimai rodo, kad 71.2 % kenkėjiškų paketų naudoja ilgesnius nei 10 simbolių pavadinimus, o 67.3 % – brūkšnelius, kad susilietų su programine įranga.
Šį pokytį stebėjome savo akimis. forge-jsxy yra npm informacijos vagystė, kurios pavadinimas buvo pakeistas bent keturis kartus per du mėnesius, siekiant išvengti aptikimo, o Vaiduoklių seklys tą patį Trojos arklį naujais pavadinimais iš naujo paskelbė vos po 74 minučių po pašalinimo, abu kartus išlaikydamas tą pačią C2 infrastruktūrą. Įrenginio durys rodo tą patį modelį kitu kampu: viešas npm paketas tyliai siunčia „Microsoft 365“ sukčiavimo apsimetant platformas.
Tačiau su „Xygeni“ viskas yra apsaugota. Mūsų platforma aktyviai ieško priklausomybių painiavos, rašybos klaidų ir paskyrų perėmimo modelių, blokuodama bet kokius įtartinus paketus, kol jie nepatenka į jūsų sistemą, todėl esate apsaugoti, nepriklausomai nuo to, kokį metodą užpuolikai naudoja, kad prasmuktų.
Automatinis taisymas: ištaisykite problemas, kol jos netapo problemomis
Nepakanka rasti pažeidžiamumų. Būtų naudinga, jei juos greitai ištaisytumėte. Naudodamiesi „Xygeni“ atvirojo kodo pažeidžiamumų taisymo įrankiu, jums nereikia laukti rankinio taisymo. Mūsų platforma generuoja pull requests kurios automatiškai atnaujina jūsų pažeidžiamas priklausomybes.
- Automatiškai sugeneruota Pull RequestsKai tik „Xygeni“ aptiks pažeidžiamumą, kurį galima ištaisyti, leiskite klientui paleisti pull request rankiniu būdu arba automatiškai, kad atnaujintumėte komponentą į saugią versiją. Jūsų kūrimo komanda gali peržiūrėti ir sujungti pataisą nesulėtindama kūrimo.
- Judėkite greitai: Su Automatinis taisymas leidžia gauti apsaugą be rankinio darbo. „Xygeni“ užtikrina jūsų kodo saugumą, o jūsų komanda išlieka produktyvi.
Sutaupykite savo komandai valandų valandas rankinio darbo ir kartu aplenkite saugumo grėsmes.
Pritaikyta jūsų infrastruktūrai
Nėra dviejų vienodų organizacijų, kaip ir jų infrastruktūros. „Xygeni“ prisitaiko prie jūsų darbo būdo, nesvarbu, ar naudojate on-premise serveriai, debesijos infrastruktūra arba hibridinė sistema.
- Privačios infrastruktūros palaikymas„Xygeni“ tinka bet kokiai aplinkai, nesvarbu, ar tai būtų privačios arba viešosios infrastruktūros. Platforma teikia visišką palaikymą pritaikytoms konfigūracijoms, pagrįstoms jūsų unikaliais saugumo reikalavimais.
- Individualus saugumasKiekvienos įmonės darbo eiga yra skirtinga. „Xygeni“ lankstumas užtikrina, kad jūsų saugumas atitiktų jūsų darbo būdą – nereikalaujant keisti jūsų procesų.
Kad ir kur veiktų jūsų programinė įranga, „Xygeni“ užtikrina visišką jos apsaugą.
Dėmesys pasiekiamoms ir išnaudojamoms grėsmėms
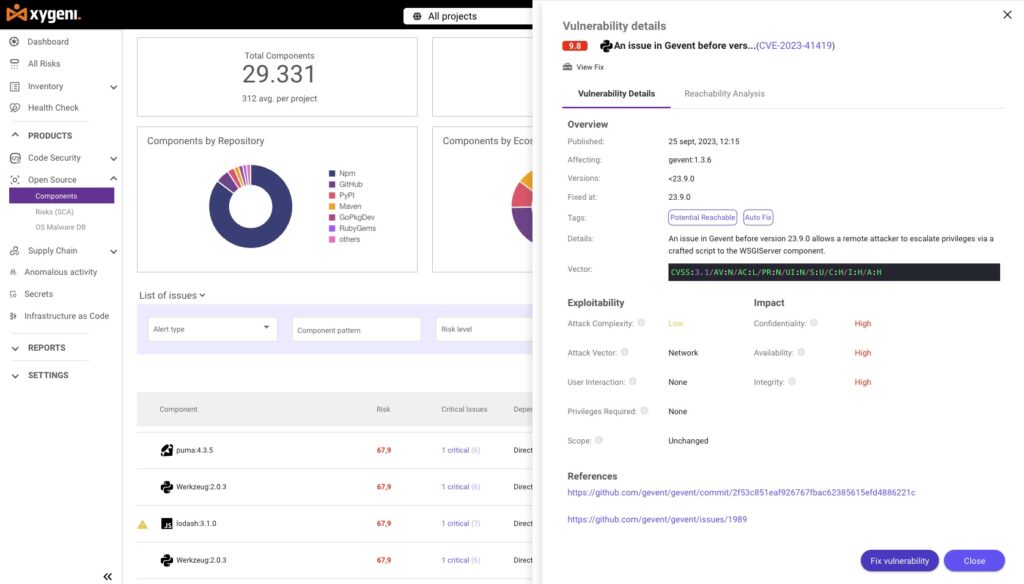
Ne kiekvienas pažeidžiamumas yra neatidėliotinas. Ksigeni atvirojo kodo pažeidžiamumų skaitytuvas padeda nustatyti, kas iš tiesų pavojinga pasiekiamumo analizė bei išnaudojimo vertinimo.
- Pasiekiamumo analizė„Xygeni“ nustato, ar pažeidžiamumas iš tikrųjų pasiekiamas jūsų kodo bazėje. Tai padeda jūsų komandai sutelkti dėmesį tik į tas rizikas, kurios kelia realią grėsmę jūsų programoms.
- Išnaudojimo balasRemdamasi realiais duomenimis, „Xygeni“ prognozuoja, kokia tikimybė, kad pažeidžiamumas bus išnaudotas. Tai leidžia jums teikti pirmenybę skubiausioms problemoms ir jas pirmiausia išspręsti.
Sutelkiant dėmesį į realias rizikas, Ksigeni sumažina triukšmą ir padeda jūsų komandai išlikti efektyviai.
Būkite atitikties priešakyje su „Xygeni O“„pen-Source“ pažeidžiamumų skaitytuvas
Atitiktis reglamentams, pvz., GDPR, HIPAA, PCI-DSSir DORA neturi būti sunku. „Xygeni“ atvirojo kodo pažeidžiamumų skaitytuvas palengvina atitiktį reikalavimams, automatizuodamas procesus, kurie užtikrina jūsų programinės įrangos saugumą.
- Licencijų patikrinimai„Xygeni“ pažymi bet kokį atvirojo kodo projektą licencija pažeidimus jūsų komponentuose, taip išvengiant teisinės rizikos.
- SBOM Karta„Xygeni“ automatiškai sukuria Programinės įrangos medžiagų sąrašai (SBOMs), suteikdamas jums visišką matomumą kiekvienam jūsų programinės įrangos komponentui.
- Auditui paruoštos ataskaitosNesvarbu, ar jums reikia ataskaitų auditams, ar vidiniams patikrinimams, „Xygeni“ teikia išsamias pažeidžiamumų ir taisomųjų veiksmų ataskaitas, užtikrindama, kad visada būtumėte pasiruošę įrodyti atitiktį reikalavimams.
Laikykitės reikalavimų, užtikrinkite saugumą ir leiskite Ksigeni susidoroti su sunkiu kėlimu.
Kodėl verta rinktis „Xygeni O“„pen-Source“ pažeidžiamumų taisymo įrankis?
Ksigeni nėra tik kitas pažeidžiamumo skaitytuvas. Tai yra išsamus sprendimas sukurta tam, kad padėtų jums rasti, nustatyti prioritetus ir ištaisyti pažeidžiamumus visame jūsų įrenginyje atvirojo kodo tiekimo grandinėIntegruodami tiesiai į savo CI/CD pipeline, siūlydama automatinį taisymą realiuoju laiku ir užtikrindama atitiktį reikalavimams, Ksigeni leidžia jums išvengti saugumo grėsmių nesulėtinant tempo.
Pasiruošę pakelti savo atvirojo kodo pažeidžiamumų valdymą į kitą lygį? Pradėkite naudoti „Xygeni“ jau šiandien ir apsaugokite savo kodą nuo... commitprieš dislokavimą.
Reikia daugiau informacijos? Peržiūrėkite mūsų 2026 m. geriausiųjų skenavimo įrankių sąrašas!

DUK
Ar šiandien dažni kenkėjiški atvirojo kodo paketai?
Užpuolikai paskelbė 454 648 kenkėjiškų failų npm paketai Vien 2025 m., o npm dabar sudaro daugiau nei 99 % visų aptiktų atvirojo kodo kenkėjiškų programų. Tai nėra nišinė rizika; tai dominuojantis atakų vektorius atvirojo kodo ekosistemoje šiandien.
Ar tokie registrai kaip npm gali visiškai užkirsti kelią rašybos klaidoms?
Ne. Nors „npm“ ir „PyPI“ registracijos metu blokuoja kai kuriuos akivaizdžius panašius pavadinimus, 2025 m. atliktas aptikimo tyrimas („ConfuGuard“) patvirtino 630 tikrų paketų supainiojimo atakų, kurios pateko į gamybinius registrus, ir net galingi aptikimo įrankiai vis dar pasižymi reikšmingu klaidingai teigiamų rezultatų rodikliu, nes atskirti kenkėjišką panašų paketą nuo teisėto panašaus pavadinimo paketo yra tikrai sunku. Vien registro lygio apsaugos nepakanka.
Ar sąskaitų perėmimas dabar yra didesnė rizika nei rašybos klaidinimas?
Spausdinimo klaidų taisymas ir priklausomybių painiava išliko dominuojančiais atakų tipais 2025 m., tačiau paskyrų užgrobimai per metus išaugo 15.3 karto ir yra ypač pavojingi, nes jie pažeidžia paketus, kuriais kūrėjai jau pasitiki, turinčius milijonus atsisiuntimų, apeidami tikrinimą, kuris paprastai būtų atliekamas su visiškai nauju ar nepažįstamu paketo pavadinimu.
Ar dirbtinis intelektas pablogina šią problemą?
Taip, dviem būdais. Užpuolikai dabar naudoja dirbtinį intelektą, kad dideliu mastu sugeneruotų didelius kiekius spausdinimo klaidų turinčių pavadinimų ir užmaskuotų naudingųjų apkrovų. Atskirai, patys dirbtinio intelekto kodavimo asistentai kartais haliucinaciškai vaizduoja neegzistuojančius paketų pavadinimus – tai susijusi technika, vadinama netiesioginiu nukrypimu nuo taisyklių, kuria užpuolikai gali iš anksto užregistruoti kenkėjiškas programas.
Kaip „Xygeni“ apsaugo nuo šių grėsmių?
„Xygeni“ tiesiogiai jūsų sistemoje sujungia kelių duomenų bazių pažeidžiamumų nuskaitymą, priklausomybių painiavos ir tipografijos klaidų aptikimą bei pasiekiamumu pagrįstą prioritetų nustatymą. CI/CD pipeline, tada automatiškai sugeneruoja pull requests kad būtų pašalintos patvirtintos problemos, jog kenkėjiški arba pažeidžiami paketai būtų sugauti ir ištaisyti prieš jiems pasiekiant gamybinę aplinką.
