






1. ആമുഖം: സോഫ്റ്റ്വെയർ സുരക്ഷ ഇപ്പോഴും പ്രധാനമായിരിക്കുന്നത് എന്തുകൊണ്ട്?
സോഫ്റ്റ്വെയർ സുരക്ഷ എന്നാൽ നിങ്ങളുടെ കോഡിനെയും അത് നിർമ്മിക്കാൻ ഉപയോഗിക്കുന്ന ഉപകരണങ്ങളെയും സംരക്ഷിക്കുക എന്നാണ്. വികസനം വേഗത്തിലാകുകയും മൂന്നാം കക്ഷി കോഡിനെയും ഓട്ടോമേഷനെയും കൂടുതൽ ആശ്രയിക്കുകയും ചെയ്യുമ്പോൾ, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ഒരു പ്രധാന ആക്രമണ മേഖലയായി മാറുന്നു. നിങ്ങൾ ചോദിക്കുകയാണെങ്കിൽ സോഫ്റ്റ്വെയർ സുരക്ഷ എന്താണ്?, ഇത് ബഗുകൾ പരിഹരിക്കുന്നതിനെക്കുറിച്ചല്ല—സുരക്ഷിതമല്ലാത്ത കോഡ് തടയുന്നതിനെക്കുറിച്ചും രഹസ്യങ്ങൾ സുരക്ഷിതമായി സൂക്ഷിക്കുന്നതിനെക്കുറിച്ചും സുരക്ഷിതമാക്കുന്നതിനെക്കുറിച്ചും ആണ്. CI/CD pipelineതുടക്കം മുതൽ.
ഉറവിട നിയന്ത്രണം, നിർമ്മാണ സംവിധാനങ്ങൾ തുടങ്ങിയ പ്രാരംഭ ഘട്ടങ്ങളെയാണ് ഇപ്പോൾ ആക്രമണങ്ങൾ ലക്ഷ്യമിടുന്നത്. തൽഫലമായി, സോഫ്റ്റ്വെയർ സുരക്ഷാ സോഫ്റ്റ്വെയർ ചുറ്റളവ് പ്രതിരോധങ്ങൾക്കപ്പുറം പോയി മുഴുവൻ വികസന പ്രക്രിയയും ഉൾക്കൊള്ളണം.
വർദ്ധിച്ചുവരുന്ന അപകടസാധ്യതകളും DORA, NIS2 പോലുള്ള നിയന്ത്രണങ്ങളും പ്രാബല്യത്തിൽ വരുന്നതിനാൽ, നിങ്ങളുടെ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുന്നത് ഇനി ഓപ്ഷണലല്ല. ഈ ഗൈഡ് നിങ്ങളെ സഹായിക്കും:
- പ്രായോഗികമായി സോഫ്റ്റ്വെയർ സുരക്ഷ മനസ്സിലാക്കുക
- സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ ആക്രമണകാരികൾ എങ്ങനെ നുഴഞ്ഞുകയറുന്നുവെന്ന് തിരിച്ചറിയുക.
- വികസനത്തിന്റെ ഓരോ ഘട്ടവും സുരക്ഷിതമാക്കാൻ മികച്ച രീതികൾ പ്രയോഗിക്കുക.
നമുക്ക് ഡൈവിംഗ് ചെയ്യാം
2. സോഫ്റ്റ്വെയർ സുരക്ഷ എന്താണ്, അത് സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയ്ക്ക് എന്തുകൊണ്ട് അത്യാവശ്യമാണ്
സുരക്ഷാ സോഫ്റ്റ്വെയർ എന്നതിന്റെ കാതലായ അർത്ഥം, യഥാർത്ഥ ലോകത്തിലെ ഭീഷണികളെ ചെറുക്കാൻ കഴിയുന്ന സോഫ്റ്റ്വെയർ നിർമ്മിക്കുകയും പരിപാലിക്കുകയും ചെയ്യുക എന്നതാണ്. മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, വികസനത്തിന്റെ അവസാനം സ്കാനറുകൾ പ്രവർത്തിപ്പിക്കുക മാത്രമല്ല - മറിച്ച്, തുടക്കം മുതൽ തന്നെ പ്രക്രിയയിൽ സുരക്ഷ രൂപകൽപ്പന ചെയ്യുക എന്നതാണ്.
സോഫ്റ്റ്വെയർ സുരക്ഷ എന്താണ്?
സോഫ്റ്റ്വെയറിന്റെ ജീവിതചക്രത്തിലുടനീളം കേടുപാടുകൾ, അനധികൃത ആക്സസ്, ക്ഷുദ്ര ആക്രമണങ്ങൾ എന്നിവയിൽ നിന്ന് സംരക്ഷിക്കുന്നതിനായി സോഫ്റ്റ്വെയർ രൂപകൽപ്പന ചെയ്യുകയും വികസിപ്പിക്കുകയും പരിപാലിക്കുകയും ചെയ്യുന്ന രീതിയാണ് സോഫ്റ്റ്വെയർ സുരക്ഷ.
സുരക്ഷാ സോഫ്റ്റ്വെയറിന്റെ അടിസ്ഥാന തത്വങ്ങൾ SDLC
- സുരക്ഷിത കോഡ് എഴുതുന്നു
- ആശ്രിതത്വങ്ങൾ സുരക്ഷിതമായി കൈകാര്യം ചെയ്യുക
- നിങ്ങളുടെ സംരക്ഷണം CI/CD pipelines
- അനധികൃത മാറ്റങ്ങളോ ആക്സസോ തടയൽ
- രഹസ്യങ്ങളും സെൻസിറ്റീവ് ഡാറ്റയും ഉറവിട നിയന്ത്രണത്തിന് പുറത്ത് സൂക്ഷിക്കൽ
വികസനം മുതൽ വിന്യാസം വരെയുള്ള സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലുടനീളം അപകടസാധ്യത കുറയ്ക്കാൻ ഈ രീതികളിൽ ഓരോന്നും സഹായിക്കുന്നു.
വ്യവസായം അനുസരിച്ച് സോഫ്റ്റ്വെയർ സുരക്ഷ എന്താണ്? standards
- അതനുസരിച്ച് ഓപ്പൺ വെബ് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി പ്രോജക്റ്റ് (OWASP), തുടക്കം മുതൽ തന്നെ സുരക്ഷിതമായിരിക്കുന്നതിനായി ആളുകൾ, പ്രക്രിയ, സാങ്കേതികവിദ്യ എന്നിവയിൽ ശ്രദ്ധ കേന്ദ്രീകരിച്ച് സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്ന പ്രക്രിയയാണ് സോഫ്റ്റ്വെയർ സുരക്ഷ.
- കാർണഗീ മെലോണിന്റെ CERT വിഭാഗം ക്ഷുദ്രകരമായ ആക്രമണത്തിൽ ശരിയായി പ്രവർത്തിക്കുന്നത് തുടരുന്നതിന് സോഫ്റ്റ്വെയർ രൂപകൽപ്പന ചെയ്യുകയും നടപ്പിലാക്കുകയും ചെയ്യുക എന്നാണ് ഇതിനെ നിർവചിക്കുന്നത്.
- ദി നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ് ആൻഡ് ടെക്നോളജി (എൻഐഎസ്ടി) അനധികൃത ആക്സസ്, ഉപയോഗം, വെളിപ്പെടുത്തൽ, തടസ്സപ്പെടുത്തൽ അല്ലെങ്കിൽ പരിഷ്ക്കരണം എന്നിവയിൽ നിന്ന് സോഫ്റ്റ്വെയറിനെ സംരക്ഷിക്കുന്നതായി ഇതിനെ വിവരിക്കുന്നു.
ഓരോന്നും വ്യത്യസ്ത കോണുകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുമ്പോൾ, പങ്കുവയ്ക്കുന്ന സന്ദേശം വ്യക്തമാണ്: സോഫ്റ്റ്വെയർ സുരക്ഷ നേരത്തെ ആരംഭിക്കുകയും വികസനത്തിലുടനീളം ഒരു മുൻഗണനയായി തുടരുകയും വേണം.
ഇപ്പോൾ നമ്മൾ സോഫ്റ്റ്വെയർ സുരക്ഷയെ നിർവചിച്ചുകഴിഞ്ഞു, നമുക്ക് അതിനെ ആപ്ലിക്കേഷൻ സുരക്ഷയുമായി താരതമ്യം ചെയ്യാം, വ്യത്യാസം മനസ്സിലാക്കുന്നത് എന്തുകൊണ്ട് പ്രധാനമാണെന്ന് വിശദീകരിക്കാം.
3. സോഫ്റ്റ്വെയർ സുരക്ഷ vs. ആപ്ലിക്കേഷൻ സുരക്ഷ
സോഫ്റ്റ്വെയർ സുരക്ഷയും ആപ്ലിക്കേഷൻ സുരക്ഷയും പലപ്പോഴും കൂടിച്ചേരുമ്പോൾ, അവ വ്യത്യസ്ത പ്രശ്നങ്ങൾ പരിഹരിക്കുന്നു. അതിനാൽ, അവ എങ്ങനെ ഓവർലാപ്പ് ചെയ്യുന്നുവെന്നും എവിടെയല്ലെന്നും മനസ്സിലാക്കുന്നത് ശരിയായ ഘട്ടങ്ങളിൽ ശരിയായ പരിരക്ഷകൾ പ്രയോഗിക്കാൻ ടീമുകളെ സഹായിക്കുന്നു.
ആപ്ലിക്കേഷൻ സുരക്ഷ: ഫിനിഷ് ലൈനിൽ പ്രതിരോധം
സോഫ്റ്റ്വെയർ നിർമ്മിച്ചതിനുശേഷം ആപ്ലിക്കേഷൻ സുരക്ഷ അതിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു. പ്രവർത്തിക്കുന്ന ആപ്ലിക്കേഷനുകളെ ആക്രമണങ്ങളിൽ നിന്ന് സംരക്ഷിക്കുക എന്നതാണ് ഇതിന്റെ ലക്ഷ്യം, ഇതിൽ ഇവ ഉൾപ്പെടുന്നു:
- നുഴഞ്ഞുകയറ്റ പരിശോധന
- ആധികാരികതയും ആക്സസ് നിയന്ത്രണവും
- വെബ് ആപ്ലിക്കേഷൻ ഫയർവാളുകൾ
- റൺടൈം മോണിറ്ററിംഗും പാച്ചിംഗും
ഇത് ഇതുമായി യോജിക്കുന്നു OWASP ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന Standard (എ.എസ്.വി.എസ്), വിന്യസിച്ചിരിക്കുന്ന ആപ്ലിക്കേഷനുകളിൽ സുരക്ഷിതമായ പ്രവർത്തനക്ഷമതയ്ക്കും വാസ്തുവിദ്യയ്ക്കും മാനദണ്ഡങ്ങൾ നിശ്ചയിക്കുന്നു.
സോഫ്റ്റ്വെയർ സുരക്ഷ: ഡിസൈൻ പ്രകാരമുള്ള പ്രതിരോധം
ആപ്ലിക്കേഷൻ സുരക്ഷ റിയാക്ടീവ് ആകുന്നിടത്ത്, സോഫ്റ്റ്വെയർ സുരക്ഷ മുൻകൈയെടുക്കുന്നതാണ്. ഇത് മുൻ ഘട്ടങ്ങൾ ഉൾക്കൊള്ളുന്നു - കോഡ് എഴുത്ത്, ആശ്രിതത്വ മാനേജ്മെന്റ്, pipeline സമഗ്രത, മറ്റു പലതും. സെക്ഷൻ 2 ൽ ഞങ്ങൾ ഇത് വിശദമായി ഉൾപ്പെടുത്തിയിട്ടുണ്ട്, എന്നാൽ പ്രധാന കാര്യം ഇതാണ്:
🖋️ സുരക്ഷ സോഫ്റ്റ്വെയർ സുരക്ഷിതമായി നിർമ്മിക്കുന്നതിനെക്കുറിച്ചാണ്. ആപ്ലിക്കേഷൻ സുരക്ഷ സുരക്ഷിതമായി പ്രവർത്തിക്കുന്നതിനെക്കുറിച്ചാണ്..
NIST അതിന്റെ സെക്യൂർ സോഫ്റ്റ്വെയറിൽ വിശദീകരിക്കുന്നത് പോലെ വികസന ചട്ടക്കൂട്, ആധുനിക ഭീഷണികൾ സുരക്ഷയെ പിന്നീട് ഉൾപ്പെടുത്താതെ പ്രക്രിയയിൽ ഉൾപ്പെടുത്തണമെന്ന് ആവശ്യപ്പെടുന്നു.
രണ്ട് സമീപനങ്ങളും സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ എങ്ങനെ ബാധിക്കുന്നു
രണ്ട് സമീപനങ്ങളും നിർണായകമാണ്. എന്നാൽ ഭീഷണികൾ നേരത്തെ തടയുന്നത്, വിന്യാസത്തിന് ശേഷം അവ പരിഹരിക്കുന്നതിനേക്കാൾ വേഗതയേറിയതും, വിലകുറഞ്ഞതും, കൂടുതൽ ഫലപ്രദവുമാണ്.
ഉദാഹരണത്തിന്:
- നിങ്ങളുടെ ബിൽഡ് പ്രോസസ്സിലേക്ക് കുത്തിവച്ചിരിക്കുന്ന ഒരു ക്ഷുദ്ര പാക്കേജ് ഒരു ഫയർവാളിന് പിടികൊടുക്കില്ല.
- ഒരു Git-ൽ ചോർന്ന രഹസ്യം commit ഒരു റൺടൈം സ്കാനിൽ ഒരിക്കലും ദൃശ്യമാകണമെന്നില്ല.
ഈ മാറ്റമാണ് കൂടുതൽ സ്ഥാപനങ്ങൾ പൂർണ്ണ ജീവിതചക്ര സുരക്ഷാ പ്ലാറ്റ്ഫോമുകൾ സ്വീകരിക്കുന്നതിന് കാരണം, സൈജെനി, ഇത് കോഡിൽ നിന്ന് ക്ലൗഡിലേക്കുള്ള സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുന്നതിലൂടെ രണ്ട് വിഷയങ്ങളെയും ബന്ധിപ്പിക്കുന്നു.
4. സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലുടനീളമുള്ള ഭീഷണികൾ മനസ്സിലാക്കൽ
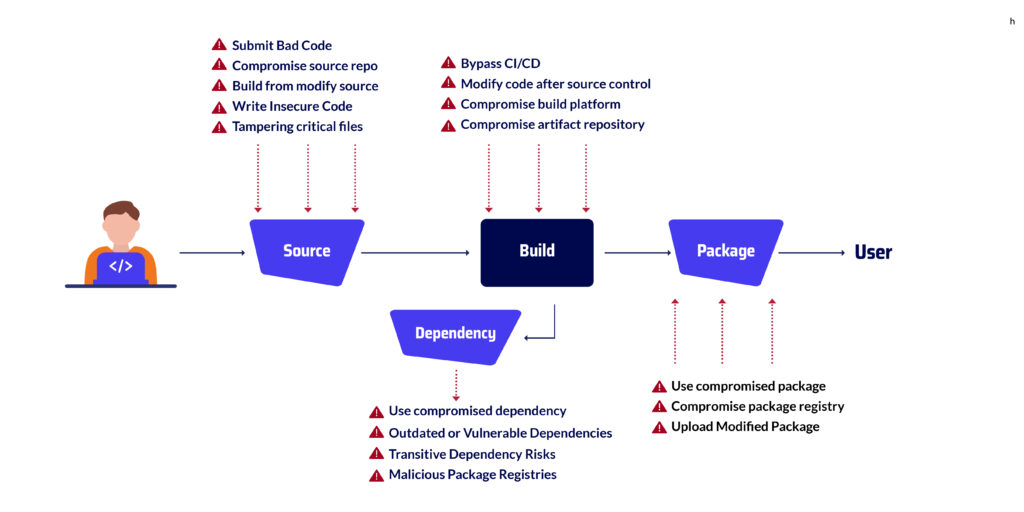
നിങ്ങളുടെ സിസ്റ്റങ്ങളെ ഫലപ്രദമായി സുരക്ഷിതമാക്കുന്നതിന്, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ എവിടെയാണ് ഭീഷണികൾ ഉയർന്നുവരുന്നതെന്ന് ആദ്യം മനസ്സിലാക്കേണ്ടത് നിർണായകമാണ്. കോഡ് എഴുതുന്നത് മുതൽ ഉൽപ്പാദനത്തിൽ സോഫ്റ്റ്വെയർ വിന്യസിക്കുകയും പ്രവർത്തിപ്പിക്കുകയും ചെയ്യുന്നത് വരെയുള്ള ഓരോ ഘട്ടവും ഈ ശൃംഖലയിൽ ഉൾപ്പെടുന്നു, കൂടാതെ ഓരോ ഘട്ടവും വ്യത്യസ്തമായ അപകടസാധ്യതകൾ അവതരിപ്പിക്കുന്നു. ഇത് മനസ്സിൽ വെച്ചുകൊണ്ട്, പ്രധാന ഘട്ടങ്ങളും അവ അവതരിപ്പിക്കുന്ന പ്രത്യേക അപകടസാധ്യതകളും നമുക്ക് വിശകലനം ചെയ്യാം.
ഉറവിട ഘട്ടം: സോഫ്റ്റ്വെയർ സുരക്ഷ ആരംഭിക്കുന്നിടത്ത്
ഇവിടെയാണ് കോഡ് സൃഷ്ടിക്കുന്നതും, അവലോകനം ചെയ്യുന്നതും, committed. എന്നിരുന്നാലും, ഈ പ്രാരംഭ ഘട്ടത്തിൽ പോലും, ഭീഷണികൾ ഇതിനകം നിലവിലുണ്ട്. ഉദാഹരണത്തിന്:
- ക്ഷുദ്രകരമായ സംഭാവകർ അല്ലെങ്കിൽ അക്ഷരത്തെറ്റുകൾ ഉള്ള പാക്കേജുകൾ അപകടകരമായ കോഡ് അവതരിപ്പിച്ചേക്കാം.
- തെറ്റായി കോൺഫിഗർ ചെയ്ത Git ശേഖരണങ്ങൾ സെൻസിറ്റീവ് കോൺഫിഗറേഷനുകൾ വെളിപ്പെടുത്തിയേക്കാം.
- ചിലപ്പോൾ ഡെവലപ്പർമാർ commit ആകസ്മികമായ രഹസ്യങ്ങൾ, സിസ്റ്റങ്ങളെ അപകടത്തിലാക്കുന്നു
→ കൂടുതലറിയുക: ഉറവിട ഘട്ടത്തിലെ ഭീഷണികൾ
പാക്കേജ് ഘട്ടം: മൂന്നാം കക്ഷി റിസ്ക് കൈകാര്യം ചെയ്യൽ
ആശ്രിതത്വ മാനേജ്മെന്റ് അത്യാവശ്യമാണ്, പക്ഷേ അത് അപകടകരവുമാണ്. ആക്രമണകാരികൾ പലപ്പോഴും ചൂഷണം ചെയ്യുന്നത്:
- സമാനമായ പേരുള്ള ലൈബ്രറികൾ ഉപയോഗിച്ചുള്ള ആശ്രിതത്വ ആശയക്കുഴപ്പ ആക്രമണങ്ങൾ
- ഇപ്പോഴും വ്യാപകമായി ഉപയോഗിക്കപ്പെടുന്ന, കാലഹരണപ്പെട്ടതോ ദുർബലമായതോ ആയ ഓപ്പൺ സോഴ്സ് പാക്കേജുകൾ
- സമഗ്രമായ സാധൂകരണം കൂടാതെ സംയോജിപ്പിച്ച, പരിശോധിക്കാത്ത മൂന്നാം കക്ഷി കോഡ്.
→ കൂടുതൽ ആഴത്തിൽ നോക്കൂ: പാക്കേജ് ഘട്ടത്തിലെ ഭീഷണികൾ
നിർമ്മാണ ഘട്ടം: സുരക്ഷിതമാക്കൽ CI/CD വർക്ക്ഫ്ലോ
നിങ്ങളുടെ CI/CD pipeline കോഡ് കംപൈൽ ചെയ്യുകയും വിന്യസിക്കാവുന്ന ആർട്ടിഫാക്റ്റുകൾ നിർമ്മിക്കുകയും ചെയ്യുന്നു. നിർഭാഗ്യവശാൽ, അതിന്റെ സങ്കീർണ്ണത അതിനെ ആകർഷകമായ ഒരു ലക്ഷ്യമാക്കി മാറ്റുന്നു. പൊതുവായ പ്രശ്നങ്ങളിൽ ഇവ ഉൾപ്പെടുന്നു:
- ശ്രദ്ധിക്കപ്പെടാതെ പോകുന്ന തകരാറുള്ള ബിൽഡുകൾ അല്ലെങ്കിൽ ഒപ്പിടാത്ത ബൈനറികൾ
- സുരക്ഷിതമല്ലാത്തതോ അപഹരിക്കപ്പെട്ടതോ ആയ ഓട്ടോമേഷൻ സ്ക്രിപ്റ്റുകൾ
- ഡിഫോൾട്ട് അല്ലെങ്കിൽ സാധുതയില്ലാത്ത പരിസ്ഥിതി വേരിയബിളുകൾ
→ വായിക്കുക: നിർമ്മാണ ഘട്ടത്തിലെ ഭീഷണികൾ
വിന്യസിക്കുക, പ്രവർത്തിപ്പിക്കുക: അവസാനത്തേത് - എന്നാൽ ഒരേയൊരുതല്ല - മുൻനിര
ഒരിക്കൽ ഉൽപ്പാദനത്തിൽ എത്തിയാലും ആപ്ലിക്കേഷനുകൾക്ക് ഇപ്പോഴും അപകടസാധ്യതയുണ്ട്. മുമ്പ് മാലിഷ്യസ് കോഡ് സ്ഥാപിച്ച ആക്രമണകാരികൾ വിന്യാസത്തിന് ശേഷം അത് സജീവമാക്കിയേക്കാം, ഇത് പലപ്പോഴും പരമ്പരാഗത കണ്ടെത്തൽ രീതികളിൽ നിന്ന് ഒഴിഞ്ഞുമാറുന്നു. തൽഫലമായി, റൺടൈം സുരക്ഷ നിങ്ങളുടെ മൊത്തത്തിലുള്ള പോസ്ചറിന്റെ ഒരു നിർണായക ഭാഗമായി തുടരുന്നു.
→ ഉദാഹരണങ്ങൾ കാണുക: ശ്രദ്ധേയമായ സപ്ലൈ ചെയിൻ കോംപ്രമൈസ് ആക്രമണങ്ങൾ
വിതരണ ശൃംഖല സുരക്ഷിതമാക്കുന്നതിന് ദൃശ്യവൽക്കരണം എന്തുകൊണ്ട് പ്രധാനമാണ്
എല്ലാ കാര്യങ്ങളും പരിഗണിക്കുമ്പോൾ, പല ടീമുകൾക്കും അവരുടെ കോഡ് ഓരോ ഘട്ടത്തിലൂടെയും എങ്ങനെ കടന്നുപോകുന്നു എന്നതിനെക്കുറിച്ച് വ്യക്തമായ ധാരണയില്ല. ദൃശ്യപരതയുടെ ഈ അഭാവം ആക്രമണകാരികൾ ചൂഷണം ചെയ്യാൻ ആഗ്രഹിക്കുന്ന ബ്ലൈൻഡ് സ്പോട്ടുകൾ സൃഷ്ടിക്കുന്നു. അതുകൊണ്ടാണ് സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ വിഷ്വലൈസേഷൻ ഉപകരണങ്ങൾ ഒഴിച്ചുകൂടാനാവാത്തത്. അവ നിങ്ങളെ ഇനിപ്പറയുന്നവ ചെയ്യാൻ അനുവദിക്കുന്നു:
- നിങ്ങളുടെ എല്ലാ ഘടകങ്ങളെയും, പ്രക്രിയയെയും, പങ്കാളിയെയും മാപ്പ് ചെയ്യുക pipeline
- ദുർബലമായ പോയിന്റുകളും വ്യവസ്ഥാപരമായ ദുർബലതകളും കണ്ടെത്തുക
- വ്യക്തതയോടും ആത്മവിശ്വാസത്തോടും കൂടി പ്രശ്നങ്ങളെ അവയുടെ ഉത്ഭവസ്ഥാനത്തേക്ക് തിരികെ കൊണ്ടുപോകുക.
→ കൂടുതലറിയുക: എസ്എസ്സി വിഷ്വലൈസേഷനിൽ പ്രാവീണ്യം നേടുന്നു
ഫോർമാറ്റ് ചെയ്ത ഡോക്യുമെന്റിൽ ഇത് ചേർക്കാൻ നിങ്ങൾ ആഗ്രഹിക്കുന്നുണ്ടോ അല്ലെങ്കിൽ അതേ സ്വരത്തിലും ഘടനയിലും ഇനിപ്പറയുന്ന വിഭാഗങ്ങൾ പുനർനിർമ്മിക്കാൻ സഹായം ആവശ്യമുണ്ടെങ്കിൽ എന്നെ അറിയിക്കുക.
5. സോഫ്റ്റ്വെയർ സുരക്ഷാ മികച്ച രീതികൾ: നിങ്ങളുടെ വർക്ക്ഫ്ലോയിൽ സംരക്ഷണം കെട്ടിപ്പടുക്കുക
ശക്തമായ സോഫ്റ്റ്വെയർ സുരക്ഷ അവസാന നിമിഷ പരിഹാരങ്ങളിൽ നിന്നല്ല ഉണ്ടാകുന്നത് - അത് സുരക്ഷിതമായ ശീലങ്ങൾ നേരത്തെയും സ്ഥിരമായും വളർത്തിയെടുക്കുന്നതിലൂടെയാണ്. വാസ്തവത്തിൽ, ഏറ്റവും ഫലപ്രദമായ ടീമുകൾ അവസാനം സുരക്ഷ ബോൾട്ട് ചെയ്യില്ല; പകരം, അവർ അത് അവരുടെ മുഴുവൻ വികസന ജീവിതചക്രത്തിലും ഉൾപ്പെടുത്തുന്നു. ഈ മുൻകരുതൽ സമീപനം ടീമുകളെ മന്ദഗതിയിലാക്കാതെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ അകത്തു നിന്ന് സുരക്ഷിതമാക്കുന്നു.
വികസനം മുതൽ വിന്യാസം വരെയുള്ള നിങ്ങളുടെ വർക്ക്ഫ്ലോയെ സംരക്ഷിക്കാൻ സഹായിക്കുന്ന അവശ്യ രീതികൾ ചുവടെയുണ്ട്:
സുരക്ഷിതമായ വികസനത്തോടെ ഇടത്തേക്ക് മാറുക
ഒന്നാമതായി, പ്രശ്നങ്ങൾ നേരത്തേ കണ്ടെത്തുന്നത് സമയം ലാഭിക്കുകയും എക്സ്പോഷർ തടയുകയും ചെയ്യുന്നു. ഇനിപ്പറയുന്നവയിലൂടെ സുരക്ഷയെ വികസനത്തിൽ നേരിട്ട് സംയോജിപ്പിക്കുക:
- സുരക്ഷിത കോഡിംഗ് നടപ്പിലാക്കൽ standards
- സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് നടത്തുന്നു (SAST) തത്സമയം
- തടയൽ commitരഹസ്യങ്ങളോ ഉയർന്ന അപകടസാധ്യതയുള്ള കോഡ് പാറ്റേണുകളോ ഉൾപ്പെടുന്ന s
ഈ സമീപനം സോഫ്റ്റ്വെയർ സുരക്ഷ ആരംഭിക്കുന്നത് ഓഡിറ്ററിൽ നിന്നല്ല, ഡെവലപ്പറിൽ നിന്നാണെന്ന് ഉറപ്പാക്കുന്നു.
ഉപയോഗം SCA റീച്ചബിലിറ്റിയും ഇപിഎസ്എസും ഉപയോഗിച്ച്
ഓരോ സിവിഇയെയും പിന്തുടരുന്നതിനുപകരം, പ്രധാനപ്പെട്ട കാര്യങ്ങളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുക. സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം പ്രയോജനപ്പെടുത്തുക (SCA) ഉപകരണങ്ങൾ:
- നിങ്ങളുടെ കോഡിൽ ഏതൊക്കെ ദുർബലതകളാണ് യഥാർത്ഥത്തിൽ എത്തിച്ചേരാനാകുന്നതെന്ന് ഹൈലൈറ്റ് ചെയ്യുക.
- എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം (ഇപിഎസ്എസ്) മെട്രിക്സുകളെ അടിസ്ഥാനമാക്കി അപകടസാധ്യതകൾക്ക് മുൻഗണന നൽകുക
തൽഫലമായി, നിങ്ങളുടെ ടീമുകൾ അപ്രസക്തമായ ശബ്ദങ്ങൾ അവഗണിച്ചുകൊണ്ട് ചൂഷണം ചെയ്യാവുന്നവ - വേഗത്തിൽ - പരിഹരിക്കും.
രഹസ്യങ്ങൾ വെളിപ്പെടുത്തുന്നത് തടയുക
മറ്റൊരു പ്രധാന കാര്യം: ടോക്കണുകൾ, ക്രെഡൻഷ്യലുകൾ, API കീകൾ എന്നിവ പോലുള്ള രഹസ്യങ്ങൾ നിങ്ങളുടെ സോഴ്സ് കോഡിൽ ഉൾപ്പെടുന്നില്ല. രഹസ്യങ്ങൾ കണ്ടെത്തുന്നതിനും തടയുന്നതിനും ഓട്ടോമേറ്റഡ് സ്കാനറുകൾ ഉപയോഗിക്കുക. commitടെഡ്. ഒന്ന് ചോർന്നാൽ? ഉടൻ തന്നെ അത് തിരിക്കുക, ഓഡിറ്റ് ട്രെയിലുകൾക്കായി സംഭവം രേഖപ്പെടുത്തുക.
നിങ്ങളുടെ ലോക്ക് ഡൗൺ ചെയ്യുക CI/CD Pipelines
അതുപോലെ തന്നെ പ്രധാനമാണ്, നിങ്ങളുടെ pipelines ഉൽപാദന സംവിധാനങ്ങളായി കണക്കാക്കണം. അതായത്:
- ഏറ്റവും കുറഞ്ഞ പ്രിവിലേജ് ആക്സസ് നടപ്പിലാക്കുന്നു
- എല്ലാ ബിൽഡ് ആർട്ടിഫാക്റ്റുകളിലും ഒപ്പിടുകയും പരിശോധിക്കുകയും ചെയ്യുന്നു
- ഉപയോഗിക്കുന്നതിന് മുമ്പ് ഉപകരണങ്ങളും പ്ലഗിനുകളും സാധൂകരിക്കുന്നു
ഇത് മനസ്സിൽ വെച്ചുകൊണ്ട്, ഒരു കഠിനമാക്കിയ CI/CD ആന്തരികവും ബാഹ്യവുമായ കൈയേറ്റങ്ങൾക്കെതിരായ നിങ്ങളുടെ ഏറ്റവും ശക്തമായ പ്രതിരോധ മാർഗമായി ഈ പ്രക്രിയ മാറുന്നു.
അനോമലി ഡിറ്റക്ഷൻ ഉപയോഗിച്ച് തത്സമയം നിരീക്ഷിക്കുക
ശക്തമായ നിയന്ത്രണങ്ങൾ ഉണ്ടെങ്കിലും, നിരീക്ഷണം നിർണായകമാണ്. തിരിച്ചറിയാൻ അനോമലി ഡിറ്റക്ഷൻ ഉപയോഗിക്കുക:
- കോഡിലോ കോൺഫിഗറേഷനിലോ അപ്രതീക്ഷിത മാറ്റങ്ങൾ
- സംശയം commit പെരുമാറ്റം
- സാധാരണ അടിസ്ഥാനരേഖകൾക്ക് പുറത്തുള്ള ആക്സസ് പാറ്റേണുകൾ
പ്രശ്നങ്ങൾ നിർത്താൻ തത്സമയ ദൃശ്യപരത നിങ്ങളെ അനുവദിക്കുന്നു മുമ്പ് അവ സംഭവങ്ങളായി മാറുന്നു.
ജീവിതചക്രത്തിലുടനീളം അനുസരണം ഓട്ടോമേറ്റ് ചെയ്യുക
അവസാനമായി, നിയന്ത്രണ സന്നദ്ധത അവഗണിക്കരുത്. സുരക്ഷാ നിയന്ത്രണങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നത് നല്ല രീതികൾ നടപ്പിലാക്കുക മാത്രമല്ല, DORA, NIS2, മറ്റുള്ളവ പോലുള്ള ചട്ടക്കൂടുകളുമായി പൊരുത്തപ്പെടാൻ സഹായിക്കുകയും ചെയ്യുന്നു. നിങ്ങളുടെ ടൂളിംഗിന് ഇനിപ്പറയുന്നവ ചെയ്യാൻ കഴിയുമെന്ന് ഉറപ്പാക്കുക:
- വിവിധ ഘട്ടങ്ങളിലായി ഓട്ടോമേറ്റഡ് പരിശോധനകൾ നടത്തുക
- തെളിവുകളും രേഖകളും ശേഖരിക്കുക
- ഓഡിറ്റുകൾക്കിടയിൽ നിയന്ത്രണ കവറേജ് പ്രദർശിപ്പിക്കുക.
അങ്ങനെ ചെയ്യുന്നതിലൂടെ, അനുസരണം സുരക്ഷിത എഞ്ചിനീയറിംഗിന്റെ ഒരു ഉപോൽപ്പന്നമായി മാറുന്നു - ഒരു ബ്ലോക്കറല്ല.
സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസനം: 8 മികച്ച രീതികൾ
സമഗ്രത വർദ്ധിപ്പിക്കുന്നതിനും അപകടസാധ്യതകൾ കുറയ്ക്കുന്നതിനും സോഫ്റ്റ്വെയർ വിശ്വാസ്യത ഉറപ്പാക്കുന്നതിനും സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസനത്തിനുള്ള മികച്ച രീതികൾ കണ്ടെത്തുക.
6. ആധുനിക സോഫ്റ്റ്വെയർ സുരക്ഷയ്ക്കുള്ള അവശ്യ ഉപകരണങ്ങൾ
നമുക്ക് സത്യം നേരിടാം—ആളുകളും പ്രക്രിയകളും പ്രധാനമാണ്, പക്ഷേ സുരക്ഷാ സോഫ്റ്റ്വെയറിനെ യഥാർത്ഥമാക്കുന്നത് ഉപകരണങ്ങളാണ്. ഓട്ടോമേഷനും ദൃശ്യപരതയും ഇല്ലാതെ, അത് നിലനിർത്തുന്നത് മിക്കവാറും അസാധ്യമാണ്. സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ വളരെയധികം ചലിക്കുന്ന ഭാഗങ്ങൾ ഉള്ളതിനാൽ, നിങ്ങളുടെ ടൂളിംഗിന് നിങ്ങളുടെ കോഡിനേക്കാൾ കൂടുതൽ കാര്യങ്ങൾ ഉൾക്കൊള്ളേണ്ടതുണ്ട്.
ഓരോ ആധുനിക ടീമും ഉപയോഗിക്കേണ്ട ഉപകരണങ്ങളുടെ ഒരു വിശകലനമാണ് താഴെ കൊടുത്തിരിക്കുന്നത്. അവ മികച്ച രീതികളായതിനാൽ മാത്രമല്ല - മറിച്ച് അവ സമയം ലാഭിക്കുകയും അപകടസാധ്യത കുറയ്ക്കുകയും അനുസരണം എളുപ്പമാക്കുകയും ചെയ്യുന്നു എന്നതിനാലും.
സ്റ്റാറ്റിക്, ഡൈനാമിക് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന (SAST & DAST)
ആരംഭിക്കാൻ, SAST കോഡ് പ്രവർത്തിക്കുന്നതിന് മുമ്പ് ഉപകരണങ്ങൾ സ്കാൻ ചെയ്യുന്നു. SQL ഇഞ്ചക്ഷൻ, സുരക്ഷിതമല്ലാത്ത ലോജിക്, അല്ലെങ്കിൽ പ്ലെയിൻ ടെക്സ്റ്റിലെ രഹസ്യങ്ങൾ എന്നിവ പോലുള്ള കാര്യങ്ങൾ അവ പിടിച്ചെടുക്കുന്നു - വികസനത്തിനിടയിലാണ്, അതിനുശേഷമല്ല.
അതേസമയം, DAST വ്യത്യസ്തമായ ഒരു സമീപനമാണ് സ്വീകരിക്കുന്നത്. ഇത് നിങ്ങളുടെ തത്സമയ ആപ്ലിക്കേഷനുകളെ പുറത്തു നിന്ന് പരിശോധിക്കുന്നു, തകർന്ന ആക്സസ് നിയന്ത്രണങ്ങൾ അല്ലെങ്കിൽ തുറന്നുകാണിച്ച എൻഡ്പോയിന്റുകൾ പോലുള്ള കാര്യങ്ങൾ കണ്ടെത്തുന്നതിന് യഥാർത്ഥ ആക്രമണങ്ങളെ അനുകരിക്കുന്നു.
രണ്ടും ഉപയോഗപ്രദമാണ്. എന്നാൽ ഒരുമിച്ച്, രൂപകൽപ്പനയിൽ സുരക്ഷിതവും ഉൽപ്പാദനത്തിൽ സുരക്ഷിതവുമായ സോഫ്റ്റ്വെയർ നിർമ്മിക്കാനും പ്രവർത്തിപ്പിക്കാനും അവ നിങ്ങളെ സഹായിക്കുന്നു.
സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA)
ഇന്ന് മിക്കവാറും എല്ലാ ആപ്പുകളും ഓപ്പൺ സോഴ്സിനെയാണ് ആശ്രയിക്കുന്നത്. വേഗതയുടെ കാര്യത്തിൽ അത് മികച്ചതാണ് - പക്ഷേ എല്ലായ്പ്പോഴും സുരക്ഷയുടെ കാര്യത്തിൽ അല്ല.
SCA ഉപകരണങ്ങൾ അറിയപ്പെടുന്ന കേടുപാടുകൾക്കായി നിങ്ങളുടെ മൂന്നാം കക്ഷി ഡിപൻഡൻസികളും ലൈബ്രറികളും സ്കാൻ ചെയ്യുക. എന്നാൽ മികച്ചവ കൂടുതൽ മുന്നോട്ട് പോകുന്നു. അവർ ഉപയോഗിക്കുന്നു എത്തിച്ചേരൽ വിശകലനം നിങ്ങളുടെ കോഡ് യഥാർത്ഥത്തിൽ ഒരു ദുർബലമായ ഫംഗ്ഷനെ വിളിക്കുന്നുണ്ടോ എന്ന് കാണാൻ. കൂടാതെ EPSS സ്കോറുകൾ, കാട്ടിൽ എന്തൊക്കെ ചൂഷണം ചെയ്യപ്പെടാമെന്ന് നിങ്ങൾക്ക് നന്നായി മനസ്സിലാകും.
മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, എന്താണ് തകർന്നത് എന്നതിനെക്കുറിച്ച് മാത്രമല്ല - യഥാർത്ഥത്തിൽ എന്താണ് അപകടസാധ്യതയുള്ളത് എന്നതിനെക്കുറിച്ചും.
കോഡ് ആയി അടിസ്ഥാന സൗകര്യങ്ങൾ (IaC) സുരക്ഷ
അടിസ്ഥാന സൗകര്യങ്ങൾ ഇപ്പോൾ കോഡിലാണ് എഴുതിയിരിക്കുന്നത്, അതിനാൽ അത് അവലോകനം ചെയ്യാനും, പതിപ്പിക്കാനും, - അതെ - ചൂഷണം ചെയ്യാനും കഴിയും. അവിടെയാണ് IaC security വരുന്നത്
നിങ്ങളുടെ ടെറാഫോം, ഹെൽം, അല്ലെങ്കിൽ കുബേർനെറ്റസ് ഫയലുകൾ സ്കാൻ ചെയ്യുന്നതിലൂടെ, അമിതമായി അനുവദനീയമായ റോളുകൾ, തുറന്ന പോർട്ടുകൾ, അല്ലെങ്കിൽ നിങ്ങൾ ലൈവ് ആകുന്നതിന് മുമ്പ് നിയന്ത്രണങ്ങൾ കാണാതിരിക്കൽ എന്നിവ പോലുള്ള കാര്യങ്ങൾ കണ്ടെത്താൻ ഈ ഉപകരണങ്ങൾ നിങ്ങളെ സഹായിക്കുന്നു.
തൽഫലമായി, നിങ്ങളുടെ ക്ലൗഡ് സജ്ജീകരണങ്ങൾ വൃത്തിയുള്ളതും, സ്ഥിരതയുള്ളതും, അനുസരണയുള്ളതുമായി നിലനിൽക്കും.
Application Security Posture Management (ASPM)
സുരക്ഷാ ഉപകരണങ്ങൾ ശബ്ദമുണ്ടാക്കുന്നവയാകാം. അലേർട്ടുകൾ കുന്നുകൂടുന്നു, എന്താണ് പ്രധാനമെന്ന് അറിയാൻ പ്രയാസമാണ്. അതുകൊണ്ടാണ് ASPM പ്ലാറ്റ്ഫോമുകൾ നിലവിലുണ്ട്.
അവർ നിങ്ങളുടെ കോഡ്ബേസിൽ നിന്നും, ഡിപൻഡൻസികളിൽ നിന്നും, CI/CD pipelineകൾ, ക്ലൗഡ് പരിതസ്ഥിതികൾ - യഥാർത്ഥ അപകടസാധ്യതയെ അടിസ്ഥാനമാക്കി പ്രശ്നങ്ങൾക്ക് മുൻഗണന നൽകുന്നു. ചെക്ക്ലിസ്റ്റുകൾ മാത്രമല്ല, സന്ദർഭവും നിങ്ങൾക്ക് ലഭിക്കും.
ഡെലിവറി മന്ദഗതിയിലാക്കാതെ സുരക്ഷ കൈകാര്യം ചെയ്യാൻ നിങ്ങൾ ശ്രമിക്കുകയാണെങ്കിൽ, ASPM ആകുന്നു dashboard നിനക്ക് അത് ആവശ്യമാണെന്ന് നിങ്ങൾക്കറിയില്ലായിരുന്നു.
രഹസ്യങ്ങൾ കണ്ടെത്തലും അപാകത കണ്ടെത്തലും
സത്യം പറഞ്ഞാൽ: രഹസ്യങ്ങൾ ചോർന്നുപോകുന്നു. API കീകൾ, ടോക്കണുകൾ, ക്രെഡൻഷ്യലുകൾ എന്നിവ ഇപ്പോഴും ലഭിക്കുന്നു commitപരിചയസമ്പന്നരായ ടീമുകൾ പോലും - റിപ്പോകളിലേക്ക് മാറ്റി.
രഹസ്യങ്ങൾ കണ്ടെത്തൽ ഉപകരണങ്ങൾ അത് സംഭവിക്കുന്നത് ആദ്യം തന്നെ തടയും. എന്തെങ്കിലും വഴിതെറ്റിയാൽ, അപാകത കണ്ടെത്തൽ മന്ദതയിലേക്ക് നീങ്ങുന്നു—അസാധാരണമായ മാറ്റങ്ങൾ, കൃത്രിമ ബിൽഡുകൾ അല്ലെങ്കിൽ വിചിത്രമായവ എന്നിവ ഫ്ലാഗ് ചെയ്യുന്നു commit പാറ്റേണുകൾ.
ഒരുമിച്ച്, ഈ ഉപകരണങ്ങൾ നിങ്ങളുടെ തത്സമയ അവബോധം വർദ്ധിപ്പിക്കുന്നു pipeline.
ഇതെല്ലാം പ്രധാനമായിരിക്കുന്നത് എന്തുകൊണ്ട്?
ഇവ വെറും നല്ല സാധനങ്ങളല്ല. സുരക്ഷാ സോഫ്റ്റ്വെയറിൽ ഗൗരവമുള്ള ഏതൊരു ടീമിനും ഇവ അടിസ്ഥാനമാണ്. ആക്രമണകാരികൾക്ക് നിങ്ങളുടെ റെപ്പോയിൽ എത്താൻ കഴിയുമ്പോൾ, നിങ്ങളുടെ pipeline, അല്ലെങ്കിൽ നിങ്ങളുടെ മൂന്നാം കക്ഷി പാക്കേജുകൾ, നിങ്ങൾക്ക് ബോർഡിലുടനീളം കവറേജ് ആവശ്യമാണ്.
Xygeni പോലുള്ള ഉപകരണങ്ങൾ ഇതെല്ലാം ഒരു പ്ലാറ്റ്ഫോമിലേക്ക് കൊണ്ടുവരുന്നു. അതിനാൽ കാര്യങ്ങൾ ഒരുമിച്ച് ചേർക്കുന്നതിനുപകരം, ഓട്ടോമേഷൻ, അലേർട്ടുകൾ, തത്സമയ പരിരക്ഷ എന്നിവ ഉൾച്ചേർത്തുകൊണ്ട് കോഡ് മുതൽ ക്ലൗഡ് വരെ നിങ്ങൾക്ക് പൂർണ്ണ ദൃശ്യപരത ലഭിക്കും.
7. ശുപാർശ ചെയ്യുന്ന ഉറവിടങ്ങൾ സോഫ്റ്റ്വെയർ സുരക്ഷ ഒപ്പം സപ്ലൈ ചെയിൻ സംരക്ഷണം
ബാഹ്യ ഗൈഡുകളും Standards
ഈ ഗൈഡിൽ വിവരിച്ചിരിക്കുന്ന തന്ത്രങ്ങൾക്ക് ഒരു പ്രായോഗിക പൂരകമാണ് ഈ വിഭവങ്ങൾ.
8. ഉപസംഹാരം: ബിസിനസ് തുടർച്ചയ്ക്ക് സോഫ്റ്റ്വെയർ സുരക്ഷ അടിസ്ഥാനമാകുന്നത് എന്തുകൊണ്ട്?
നമുക്ക് ഇത് ചുരുക്കാം. ഇന്നത്തെ ഭീഷണി ലോകത്ത്, ആക്രമണകാരികൾക്ക് ഇനി ഉൽപാദനത്തിനായി കാത്തിരിക്കേണ്ടതില്ല, നിങ്ങളുടെ ഉപകരണ ശൃംഖലയിലെവിടെയും ആക്രമിക്കാൻ കഴിയും, സോഫ്റ്റ്വെയർ സുരക്ഷ നിങ്ങളുടെ നിർമ്മാണങ്ങൾ, ആശ്രിതത്വം, അല്ലെങ്കിൽ CI/CD pipelineകൾ പരിരക്ഷിതമല്ല, നിങ്ങളുടെ കോഡും പരിരക്ഷിതമല്ല.
മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, ബിസിനസ്സിനെ അപകടത്തിലാക്കാതെ വേഗത്തിൽ ഷിപ്പ് ചെയ്യാൻ നിങ്ങളുടെ ടീമിന് ആത്മവിശ്വാസം നൽകുന്നത് സുരക്ഷാ സോഫ്റ്റ്വെയറാണ്. ഇതാണ് നിങ്ങളെ ഇനിപ്പറയുന്നവ ചെയ്യാൻ അനുവദിക്കുന്നത്:
- പ്രശ്നങ്ങൾ പ്രൊഡക്ഷനിൽ എത്തുന്നതിന് മുമ്പ് തന്നെ കണ്ടെത്തൂ
- DORA, NIS2 പോലുള്ള ചട്ടക്കൂടുകളുമായി പൊരുത്തപ്പെടൽ തെളിയിക്കുക.
- എന്തെങ്കിലും തെറ്റിപ്പോയാൽ വേഗത്തിൽ സുഖം പ്രാപിക്കുക.
എല്ലാറ്റിനുമുപരി, നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല അവസാനം മുതൽ അവസാനം വരെ. നിങ്ങൾക്ക് മനസ്സിലാകുമ്പോൾ സോഫ്റ്റ്വെയർ സുരക്ഷ എന്താണ്?, സുരക്ഷിത കോഡ് എഴുതുന്നതും രഹസ്യങ്ങൾ കൈകാര്യം ചെയ്യുന്നതും മുതൽ മൂന്നാം കക്ഷി ഘടകങ്ങൾ പരിശോധിക്കുന്നതും അപാകതകൾ നിരീക്ഷിക്കുന്നതും വരെയുള്ള എല്ലാ ഘട്ടങ്ങളിലും നിങ്ങൾക്ക് ഇത് സ്ഥിരമായി പ്രയോഗിക്കാൻ കഴിയും.
ഒരു സിസ്റ്റവും പൂർണതയുള്ളതല്ലെങ്കിലും, ശരിയായ സംരക്ഷണ സംവിധാനങ്ങൾ നിലവിലുണ്ട് എന്നതിനർത്ഥം എന്തെങ്കിലും തെറ്റ് സംഭവിക്കുമ്പോൾ നിങ്ങൾ പൂജ്യത്തിൽ നിന്ന് ആരംഭിക്കുന്നില്ല എന്നാണ്.
🔧 അന്തിമ യാത്രാമാർഗങ്ങൾ
സുരക്ഷ വളരെ നേരത്തെ തന്നെ ആരംഭിക്കുക SDLC അത് നിങ്ങളുടെ വർക്ക്ഫ്ലോയുടെ ഭാഗമാക്കുക
ഉത്പാദനം മാത്രമല്ല, നിങ്ങളുടെ വിതരണ ശൃംഖലയുടെ ഓരോ ഘട്ടവും സുരക്ഷിതമാക്കുക
പോലുള്ള ആധുനിക ഉപകരണങ്ങൾ ഉപയോഗിക്കുക SCA, IaC സ്കാനിംഗ്, അനോമലി ഡിറ്റക്ഷൻ
ബിൽറ്റ്-ഇൻ കംപ്ലയൻസ് ഓട്ടോമേഷൻ ഉപയോഗിച്ച് നിയന്ത്രണങ്ങൾക്ക് മുന്നിൽ നിൽക്കുക

പതിവ് ചോദ്യങ്ങൾ: നിങ്ങളുടെ സോഫ്റ്റ്വെയർ സുരക്ഷയും വിതരണ ശൃംഖലയും സംബന്ധിച്ച ചോദ്യങ്ങൾക്കുള്ള ഉത്തരങ്ങൾ
ഏറ്റവും മികച്ച സുരക്ഷാ സോഫ്റ്റ്വെയർ ഏതാണ്?
സാർവത്രികമായി ഏറ്റവും മികച്ചത് എന്നൊന്നില്ല, പക്ഷേ ഏറ്റവും ഫലപ്രദമാണ് സുരക്ഷാ സോഫ്റ്റ്വെയർ നിങ്ങളുടെ മുഴുവൻ വികസന വർക്ക്ഫ്ലോയുമായി പൊരുത്തപ്പെടുന്ന ഒന്നാണ് - മുൻകൂർ അപകടസാധ്യത കുറയ്ക്കുന്നതിനൊപ്പം. അനുയോജ്യമായി, ഇത് തത്സമയ നിരീക്ഷണം, ദുർബലത കണ്ടെത്തൽ, രഹസ്യ സ്കാനിംഗ്, അനോമലി ഡിറ്റക്ഷൻ, കംപ്ലയൻസ് ഓട്ടോമേഷൻ എന്നിവയെല്ലാം ഒരു പ്ലാറ്റ്ഫോമിൽ സംയോജിപ്പിക്കണം.
അതാണ് കൃത്യമായി സൈജെനി വിടുവിക്കുന്നു.
നമ്മുടെ ഓൾ-ഇൻ-വൺ ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി (ആപ്പ്സെക്) പ്ലാറ്റ്ഫോം മുഴുവൻ സുരക്ഷിതമാക്കുന്നതിനാണ് നിർമ്മിച്ചിരിക്കുന്നത് സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല, കോഡ് മുതൽ വിന്യാസം വരെ. നിങ്ങൾ സുരക്ഷിത കോഡ് എഴുതുകയാണെങ്കിലും, മൂന്നാം കക്ഷി ഡിപൻഡൻസികൾ കൈകാര്യം ചെയ്യുകയാണെങ്കിലും, നിങ്ങളുടെ CI/CD pipeline, അല്ലെങ്കിൽ റിലീസിന് മുമ്പ് ആർട്ടിഫാക്റ്റുകൾ സാധൂകരിക്കൽ—Xygeni നിങ്ങൾ ഉൾപ്പെടുത്തിയിട്ടുണ്ട്.
ഇത് നിങ്ങളുടെ നിലവിലുള്ള DevOps ഉപകരണങ്ങളുമായി തടസ്സമില്ലാതെ സംയോജിപ്പിക്കുന്നു, കേന്ദ്രീകൃത ദൃശ്യപരതയും പ്രവർത്തനക്ഷമമായ ഉൾക്കാഴ്ചകളും നൽകുന്നു, അതിനാൽ നിങ്ങളുടെ ടീമിന് ഡെലിവറി മന്ദഗതിയിലാക്കാതെ സുരക്ഷിതമായി തുടരാനാകും.
സുരക്ഷാ സോഫ്റ്റ്വെയറിൽ ഓട്ടോമാറ്റിക് അപ്ഡേറ്റുകൾ പ്രാപ്തമാക്കുന്നത് ഉചിതമാണോ?
അതെ, മിക്ക കേസുകളിലും. യാന്ത്രിക അപ്ഡേറ്റുകൾ പ്രവർത്തനക്ഷമമാക്കുന്നത് നിങ്ങളുടെ സുരക്ഷാ സോഫ്റ്റ്വെയറിന് ഏറ്റവും പുതിയ ഭീഷണി നിർവചനങ്ങളും പാച്ചുകളും ഉണ്ടെന്ന് ഉറപ്പാക്കുന്നു. ഇത് പുതുതായി കണ്ടെത്തിയ അപകടസാധ്യതകളിലേക്കുള്ള എക്സ്പോഷർ കുറയ്ക്കുന്നു - പ്രത്യേകിച്ച് വേഗത്തിൽ നീങ്ങുന്ന പരിതസ്ഥിതികളിൽ ഇത് പ്രധാനമാണ്.
എന്താണ് software supply chain security?
Software supply chain security സോഫ്റ്റ്വെയർ വികസനത്തിന്റെയും ഡെലിവറി പ്രക്രിയയുടെയും ഓരോ ഘട്ടവും സംരക്ഷിക്കുന്ന രീതിയാണ് ഇത്. ഇതിൽ ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ കൈകാര്യം ചെയ്യൽ, ബിൽഡ് സുരക്ഷിതമാക്കൽ എന്നിവ ഉൾപ്പെടുന്നു. pipelineകൾ, ആർട്ടിഫാക്റ്റുകൾ പരിശോധിക്കൽ, ജീവിതചക്രത്തിലുടനീളമുള്ള അനധികൃത മാറ്റങ്ങൾ നിരീക്ഷിക്കൽ.
ഏത് SBOM സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ സംരക്ഷണത്തിന് ഏറ്റവും നല്ല പ്ലാറ്റ്ഫോം ഏതാണ്?
ഏറ്റവും നല്ലത് SBOM (സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ്) പ്ലാറ്റ്ഫോമുകൾ ആശ്രിതത്വങ്ങൾ ലിസ്റ്റുചെയ്യുന്നതിനപ്പുറം പ്രവർത്തിക്കുന്നു. അപകടസാധ്യത വിലയിരുത്തുന്നതിനും, അപകടസാധ്യതകൾ കണ്ടെത്തുന്നതിനും, അനുസരണം നിലനിർത്തുന്നതിനും അവ സഹായിക്കുന്നു. നിങ്ങളുടെ നിലവിലുള്ള ടൂൾചെയിനിലേക്ക് സംയോജിപ്പിച്ച് പ്രവർത്തനക്ഷമമായ ഉൾക്കാഴ്ചകൾ നൽകുന്ന ഒന്ന് തിരഞ്ഞെടുക്കുക - സൈജെനി ഇത് അതിന്റെ സപ്ലൈ ചെയിൻ സുരക്ഷാ സ്യൂട്ടിന്റെ ഭാഗമായി വാഗ്ദാനം ചെയ്യുന്നു.
സപ്ലൈ ചെയിൻ മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ എന്താണ് ചെയ്യുന്നത്?
പരമ്പരാഗത അർത്ഥത്തിൽ സപ്ലൈ ചെയിൻ മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ ബിസിനസുകളെ ലോജിസ്റ്റിക്സും ഇൻവെന്ററിയും ട്രാക്ക് ചെയ്യാൻ സഹായിക്കുന്നു. എന്നിരുന്നാലും, സോഫ്റ്റ്വെയറിന്റെ പശ്ചാത്തലത്തിൽ, കോഡ്, ഘടകങ്ങൾ, സംഭാവകർ എന്നിവയുടെ ഒഴുക്ക് നിരീക്ഷിക്കുന്ന ഉപകരണങ്ങളെയാണ് ഇത് സൂചിപ്പിക്കുന്നത് - ഓരോ ഭാഗവും പരിശോധിച്ചുറപ്പിച്ചതും വിശ്വസനീയവും സുരക്ഷിതവുമാണെന്ന് ഉറപ്പാക്കുന്നു.
