
എന്താണ് ഭീഷണി കണ്ടെത്തലും പ്രതികരണവും (TDR), എന്തുകൊണ്ട് അത് പ്രധാനമാണ്?
സൈബർ ഭീഷണികൾ കൂടുതൽ സങ്കീർണ്ണമായിക്കൊണ്ടിരിക്കുമ്പോൾ, സ്ഥാപനങ്ങൾക്ക് അവരുടെ ഡിജിറ്റൽ ആസ്തികൾ സംരക്ഷിക്കുന്നതിന് മുൻകരുതൽ സുരക്ഷാ തന്ത്രങ്ങൾ ആവശ്യമാണ്. ഇവിടെയാണ് ത്രെറ്റ് ഡിറ്റക്ഷൻ ആൻഡ് റെസ്പോൺസ് (TDR) പ്രസക്തമാകുന്നത്. ത്രെറ്റ് ഡിറ്റക്ഷൻ ആൻഡ് റെസ്പോൺസ് എന്താണ്? ഭീഷണികളെ തത്സമയം തിരിച്ചറിയാനും വിശകലനം ചെയ്യാനും പ്രതികരിക്കാനും രൂപകൽപ്പന ചെയ്തിരിക്കുന്ന ഒരു സൈബർ സുരക്ഷാ പ്രക്രിയയാണിത്. ഓട്ടോമേറ്റഡ് അല്ലെങ്കിൽ മാനുവൽ പ്രതികരണ നടപടികളുമായി ഭീഷണി കണ്ടെത്തൽ സംയോജിപ്പിക്കുന്നതിലൂടെ, സൈബർ ആക്രമണങ്ങൾക്ക് കേടുപാടുകൾ പ്രയോജനപ്പെടുത്തുന്നതിന് മുമ്പ് അവയുടെ ആഘാതം TDR കുറയ്ക്കുന്നു.
ഇൻട്രൂഷൻ ഡിറ്റക്ഷൻ സിസ്റ്റംസ് (IDS), സെക്യൂരിറ്റി ഇൻഫർമേഷൻ ആൻഡ് ഇവന്റ് മാനേജ്മെന്റ് (SIEM), എൻഡ്പോയിന്റ് ഡിറ്റക്ഷൻ ആൻഡ് റെസ്പോൺസ് (EDR) തുടങ്ങിയ മുൻകാല സാങ്കേതികവിദ്യകളിൽ നിന്നാണ് TDR വികസിച്ചത്. പോലുള്ള കമ്പനികൾ Cisco ഒപ്പം മൈക്രോസോഫ്റ്റ് ആധുനിക സൈബർ സുരക്ഷാ തന്ത്രങ്ങൾക്ക് അത്യാവശ്യമായി മാറിക്കൊണ്ട് TDR പരിഹാരങ്ങൾ വികസിപ്പിക്കാൻ സഹായിച്ചിട്ടുണ്ട്. മെഷീൻ ലേണിംഗ്, ബിഹേവിയറൽ അനലിറ്റിക്സ്, ത്രെറ്റ് ഇന്റലിജൻസ് എന്നിവ പ്രയോജനപ്പെടുത്തുന്നതിലൂടെ, അറിയപ്പെടുന്നതും ഉയർന്നുവരുന്നതുമായ ഭീഷണികൾ വേഗത്തിലും ഫലപ്രദമായും കണ്ടെത്താനും പ്രതികരിക്കാനും TDR ബിസിനസുകളെ അനുവദിക്കുന്നു.
നിർവ്വചനം:
എന്താണ് ഭീഷണി കണ്ടെത്തലും പ്രതികരണവും (TDR)? #
സൈബർ ഭീഷണികൾ തത്സമയം കണ്ടെത്തുന്നതിനും അവയോട് പ്രതികരിക്കുന്നതിനുമായി രൂപകൽപ്പന ചെയ്തിരിക്കുന്ന ഒരു സൈബർ സുരക്ഷാ പ്രക്രിയയാണ് ത്രെറ്റ് ഡിറ്റക്ഷൻ ആൻഡ് റെസ്പോൺസ് (TDR). നെറ്റ്വർക്ക് ട്രാഫിക്, എൻഡ്പോയിന്റുകൾ, സിസ്റ്റം പ്രവർത്തനങ്ങൾ എന്നിവ തുടർച്ചയായി നിരീക്ഷിക്കുന്നതിലൂടെ, സംശയാസ്പദമായ പെരുമാറ്റമോ സാധ്യതയുള്ള ആക്രമണങ്ങളോ TDR തിരിച്ചറിയുകയും ഈ ഭീഷണികളെ നിയന്ത്രിക്കുന്നതിനോ നിർവീര്യമാക്കുന്നതിനോ ഉടനടി നടപടിയെടുക്കുകയും ചെയ്യുന്നു. ഒരു സ്ഥാപനത്തിന്റെ ഡിജിറ്റൽ ആസ്തികൾ സംരക്ഷിക്കുന്നതിന്, TDR നൂതന കണ്ടെത്തൽ സാങ്കേതിക വിദ്യകളെ ഓട്ടോമേറ്റഡ് അല്ലെങ്കിൽ മാനുവൽ പ്രതികരണ നടപടികളുമായി സംയോജിപ്പിക്കുന്നു.
ഭീഷണി കണ്ടെത്തലിന്റെയും പ്രതികരണത്തിന്റെയും പ്രധാന ഘടകങ്ങൾ #
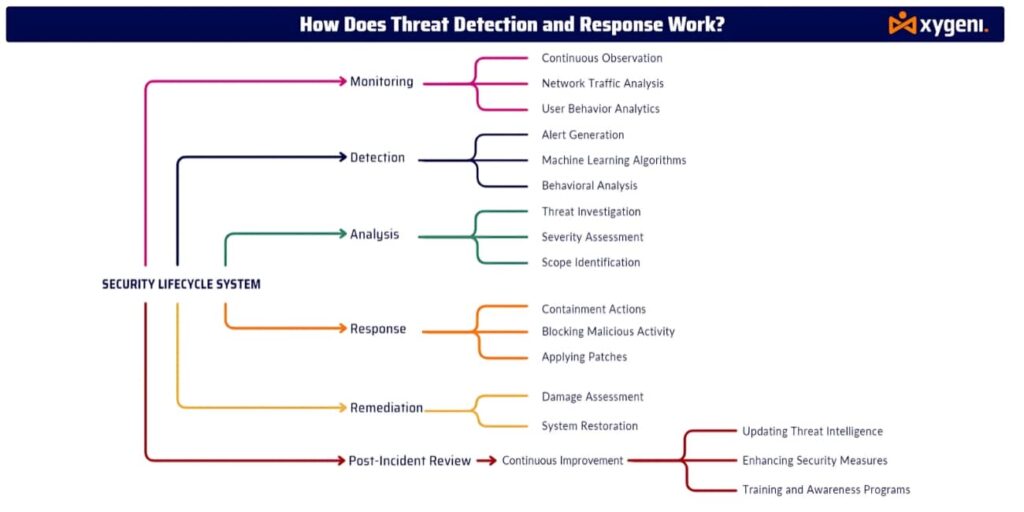
- നിരന്തരമായ നിരീക്ഷണം
സംശയാസ്പദമായ പ്രവർത്തനങ്ങൾക്കായി നെറ്റ്വർക്ക് ട്രാഫിക്, എൻഡ്പോയിന്റുകൾ, ഉപയോക്തൃ പെരുമാറ്റം, ഐടി ഇൻഫ്രാസ്ട്രക്ചർ എന്നിവ TDR സിസ്റ്റങ്ങൾ തുടർച്ചയായി നിരീക്ഷിക്കുന്നു. ഈ നിരന്തരമായ ജാഗ്രത, സാധ്യതയുള്ള ഭീഷണികൾ ഉയർന്നുവരുമ്പോൾ അവയെ പിടികൂടാൻ സ്ഥാപനങ്ങളെ അനുവദിക്കുന്നു. - കണ്ടെത്തൽ
TDR ഉപകരണങ്ങൾ ഇവയുടെ സംയോജനമാണ് ഉപയോഗിക്കുന്നത് പെരുമാറ്റ വിശകലനം, മെഷീൻ ലേണിംഗ്, ഒപ്പം ഇന്റലിജൻസ് ഭീഷണി പരമ്പരാഗത സുരക്ഷാ നടപടികളെ മറികടക്കാൻ സാധ്യതയുള്ള ഭീഷണികൾ കണ്ടെത്തുന്നതിന്. ഇതിൽ അപാകതകൾ തിരിച്ചറിയൽ, അസാധാരണമായ നെറ്റ്വർക്ക് ട്രാഫിക്, മാൽവെയർ ഒപ്പുകൾ എന്നിവ ഉൾപ്പെടുന്നു. - ഭീഷണി വിശകലനം
സിസ്റ്റം ഒരു ഭീഷണി കണ്ടെത്തിക്കഴിഞ്ഞാൽ, സുരക്ഷാ സംഘങ്ങൾ ആക്രമണത്തിന്റെ സ്വഭാവം, ഉറവിടം, വ്യാപ്തി എന്നിവ വിശകലനം ചെയ്യുന്നു. ഉചിതമായ പ്രതികരണം നിർണ്ണയിക്കാൻ സാധ്യതയുള്ള ആഘാതവും ബാധിച്ച സിസ്റ്റങ്ങളും അവർ വിലയിരുത്തുന്നു. - ഓട്ടോമേറ്റഡ് പ്രതികരണം
കേടുപാടുകൾ കുറയ്ക്കുന്നതിന് കണ്ടെത്തിയ ഭീഷണികളോട് TDR സിസ്റ്റങ്ങൾ യാന്ത്രികമായി പ്രതികരിക്കുന്നു. അവ അപകടത്തിൽപ്പെട്ട സിസ്റ്റങ്ങളെ വേഗത്തിൽ ഒറ്റപ്പെടുത്തുന്നു, IP വിലാസങ്ങൾ തടയുന്നു, അല്ലെങ്കിൽ പാച്ചുകൾ കാലതാമസമില്ലാതെ വിന്യസിക്കുന്നു. കൂടുതൽ സങ്കീർണ്ണമായ ഭീഷണികൾക്ക്, സുരക്ഷാ ടീമുകൾക്ക് സ്വമേധയാലുള്ള പ്രതികരണങ്ങൾ ആരംഭിക്കാൻ കഴിയും. - പരിഹാരവും വീണ്ടെടുക്കലും
അടിയന്തര ഭീഷണി നിയന്ത്രണവിധേയമാക്കിയ ശേഷം, സംഘടനകൾ പരിഹാര പ്രവർത്തനങ്ങൾ നടത്തുന്നു - ബാധിച്ച സിസ്റ്റങ്ങൾ പുനഃസ്ഥാപിക്കുക, ദുർബലതകൾ അടയ്ക്കുക, ഭാവിയിലെ സംഭവങ്ങൾ തടയുന്നതിന് സുരക്ഷാ പ്രതിരോധം മെച്ചപ്പെടുത്തുക. - തുടർച്ചയായ മെച്ചപ്പെടുത്തൽ
ഏറ്റവും പുതിയ വിവരങ്ങൾ ഉപയോഗിച്ച് TDR പ്ലാറ്റ്ഫോമുകൾ അവയുടെ കണ്ടെത്തൽ അൽഗോരിതങ്ങൾ പതിവായി അപ്ഡേറ്റ് ചെയ്യുന്നു ഇന്റലിജൻസ് ഭീഷണി പുതിയതും വികസിച്ചുകൊണ്ടിരിക്കുന്നതുമായ സൈബർ ഭീഷണികളെ ചെറുക്കുന്നതിന് പ്രതികരണ സംവിധാനങ്ങൾ ക്രമീകരിക്കുക. ഉയർന്നുവരുന്ന ആക്രമണ വെക്റ്ററുകളിൽ നിന്ന് സ്ഥാപനങ്ങൾക്ക് സംരക്ഷണം ഉറപ്പാക്കാൻ ഇത് സഹായിക്കുന്നു.
സൈജെനി ഭീഷണി കണ്ടെത്തലിനെയും പ്രതികരണത്തെയും എങ്ങനെ പിന്തുണയ്ക്കുന്നു #
സൈജെനി ഓഫറുകൾ സംയോജിത ഭീഷണി കണ്ടെത്തലും പ്രതികരണവും ആധുനിക സോഫ്റ്റ്വെയർ വികസനത്തിനും വിതരണ ശൃംഖലകൾക്കും സമഗ്രമായ സംരക്ഷണം നൽകുന്നതിനുള്ള കഴിവുകൾ. Xygeni TDR എങ്ങനെ മെച്ചപ്പെടുത്തുന്നുവെന്ന് ഇതാ:
- അപാകത കണ്ടെത്തൽ തത്സമയ നിരീക്ഷണവും
സൈജെനിയുടെ പ്ലാറ്റ്ഫോം തുടർച്ചയായി നിരീക്ഷിക്കുന്നു CI/CD pipelines, തത്സമയം അപാകതകളോ അനധികൃത പ്രവർത്തനങ്ങളോ കണ്ടെത്തുന്നു. ഇത് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വികസന പ്രക്രിയകൾ സുരക്ഷിതമായും സൈബർ ഭീഷണികളിൽ നിന്ന് മുക്തമായും തുടരുന്നുവെന്ന് ഉറപ്പാക്കുന്നു. - രഹസ്യ സുരക്ഷ
സൈജെനിസ് രഹസ്യ സുരക്ഷ API കീകൾ, പാസ്വേഡുകൾ, ടോക്കണുകൾ എന്നിവ പോലുള്ള സെൻസിറ്റീവ് ഡാറ്റയുടെ എക്സ്പോഷർ സ്വയമേവ കണ്ടെത്തി തടയുന്നു. നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വികസന പരിതസ്ഥിതികൾ സുരക്ഷിതമാക്കുന്നതിലൂടെ, രഹസ്യ ചോർച്ചകളുമായി ബന്ധപ്പെട്ട സാധാരണ ആക്രമണ വെക്റ്ററുകളെ തടയാൻ സൈജെനി സഹായിക്കുന്നു. - യാന്ത്രിക സംഭവ പ്രതികരണം
ഭീഷണി കണ്ടെത്തിയാൽ ഉടൻ തന്നെ അപകടത്തിലായ സിസ്റ്റങ്ങളെ ഒറ്റപ്പെടുത്തുകയോ പാച്ചുകൾ പ്രയോഗിക്കുകയോ ചെയ്തുകൊണ്ട് സൈജെനി ഭീഷണി പരിഹാരങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നു. ഇത് നിങ്ങളുടെ ഇൻഫ്രാസ്ട്രക്ചറിൽ ഭീഷണികൾ വ്യാപിക്കുന്നത് തടയുന്നു. - തുടർച്ചയായ മെച്ചപ്പെടുത്തൽ
ആഗോളതലത്തിൽ ഇന്റലിജൻസ് ഭീഷണി ഫീഡുകൾ ഉപയോഗിച്ച്, സൈജെനി അതിന്റെ ഭീഷണി കണ്ടെത്തൽ ശേഷികൾ തുടർച്ചയായി അപ്ഡേറ്റ് ചെയ്യുന്നു, ഇത് നിങ്ങളുടെ സ്ഥാപനം വികസിച്ചുകൊണ്ടിരിക്കുന്ന സൈബർ ഭീഷണികളിൽ മുന്നിൽ നിൽക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു.
ഭീഷണി കണ്ടെത്തലും പ്രതികരണവും പ്രധാനമായിരിക്കുന്നത് എന്തുകൊണ്ട്? #
സൈബർ ഭീഷണികൾ കൂടുതൽ വികസിതവും സ്ഥിരവുമായി മാറിക്കൊണ്ടിരിക്കുന്ന ഒരു ലോകത്ത്, ഭീഷണി കണ്ടെത്തലും പ്രതികരണവും ഓരോ സ്ഥാപനത്തിനും സിസ്റ്റം നിർണായകമാണ്. TDR യുടെ പ്രധാന നേട്ടങ്ങളിൽ ഇവ ഉൾപ്പെടുന്നു:
- നേരത്തെയുള്ള കണ്ടെത്തൽ: ഭീഷണികൾ നേരത്തേ തിരിച്ചറിയുന്നത് വലിയ സുരക്ഷാ സംഭവങ്ങൾ തടയാൻ സഹായിക്കുന്നു.
- സജീവമായ പ്രതികരണം: പ്രതികരണ പ്രവർത്തനങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നത് സൈബർ ഭീഷണികൾക്ക് നാശനഷ്ടമുണ്ടാക്കുന്ന സമയ വിൻഡോ കുറയ്ക്കുന്നു.
- കുറഞ്ഞ ആഘാതം: വേഗത്തിലുള്ള കണ്ടെത്തലും പ്രതികരണവും നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ ഡിജിറ്റൽ ആസ്തികൾക്കും പ്രശസ്തിക്കും ഉണ്ടാകാവുന്ന നാശനഷ്ടങ്ങൾ കുറയ്ക്കാൻ സഹായിക്കുന്നു.
സൈജെനിക്ക് നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ ഭീഷണി കണ്ടെത്തൽ, പ്രതികരണ ശേഷികൾ എങ്ങനെ ശക്തിപ്പെടുത്താമെന്നും സൈബർ ഭീഷണികളിൽ നിന്ന് നിങ്ങളുടെ ഡിജിറ്റൽ ആസ്തികളെ എങ്ങനെ സുരക്ഷിതമായി നിലനിർത്താമെന്നും കണ്ടെത്താൻ ഇന്ന് തന്നെ ഒരു ഡെമോ ബുക്ക് ചെയ്യുക. #
പതിവായി ചോദിക്കുന്ന ചോദ്യങ്ങൾ (പതിവുചോദ്യങ്ങൾ) #
TDR-ൽ കണ്ടെത്തലും പ്രതികരണവും തമ്മിലുള്ള വ്യത്യാസം എന്താണ്? #
സംശയാസ്പദമായ പ്രവർത്തനങ്ങളെയോ ഭീഷണികളെയോ തിരിച്ചറിയുന്നതിനെയാണ് കണ്ടെത്തൽ സൂചിപ്പിക്കുന്നത്, അതേസമയം പ്രതികരണത്തിൽ സംവിധാനങ്ങളെ ഒറ്റപ്പെടുത്തുകയോ സുരക്ഷാ പാച്ചുകൾ പ്രയോഗിക്കുകയോ പോലുള്ള ഭീഷണി നിയന്ത്രിക്കുന്നതിനോ നിർവീര്യമാക്കുന്നതിനോ നടപടിയെടുക്കുന്നത് ഉൾപ്പെടുന്നു.
നിലവിലുള്ള സൈബർ സുരക്ഷാ നടപടികളുമായി TDR എങ്ങനെ സംയോജിപ്പിക്കുന്നു? #
TDR പരിഹാരങ്ങൾ പലപ്പോഴും നിലവിലുള്ളവയെ പൂരകമാക്കുന്നു സീം (സെക്യൂരിറ്റി ഇൻഫർമേഷൻ ആൻഡ് ഇവന്റ് മാനേജ്മെന്റ്) പ്ലാറ്റ്ഫോമുകൾ, തത്സമയം ഭീഷണികൾ കണ്ടെത്തി പ്രതികരിക്കുന്നതിലൂടെ കൂടുതൽ മുൻകരുതൽ പ്രതിരോധം നൽകുന്നു.
ഏതൊക്കെ തരത്തിലുള്ള ഭീഷണികളാണ് TDR കൈകാര്യം ചെയ്യുന്നത്? #
TDR-ന് വിവിധ തരം സൈബർ ഭീഷണികളെ നേരിടാൻ കഴിയും, അവയിൽ ചിലത് മാൽവെയർ, രംസൊമ്വരെ, ഫിഷിംഗ്, പൂജ്യം-ദിന ചൂഷണങ്ങൾ, ഒപ്പം അഡ്വാൻസ്ഡ് പെർസിസ്റ്റന്റ് ത്രെറ്റുകൾ (APT-കൾ).
സൈജെനിയുടെ TDR സിസ്റ്റം എങ്ങനെയാണ് പ്രവർത്തിക്കുന്നത്? #
സൈജെനി റിയൽ-ടൈം അനോമലി ഡിറ്റക്ഷനുമായി ടിഡിആറിനെ സംയോജിപ്പിക്കുന്നു, രഹസ്യ മാനേജ്മെന്റ്, സോഫ്റ്റ്വെയർ വികസന പരിതസ്ഥിതികൾക്കും വിതരണ ശൃംഖലകൾക്കും പൂർണ്ണ സംരക്ഷണം നൽകുന്നതിനുള്ള ഓട്ടോമേറ്റഡ് പ്രതികരണ ശേഷികൾ.ç

