






Сайт хоорондын скрипт (XSS) нь халдагчид итгэмжлэгдсэн вэб хуудсууд руу хортой скрипт оруулах боломжийг олгодог эмзэг байдал бөгөөд дараа нь зочилсон хүн бүрийн хөтөч дээр ажилладаг. Энэ нь заримынх нь ард байна сүүлийн үеийн хамгийн том зөрчилBritish Airways болон eBay зэрэг компаниуд сая сая хэрэглэгчдийг мэдээлэл хулгайлах, данс булаах, залилан мэхлэх гэмт хэрэгт өртүүлж байна. Энэхүү гарын авлагад XSS-ийн гурван үндсэн төрөл, тус бүрийн бодит жишээ, тэдгээрээс хэрхэн урьдчилан сэргийлэх талаар авч үзэх болно.
Сайт хоорондын скрипт (XSS) гэж юу вэ?
Сайт хоорондын скрипт (XSS) нь халдагчид итгэмжлэгдсэн вэб хуудсууд руу хортой скрипт оруулах боломжийг олгодог эмзэг байдал юм. Хэрэглэгчид эдгээр хуудсуудтай харилцах үед скриптүүд тэдний хөтөч дээр ажилладаг. Ийм учраас XSS нь дараах томоохон эрсдэлд хүргэж болзошгүй:
- Өгөгдлийн хулгайХалдагчид сессийн күүки гэх мэт хувийн мэдээллийг хулгайлдаг login итгэмжлэл.
- Хурал Хулгай хийхХалдагчид идэвхтэй хэрэглэгчийн сессүүдэд хандах эрх олж авч, тэднийг дуурайдаг.
- Зөвшөөрөгдөөгүй үйлдэлХортой скриптүүд хохирогчийн мэдэгдэлгүйгээр үйлдлүүдийг гүйцэтгэдэг.
XSS-ийн эмзэг байдал нь ихэвчлэн хэрэглэгчийн оруулсан мэдээллийг муу баталгаажуулах эсвэл ариутгаснаас үүдэлтэй байдаг. Эдгээр халдлага хэрхэн ажилладагийг ойлгох нь тэдгээрээс урьдчилан сэргийлэх эхний алхам юм.
Сайт хоорондын скрипт халдлагын төрлүүд ба бодит жишээнүүд
Аюулгүй байдлын мэргэжилтнүүд Cross Site Scripting халдлагыг гурван үндсэн төрөлд ангилдаг: Хадгалагдсан, Тусгасан, DOM дээр суурилсан XSS. Төрөл бүр нь вэб програмуудын өөр өөр сул талуудыг чиглүүлдэг бөгөөд энэ нь өвөрмөц үр дагаварт хүргэдэг. Цааш нь тайлбарлахын тулд төрөл бүр хэрхэн ажилладаг болон тэдгээрийн учруулж болох хохирлын жишээг энд оруулав.
Хадгалагдсан сайт хоорондын скрипт (XSS)
Хадгалсан XSS буюу байнгын XSS нь хортой скриптүүдийг сервер дээр байнга хадгалах үед тохиолддог. Жишээлбэл, эдгээр скриптүүдийг мэдээллийн сан эсвэл хэрэглэгчийн профайлд хадгалж болно. Хэн нэгэн эвдэрсэн нөөцөд хандах бүрт скрипт автоматаар ажилладаг.
Халдагчид ихэвчлэн өндөр хандалттай платформуудыг онилохын тулд хадгалагдсан XSS-ийг ашигладаг. Хортой файл сервер дээр үлддэг тул илрүүлэхээс өмнө мянга мянган хэрэглэгчдэд нөлөөлж болзошгүй.
Бодит ертөнцийн жишээ: eBay (2014)
2014 онд халдагчид хортой JavaScript-ийг системд нэвтрүүлсэн. eBay бүтээгдэхүүний жагсаалт. Энэ нь eBay хэрэглэгчийн оруулсан мэдээллийг зөв ариутгаагүйтэй холбоотой юм. Хэрэглэгчид нөлөөлөлд өртсөн жагсаалтад зочлох бүрт тэдний хөтөч хортой скриптийг мэдэлгүйгээр ажиллуулдаг байв.
Үр дагавар:
- Хохирогчдыг фишинг сайтууд руу чиглүүлсэн бөгөөд халдагчид хулгай хийсэн login итгэмжлэл болон хувийн мэдээлэл.
- Хангалттай аюулгүй байдлын систем хангалтгүй байснаас eBay нь нэр хүндэд ихээхэн хохирол учруулсан.
- Үүний үр дүнд энэ тохиолдол нь оролтын баталгаажуулалт болон бодит цагийн хяналт шинжилгээний чухал хэрэгцээг харуулсан.
Тусгасан сайт хоорондын скрипт (XSS)
Тусгасан XSS нь хортой скриптүүдийг URL эсвэл маягтын оролтод суулгаж, серверийн хариуд тусгах үед тохиолддог. Энэ төрлийн Cross Site Scripting халдлага нь ихэвчлэн фишинг холбоосоор дамжин явагддаг бөгөөд хохирогч холбоос дээр дармагц шууд гүйцэтгэгддэг.
Үүний зэрэгцээ, тусгасан XSS нь хувь хүний хохирогчдод нөлөөлдөг боловч ноцтой үр дагаварт хүргэж болзошгүй юм.
Бодит амьдралын жишээ: British Airways (2018)
British Airways туршлагатай XSS эмзэг байдлыг тусгасан 2018 онд. Халдагчид суулгагдсан скриптүүдийг агуулсан фишинг холбоосуудыг бүтээж, хэрэглэгчдийг хууран мэхэлж, тэдгээр холбоосууд дээр даруулсан.
Үр дагавар:
- Хакерууд нэр, хаяг, төлбөрийн картын мэдээлэл зэрэг хэрэглэгчийн нууц мэдээллийг хулгайлсан.
- 400,000 гаруй үйлчлүүлэгч хохирсон бөгөөд энэ нь British Airways-д GDPR-ийн дагуу 20 сая фунт стерлингийн торгууль ногдуулахад хүргэсэн.
- Ерөнхийдөө энэхүү зөрчил нь Сайт хоорондын скрипт бичих эмзэг байдалтай холбоотой санхүүгийн болон хууль эрх зүйн эрсдлийг онцолж өгсөн.
DOM дээр суурилсан сайт хоорондын скрипт (XSS)
DOM дээр суурилсан XSS нь халдагчид хөтөчийг удирдах үед үүсдэг. Документ объект загвар (DOM) сервер талын эмзэг байдлыг онилохын оронд. Энэ халдлага нь сервер талын баталгаажуулалтыг бүрэн тойрч гардаг бөгөөд ихэвчлэн аюултай JavaScript аргуудыг ашигладаг, тухайлбал innerHTML or document.write().
Жишээ нь, DOM дээр суурилсан XSS-ийн үйл ажиллагааны жишээг энд харуулав.
Бодит ертөнцийн жишээ: GitHub (2020)
2020 онд халдагчид а-г ашигласан DOM дээр суурилсан XSS эмзэг байдал GitHub-ын хайлтын функцэд. Тэд серверийн хамгаалалтыг тойрч гарч, хайлтын асуулгын оролтод хортой скриптүүдийг оруулсан.
Үр дагавар:
- Халдагчид сессийн күүки болон баталгаажуулалтын токенуудыг хулгайлж, зөвшөөрөлгүй репозиторт хандах боломжийг олгосон.
- GitHub асуудлыг хурдан зассан боловч энэ тохиолдол нь үйлчлүүлэгч талын эмзэг байдлаас үүдэлтэй эрсдэлийг харуулсан.
Бодит цаг хугацаанд аюул заналхийллээс урьдчилан сэргийлэх талаар илүү ихийг мэдэхийг хүсч байна уу?
Манай "Эрт сэрэмжлүүлэг: Бодит цагийн аюул заналхийллийг илрүүлэх, эрэмбэлэх нь" цагаан цаасыг татаж аваад програм хангамжийн хангамжийн сүлжээгээ хэрхэн хамгаалах талаар олж мэдээрэй.
Сайт хоорондын скрипт (XSS)-ээс хэрхэн урьдчилан сэргийлэх вэ
Сайт хоорондын скрипт (XSS)-ийг зогсоох нь урьдчилан сэргийлэх болон давхаргат хамгаалалт шаарддаг. Энэ нь хаяглах гэсэн үг юм эмзэг байдал хөгжүүлэлтийн эхэн үед болон програмуудыг ашиглалтад орсны дараа үргэлжлүүлэн хамгаалах. Xygeni-ийн шийдлүүд нь хоёр талыг хамрах, цогц аюулгүй байдлыг хангах зорилготой юм.
Xygeni-ийн тусламжтайгаар асуудлыг эрт илрүүлэх SAST
Xygeni-ийн статик програмын аюулгүй байдлын тест (SAST) Энэ хэрэгсэл нь хөгжүүлэгчдэд тоглоомын дүрмийг өөрчилдөг. Энэ нь таныг кодыг бичих үед сканнердаж, үйлдвэрлэлд нэвтрүүлэхээс өмнө Cross-Site Scripting-ийн эмзэг байдлыг тодорхойлдог. Товчхондоо, энэ нь асуудлыг эрт үед нь засахад тусалдаг бөгөөд ингэснээр үүнийг хийхэд илүү хурдан бөгөөд хямд байдаг.
Xygeni-г юу болгодог вэ гэвэл SAST ялгарах:
- Бодит цагийн сэрэмжлүүлэгКод бичих явцдаа эмзэг байдлын талаар шуурхай санал хүсэлтийг авах бөгөөд ингэснээр та тэдгээрийг шууд засах боломжтой болно.
- Оношилгооны нарийвчлалXygeni нь кодын мөр хүртэл асуудал яг хаана байгааг танд харуулж байна.
- Бүрэн нэгтгэхIntelliJ IDEA, Visual Studio Code гэх мэт таны дуртай хэрэгслүүдтэй хялбархан ажилладаг. CI/CD pipelines.
- Нарийвчилсан илрүүлэлтАюултай оролтын боловсруулалт болон аюултай DOM удирдлага зэрэг төвөгтэй асуудлуудыг тодорхойлдог.
Нийтдээ Xygeni-ийн SAST эх сурвалжаас нь эмзэг байдлыг илрүүлснээр XSS халдлагын эрсдлийг бууруулж, таны кодыг эхнээс нь аюулгүй болгодог.
Ажиллах хугацааны хяналтаар хамгаалалтыг бэхжүүлэх
Ажиллах хугацааны хяналт нь хувьсан өөрчлөгдөж буй аюул заналыг хаахын тулд зайлшгүй шаардлагатай. Xygeni-ийн хэрэгслүүд нь хортой үйл ажиллагааг тодорхойлж, зогсоох замаар бодит цагийн хамгаалалтыг хангадаг.
- Гажиг илрүүлэхЗөвшөөрөлгүй скрипт гүйцэтгэх гэх мэт ер бусын зан үйлийг тасралтгүй хянадаг.
- CI/CD Интеграцийн: Аюулгүй байдлыг хангахын тулд бүтээлт болон байршуулалтыг автоматаар сканнерддаг.
- Тохиромжтой дүрмүүд: Аюулгүй байдлын багуудад байгууллагын хэрэгцээнд үндэслэн тодорхой сэрэмжлүүлэг тохируулах боломжийг олгодог.
Цааш нь тайлбарлахын тулд аномали илрүүлэх нь хортой скриптүүдийг DOM дээр суурилсан XSS эмзэг байдлыг ашиглахаас шууд зогсоох болно.
Хөтөчөөс гадна сайт хоорондын скрипт
Сайт хоорондын скрипт халдлага нь уламжлалт вэбсайтуудаас давж гардаг. API, гар утасны аппликейшн болон IoT төхөөрөмжүүд бас эмзэг байдаг:
- APIsХалдагчид муу баталгаажсан API төгсгөлийн цэгүүдэд хортой код оруулж, нууц мэдээллийг ил болгож болзошгүй.
- Жишээ ньХакерууд хэрэглэгчийн дансны мэдээлэлд хандахын тулд API төгсгөлийн цэгийг ашигласнаар санхүүгийн аппликейшн хакердсан байна.
- Гар AppsАюултай бус фрэймворк болон апп доторх хөтөч нь гар утасны аппликейшнуудыг XSS-д өртөмтгий болгодог.
- IoT төхөөрөмжХалдагчид ухаалаг гэрийн төхөөрөмжүүдийн вэб интерфэйсийг эвдэж, сүлжээг хянах боломжтой.
Энэ тохиолдолд оролтын баталгаажуулалт болон ажиллах хугацааны хяналт нь эдгээр системийг аюулгүй байлгахад чухал үүрэгтэй.
Сайт хоорондын скрипт халдлагаас таны програмуудыг хамгаалах
Сайт хоорондын скрипт нь томоохон аюул заналхийлэл хэвээр байгаа ч Xygeni-ийн шийдлүүд нь байгууллагуудад тэргүүлэхэд тусалдаг. Сайт хоорондын скрипт гэж юу болохыг ойлгох, дэвшилтэт хэрэгслүүдийг ашиглах гэх мэт SAST мөн ажиллах хугацааны хяналт нь хөгжүүлэгчдэд эмзэг байдлыг арилгах, програмуудыг бодит цаг хугацаанд хамгаалах боломжийг олгодог.
Дараагийн зөрчлийг хүлээх хэрэггүй - Демо захиалах мөн өнөөдөр хамгаалалтаа бэхжүүлэх Xygeni-ийн шийдлүүдийг судлаарай.
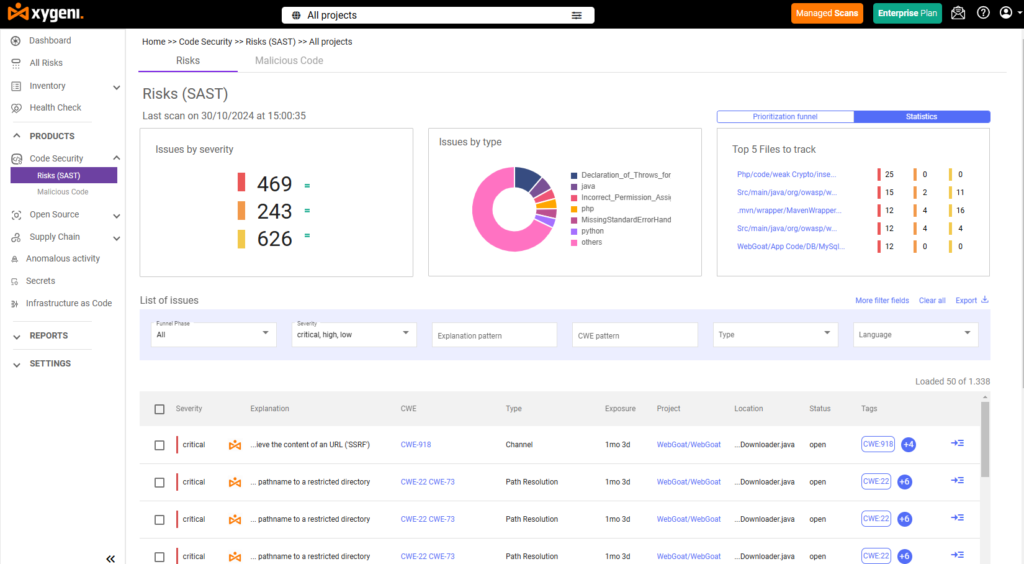
Сайт хоорондын скрипт (XSS)-ийг зогсоох нь урьдчилан сэргийлэх болон давхаргат хамгаалалт шаарддаг. Энэ нь хаяглах гэсэн үг юм эмзэг байдал хөгжүүлэлтийн эхэн үед болон програмуудыг ашиглалтад орсны дараа үргэлжлүүлэн хамгаалах. Xygeni-ийн шийдлүүд нь хоёр талыг хамрах, цогц аюулгүй байдлыг хангах зорилготой юм.
Xygeni-ийн тусламжтайгаар асуудлыг эрт илрүүлэх SAST
Xygeni-ийн статик програмын аюулгүй байдлын тест (SAST) Энэ хэрэгсэл нь хөгжүүлэгчдэд тоглоомын дүрмийг өөрчилдөг. Энэ нь таныг кодыг бичих үед сканнердаж, үйлдвэрлэлд нэвтрүүлэхээс өмнө Cross-Site Scripting-ийн эмзэг байдлыг тодорхойлдог. Товчхондоо, энэ нь асуудлыг эрт үед нь засахад тусалдаг бөгөөд ингэснээр үүнийг хийхэд илүү хурдан бөгөөд хямд байдаг.
Xygeni-г юу болгодог вэ гэвэл SAST ялгарах:
- Бодит цагийн сэрэмжлүүлэгКод бичих явцдаа эмзэг байдлын талаар шуурхай санал хүсэлтийг авах бөгөөд ингэснээр та тэдгээрийг шууд засах боломжтой болно.
- Оношилгооны нарийвчлалXygeni нь кодын мөр хүртэл асуудал яг хаана байгааг танд харуулж байна.
- Бүрэн нэгтгэхIntelliJ IDEA, Visual Studio Code гэх мэт таны дуртай хэрэгслүүдтэй хялбархан ажилладаг. CI/CD pipelines.
- Нарийвчилсан илрүүлэлтАюултай оролтын боловсруулалт болон аюултай DOM удирдлага зэрэг төвөгтэй асуудлуудыг тодорхойлдог.
Нийтдээ Xygeni-ийн SAST эх сурвалжаас нь эмзэг байдлыг илрүүлснээр XSS халдлагын эрсдлийг бууруулж, таны кодыг эхнээс нь аюулгүй болгодог.
Ажиллах хугацааны хяналтаар хамгаалалтыг бэхжүүлэх
Ажиллах хугацааны хяналт нь хувьсан өөрчлөгдөж буй аюул заналыг хаахын тулд зайлшгүй шаардлагатай. Xygeni-ийн хэрэгслүүд нь хортой үйл ажиллагааг тодорхойлж, зогсоох замаар бодит цагийн хамгаалалтыг хангадаг.
- Гажиг илрүүлэхЗөвшөөрөлгүй скрипт гүйцэтгэх гэх мэт ер бусын зан үйлийг тасралтгүй хянадаг.
- CI/CD Интеграцийн: Аюулгүй байдлыг хангахын тулд бүтээлт болон байршуулалтыг автоматаар сканнерддаг.
- Тохиромжтой дүрмүүд: Аюулгүй байдлын багуудад байгууллагын хэрэгцээнд үндэслэн тодорхой сэрэмжлүүлэг тохируулах боломжийг олгодог.
Цааш нь тайлбарлахын тулд аномали илрүүлэх нь хортой скриптүүдийг DOM дээр суурилсан XSS эмзэг байдлыг ашиглахаас шууд зогсоох болно.
Хөтөчөөс гадна сайт хоорондын скрипт
Сайт хоорондын скрипт халдлага нь уламжлалт вэбсайтуудаас давж гардаг. API, гар утасны аппликейшн болон IoT төхөөрөмжүүд бас эмзэг байдаг:
- APIsХалдагчид муу баталгаажсан API төгсгөлийн цэгүүдэд хортой код оруулж, нууц мэдээллийг ил болгож болзошгүй.
- Жишээ ньХакерууд хэрэглэгчийн дансны мэдээлэлд хандахын тулд API төгсгөлийн цэгийг ашигласнаар санхүүгийн аппликейшн хакердсан байна.
- Гар AppsАюултай бус фрэймворк болон апп доторх хөтөч нь гар утасны аппликейшнуудыг XSS-д өртөмтгий болгодог.
- IoT төхөөрөмжХалдагчид ухаалаг гэрийн төхөөрөмжүүдийн вэб интерфэйсийг эвдэж, сүлжээг хянах боломжтой.
Энэ тохиолдолд оролтын баталгаажуулалт болон ажиллах хугацааны хяналт нь эдгээр системийг аюулгүй байлгахад чухал үүрэгтэй.
Сайт хоорондын скрипт халдлагаас таны програмуудыг хамгаалах
Сайт хоорондын скрипт нь томоохон аюул заналхийлэл хэвээр байгаа ч Xygeni-ийн шийдлүүд нь байгууллагуудад тэргүүлэхэд тусалдаг. Сайт хоорондын скрипт гэж юу болохыг ойлгох, дэвшилтэт хэрэгслүүдийг ашиглах гэх мэт SAST мөн ажиллах хугацааны хяналт нь хөгжүүлэгчдэд эмзэг байдлыг арилгах, програмуудыг бодит цаг хугацаанд хамгаалах боломжийг олгодог.
XSS-ийг үйлдвэрлэлд хүрэхээс өмнө барьж авахад бэлэн үү? Демо захиалах мөн Xygeni-ийн хэрхэн байгааг хараарай SAST болон ажиллах хугацааны хяналт нь хамтдаа ажилладаг.

тусламж
XSS-ийн гурван төрөл юу вэ?
Хадгалагдсан (байнгын) XSS нь хортой скриптийг сервер дээр хадгалдаг тул зочин бүрт ажилладаг. Тусгасан XSS нь скриптийг URL эсвэл маягтын оролтод суулгадаг бөгөөд хохирогч үүсгэсэн холбоос дээр дарахад нэг удаа ажилладаг. DOM дээр суурилсан XSS нь хөтчийн Document Object Model-ийг шууд удирдаж, серверийн талын хамгаалалтыг бүрэн тойрч гардаг.
XSS нь нийтлэг эмзэг байдал хэвээрээ юу?
Тийм ээ. XSS нь eBay, British Airways, GitHub зэрэг томоохон платформуудад хадгалагдсан, тусгагдсан болон DOM дээр суурилсан хувилбаруудыг хамарсан зөрчил гаргасан бөгөөд энэ нь шийдэгдсэн асуудал биш харин янз бүрийн төрлийн програмуудад бодит эрсдэл хэвээр байгааг харуулж байна.
XSS нь вэбсайтаас бусад зүйлд нөлөөлж чадах уу?
Тийм ээ. Оролт зөв баталгаажаагүй, аюулгүй бус API төгсгөлийн цэг эсвэл апп доторх хөтөчийг уламжлалт вэб хуудас шиг ашиглаж болох үед API, гар утасны апп болон IoT төхөөрөмжүүд бүгд XSS маягийн тарилгад өртөмтгий байдаг.
XSS-ийг үйлдвэрлэлд хүрэхээс өмнө хэрхэн барьж авах вэ?
Статик програмын аюулгүй байдлын тест (SAST) нь кодыг бичиж байх үед нь сканнердаж, байршуулахаас өмнө аюултай оролт боловсруулалт эсвэл DOM-ийн өөрчлөлтийг тэмдэглэдэг. Ажиллах хугацааны хяналт болон гажиг илрүүлэх нь юуг хамардаг вэ SAST харж чадахгүй байна, ер бусын скриптүүд шууд дамжуулагдаж байна.
