






Pasukan keselamatan siber mengendalikan beribu-ribu kelemahan setiap bulan, dan mengutamakan yang mana perlu dibaiki dahulu boleh menjadi sesuatu yang membebankan; di situlah Skor CVSS memainkan peranan penting. Sistem Pemarkahan Kerentanan Biasa (CVSS) standardmenentukan bagaimana risiko diukur, menjadikan Pemarkahan CVSS konsisten merentasi projek. Selain itu, dengan menggunakan Kalkulator CVSS atau Kalkulator skor CVSS, pasukan keselamatan boleh menterjemahkan data kerentanan yang kompleks dengan cepat kepada hasil yang jelas dan setanding yang memacu pemulihan yang lebih pintar dan pantas.
Apakah Skor CVSS dan Mengapa Ia Penting
. Skor CVSS adalah diiktiraf di peringkat global standard dibangunkan oleh FIRST.org untuk menilai tahap keterukan kelemahan keselamatan.
Skor adalah antara 0 hingga 10, di mana nombor yang lebih tinggi menunjukkan kelemahan yang lebih kritikal:
| Skor CVSS | Keterukan |
|---|---|
| 0.0 | Tiada |
| 0.1-3.9 | Rendah |
| 4.0-6.9 | sederhana |
| 7.0-8.9 | Tinggi |
| 9.0-10.0 | Kritikal |
Bagi pasukan DevSecOps, angka-angka ini membantu mengutamakan pemulihan. Kerentanan dengan skor CVSS 9.8, sebagai contoh, mungkin memerlukan perhatian segera, manakala satu yang diberi penarafan 3.5 boleh menunggu kitaran penyelenggaraan seterusnya.
Walaupun CVSS menganggarkan kemungkinan kerosakan yang mungkin disebabkan oleh kecacatan, ia tidak menunjukkan sama ada penyerang mengeksploitasinya dalam persekitaran sebenar. Memahami perbezaan itu adalah penting untuk penentuan keutamaan risiko sebenar.
Bagaimana Pemarkahan CVSS Berfungsi
Dalam praktiknya, rangka kerja pemarkahan CVSS menggunakan tiga kumpulan metrik untuk menilai aspek kerentanan yang berbeza. Oleh itu, setiap kumpulan menentukan bagaimana isu tersebut bertindak, daripada keboleheksploitasiannya hingga potensi kesannya terhadap sistem dan data. Selain itu, kalkulator skor CVSS yang andal menjadikan proses ini boleh diulang dan telus. Hasilnya, profesional keselamatan dapat menyampaikan tahap keterukan risiko dengan lebih jelas dan seterusnya mengekalkan keutamaan yang konsisten merentasi pasukan.
Metrik Asas:
Ini menerangkan kualiti intrinsik kerentanan yang kekal malar merentasi masa dan persekitaran.
Contohnya termasuk:- Vektor Serangan (AV): Bolehkah serangan itu dilakukan dari jauh atau hanya secara setempat?
- Kerumitan Serangan (AC): Betapa mudahnya untuk dieksploitasi?
- Keistimewaan yang Diperlukan (PR): Adakah penyerang memerlukan akses terlebih dahulu?
- Interaksi Pengguna (UI): Adakah ia memerlukan pengguna untuk mengklik atau membuka sesuatu?
- Impak (CIA): Bagaimana ia mempengaruhi kerahsiaan, integriti dan ketersediaan.
Metrik Temporal:
Ini melaraskan skor berdasarkan keadaan dunia sebenar seperti:- Kematangan Kod Eksploitasi: Adakah kod eksploitasi awam tersedia?
- Tahap Pemulihan: Adakah pembetulan atau tampalan telah dikeluarkan?
- Laporkan Keyakinan: Sejauh manakah laporan kerentanan itu boleh dipercayai?
Metrik Alam Sekitar:
Ini menyesuaikan skor dengan persediaan khusus organisasi anda, contohnya, sama ada sistem yang terdedah mengendalikan data sensitif atau berada di sebalik pertahanan rangkaian yang kukuh.
Setiap faktor menyumbang kepada skor akhir melalui standardformula yang telah diubah suai, menjadikan CVSS rujukan yang konsisten untuk membandingkan kerentanan merentasi produk dan ekosistem.
Menggunakan Kalkulator CVSS (Langkah demi Langkah)
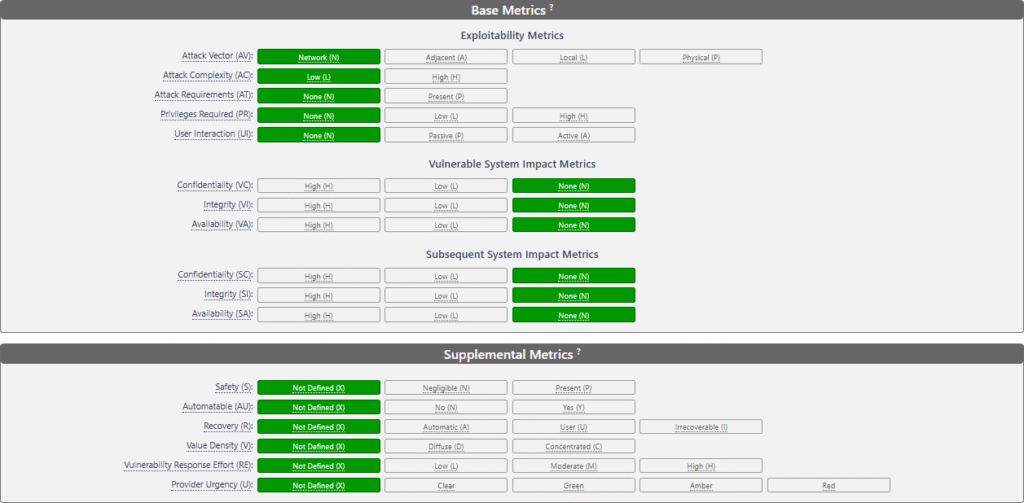
Anda tidak perlu menyusun formula secara manual, anda boleh menggunakan kalkulator skor CVSS dalam talian seperti Kalkulator CVSS v4.0 PERTAMA atau Kalkulator CVSS NVDAlatan ini memudahkan pemarkahan CVSS dan memastikan kalkulator CVSS anda menghasilkan keputusan yang konsisten dan setanding merentasi persekitaran yang berbeza.
Berikut ialah panduan ringkas:
- Pilih versi CVSS: Kebanyakan nasihat hari ini menggunakan CVSS v3.1 atau v4.0.
- Isi metrik asas: Pilih pilihan untuk Vektor Serangan, Kerumitan, Keistimewaan dan Impak.
- Tambah data temporal: Sertakan sama ada eksploit atau tampalan tersedia.
- Laraskan faktor persekitaran: Gambarkan sensitiviti atau pendedahan infrastruktur anda sendiri.
- Kira: Alat ini serta-merta mengembalikan skor antara 0.0 dan 10.0.
Contoh: Membandingkan Dua Skor CVSS (9.8 vs 5.6)
Untuk melihat bagaimana sebuah Kalkulator skor CVSS berfungsi dalam kehidupan sebenar, mari kita bandingkan dua kelemahan menggunakan CVSS v3.1 sukatan.
1. Kerentanan Kritikal: Pelaksanaan Kod Jauh (CVSS 9.8)
| metrik | nilai | penjelasan |
|---|---|---|
| Vektor Serangan | rangkaian | Boleh dieksploitasi dari jauh |
| Kerumitan Serangan | Rendah | Tiada syarat khas diperlukan |
| Keistimewaan Diperlukan | Tiada | Penyerang tidak memerlukan akaun |
| Interaksi Pengguna | Tiada | Eksploitasi automatik sepenuhnya |
| Kesan Kerahsiaan | Tinggi | Data sensitif terdedah |
| Impak Integriti | Tinggi | Data boleh diubah suai |
| Impak Ketersediaan | Tinggi | Gangguan perkhidmatan mungkin berlaku |
Contoh ini menggambarkan bagaimana kalkulator CVSS mengubah metrik kualitatif kepada keputusan kuantitatif, mengukuhkan nilai pemarkahan CVSS yang tepat semasa penilaian keselamatan.
Skor CVSS yang dikira: 5.6 (Sederhana)
Dalam kebanyakan kes, pasukan keselamatan mengendalikan pepijat peningkatan keistimewaan setempat semasa kemas kini berjadual kerana ia kebanyakannya menjejaskan sistem kongsi dan jarang memerlukan pembetulan segera.
Bawa pulang:
Walaupun kedua-dua kelemahan tersebut adalah CVE yang sah, Skor CVSS membezakan dengan jelas urgensi mereka.
Tetapi ingatlah, seorang 9.8 CVSS bersama keboleheksploitasian rendah (EPSS 0.02) mungkin kurang berbahaya dalam praktiknya berbanding 5.6 CVSS itu sedang berlaku dieksploitasi secara aktif (EPSS 0.85).
Itulah sebabnya memasangkan CVSS dengan EPSS dan kebolehcapaian memastikan anda membetulkan apa yang benar-benar penting.
Kalkulator Skor CVSS dalam Amalan
A Kalkulator CVSS menjadikan pemarkahan risiko boleh diulang dan telus. Ia membantu menyampaikan tahap keterukan isu kepada pihak berkepentingan bukan teknikal dan mengekalkan keutamaan yang konsisten merentasi pasukan.
Walau bagaimanapun, skor statik boleh mengelirukan jika diambil pada nilai muka. Contohnya:
- Kerentanan dengan Skor CVSS 9.8 mungkin ada tiada eksploitasi aktif di alam liar.
- Satu lagi dengan Skor CVSS 6.2 boleh jadi disasarkan secara aktif oleh penyerang.
Itulah sebabnya bergantung sepenuhnya pada kalkulator boleh mewujudkan titik buta. Skor adalah garis dasar, bukan penunjuk risiko masa nyata.
CVSS vs. EPSS Mengapa Skor Statik Tidak Mencukupi
Manakala CVSS langkah-langkah potensi keterukan, EPSS (Sistem Pemarkahan Ramalan Eksploitasi) langkah-langkah kemungkinan dunia sebenar.
EPSS menggunakan pembelajaran mesin dan telemetri ancaman untuk meramalkan kemungkinan kerentanan akan dieksploitasi dalam tempoh 30 hari.
Apabila digabungkan, ia memberikan gambaran yang lebih jelas:
| Skor CVSS | Skor EPSS | Tindakan |
|---|---|---|
| Tinggi (9.8) | Rendah (0.03) | Keboleheksploitasian rendah → Pantau |
| Sederhana (6.5) | Tinggi (0.85) | Keboleheksploitasian tinggi → Betulkan segera |
| Kritikal (10.0) | Tinggi (0.9) | Bertindak sekarang — kedua-dua yang teruk dan dieksploitasi |
Beginilah sebenarnya platform moden suka Xygeni meningkatkan pengurusan kerentanan, dengan menggabungkan Keterukan CVSS, Keboleheksploitasian EPSS, dan analisis kebolehcapaian untuk menumpukan perhatian kepada risiko yang kedua-duanya teruk dan boleh dieksploitasi dalam persekitaran anda.
Melangkaui Angka: Pengutamaan Risiko yang Lebih Pintar
. Sistem pemarkahan CVSS kekal sebagai asas keselamatan siber; Walau bagaimanapun, ia tidak pernah bertujuan untuk berfungsi bersendirian. sebenarnya, Kematangan keselamatan sebenar datang daripada memahami konteks penuh, mengetahui kelemahan yang boleh dicapai, boleh dieksploitasi dan benar-benar kritikal untuk perniagaan.
Xygeni mengambil langkah selanjutnya dengan mengautomasikan proses tersebut:
- Mengambil data CVSS daripada alatan atau nasihat anda.
- Memperkayakannya dengan Keboleheksploitasian EPSS, kebolehcapaian masa jalan, dan kekritikan aset.
- Memaparkan semuanya dalam satu kesatuan dashboard untuk menonjolkan apa yang benar-benar perlu diperbaiki.
Hasilnya, pendekatan berasaskan konteks ini mengubah pengurusan kerentanan daripada permainan nombor mudah kepada proses risikan risiko yang lebih pintar dan dinamik.
Pemikiran Akhir
Kesimpulannya, CVSS membantu pasukan memahami betapa seriusnya kerentanan, manakala EPSS dan kebolehcapaian menunjukkan isu mana yang benar-benar penting. Secara bersama-sama, ia membantu pasukan keselamatan bertindak dengan yakin dan menyelesaikan masalah yang betul terlebih dahulu. Hasilnya, pengurusan kerentanan menjadi lebih pantas, lebih mudah dan lebih berkesan.

