






Imbasan kerentanan merupakan bahagian penting dalam strategi keselamatan yang kukuh. Memandangkan perisian sumber terbuka (OSS) membentuk sebahagian besar pangkalan kod (selalunya sehingga 90%), mengenal pasti dan menangani kerentanan lebih awal adalah penting untuk melindungi rantaian bekalan perisian anda. Xygeni mempertingkatkan imbasan kerentanan tradisional dengan menggabungkan pengesanan malware masa nyata dan corong keutamaan pintar, memastikan pasukan anda bukan sahaja mengesan tetapi juga mengutamakan dan memulihkan risiko keselamatan yang paling kritikal.
Sejak penerbitan asal ini, pendekatan Xygeni terhadap keutamaan telah berkembang menjadi pendekatan yang penuh ASPM lapisan: corong berkuasa AI yang menggunakan kebolehcapaian, keboleheksploitasian, EPSS dan pemarkahan konteks perniagaan yang sama kepada penemuan daripada pengimbas Xygeni sendiri dan daripada alatan pihak ketiga yang sedia ada dalam tindanan anda, menghubungkan dan menyahpenduakan kesemuanya ke dalam satu paparan yang diutamakan dan bukannya senarai berasingan bagi setiap alatan.
Apakah Imbasan Kerentanan?
Imbasan kerentanan ialah proses yang mengenal pasti kelemahan dalam perisian, sistem dan rangkaian andaIa memeriksa pangkalan kod, konfigurasi dan kebergantungan sumber terbuka anda untuk mendedahkan ancaman keselamatan sebelum penyerang dapat mengeksploitasinya. Memandangkan OSS terus menguasai pangkalan kod, pengimbasan kerentanan adalah penting untuk mengekalkan persekitaran yang selamat dan melindungi daripada pelanggaran sebelum ia berlaku.
Mengapa Pengimbasan Kerentanan Xygeni Melindungi Anda Dengan Terbaik
Xygeni Imbasan Kerentanan menawarkan lebih daripada sekadar pengesanan. Alat kami menyediakan penyekatan ancaman masa nyata, keutamaan risiko pintar dan CI/CD pipeline integrasi, memastikan keselamatan sesuai dengan lancar ke dalam aliran kerja dan proses pembangunan anda. Beginilah cara ciri canggih Xygeni mempertingkatkan pengurusan kerentanan anda:
Pengesanan Perisian Hasad Masa Nyata: Menyekat Ancaman Sebelum Ia Mencapai Anda
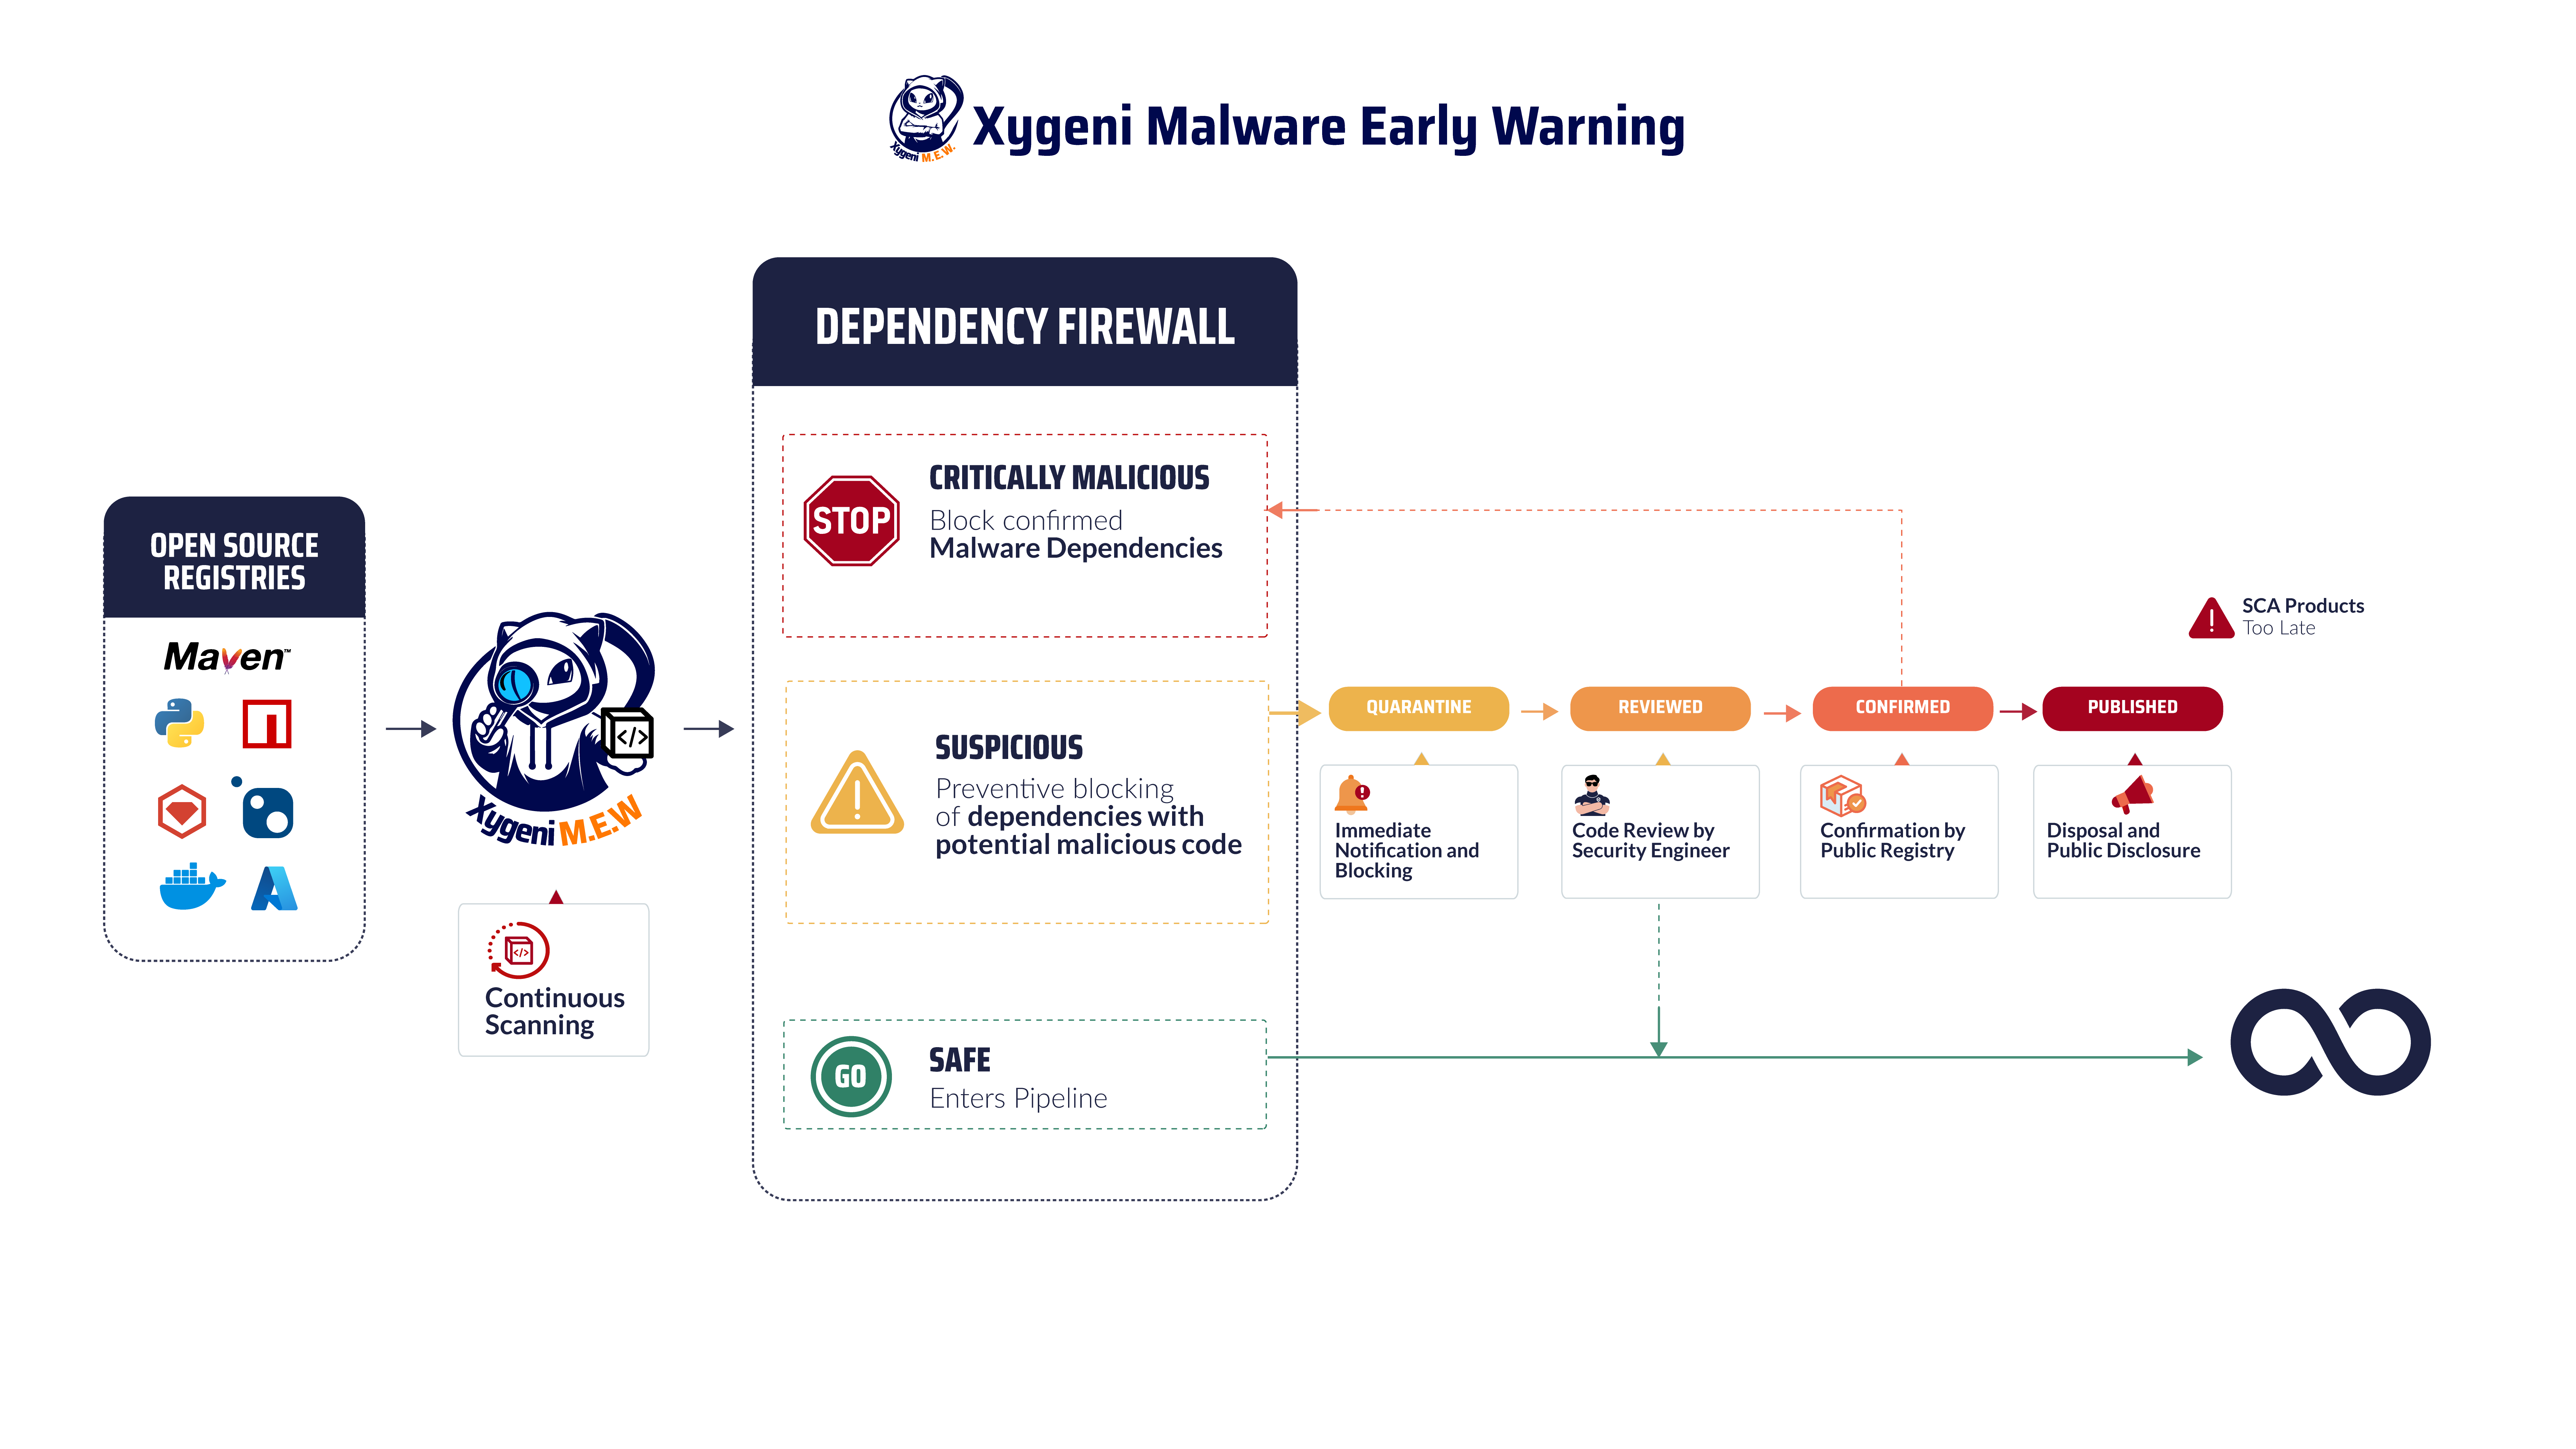
Kurangkan risiko dan lindungi aplikasi anda daripada pakej berniat jahat dengan Pengesanan Perisian Hasad Awal XygeniPenyelesaian komprehensif kami menawarkan pemantauan masa nyata terhadap kebergantungan anda, memastikan ancaman dikesan dan dikurangkan sebelum ia boleh memberi kesan kepada perisian anda. Dengan sentiasa mengimbas repositori awam seperti NPM, Maven, dan PyPI, Xygeni menyekat pakej berniat jahat sebaik sahaja ia diterbitkan, menghalangnya daripada menyusup masuk ke dalam sistem anda.
Mengurus komponen sumber terbuka adalah penting dalam landskap pembangunan perisian hari ini disebabkan oleh peningkatan risiko kerentanan dan kod berniat jahat. Xygeni's Open Source Security Penyelesaian ini mengurangkan risiko perisian hasad secara mendadak dengan mengimbas dan menyekat pakej berbahaya pada masa penerbitan. Pemantauan berterusan kami merangkumi pelbagai daftar awam, memastikan semua kebergantungan diteliti dengan teliti untuk keselamatan dan integriti.
Keupayaan Xygeni yang hebat membantu pasukan anda mengekalkan projek perisian yang selamat dan andal dengan mengutamakan isu kritikal dan memperkemas proses pemulihan, membolehkan anda memberi tumpuan kepada perkara yang paling penting.
Pemarkahan CVE dan Integrasi EPSS: Mengutamakan Kerentanan yang Paling Boleh Dieksploitasi
Xygeni meningkatkan Pemarkahan CVE dengan Sistem Pemarkahan Ramalan Eksploitasi (EPSS) untuk penilaian risiko yang lebih komprehensif. Walaupun skor CVE menilai tahap keterukan kerentanan, EPSS meramalkan kemungkinan eksploitasinya. Ini membolehkan pasukan anda memberi keutamaan berdasarkan tahap keterukan dan keboleheksploitasian dunia sebenar.
Contohnya, CVE-2021-44228 (Log4j), yang mempunyai skor CVE yang tinggi, juga membawa kebarangkalian eksploitasi yang tinggi berdasarkan data EPSS. Gabungan ini membantu anda mengutamakan kerentanan yang menimbulkan risiko terbesar, memastikan pasukan anda memberi tumpuan kepada ancaman yang paling berbahaya terlebih dahulu.
Corong Keutamaan: Fokus pada Memperbaiki Perkara Yang Paling Penting
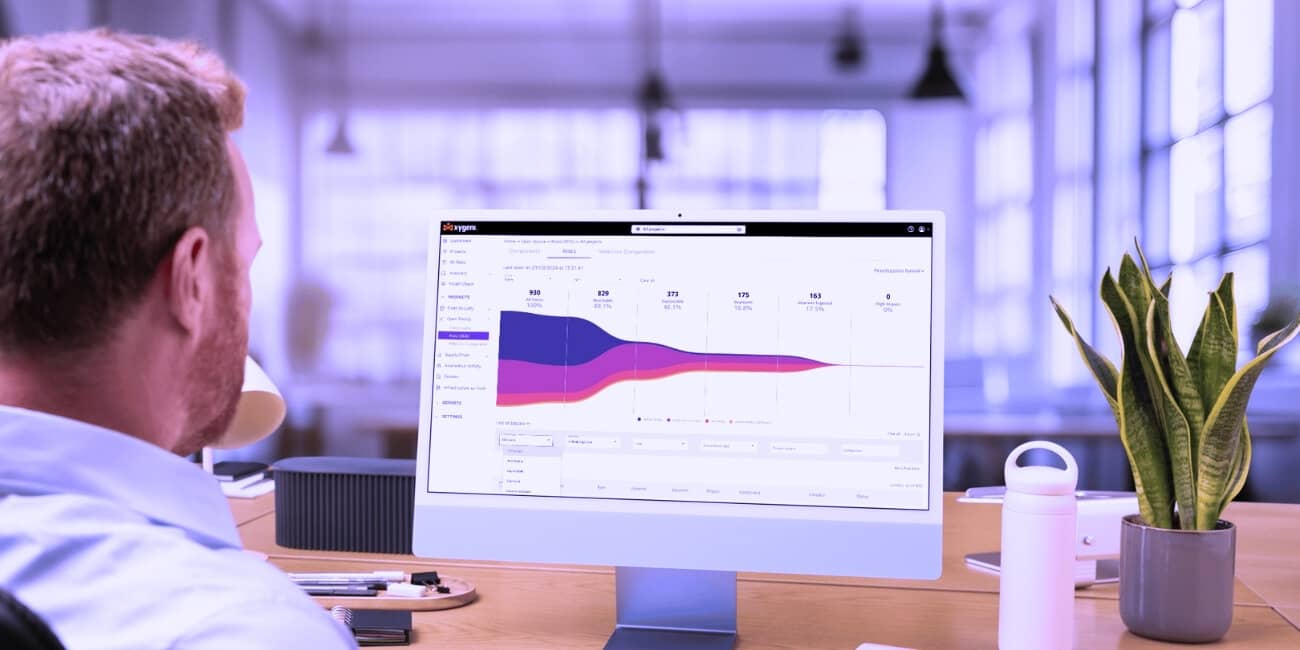
Corong Pengutamaan Xygeni memudahkan cara anda menangani sejumlah besar isu keselamatan. Corong ini membolehkan anda menapis dan menumpukan pada kelemahan yang paling kritikal dengan menggunakan kriteria keutamaan tersuai. Daripada meneliti beribu-ribu isu, Xygeni membantu pasukan anda menumpukan pada kelemahan yang menimbulkan ancaman terbesar, seperti kelemahan yang boleh dicapai atau kelemahan yang digunakan secara aktif.
Anda juga boleh memanfaatkan corong sedia ada seperti Pengutamaan Umum, CI/CD Keutamaan, dan IaC Keutamaan. Corong ini memperkemascispembuatan ion, menjimatkan masa dan sumber yang berharga.
Corong Keutamaan Berbilang Peringkat yang Boleh Dikonfigurasikan
Corong keutamaan Xygeni menyokong sehingga lapan peringkat yang boleh dikonfigurasikan, menggabungkan kriteria pra-binaan seperti kebolehcapaian dan keboleheksploitasian dengan sifat khusus organisasi, jadi pasukan keselamatan tidak terikat pada formula tetap. Penemuan mengalir melalui corong ke dalam peringkat tindakan yang jelas, Segera, ASAP, Dirancang, Tunggakan, dan bukannya senarai "kritikal/tinggi/sederhana/rendah" tunggal yang rata, yang lebih hampir dengan cara pasukan sebenarnya merancang kerja pemulihan pecutan.
CI/CD Pipeline Integrasi: Keselamatan Tertanam di Setiap Peringkat
Keselamatan tidak boleh difikirkan kemudian. Xygeni berintegrasi secara langsung dengan yang popular CI/CD platform seperti Jenkins, GitHub Actions dan CircleCI, memastikan imbasan kerentanan dicetuskan secara automatik semasa setiap fasa binaan dan penggunaan. Integrasi ini membolehkan pengesanan awal dan pemulihan, sekali gus mencegah kerentanan daripada terjerumus ke dalam pengeluaran.
Pull Request Pengimbasan: Mengesan Isu Sebelum Ia Bergabung
Xygeni's Pull Request Mengimbas mengimbas kelemahan dalam masa nyata apabila baharu pull requests dicipta. Ia mengesan isu seperti Suntikan SQL or Skrip Merentas Tapak (XSS) sebelum ia bergabung dalam pengeluaran. Dengan mengesan kelemahan ini lebih awal, pasukan anda menyelesaikan risiko keselamatan tanpa melambatkan kitaran pelepasan atau mengumpul hutang teknikal.
Analisis Kebolehcapaian: Menghapuskan Kebisingan dan Mengutamakan Ancaman Sebenar
Analisis Kebolehcapaian Xygeni melampaui batas standard pengesanan dengan mengenal pasti kelemahan dipanggil semasa masa jalanDaripada membebankan pasukan anda dengan pelbagai isu, Xygeni memberi tumpuan kepada kelemahan yang boleh dieksploitasi secara aktif di persekitaran anda.
Dengan menapis yang sedia ada tetapi tidak boleh diakses semasa pelaksanaan, Xygeni mengurangkan hingar. Ini memastikan pasukan anda menumpukan perhatian pada ancaman keselamatan yang paling mendesakPendekatan ini mengurangkan positif palsu dan meminimumkan keletihan berjaga-jaga.
Pasukan anda memberi tumpuan kepada risiko sebenar, bukan isu-isu yang kurang penting. Xygeni memastikan masa dan sumber anda kelemahan kritikal, menghalang ancaman tersembunyi daripada terlepas.
Pemulihan Automatik: Betulkan Kerentanan Dengan Mudah
Keselamatan harus menyokong pembangunan, bukan menghalangnya. Ciri pemulihan automatik Xygeni membolehkan pasukan anda menampal kelemahan secara langsung melalui anda CI/CD pipelines. Sebaik sahaja Xygeni mengesan kelemahan, ia boleh menggunakan tampalan secara automatik, memastikan pembangunan anda terus berjalan tanpa campur tangan manual. Automasi ini mengurangkan masa henti dan meningkatkan produktiviti.
Pengurusan Lesen Sumber Terbuka: Memastikan Pematuhan dengan Keyakinan
Selain mengimbas kelemahan, Xygeni membantu mengurus lesen sumber terbuka dengan memastikan kod anda kekal mematuhi Amalan terbaik OWASP dan industri lain standards. Ciri ini mengurangkan risiko undang-undang dengan mengenal pasti dan menangani pelanggaran lesen sumber terbuka, memastikan perisian anda mematuhi piawaian dan selamat.
Mengapa Memilih Xygeni?
- Pengesanan Perisian Hasad Masa NyataKesan dan sekat perisian hasad serta-merta sebelum ia menyusup masuk ke dalam perisian anda.
- Pemarkahan CVE dan Integrasi EPSSUtamakan kerentanan berdasarkan tahap keterukan dan keboleheksploitasian, pastikan isu kritikal ditangani terlebih dahulu.
- Corong Keutamaan yang Boleh DisesuaikanTapis isu-isu yang kurang penting dan fokus pada perkara yang paling penting.
- Pemulihan Automatik: Gunakan tampalan keselamatan secara automatik dalam CI/CD pipeline, meminimumkan gangguan.
- CI/CD Integrasi: Sepadu dengan lancar imbasan kelemahan ke dalam setiap langkah proses pembangunan anda.
- Kekal PatuhMemastikan pematuhan dengan industri standards dan mengurangkan risiko pelanggaran lesen sumber terbuka.
Lindungi Perisian Anda dengan Alat Pengimbasan Kerentanan dan Pengesanan Perisian Hasad Masa Nyata Xygeni
Jangan tunggu sehingga pelanggaran berlaku. Dengan pengimbasan kerentanan dan alat pengesanan malware masa nyata Xygeni, anda boleh mengesan dan menyekat ancaman secara proaktif sebelum ia menyerang. Tumpukan pada penetapan risiko yang paling kritikal dan lancarkan proses pengurusan kerentanan anda dengan corong keutamaan yang boleh disesuaikan dan pemulihan automatik. Kekal mendahului ancaman yang muncul dan pastikan perisian anda kekal selamat dan mematuhi peraturan.
Lapisan keutamaan ini juga yang menjadikan platform Xygeni berfungsi bersama-sama alat yang telah anda jalankan. Jika anda sedang dalam proses penghijrahan dari pengimbas lain, atau tidak bersedia untuk menggantikannya, Xygeni akan memproses penemuan tersebut, menggunakan triaj dan pemulihan berpacu AI yang sama padanya, dan membolehkan anda menghentikan penggunaan alat lama pada garis masa anda sendiri, tanpa jurang liputan di antaranya.
Bersedia untuk melindungi perisian anda? Minta demo hari ini dan pelajari bagaimana Xygeni Vulnerability Scan dapat mengubah strategi pengurusan kerentanan anda.
Soalan Lazim
Apakah perbezaan antara imbasan kerentanan dan pengutamaan kerentanan?
Imbasan kerentanan mengesan kelemahan merentasi kod, konfigurasi dan kebergantungan sumber terbuka. Pengutamaan ialah langkah berasingan untuk menentukan penemuan yang perlu dibaiki dahulu, menggunakan isyarat seperti data eksploitasi EPSS dan analisis kebolehcapaian, dan bukannya menganggap setiap penemuan sebagai sama pentingnya.
Adakah imbasan kerentanan Xygeni juga mengesan perisian hasad, atau hanya CVE yang diketahui?
Kedua-duanya. Xygeni menggabungkan pengimbasan kerentanan berasaskan CVE tradisional dengan pengesanan malware masa nyata merentasi daftar awam seperti NPM, Maven dan PyPI, jadi pakej berniat jahat yang baru diterbitkan disekat pada saat penerbitan, bukan hanya kerentanan yang diketahui dan didedahkan.
Apakah EPSS, dan mengapa ia penting bersama skor CVE?
EPSS (Sistem Pemarkahan Ramalan Eksploit) meramalkan sejauh mana kemungkinan kerentanan benar-benar dieksploitasi, manakala skor CVE mengukur tahap keterukan secara teori. Menggabungkan kedua-duanya, seperti yang dilakukan oleh Xygeni, membolehkan pasukan mengutamakan kerentanan yang teruk dan secara realistiknya berkemungkinan diserang.
Bolehkah pengimbasan kerentanan dijalankan secara automatik dalam CI/CD, atau adakah ia memerlukan langkah berasingan?
Xygeni berintegrasi secara langsung dengan CI/CD platform seperti Jenkins, GitHub Actions dan CircleCI, jadi imbasan dicetuskan secara automatik pada setiap binaan dan penggunaan, termasuk pull request pengimbasan yang mengesan isu seperti suntikan SQL atau XSS sebelum kod digabungkan.

