






Kod berniat jahat merupakan salah satu ancaman paling tersembunyi dan paling merosakkan yang dihadapi oleh pasukan perisian hari ini. Ia tidak selalunya membuat kemasukan yang kuat—kadang-kadang, ia secara senyap-senyap menyelinap masuk ke dalam pipeline melalui kebergantungan sumber terbuka atau kerja CI yang salah konfigurasi. Jadi, bagaimana kod berniat jahat boleh menyebabkan kerosakan, dan Antara berikut, yang manakah menunjukkan serangan kod berniat jahat? Yang lebih penting, bagaimana kod berniat jahat boleh menyebabkan kerosakan sebelum ia mula dihasilkan?
Panduan ini membimbing anda melalui kes dunia sebenar, tanda amaran dan taktik mitigasi pintar yang boleh anda laksanakan hari ini.
Glosari Xygeni
Apakah Kod Berniat Jahat?
Kod yang sengaja ditulis untuk merosakkan, mengeksploitasi atau menjejaskan sistem, data atau proses perisian—selalunya dengan mencuri kelayakan, menyuntik pintu belakang atau mengganggu tingkah laku aplikasi. Ia boleh bersembunyi dalam kod sumber, pakej pihak ketiga atau CI/CD pipelines.
Bagaimanakah Kod Berniat Jahat Boleh Menyebabkan Kerosakan? Kajian Mendalam dengan Contoh Dunia Sebenar
Memahami bagaimana kod berniat jahat boleh menyebabkan kerosakan adalah kunci untuk membina rantaian bekalan perisian yang selamat. Pada masa kini CI/CD ekosistem, kod berniat jahat boleh:
1. Pengeluaran Rahsia – Bagaimana Kod Berniat Jahat Menyebabkan Kebocoran Kredensial
Apa yang berlakuPenyerang mencuri data sensitif—seperti kunci API, token atau kata laluan—yang disimpan dalam kod, fail konfigurasi atau persekitaran binaan.
Mengapa ia berbahayaIa membuka pintu kepada pengambilalihan awan, akses pangkalan data dan kompromi rantaian bekalan.
Kes Sebenar: JarkaStealer perisian hasad dalam PyPI membungkus rahsia yang diekstrak melalui alat pembangun palsu.
Dalam erti kata lain, serangan jenis ini memanfaatkan kepercayaan dan kemudahan untuk mendapatkan kelayakan akses sebelum sesiapa menyedari apa yang telah berlaku.
2. Menyuntik Backdoors atau Rootkit
Apa yang berlakuKod merangkumi titik masuk tersembunyi yang berterusan yang boleh digunakan oleh penyerang kemudian—walaupun selepas anda fikir ancaman itu telah hilang.
Mengapa ia berbahayaIa memintas tembok api dan membenarkan akses jangka panjang.
Kes Sebenar: The Pintu belakang XZ Utils terbenam dalam sistem Linux memberikan penyerang akses SSH tanpa kelayakan.
Tambahan pula, insiden ini menggariskan bagaimana kejuruteraan sosial dan ancaman orang dalam boleh memintas proses semakan kod yang terbaik sekalipun.
3. Perubahan Logik Senyap – Bagaimanakah Kod Berniat Jahat Boleh Mengganggu Aplikasi Anda?
Apa yang berlaku: Satu lagi contoh Bagaimana Kod Berniat Jahat Boleh Merosakkan adalah melalui perubahan halus pada logik perniagaan—melangkau pengesahan atau melemahkan pemeriksaan keselamatan.
Mengapa ia berbahayaPerubahan ini selalunya tidak dapat dilihat oleh pembangun tetapi membawa bencana dalam pengeluaran.
Kes Sebenar: UAParser.js pada NPM telah dirampas untuk memasang pelombong kripto, mengubah cara ia melaksanakan kod secara rahsia.
Akibatnya, perubahan logik kecil dalam perpustakaan yang dipercayai boleh menyebabkan jurang keselamatan yang besar.
4. Mengeksploitasi Kepercayaan Pakej Sumber Terbuka
Apa yang berlaku: Beginilah Cara Kod Berniat Jahat Boleh Merosakkan pada skala. Pelakon berniat jahat menerbitkan pakej palsu atau dirampas yang kelihatan sah—dan pembangun tanpa disedari memasangnya.
Mengapa ia berbahayaSerangan ini berskala pantas, menjejaskan beribu-ribu aplikasi.
Kes SebenarLebih 280 pakej NPM berniat jahat telah digunakan dalam kempen typosquatting yang menyalurkan trafik melalui Kontrak pintar Ethereum.
Akibatnya, ini menunjukkan keperluan kritikal untuk pengimbasan pendaftaran masa nyata dan sistem reputasi pakej.
5. Memadam atau Merosakkan Data
Apa yang berlakuFail dipadam, log dipadam dan pangkalan data dibuang untuk menyembunyikan jejak atau menyebabkan huru-hara.
Mengapa ia berbahayaIni hanyalah kemusnahan semata-mata—tiada wang tebusan, tiada mesej—hanya masa henti dan kehilangan data.
Kes Sebenar: Perisian hasad HermeticWiper memadamkan sistem di Ukraine menggunakan pengemas kini perisian palsu.
Untuk menekankan, serangan pemusnah bukan sekadar teori—ia adalah sebahagian daripada peperangan siber moden.
6. Melumpuhkan Perkhidmatan Utama (Penafian Perkhidmatan)
Apa yang berlakuKod menggunakan sumber atau merosakkan sistem menggunakan bom logik, gelung rekursi atau input yang salah bentuk.
Mengapa ia berbahayaIa menghentikan perkhidmatan semasa waktu puncak—atau menyembunyikan serangan yang lebih dalam.
Kes Sebenar: Log4Shell Eksploitasi termasuk varian DoS yang merosakkan aplikasi Java serta-merta.
Atas sebab itu, pelaksanaan pemutus litar dan pemantauan masa jalan adalah penting dalam seni bina hari ini.
TL;DR – Bagaimanakah Kod Berniat Jahat Boleh Menyebabkan Kerosakan?
- Keluarkan data sensitif – Mencuri kata laluan, token dan kelayakan daripada kod atau persekitaran
- Ubah tingkah laku sistem – Tukar logik aplikasi secara senyap, pintasan pengesahan atau lumpuhkan kawalan keselamatan
- Binaan rampasan pipelines – Suntik perisian hasad ke dalam artifak atau CI/CD proses
- Lancarkan pintu belakang – Mengekalkan akses tersembunyi walaupun selepas pengesanan
- Musnahkan ketersediaan – Mencetuskan ranap atau Penafian Perkhidmatan dalam pengeluaran
Antara berikut, yang manakah menunjukkan Serangan Kod Berniat Jahat?
Sekarang setelah anda memahami bagaimana kod berniat jahat boleh menyebabkan kerosakan, berikut adalah antara yang berikut yang mungkin menunjukkan serangan kod berniat jahat dalam persekitaran anda:
1. Pengubahsuaian Fail Secara Tiba-tiba atau Mencurigakan
- Perubahan pada skrip CODEOWNERS, .env atau shell
- Pengubahsuaian commitdidedahkan oleh pengguna baharu atau tidak dipercayai
- Tiba-tiba, fail ujian bertindak berbeza
2. Perubahan Pakej atau Kebergantungan yang Tidak Dijangka
- Kebergantungan transitif atau baharu ditambah tanpa perbincangan
- Bonjolan versi ganjil dalam package.json atau pom.xml
- Pakej tanpa bintang atau dokumentasi
Sebagai contoh, penyerang sering melepaskan pelbagai pustaka palsu dan menunggu kesalahan taip atau autolengkap untuk melakukan selebihnya.
3. Commit atau Anomali Penyumbang
- Penyumbang yang tidak dikenali mendorong perubahan kritikal
- Didorong secara paksa commitmemadamkan sejarah
- CI/CD berjalan pada waktu ganjil atau daripada IP yang tidak diketahui
Tambahan pula, ini amat berisiko dalam projek OSS di mana sesiapa sahaja boleh membuat fork, mengubah suai dan menyerahkan pull request.
4. CI/CD Membina Pipeline Bendera merah
- Langkah binaan baharu dimasukkan tanpa perihalan PR
- Kelayakan diluluskan sebagai teks biasa dalam log
- Kegagalan ujian yang tidak dijangka
Sebaliknya, ini mungkin normal dalam perkembangan awal—tetapi hanya jika ia disemak dan didokumenkan dengan betul.
5. Kebocoran Rahsia atau Kelayakan
- Sejarah Git mendedahkan kunci atau token
- Rahsia muncul dalam log penyahpepijatan atau lambakan ujian
Sebelum anda bersiaran langsung, pastikan pengimbasan rahsia adalah sebahagian daripada setiap commit dan aliran kerja PR.
TL;DR – Yang manakah antara berikut mungkin menunjukkan serangan kod berniat jahat?
- Perubahan yang tidak dijangka dalam fail utama -
CODEOWNERS,Dockerfile, Atau.envfail diubah suai secara tiba-tiba - luar biasa CI/CD pipeline aktiviti – Langkah binaan, skrip atau tingkah laku kerja yang baharu atau diubah suai
- Tidak diketahui commit pengarang – Penyumbang baharu yang mendorong perubahan berperingkat tinggi atau yang belum disemak
- Pakej sumber terbuka yang mencurigakan – Kebergantungan yang diterbitkan baru-baru ini atau diselenggara dengan buruk sedang digunakan
- Pendedahan rahsia dalam kawalan versi – Kunci API, token atau kelayakan committed secara tidak sengaja
- Akses repositori yang tidak normal – Tidak teratur logins, perubahan peranan atau anomali penyumbang
Hentikan Kerosakan: Cara Mencegah Kod Berniat Jahat dalam Rantaian Bekalan Perisian Anda
Berita baiknya? Anda tidak keseorangan dalam perjuangan ini.
Xygeni memberikan pasukan anda alatan bersepadu yang mereka perlukan untuk mengesan, menghentikan dan memulihkan daripada ancaman kod berniat jahat—sebelum ia mencapai tahap pengeluaran. Apabila serangan berkembang dalam kerumitan dan skala, alatan keselamatan yang berselerak menjadi kekurangan. Anda memerlukan perlindungan bersepadu yang tertanam dalam setiap peringkat kitaran hayat pembangunan perisian.
Di situlah Xygeni memainkan peranan—dibina untuk mengamankan kod anda, pipeline, dan komponen sumber terbuka daripada satu platform.
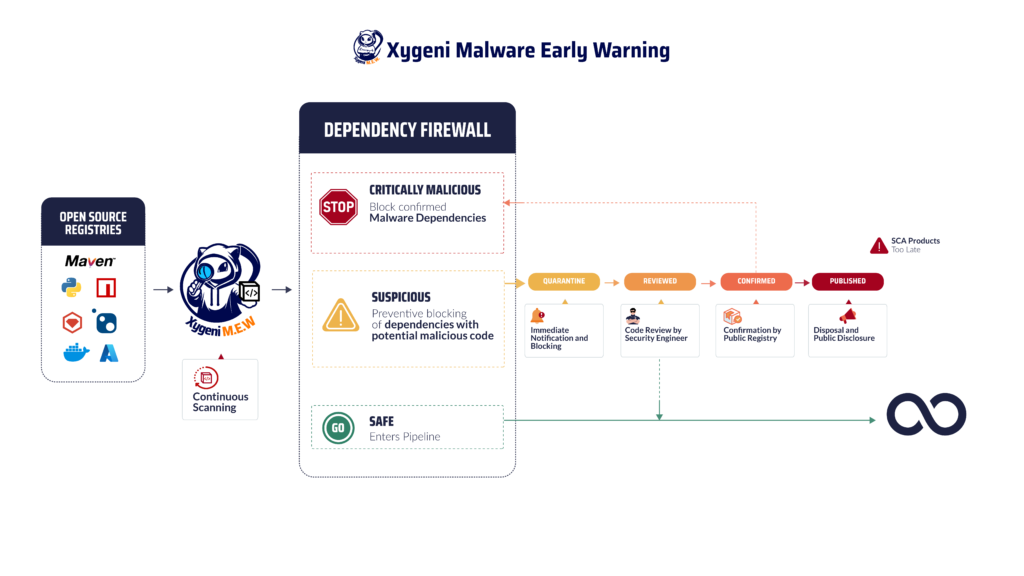
Beginilah cara Xygeni membantu anda kekal di hadapan:
- Pengesanan Anomali Masa Nyata
Tangkap perubahan fail yang mencurigakan, tingkah laku penyumbang dan pipeline hanyut sebaik sahaja ia berlaku. - Keselamatan Rahsia
Secara automatik menghalang rahsia daripada memasuki repositori anda, walaupun sebelum commit dimuktamadkan. - Amaran Awal Perisian Hasad
Imbas daftar awam dalam masa nyata dan sekat pakej berniat jahat dengan pengesanan berasaskan tingkah laku. - Pengesanan Pengubahan Kod
Dapatkan keterlihatan tentang perubahan tanpa kebenaran pada fail kritikal, dengan commitkonteks dan amaran peringkat - - Bina Integriti & Pengesahan
Pastikan setiap artifak adalah tulen, kalis gangguan dan boleh dikesan—dari sumber hingga pengeluaran. - Keutamaan Seluruh Platform
Gunakan metrik keboleheksploitasian seperti EPSS, kebolehcapaian dan konteks perniagaan untuk menapis gangguan dan fokus pada perkara yang benar-benar penting.
Poin-poin utama
Tidak seperti penyelesaian titik silo, Xygeni mengukuhkan perlindungan merentasi anda SDLC ke dalam satu platform mesra pembangun yang berkuasa. Ini memberikan pasukan anda wawasan masa nyata, keutamaan risiko kontekstual dan aliran kerja automatik—semuanya tanpa mengorbankan kelajuan atau kecekapan.
Jadi, bagaimana kod berniat jahat boleh menyebabkan kerosakan? Dengan mengeksploitasi anda pipeline, kepercayaan anda terhadap sumber terbuka dan kelajuan DevOps itu sendiri. yang manakah antara berikut mungkin menunjukkan serangan kod berniat jahat? Mana-mana tanda amaran di atas.
Anda tidak memerlukan pelbagai alatan untuk mempertahankan diri daripada risiko ini—anda memerlukan satu platform pintar dan bersatu.
Cuba Xygeni percuma hari ini dan lindungi rantaian bekalan perisian anda dari dalam ke luar. Mulakan Percubaan Percuma Anda →

Apakah tanda-tanda amaran awal bahawa kod berniat jahat mungkin menjejaskan rantaian bekalan perisian anda?
Beberapa petunjuk awal tentang bagaimana kod berniat jahat boleh menyebabkan kerosakan termasuk perubahan fail secara tiba-tiba, CI/CD aktiviti, atau penyumbang yang tidak diketahui membuat kritikal commitatau mendorong perubahan. Semua tanda ini juga menjawab soalan: Antara berikut, yang manakah menunjukkan serangan kod berniat jahat? dan serlahkan bagaimana kod berniat jahat boleh menyebabkan kerosakan secara senyap sebelum ia memasuki peringkat pengeluaran. Kekal Berjaga-jaga!
