






Rangka kerja OSINT ialah cara berstruktur untuk menggunakan risikan sumber terbuka, maklumat daripada kod awam, domain dan pendaftaran, untuk mengesan aktiviti penyerang sebelum ia bertukar menjadi pelanggaran. Serangan moden jarang berlaku tanpa amaran. Jauh sebelum eksploitasi, pelaku ancaman meninggalkan kesan digital: kelayakan bocor, repositori klon, domain yang mencurigakan, coretan kod yang digunakan semula. Mempelajari cara mengumpul, menghubungkan dan mengautomasikan risikan itu membolehkan Pasukan DevSecOps dan CISOS mendedahkan risiko tersembunyi lebih awal, mengukuhkan rantaian bekalan perisian mereka dan bertindak balas terhadap insiden sebelum ia meruncing.
Apakah OSINT? Sejarah dan Definisi Ringkas
Perisikan Sumber Terbuka (OSINT) merujuk kepada pengumpulan dan analisis maklumat yang tersedia secara umum untuk mengenal pasti potensi ancaman, kelemahan dan pendedahan. Pada asalnya, agensi kerajaan dan tentera menggunakan pendekatan ini pada tahun 1980-an untuk penyelidikan politik dan pertahanan. Lama-kelamaan, pakar keselamatan siber menyedari bahawa konsep yang sama boleh digunakan pada ekosistem digital, membolehkan pengesanan awal serangan.
Penyelidik keselamatan tidak lama kemudian mengetahui bahawa data terbuka, rekod domain, repositori kod awam atau forum bawah tanah boleh mendedahkan aktiviti penyerang jauh sebelum pelanggaran sebenar berlaku. Dalam praktiknya, OSINT kini beroperasi merentasi setiap peringkat kitaran hayat ancaman, daripada peninjauan hingga tindak balas.
Hari ini, kecerdasan sumber terbuka (OSINT) telah menjadi bahagian penting dalam kecerdasan ancaman moden dan sekutu yang dipercayai untuk pembangun yang mesti melindungi kod mereka, pipelines, dan kebergantungan secara berterusan. Dalam erti kata lain, OSINT menghubungkan titik-titik antara keterlihatan kod dan kesedaran ancaman. Walau bagaimanapun, kerana ia bergantung pada data yang tersedia secara umum, ia juga boleh menghasilkan hingar, kekurangan konteks dalaman atau isyarat permukaan yang sukar diutamakan. Akibatnya, kedua-dua pembangun dan CISOS memerlukan cara automatik untuk menapis, memperkayakan dan bertindak berdasarkan pandangan OSINT dengan lebih pantas, sekali gus menukarkan data terbuka kepada pertahanan yang bermakna.
OSINT menggunakan data awam daripada laman web, daftar kod dan platform sosial untuk mengesan petunjuk pencerobohan dan mencegah serangan sebelum ia mencapai pengeluaran.
Evolusi Perisikan Sumber Terbuka dalam Keselamatan Siber
Sebagai permulaan, memahami bagaimana OSINT berkembang membantu menjelaskan mengapa ia kini penting.
- Fasa 1 – OSINT Awal (Pra-Internet): Penganalisis mengumpulkan maklumat daripada akhbar, siaran dan rekod awam untuk mentafsir peristiwa geopolitik. Pada masa itu, pengumpulan risikan adalah manual dan perlahan. Walau bagaimanapun, ia membina asas untuk analisis berstruktur.
- Fasa 2 – Internet OSINT (2000 – 2010): Dengan pangkalan data WHOIS, rekod DNS dan enjin carian awal, penyiasat mula memetakan domain dan menjejaki infrastruktur pancingan data. Di samping itu, pengembangan komuniti dalam talian mewujudkan saluran baharu untuk memerhatikan tingkah laku penyerang secara langsung. Akibatnya,, OSINT menjadi lebih pantas, lebih luas dan lebih kolaboratif.
- Fasa 3 – OSINT Digital (2010 – Hari Ini): Kecerdasan moden kini menjangkau perkhidmatan awan, media sosial dan platform pembangun seperti GitHub, npm dan Docker Hub. Selain itu, automasi, pembelajaran mesin dan API membolehkan korelasi berskala besar. Akibatnya, OSINT telah beralih daripada penyelidikan manual yang perlahan kepada pemantauan digital berterusan, satu keupayaan yang kini penting untuk AppSec dan perlindungan rantaian bekalan perisian. Dalam praktiknya, evolusi ini bermakna mengesan ancaman sebelum ia mencapai pengeluaran.
Cara Rangka Kerja OSINT Berfungsi
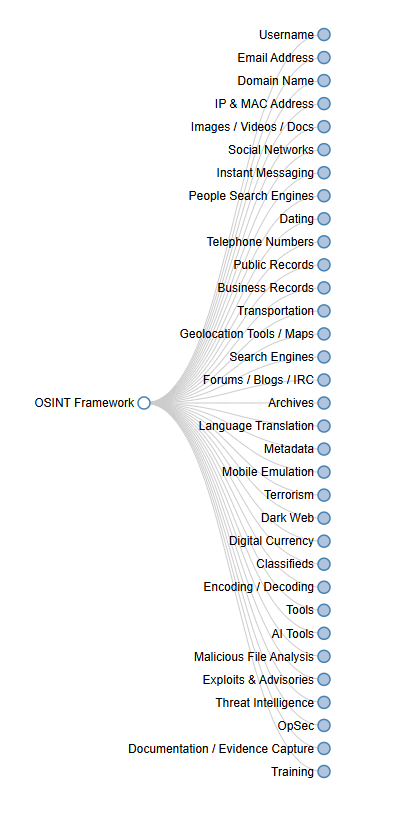
Rangka kerja OSINT ialah indeks berstruktur alat dan sumber data, dikumpulkan ke dalam kategori seperti kecerdasan domain, rangkaian sosial, pemantauan web gelap dan analisis kod. Menguruskan maklumat dengan cara ini membolehkan penganalisis dan pembangun mencari alat kecerdasan sumber terbuka yang tepat untuk tugas tertentu dan bukannya mencari dari awal.
Pasukan keselamatan biasanya mengikuti kitaran yang boleh diulang apabila menggunakan rangka kerja ini:
- Mengumpul data. Kumpulkan penunjuk daripada repositori, daftar atau suapan terbuka.
- Isyarat berkorelasi. Pautkan domain, hash atau bukti kelayakan yang bocor merentasi pelbagai sumber.
- Cepat bertindak. Utamakan pemulihan atau automasikan makluman secara langsung melalui CI/CD aliran kerja.
Rangka kerja OSINT itu sendiri bukanlah satu alat tunggal, ia merupakan pendekatan berstruktur yang mengatur beratus-ratus sumber perisikan sumber terbuka. Pasukan keselamatan menggunakan rangka kerja ini untuk menggabungkan data daripada alat seperti SpiderFoot, Shodan atau TheHarvester, menukar maklumat yang berselerak menjadi sesuatu yang boleh diambil tindakan.
Seorang jurutera DevSecOps boleh mengautomasikannya dengan menyambungkan API daripada sumber ini terus ke dalam CI/CD pipeline, jadi kelayakan yang bocor atau aset yang terdedah akan mencetuskan amaran sebelum penggunaan, bukan selepasnya.
Itulah idea terasnya: rangka kerja OSINT mengubah risikan awam menjadi aliran kerja automatik yang boleh diulang, dan di situlah Xygeni membawa konsep ini lebih jauh.
Secara ringkasnya, rangka kerja OSINT menawarkan model untuk mengubah risikan awam menjadi aliran kerja automatik yang boleh diulang, dan ini adalah pra-cisely di mana Xygeni membawa konsep itu lebih jauh.
Cara CISOS dan Pembangun Menggunakan Kecerdasan Sumber Terbuka
Untuk CISOS dan Ketua Keselamatan
- Pantau pendedahan jenama, kelayakan yang bocor dan repositori yang diklon.
- Semak silang penemuan OSINT dengan pangkalan data kerentanan untuk membimbing keutamaan tampalan.
- Hubungkan kecerdasan luaran dengan telemetri dalaman untuk pemarkahan risiko yang tepat.
- Laporkan hasil yang boleh diukur, seperti pendedahan tertutup atau permukaan serangan yang dikurangkan, untuk menunjukkan ROI.
Untuk Pembangun dan Pasukan DevSecOps
- Scan commits untuk rahsia dan token yang dikodkan secara keras.
- Mengesan kebergantungan yang tersilap taip atau berniat jahat dalam npm, PyPI atau Maven.
- Terima makluman apabila nama organisasi atau repo muncul dalam suapan ancaman luaran.
- Integrasikan carian OSINT ke dalam CI/CD pipelines untuk keterlihatan automatik.
Akhirnya, OSINT memberikan setiap pihak berkepentingan pandangan bersama tentang landskap ancaman, daripada eksekutif dashboards ke terminal pembangun.
Manfaat Perisikan Sumber Terbuka untuk Pasukan Keselamatan
| Manfaat | Bagaimana Ia Membantu |
|---|---|
| Pengesanan Awal | Kenal pasti eksploitasi, kebocoran atau penyamaran sebelum penyerang menjadikannya senjata. |
| Keterlihatan | Petakan aset luaran melangkaui pengimbas tradisional. |
| Korelasi | Perkayakan amaran dengan konteks ancaman luaran untuk mengutamakan pembetulan. |
| Automation | Jadualkan carian OSINT atau sambungkan API dalam pipelines. |
| Kerjasama | Kongsikan maklumat risikan yang disahkan dengan komuniti keselamatan yang lebih luas. |
Pengambilan kunci:
Kecerdasan sumber terbuka menambah keterlihatan dan kelajuan, membantu pasukan memberi tumpuan kepada ancaman sebenar dan bukannya hingar.
Alat Perisikan Sumber Terbuka Terbaik dan Cara Xygeni Mengaplikasikan Prinsipnya
Alatan perisikan sumber terbuka membantu pasukan keselamatan mengubah data awam kepada konteks yang boleh diambil tindakan. Contohnya, alatan seperti Maltego, SpiderFoot dan Shodan telah lama menyokong penganalisis dalam memetakan infrastruktur dan mengesan aset yang terdedah. Walau bagaimanapun, penyelesaian ini biasanya memerlukan persediaan manual dan perhatian berterusan, yang tidak berskala dalam teknologi moden. CI/CD persekitaran.
- MaltegoMembolehkan analisis pautan visual untuk memetakan hubungan antara domain, IP dan organisasi.
- SpiderFoot: Mengautomasikan pengimbasan merentasi ratusan sumber awam dan API.
- TheHarvesterMengumpul subdomain, e-mel dan sepanduk — sesuai untuk peninjauan dan penemuan aset.
- Shodan: Mengimbas internet untuk peranti yang terdedah, port terbuka dan perisian yang ketinggalan zaman.
- Censys: Mencari dan menganalisis hos dan sijil yang disambungkan ke internet secara besar-besaran.
- Gitrob: Mengesan rahsia dan token yang bocor dalam repositori Git.
- TruffleHog: Mencari rentetan entropi tinggi dan kelayakan yang bocor merentasi sejarah Git.
Secara keseluruhannya, alat-alat ini menggambarkan bagaimana OSINT mendedahkan keterlihatan luaran yang sama yang sering dieksploitasi oleh penyerang. Walau bagaimanapun, Menguruskannya secara individu boleh memakan masa bagi pembangun yang memberi tumpuan kepada kelajuan dan penyampaian.
Bagaimana Xygeni Membawa OSINT ke DevSecOps
Berbeza dengan alat perisikan sumber terbuka tradisional, Xygeni menerapkan teknik perisikan yang sama terus ke dalam aliran kerja pembangunan. Daripada menjalankan skrip berasingan atau dashboards, pasukan mendapat pandangan berterusan dalam diri mereka CI/CD pipelines, repositori dan IDE.
Khususnya:
- Xygeni's Sistem Amaran Awal memantau pendaftaran terbuka (npm, PyPI, Maven) untuk pakej berniat jahat atau salah taip, mengikuti pemantauan ancaman gaya OSINT.
- Its Pengesanan Rahsia Enjin mengenal pasti token dan kelayakan yang terdedah dalam kod awam, prinsip yang sama di sebalik Gitrob dan TruffleHog, tetapi automatik sepenuhnya.
- Pengesanan Anomali sentiasa menghubungkan tingkah laku repositori, perubahan kebergantungan dan pengubahsuaian aliran kerja untuk menandakan aktiviti yang mencurigakan sebelum serangan meningkat.
- Melalui Analisis Kebolehcapaian dan Keboleheksploitasian, Xygeni mengutamakan penemuan yang benar-benar penting, menggabungkan konteks OSINT dengan keterlihatan masa jalan.
Di samping itu, semua kecerdasan ini diperkaya dengan sumber data luaran, maklumat CVE dan telemetri pendaftaran, mewujudkan gelung maklum balas penuh antara kecerdasan terbuka dan postur keselamatan dalaman.
Pendek kata:
Xygeni mengubah OSINT daripada model penyelidikan manual kepada lapisan pertahanan automatik, memberikan kecerdasan berterusan dan boleh diambil tindakan terus di dalam DevOps pipelines.
Mengintegrasikan Rangka Kerja OSINT ke dalam Aliran Kerja DevSecOps
Pengumpulan risikan manual tidak berskala. Oleh itu, mengintegrasikan automasi berasaskan rangka kerja osint dalam pipelines memastikan bahawa risikan keselamatan mengemas kini dirinya sendiri apabila kod berubah.
Contoh integrasi langkah demi langkah:
- Pantau repositori: Jalankan pengimbasan rahsia hooks dan pemeriksaan kebergantungan pada setiap commit.
- Dapatan korelasi: Majukan keputusan ke SIEM, Slack atau Jira menggunakan data OSINT kontekstual.
- Tetapkan makluman: Cetuskan respons automatik apabila penunjuk baharu sepadan dengan aset dalaman.
- Utamakan pembetulan: Gabungkan SCA dan SAST keputusan dengan analisis kebolehcapaian dan keboleheksploitasian untuk pemulihan yang lebih pintar.
Tambahan pula, integrasi Xygeni menjadikan langkah-langkah ini lancar, menghapuskan keperluan untuk korelasi manual atau luaran dashboards. Hasilnya, kecerdasan sumber terbuka menjadi sebahagian daripada setiap binaan, penggabungan dan penggunaan secara lalai.
Cabaran dan Pertimbangan Etika
Walaupun OSINT berkuasa, ia mesti sentiasa digunakan secara bertanggungjawab. Atas sebab ini, pasukan hendaklah:
- Sahkan sumber: Semak silang risikan untuk mencegah positif palsu.
- Hormati privasi: Kekal mematuhi GDPR, CCPA dan peraturan keselamatan dalaman.
- Elakkan pengumpulan berlebihan: Kumpulkan hanya apa yang diperlukan untuk maklumat keselamatan yang boleh diambil tindakan.
- Kekalkan integriti: Memerhati dan menganalisis sistem tanpa akses tanpa kebenaran.
Kajian Kes Mini: Mengesan Token yang Bocor dengan Prinsip OSINT
- Minggu 1: Seorang jurutera DevOps mendayakan integrasi Amaran Awal Xygeni untuk memantau GitHub bagi rujukan syarikat dan potensi kebocoran.
- Minggu 2: Sistem ini secara automatik menandakan repositori awam yang mendedahkan kunci AWS yang digunakan dalam ujian pipeline.
- Minggu 3: Melalui CI/CD automasi, token dibatalkan, yang selamat pull request menggantikannya, dan insiden itu direkodkan untuk audit.
Keputusan: Tempoh pendedahan menurun daripada 24 jam kepada kurang daripada 15 minit. Dalam erti kata lain, keterlihatan yang dipacu OSINT yang digabungkan dengan automasi Xygeni telah mengubah potensi pelanggaran menjadi sesuatu yang tidak berlaku.
Hasilnya, contoh ini menunjukkan cara mengaplikasikan prinsip OSINT dalam DevOps pipelines memberikan pasukan kesedaran yang sama yang pernah dihadkan kepada penganalisis risikan ancaman yang berdedikasi.
OSINT vs. Perisikan Ancaman Tradisional
| Aspek | OSINT (Dipacu Komuniti) | Suapan Tradisional (Dipacu oleh Vendor) |
|---|---|---|
| Sumber data | Maklumat yang tersedia untuk umum | Data proprietari atau berasaskan langganan |
| kos | Selalunya percuma / terbuka | Biasanya komersial |
| Kekerapan Kemas Kini | Masa nyata melalui API dan komuniti | Kemas kini vendor berkala |
| Penyesuaian | Boleh disesuaikan sepenuhnya untuk DevSecOps pipelines | Terhad kepada API vendor |
| Skop | Luas — merangkumi kod, infrastruktur dan data sosial | Tertumpu pada perisian hasad atau suapan IOC yang diketahui |
Oleh itu, OSINT melengkapi, bukan menggantikan, risikan ancaman tradisional dengan mengisi jurang keterlihatan dan menambah fleksibiliti untuk pasukan pembangunan.
Mengapa Rangka Kerja OSINT Penting untuk AppSec, Pada Masa Hadapan
Apabila permukaan serangan berkembang, konteks sama pentingnya dengan pengesanan. Rangka kerja OSINT dan alat perisikan sumber terbuka moden menyediakan konteks tersebut, menunjukkan kepada anda bagaimana organisasi anda kelihatan dari sudut pandangan penyerang.
Digabungkan dengan automasi dan korelasi, OSINT memberikan kesedaran masa nyata yang tidak dapat dicapai oleh pengimbas tradisional sendiri. Sistem pengesanan dan pencegahan pencerobohan melindungi apa yang berlaku di dalam persekitaran anda; kecerdasan sumber terbuka melindungi apa yang kelihatan di luarnya, daripada kod awam hingga domain yang dilupakan.
Kecerdasan sumber terbuka menukar pemantauan pasif kepada pertahanan proaktif, dan rangka kerja OSINTlah yang menjadikannya boleh diulang dan bukannya carian sekali sahaja.
Lihat bagaimana Xygeni mengautomasikan prinsip OSINT ini secara langsung di dalam anda pipelines di bawah.

Soalan Lazim
Apakah rangka kerja OSINT?
Rangka kerja OSINT ialah indeks berstruktur alat perisikan sumber terbuka dan sumber data, yang disusun mengikut kategori (perisikan domain, platform sosial, repositori kod, pemantauan web gelap), yang membantu penganalisis dan pembangun mencari alat yang tepat untuk siasatan tertentu dan bukannya mencari dari awal.
Apakah kegunaan kecerdasan sumber terbuka dalam keselamatan siber?
Kecerdasan sumber terbuka digunakan untuk mengesan kelayakan yang bocor, repositori yang diklon, pakej yang tersilap taip dan infrastruktur yang terdedah sebelum penyerang mengeksploitasinya, lalu mengubah data yang tersedia secara umum menjadi sistem amaran awal.
Adakah rangka kerja OSINT merupakan satu alat tunggal?
Tidak. Ia merupakan direktori berkategori bagi pelbagai alatan perisikan sumber terbuka (Maltego, SpiderFoot, Shodan, TheHarvester dan lain-lain), bukan satu produk. Pasukan biasanya menggabungkan beberapa alatan ini atau mengautomasikan prinsip yang sama di dalam platform seperti Xygeni, daripada menganggap rangka kerja tersebut sebagai aplikasi yang berdiri sendiri.
Bagaimanakah Xygeni mengaplikasikan prinsip OSINT?
Xygeni membenamkan teknik gaya OSINT, pemantauan pendaftaran, pengesanan rahsia, korelasi anomali, terus ke dalam CI/CD pipelines dan repositori, jadi keterlihatan yang sama yang disediakan oleh alat perisikan sumber terbuka secara manual berlaku secara automatik dengan setiap commit.
