
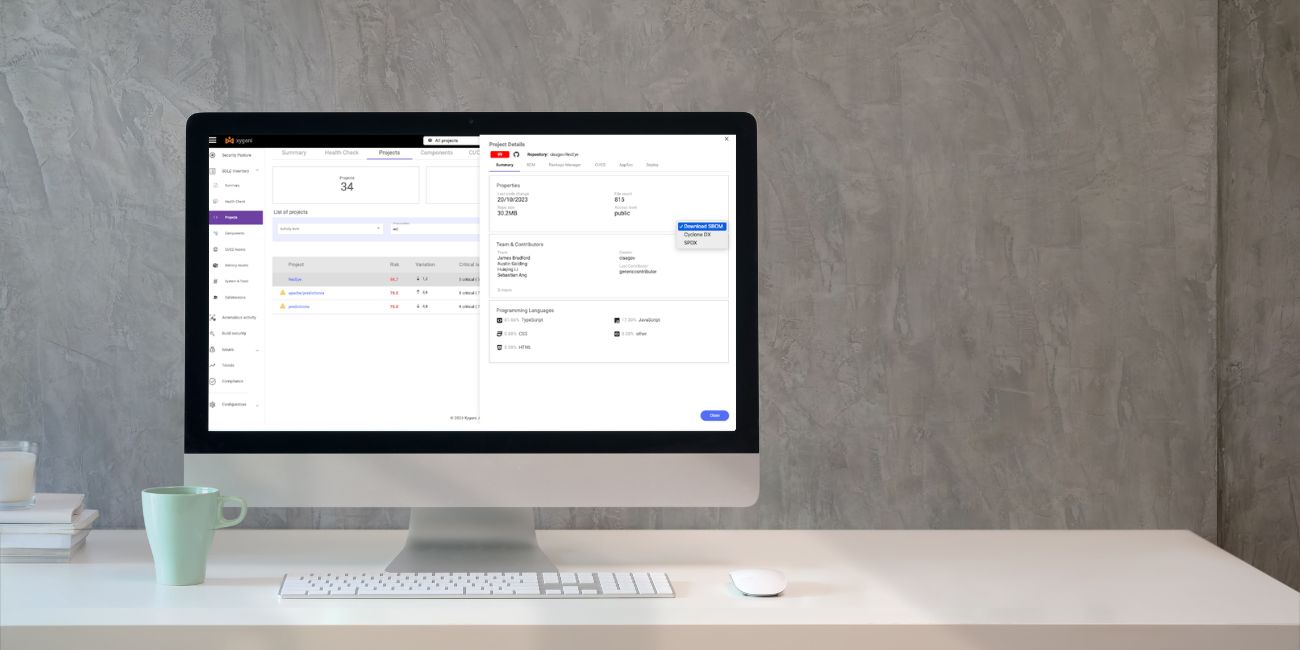






An SBOM merupakan inventori yang boleh dibaca mesin bagi setiap komponen dalam perisian, termasuk kebergantungan transitif, versi dan lesen. Anda memerlukannya atas tiga sebab: untuk menjawab "adakah kita terjejas?" dalam beberapa minit dan bukannya hari, untuk memuaskan hati Akta Ketahanan Siber EU, dan untuk memberi pelanggan bukti dan bukannya jaminan.
Dua format yang penting ialah SPDX dan CycloneDXXygeni menjana kedua-duanya, dengan Laporan Pendedahan Kerentanan yang dilampirkan, daripada antara muka web, CLI atau secara automatik pada setiap binaan dalam anda pipeline.
Peraturan praktikal: an SBOM yang dihasilkan sekali untuk audit sudah lapuk. Janakannya setiap binaan atau jangan risau.
Memahami cara mencipta SBOMs adalah penting bagi sesiapa sahaja dalam pembangunan dan keselamatan perisian. SBOM menyediakan inventori yang jelas bagi setiap komponen dalam perisian anda, termasuk versi, kebergantungan dan tampalan. Dengan wawasan ini, anda boleh meningkatkan SBOM keselamatan dengan mengenal pasti kelemahan lebih awal, mengurus risiko dalam rantaian bekalan perisian anda dan mematuhi peraturan. Menggunakan hak SBOM Alat penjanaan menjadikan proses ini lebih pantas dan mudah, memastikan perisian anda selamat dan bersedia untuk sebarang cabaran.
Membongkar SBOM: Buat SBOM Berkesan
Pada intinya, sebuah SBOM menawarkan pandangan lengkap tentang ekosistem perisian. Ia mendedahkan versi, status tampalan dan kebergantungan setiap komponen. Ketelusan ini adalah kunci kepada keselamatan. Contohnya, mengenal pasti komponen yang ketinggalan zaman atau terdedah melalui SBOM membantu anda membuat keputusan tentang kemas kini atau penggantian dengan cepat. Ini mengukuhkan postur keselamatan perisian anda.
Kepentingan SBOMs untuk Risiko, Rantaian Bekalan dan Pematuhan
Penilaian dan Pengurusan Risiko: SBOMmenggariskan setiap komponen perisian. An SBOM membantu pihak berkepentingan mengenal pasti risiko dan mewujudkan strategi yang berkesan untuk mengurangkannya.
Pengurusan Rantaian Bekalan: SBOMadalah penting untuk memantau rantaian bekalan perisian. Ia juga meningkatkan kerjasama antara pasukan dalaman dan vendor luaran.
Pematuhan Kawal Selia: Memandangkan peraturan semakin ketat, SBOMpastikan perisian anda memenuhi keperluan industri standarddan keperluan undang-undang.
Menavigasi SBOM Cabaran: StandardIsu-isu Pengautomatan dan
Walaupun faedah mereka, SBOMmenghadapi cabaran. Kekurangan standardpenggabungan merentasi industri merupakan halangan utama. Ia menyukarkan untuk membandingkan dan mentafsir SBOM data secara konsisten. Mengumpul maklumat yang tepat daripada vendor pihak ketiga juga boleh menjadi sukar. Isu dengan automasi dan interoperabiliti merumitkan lagi penyepaduan yang lancar SBOMs ke dalam aliran kerja semasa.
Walau bagaimanapun, masa depan SBOMkelihatan menjanjikan. Kemajuan teknologi membantu menyelesaikan cabaran ini. Kedua-dua industri dan kerajaan menunjukkan minat yang lebih besar dalam SBOMs. Memandangkan kepentingannya dalam keselamatan dan pematuhan perisian semakin meningkat, penyelesaian kepada isu-isu seperti standardpenggabungan dan kebolehkendalian menjadi keutamaan. SBOMbersedia untuk menjadi tonggak strategi keselamatan digital.
Meningkatkan Keselamatan Perisian dengan SBOM: Satu Keperluan
Dalam dunia pembangunan perisian hari ini, Bil Bahan Perisian (SBOM) adalah penting untuk keselamatan, ketelusan dan pematuhan. Perisian kini memacu infrastruktur kritikal dan operasi perniagaan. Hasilnya, SBOMmemainkan peranan penting dalam memastikan keselamatan dan integriti aplikasi perisian. Catatan ini meneroka intipati SBOMdan peranan penting mereka dalam kitaran hayat pembangunan perisian. Kami juga merangkumi faedah utama mereka.
Memperkenalkan Senarai Bahan Perisian (SBOM)
An SBOM lebih daripada sekadar senarai. Ia merupakan rekod lengkap setiap komponen sistem perisian, termasuk perpustakaan sumber terbuka, kod proprietari dan perisian komersial. SBOM memberikan pandangan yang jelas tentang anatomi perisian. Ia mendedahkan versi, kebergantungan dan pematuhan keselamatan setiap komponen. Tidak seperti senarai inventori yang mudah, SBOMmenawarkan pandangan terperinci ke dalam rantaian bekalan perisian. Ia membolehkan pihak berkepentingan menjejaki kebergantungan dan hubungan mereka dengan pracision.
Keperluan Penting untuk SBOM dalam Keselamatan
Seiring dengan perkembangan ekosistem digital, kelemahan perisian juga semakin meningkat. Pelanggaran keselamatan menjadi lebih biasa, dengan serangan siber menyasarkan titik lemah dalam perisian. Insiden seperti kelemahan Log4j mengetengahkan risiko mengabaikan software supply chain security.
Pengawal selia telah beralih daripada galakan kepada kewajipan. Di EU, Akta Ketahanan Siber (Peraturan 2024/2847) ialahcislima satu. Sejak 11 September 2026, pengeluar produk dengan elemen digital mesti melaporkan kelemahan yang dieksploitasi secara aktif dan insiden teruk, mengemukakan amaran awal dalam tempoh 24 jam dan pemberitahuan penuh dalam tempoh 72 jam. Keperluan penting, termasuk SBOM kewajipan, ikuti pada 11 Disember 2027.
Penjujukan lebih penting daripada tarikh. Anda tidak boleh melaporkan produk anda yang mengandungi komponen yang dieksploitasi secara aktif dalam masa 24 jam melainkan anda sudah mempunyai maklumat terkini yang boleh dibaca mesin. SBOM untuk setiap versi yang dihantar. SBOM kesediaan adalah wajib sebelum pegawai SBOM tarikh akhir. Di AS, CISA dan NTIA terus memacu penggunaan melalui perolehan persekutuan.
Manfaat Berganda daripada SBOM Keselamatan
Melengkapkan perisian anda dengan SBOM umpama mempunyai pelan tindakan untuk sebuah bangunan. Ia membolehkan anda memahami struktur dan integriti perisian anda. Berikut adalah faedah utama pelaksanaan SBOMs:
1. Keselamatan Rantaian Bekalan yang Dipertingkatkan
An SBOM menawarkan pandangan lengkap tentang rantaian bekalan perisian. Ia membolehkan organisasi mengenal pasti kelemahan dalam komponen pihak ketiga dan mengukuhkan ekosistem digital mereka terhadap potensi ancaman.
2. Pengurusan Kerentanan yang Diperkemas
SBOMadalah penting untuk pengurusan kerentanan. Ia menyediakan butiran khusus komponen, termasuk kerentanan yang diketahui. Ini membantu organisasi mengenal pasti dan membetulkan isu keselamatan dengan cepat, sekali gus mengurangkan risiko eksploitasi.
3. Pengurusan Aset Perisian yang Cekap
Di luar keselamatan, SBOMmeningkatkan pengurusan aset perisian. Ia membantu menjejaki lesen, penggunaan perisian dan pematuhan dengan perjanjian. Ini membawa kepada pengurusan perolehan yang lebih baikcision dan pengurusan kos.
4. Tindak Balas Insiden yang Diperbaiki
Selepas insiden keselamatan, seorang SBOM menyediakan maklumat yang anda perlukan tentang komponen yang terjejas. Ini membolehkan organisasi menilai impak, mengenal pasti sistem yang terdedah dan mempercepatkan usaha pemulihan.
5. Meningkatkan Kepercayaan dan Kelebihan Daya Saing melalui SBOM Keselamatan
Ketelusan yang ditawarkan oleh SBOMs membina kepercayaan dengan pelanggan, rakan kongsi dan pengawal selia. Ia menunjukkan sesebuah organisasi committerhadap keselamatan, membantu membezakannya dalam pasaran yang kompetitif.
Merangkul SBOM Keselamatan: Laluan untuk Pembangunan Perisian yang Selamat
Seiring dengan perkembangan industri perisian, pengintegrasian langkah keselamatan yang mantap adalah penting. SBOMmerupakan alat utama dalam usaha ini. Ia meningkatkan keselamatan rantaian bekalan, memperkemas pengurusan kerentanan dan memastikan pematuhan peraturan. Mengguna pakai SBOM alat penjanaan memberi isyarat committerhadap keselamatan, ketelusan dan daya tahan. Dalam ekosistem digital yang saling berkaitan, SBOMmembantu mengamankan perisian dan membina asas yang lebih kukuh untuk masa depan.
| Kumpulan | Pemilik tipikal | Siapa yang mengesahkan |
|---|---|---|
| Apa yang memasuki perisian anda (1 hingga 5) | Ketua AppSec | Keselamatan, semasa semakan keluaran |
| Apa yang membina perisian anda (6 hingga 9) | Peneraju Platform atau DevOps | Keselamatan, secara berterusan |
| Apa yang membuktikan keadaan (10 hingga 12) | CISPejabat O | Juruaudit luaran atau pelanggan |
persefahaman SBOM Format
SBOM alat penjanaan telah menjadi sangat penting untuk keselamatan aplikasi yang dipertingkatkan dan pematuhan peraturan. Menawarkan kejelasan tentang pelbagai komponen yang membentuk perisian, SBOMtelah merevolusikan cara syarikat mendekati ketelusan perisian. Yang penting, mereka telah standardtelah menyelaraskan proses dokumentasi melalui format tertentu, sekali gus mengurangkan ketidakkonsistenan dalam penyimpanan rekod manual dengan ketara. SPDX dan CycloneDX menonjol antara format yang tersedia, setiap satunya dengan kekuatan unik yang disesuaikan dengan keperluan organisasi yang berbeza.
SPDX: Pilihan Komprehensif untuk Besar Enterprises
Pertukaran Data Pakej Perisian (SPDX) ialah platform terbuka yang teguh standard dibangunkan di bawah bimbingan Yayasan Linux. Ia cemerlang dalam bidang kataloginkomponen perisian, lesen, rujukan keselamatan dan metadata kritikal lain untuk meningkatkan pematuhan lesen. Walau bagaimanapun, kegunaannya melangkaui batas, memudahkan ketelusan dan keselamatan yang lebih baik merentasi rantaian bekalan perisian.
Format SPDX yang boleh dibaca mesin mempunyai konsistensi merentasi industri, menghapuskan keperluan untuk memformat semula data dan memudahkan perkongsian. Ciri ini amat bermanfaat untuk pematuhan dan kecekapan keselamatan. Dengan akreditasi ISO, SPDX merupakan syarikat terkemuka dalam bidang SBOM format yang digemari oleh syarikat besar seperti Intel dan Microsoft. Ia sesuai dengan entiti yang sangat bersepadu dengan Linux, projek sumber terbuka dan pembangunan perisian komersial.
- KekuatanPendekatan terperinci SPDX menawarkan pandangan komprehensif tentang rantaian bekalan perisian, daripada pakej hingga data peringkat fail. Kapasiti anotasinya yang luas memastikan proses dokumentasi yang menyeluruh, menjadikannya pilihan yang merangkumi semua.
- weaknessesSifat format yang terperinci dan luas mungkin membebankan bagi organisasi atau projek yang lebih kecil yang mengutamakan kesederhanaan dan ketangkasan.
CycloneDX: Alternatif Ringan untuk Pasukan Agile
CycloneDX, yang dicetuskan oleh Open Worldwide Application Security Project (OWASP), menawarkan alternatif yang lebih ringan kepada SPDX. Walaupun terdapat persamaan, CycloneDX membezakan dirinya dengan mengurangkan risiko siber merentasi keseluruhan susunan, menyokong pelbagai jenis BOM, termasuk SBOM, SaaSBOM, HBOM, OBOM, VDR dan VEX. Ia menawarkan standards dalam XML, JSON dan penimbal protokol, disokong oleh banyak alatan untuk penciptaan dan kebolehkendalian, di bawah pengawasan Kumpulan Kerja Teras CycloneDX.
- KekuatanKetangkasan dan tahap perinciannya yang dipermudahkan menjadikan CycloneDX mesra pengguna dan sangat mudah disesuaikan, sesuai untuk persekitaran yang pantas.
- weaknesses: Tukaran bagi pemberatnya yang lebih ringan adalah kurang keterangkuman, berpotensi mengabaikan butiran yang mungkin penting bagi sesetengah organisasi.
Memilih Yang Tepat SBOM Format untuk Organisasi Anda
Memutuskan antara SPDX dan CycloneDX bergantung pada penilaian saiz, kerumitan dan keperluan khusus organisasi anda. Untuk organisasi yang besar enterpriseSPDX mencari proses dokumentasi yang menyeluruh, menawarkan kedalaman perincian yang tiada tandingan. Sebaliknya, CycloneDX menyediakan penyelesaian yang cekap dan tangkas untuk organisasi yang menghargai kelajuan dan kesederhanaan.
Laporan Pendedahan Kerentanan (VDR) dalam Keselamatan Perisian
Melaksanakan Laporan Pendedahan Kerentanan (VDR) merupakan amalan asas untuk meningkatkan ketelusan perisian dan melindungi daripada potensi ancaman dalam pembangunan perisian dan keselamatan siber. Dengan peningkatan kerumitan rantaian bekalan perisian dan peningkatan kecanggihan ancaman siber, VDR menawarkan pendekatan sistematik untuk mengenal pasti, mendokumentasikan dan menangani kelemahan dalam produk perisian.
Memahami Laporan Pendedahan Kerentanan (VDR)
Laporan Pendedahan Kerentanan (VDR) ialah dokumentasi mendalam yang memberikan gambaran keseluruhan komprehensif tentang semua kerentanan yang diketahui yang mempengaruhi produk atau kebergantungannya. Ia melangkaui sekadar penyenaraian untuk memasukkan analisis kesan kerentanan ini terhadap produk dan menggariskan pelan untuk menangani kerentanan yang dikenal pasti. Intipati VDR terletak pada keupayaannya untuk menawarkan maklumat yang jelas dan tepat.cise, dan laporan yang boleh diambil tindakan yang membantu dalam mengurus kelemahan perisian secara proaktif.
Kepentingan VDR dalam Keselamatan Perisian
- Ketelusan yang dipertingkatkanVDR berfungsi sebagai bukti kepada vendor perisian commitmeningkatkan ketelusan, memberikan pemahaman yang jelas kepada pengguna akhir dan pihak berkepentingan tentang postur keselamatan produk perisian mereka.
- Pengurusan Kerentanan ProaktifDengan memperincikan kelemahan dan potensi impaknya, VDR membolehkan organisasi mengambil tindakan pencegahan bagi mengurangkan risiko sebelum pelaku jahat boleh mengeksploitasinya.
- Pematuhan dan KepercayaanVDR menyumbang kepada usaha pematuhan dengan mendokumentasikan kelemahan dan langkah pemulihan secara sistematik dalam industri yang dikawal selia oleh keselamatan siber yang ketat standards. Ini seterusnya memupuk kepercayaan antara pelanggan dan rakan kongsi.
- Proses Pemulihan yang DiperkemasDengan VDR, vendor perisian boleh menawarkan pandangan tentang usaha pemulihan yang dirancang atau telah siap, memudahkan proses pengurusan kerentanan dan memastikan tindak balas yang tepat pada masanya terhadap potensi ancaman.
Mengoperasikan VDR: Amalan Terbaik
Untuk memaksimumkan keberkesanan Laporan Pendedahan Kerentanan, vendor perisian dan organisasi harus mempertimbangkan amalan terbaik berikut:
- Kemas Kini Tepat Pada Masanya dan BerkalaVDR perlu dikemas kini secara berkala dan sebagai tindak balas kepada penemuan kelemahan baharu bagi memastikan ia mencerminkan landskap keselamatan semasa produk perisian dengan tepat.
- Liputan KomprehensifVDR harus merangkumi semua kerentanan yang diketahui, tanpa mengira sumbernya, penemuan dalaman, pendedahan pihak ketiga atau pangkalan data kerentanan awam.
- Komunikasi yang jelasMaklumat dalam VDR hendaklah dibentangkan dengan cara yang jelas dan mudah difahami, menjadikannya mudah diakses oleh semua pihak berkepentingan yang berkaitan, termasuk khalayak bukan teknikal.
- Pengedaran Selamat dan Boleh DiaksesPastikan VDR diedarkan dengan selamat kepada pihak berkepentingan sambil mengekalkan kebolehcapaian. Gunakan portal selamat atau komunikasi yang disulitkan untuk berkongsi laporan ini dengan khalayak yang disasarkan.
Masa Depan VDR dalam Keselamatan Perisian
Seiring dengan perkembangan ekosistem perisian, peranan Laporan Pendedahan Kerentanan pasti akan berkembang. Mengintegrasikan VDR ke dalam pembangunan perisian dan amalan keselamatan siber bukan sekadar trend tetapi satu keperluan dalam menghadapi ancaman digital yang semakin meningkat. Dengan menerima pakai VDR, organisasi boleh mengurangkan risiko dan menunjukkan tahap yang kukuh. committerhadap keselamatan perisian, membina kepercayaan dengan pengguna dan pihak berkepentingan.
Buat SBOMSelamat dengan Xygeni WebUI
Xygeni menonjol dalam landskap pembangunan perisian dan keselamatan siber kerana keberkesanannya SBOM alat penjanaan, menawarkan SBOM keselamatan dalam format CycloneDX dan SPDX berserta Laporan Pendedahan Kerentanan (VDR) bersepadu.
Xygeni menyediakan Antara Muka Pengguna Web (WebUI) yang mesra pengguna untuk mencipta SBOMdengan mudah, memenuhi keperluan pengguna yang lebih suka antara muka grafik berbanding alat baris arahan. Bab ini akan membimbing anda melalui penjanaan SBOM menggunakan WebUI Xygeni, daripada login untuk dimuat turun.
Langkah 1. Log Masuk ke Xygeni WebUI:
Akses WebUI Xygeni melalui pelayar anda. Anda boleh log masuk menggunakan standard kelayakan pengguna (nama pengguna dan kata laluan) atau pilih pengesah pihak ke-3 untuk kemudahan tambahan. Anda juga mesti mengesahkan jika anda mempunyai pengesahan dua faktor (2FA) yang dikonfigurasikan untuk akaun anda. Langkah awal ini memastikan akses anda selamat dan diperibadikan mengikut projek dan pilihan khusus anda.
Langkah 2. Memilih Projek Anda
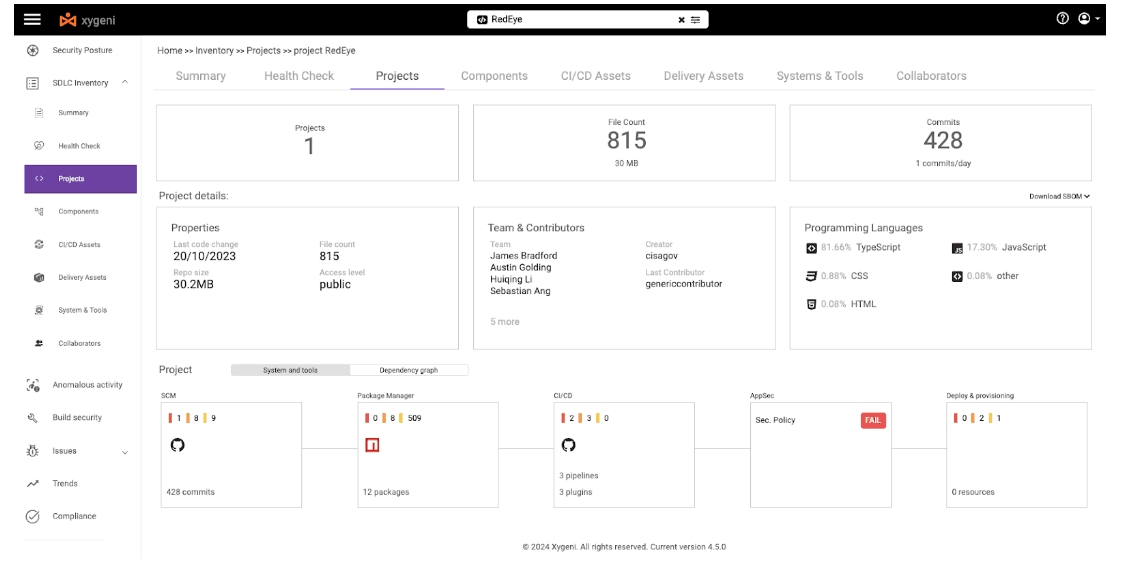
Setelah log masuk, anda akan dipaparkan dengan dashboard dengan pemilih projek atau senarai projek anda. Navigasi melalui senarai ini dan klik pada nama projek yang anda ingin jana SBOMTindakan ini akan memberi anda gambaran terperinci tentang projek tersebut, di mana anda boleh mengurus dan memeriksa pelbagai aspek komponen dan kebergantungan perisian anda.
Langkah 3. Memuat turun SBOM
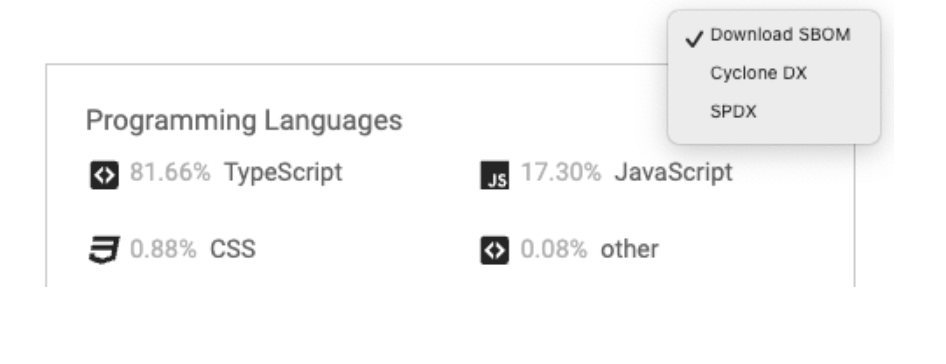
Dalam halaman butiran projek, cari pilihan berlabel “Muat Turun SBOM"yang menunjukkan penjanaan dan muat turun SBOMSetelah menemuinya, klik untuk memilih format yang diingini untuk anda SBOMXygeni menyokong pelbagai format untuk SBOMs, termasuk yang diiktiraf secara meluas standardseperti CycloneDX dan SPDX. Selepas memilih format, platform akan menjana SBOM fail. Setelah proses penjanaan selesai, anda akan diminta untuk memuat turun fail tersebut ke sistem setempat anda. Fail ini merangkum semua maklumat yang diperlukan tentang komponen perisian anda dalam format yang dipilih, sedia untuk keperluan pematuhan, keselamatan atau audit.
Langkah 4. Mengakses SBOM daripada Bahagian Inventori
Sebagai alternatif, anda boleh mengakses SBOM ciri penjanaan terus daripada bahagian inventori projek anda. Bahagian ini menyediakan pandangan komprehensif bagi semua komponen perisian yang berkaitan dengan projek anda. Cari slaid keluar yang berkaitan dengan setiap projek dalam senarai inventori yang menawarkan tindakan tambahan. Anda boleh menjana dan memuat turun SBOM untuk projek masing-masing antara pilihan ini. Kaedah ini menyediakan cara yang cepat dan cekap untuk menavigasi terus ke SBOM ciri penjanaan tanpa perlu melalui halaman butiran projek.
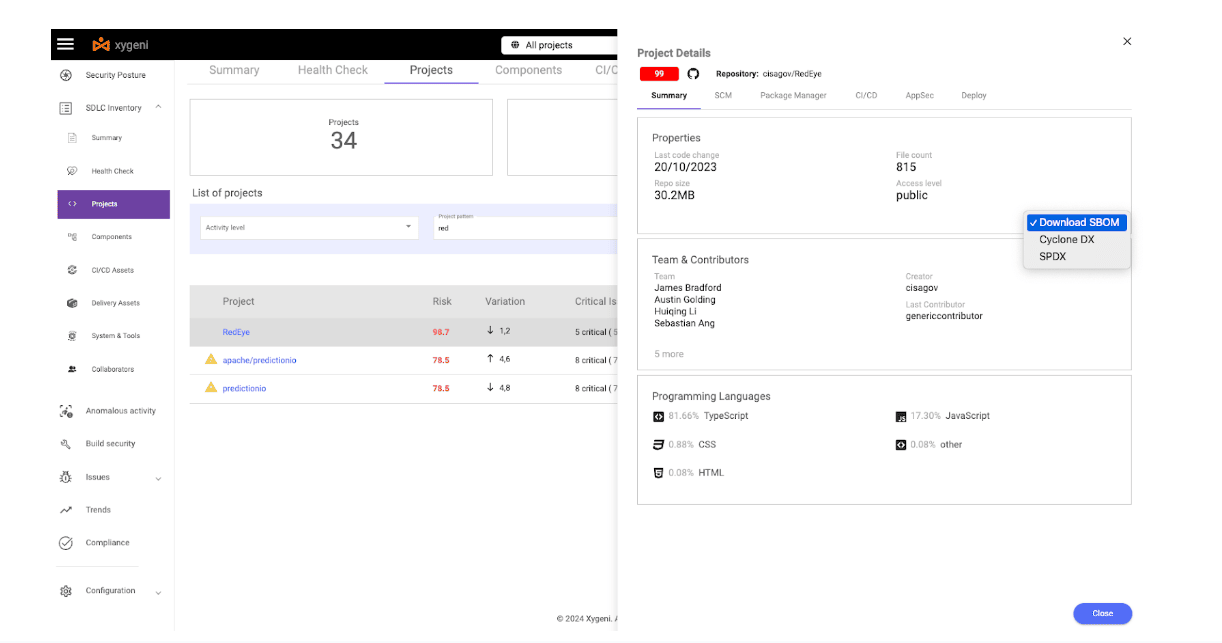
Dengan mengikuti langkah mudah ini, anda boleh menghasilkan senarai bahan terperinci yang memenuhi keperluan pematuhan dan keselamatan anda dengan cepat. Sama ada mengurus satu projek atau menyelia pelbagai usaha perisian, WebUI Xygeni menyediakan antara muka yang lancar dan intuitif untuk menyokong anda. SBOM keperluan generasi.
Buat SBOM dengan Xygeni
Bab ini akan membimbing anda melalui proses pemasangan Pengimbas Xygeni, menyediakannya dan menggunakannya sebagai salah satu daripadanya SBOM alat penjanaanAnda akan belajar cara untuk mewujudkan SBOMs dan menjana SBOM keselamatan dan Laporan VDR, memastikan projek anda selamat, patuh dan telus.
Pemasangan Pengimbas Xygeni
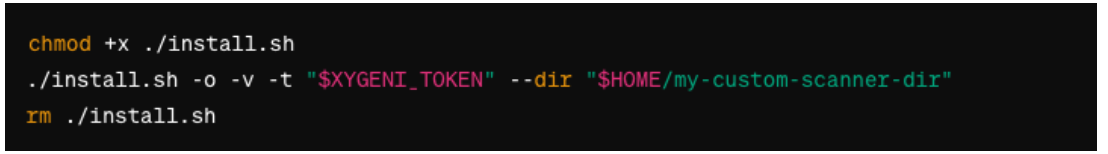
Sebelum menyelam ke dalam SBOM penjanaan, pastikan anda telah memenuhi semua prasyarat untuk pengimbas Xygeni. Anda memerlukan token API, yang harus disimpan dalam pembolehubah persekitaran XYGENI_TOKEN untuk proses pemasangan.
Langkah 1. Muat turun dan sahkan skrip pemasangan
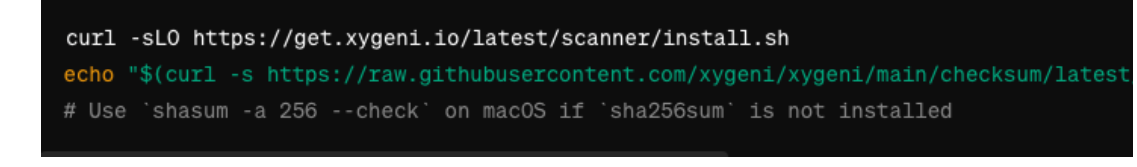
Langkah 2. Jalankan Skrip Pemasangan
Menyediakan Akses Pantas kepada Pengimbas Xygeni
Untuk memudahkan akses kepada pengimbas Xygeni, pertimbangkan untuk menambahkannya pada PATH anda atau menetapkan alias. Ini membolehkan anda menjalankan pengimbas hanya dengan xygeni perintah.
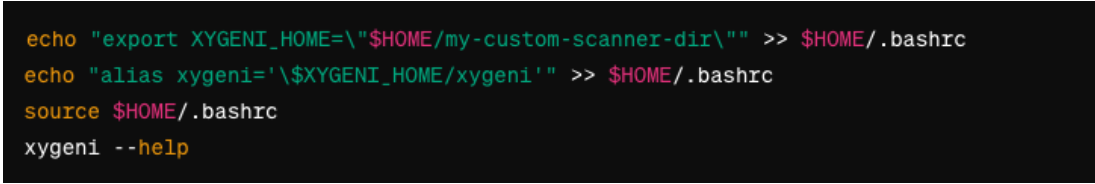
Menjana SBOMs dengan Laporan VDR
Dengan Xygeni CLI dipasang dan boleh diakses, kini anda boleh mencipta SBOMyang merangkumi laporan VDR. Xygeni menyokong penjanaan SBOMs dalam format CycloneDX dan SPDX, memastikan anda boleh memilih format yang paling sesuai dengan keperluan dan keperluan pematuhan projek anda.
Langkah 3. Navigasi ke Direktori Projek Anda:
Pastikan anda berada dalam direktori root projek anda, tempat komponen perisian anda ditakrifkan.
Langkah 4. Cipta SBOM:
Untuk menjana SBOM, menggunakan xygeni arahan diikuti dengan pilihan untuk menentukan SBOM format dan fail output. Xygeni secara automatik mengintegrasikan laporan VDR ke dalam fail yang dijana SBOM.

Ganti siklonx bersama spdx jika anda lebih suka format SPDX.
Menjana satu SBOM dengan laporan VDR bersepadu menggunakan Xygeni CLI merupakan proses mudah yang meningkatkan keselamatan dan ketelusan projek perisian anda dengan ketara. Mengikuti langkah-langkah ini memastikan projek anda mematuhi piawaian yang terbaik software supply chain security amalan, memberikan pandangan terperinci tentang komponen dan kelemahannya.
Mengintegrasikan SBOM Penjanaan ke dalam CI/CD PipelineMenggunakan Xygeni
Keupayaan untuk menjana Bil Bahan Perisian secara automatik (SBOMs) semasa CI/CD proses ini adalah penting untuk meningkatkan ketelusan dan keselamatan perisian. Xygeni, sebuah syarikat yang komprehensif SBOM alat penjanaan, disepadukan dengan lancar ke dalam CI/CD pipelines, memberikan pandangan terperinci tentang komponen perisian pada setiap binaan. Panduan ini menggariskan proses pengautomasikan SBOM generasi dengan Xygeni dalam CI/CD pipelines, memastikan binaan perisian anda cekap dan selamat.
Buat SBOM Secara automatik
Mengautomatikkan SBOM penjanaan adalah penting untuk beroperasi SBOMs dalam anda CI/CD pipeline, memastikan setiap binaan perisian secara automatik mencipta SBOM. Xygeni menyokong fungsi ini, membolehkan penyisipan SBOM tugas penjanaan dalam CI/CD proses. Ia memastikan sebarang perubahan dalam perisian dapat dianalisis dan isu keselamatan dapat dikenal pasti dan diatasi pada peringkat seawal mungkin.
Di Mana hendak Menjalankan Xygeni untuk Mencipta SBOM:
- CI/CD PipelinesTitik integrasi yang paling biasa, tempat imbasan Xygeni ditambah sebagai sebahagian daripada langkah pengujian keselamatan.
- Membina Alat AutomasiJalankan imbasan Xygeni melalui antara muka baris arahan dalam fail binaan yang dilaksanakan oleh alat automasi binaan.
Yang Pipelines ke Pantau:
Melaksanakan imbasan penuh semasa binaan berjadual setiap malam atau mingguan, termasuk imbasan inventori dan pematuhan.
- Untuk kerap dicetuskan pipelines, seperti yang terdapat pada peristiwa permintaan push atau merge, jalankan a subset imbasan memberi tumpuan kepada rahsia, gangguan kod atau komponen sumber terbuka, bergantung pada ekosistem projek.
- Dalam CD pipelines atau mana-mana pipeline, termasuk penyediaan sumber atau IaC templat, jalankan IaC mengimbas untuk menangani keselamatan dalam Dockerfiles, manifes Kubernetes, carta Helm dan konfigurasi yang serupa.
Mengkonfigurasi Imbasan
Untuk komprehensif SBOM, arahan imbasan disyorkan, dengan keupayaan untuk mengecualikan imbasan tertentu menggunakan –langkau pilihan. Contohnya, gunakan –-langkau iac jika projek anda tidak mengandungi IaC template.

SBOM Penjanaan: Untuk menjana SBOM untuk perisian hiliran, termasuk SBOMpilihan berkaitan seperti -sbom dan -sbom-format dalam arahan imbasan anda. Ini SBOM kemudiannya boleh diagihkan kepada pihak ketiga mengikut keperluan.
Memasang Xygeni ke dalam Sasaran Pipelines
Untuk mengintegrasikan Xygeni ke dalam CI/CD pipelines
- Kenal pasti perkara yang sesuai dalam CI/CD sistem untuk SBOM Generasi.
- Edit pipeline/fail aliran kerja untuk memasukkan arahan imbasan Xygeni pada peringkat yang dikehendaki.
- Pastikan perubahan pada pipeline Konfigurasi mengikuti proses organisasi anda untuk mengubah suai fail kritikal.
Dengan mengintegrasikan Xygeni ke dalam CI/CD pipelines, organisasi boleh mengautomasikan penjanaan SBOMs, memastikan inventori terperinci komponennya disertakan dengan setiap binaan. Ia bukan sahaja membantu dalam memenuhi keperluan pematuhan tetapi juga meningkatkan postur keselamatan produk perisian dengan ketara.
Intipati Utama: Penguasaan SBOM Keselamatan dan Penjanaan dengan Xygeni
Perjalanan yang dilalui SBOM keselamatan dan SBOM penjanaan dengan Xygeni mendedahkan laluan ke arah keselamatan perisian yang dipertingkatkan, ketelusan dan pematuhan. Daripada memahami kepentingan SBOMs untuk melaksanakan automatik SBOM alat penjanaan dalam CI/CD pipelines, proses ini mencerminkan landskap pembangunan perisian yang semakin berkembang. Berikut adalah beberapa perkara penting yang perlu diambil perhatian:
Peranan Penting Penciptaan SBOMs
- Inventori Komprehensif: SBOMs adalah lebih daripada sekadar senarai ringkas. Ia menyediakan inventori terperinci bagi setiap komponen perisian, termasuk perpustakaan sumber terbuka, kod proprietari dan perisian komersial. Perincian ini penting untuk penilaian risiko, pengurusan rantaian bekalan dan pematuhan kawal selia.
- Postur Keselamatan yang Dipertingkatkan: SBOMmenawarkan pandangan yang jelas tentang ekosistem perisian, membolehkan pihak berkepentingan mengenal pasti komponen yang ketinggalan zaman atau terdedah dengan cepat. Ini mengukuhkan postur keselamatan perisian anda dengan ketara.
Cabaran dan Penyelesaian
- Standardpengislaman: Satu cabaran ialah kekurangan standardpenggabungan dalam SBOM format dan data, menjadikannya sukar untuk dibandingkan dan ditafsirkan SBOMs. SBOM Alat penjanaan seperti Xygeni menyokong format yang diterima secara meluas seperti CycloneDX dan SPDX, memberikan fleksibiliti dan interoperabilitas.
- Mengoperasikan SBOMs: Xygeni membantu mengautomasikan SBOM generasi dalam CI/CD pipelines, menangani cabaran automasi dan interoperabilitas. Ini memastikan bahawa SBOMs dijana secara automatik dengan setiap binaan perisian, meningkatkan keselamatan dan ketelusan dalam anda CI/CD amalan.
Xygeni: Penyelesaian SSC dan SBOM Alat Penjanaan
- Kemudahan PenggunaanSama ada melalui CLI atau WebUI, Xygeni menawarkan platform mesra pengguna untuk mencipta SBOMs. Ini menjadikannya mudah diakses oleh pembangun dan profesional keselamatan.
- Integrasi ke dalam CI/CD Pipelines: Xygeni berintegrasi dengan lancar ke dalam CI/CD pipelines, mengautomasikan SBOM penjanaan dan membolehkan penilaian risiko masa nyata dan pengurusan kerentanan.
Pelaksanaan Strategik
- Memilih Titik Integrasi yang Tepat: Mengenal pasti tempat untuk menjalankan imbasan Xygeni dalam CI/CD pipelines adalah penting. Sama ada dalam Git hooks, CI/CD pipelinesecara langsung, atau membina fail, Xygeni menyesuaikan diri dengan keperluan projek anda.
- Imbasan KomprehensifXygeni menawarkan fleksibiliti untuk melakukan imbasan penuh atau separa, termasuk imbasan pintu keselamatan. Ini memastikan analisis menyeluruh komponen perisian anda untuk binaan berjadual dan peristiwa yang dicetuskan pipelines.
Seiring dengan perkembangan ekosistem digital, peranan SBOMdalam pembangunan perisian menjadi lebih kritikal. SBOM alat penjanaan seperti Xygeni menerajui evolusi ini dengan menyediakan penyelesaian yang memenuhi permintaan yang semakin meningkat untuk SBOM keselamatan dan pematuhan. Jika anda mencipta SBOM generasi dengan Xygeni mencerminkan a commitpembangunan produk perisian yang selamat, telus dan patuh peraturan, asas untuk memperoleh kepercayaan dalam era digital.

Soalan Lazim
Bagaimanakah cara saya mencipta an SBOM?
Tiga laluan dengan Xygeni: muat turun satu daripada paparan projek dalam antara muka web, jalankan CLI dalam direktori projek anda dengan menyatakan format atau tambahkan langkah imbasan pada pipeline jadi an SBOM dihasilkan pada setiap binaan. Yang ketiga adalah satu-satunya yang kekal terkini.SPDX atau CycloneDX, yang manakah patut saya gunakan?
CycloneDX jika pemacu anda adalah keselamatan dan anda mahukan data VEX, VDR dan kebolehcapaian bersama senarai komponen. SPDX jika pemandu anda mematuhi lesen memandu atau pelanggan menentukannya. Jana kedua-duanya jika anda menghantar kepada berbilang pelanggan, kerana kos menghasilkan format kedua hampir kepada sifar sebaik sahaja data wujud.Adakah Akta Daya Tahan Siber memerlukan SBOM?
Ya. Keperluan penting terpakai mulai 11 Disember 2027 dan termasuk mendokumentasikan komponen dalam format boleh baca mesin yang biasa digunakan, meliputi sekurang-kurangnya kebergantungan peringkat atasan. Kewajipan pelaporan tiba lebih awal, pada 11 September 2026, dan dalam praktiknya anda tidak dapat memenuhinya tanpa SBOM sudah ada di tempatnya.Berapa kerapkah seorang SBOM dijana semula?
Pada setiap binaan. Kebergantungan berubah, versi berubah, pakej transitif ditambah, dan SBOM yang anda hasilkan pada suku lepas tidak lagi menggambarkan apa yang anda hantar.Apakah VDR dan mengapa ia dilampirkan pada SBOM?
Laporan Pendedahan Kerentanan menyenaraikan kerentanan yang diketahui yang mempengaruhi komponen dalam SBOM, dengan impak dan status pemulihan. SBOM menyatakan apa yang ada di dalam produk tersebut. VDR menyatakan apa yang salah dengannya.Bolehkah saya menjana SBOM untuk komponen AI?
Ya. Logik yang sama meliputi model, set data, rangka kerja dan ejen melalui AI-BOM.
