






Suntikan SQL kekal sebagai salah satu kelemahan aplikasi web yang paling berbahaya dan meluas. Jika tidak ditangani, ia boleh membenarkan penyerang mengakses, mengubah suai atau memusnahkan data sensitif melalui pertanyaan pangkalan data yang ditulis dengan buruk. Itulah sebabnya memahami cara mencegah suntikan SQL—dan menggunakan ujian suntikan SQL proaktif—adalah penting untuk setiap pasukan pembangunan dan DevSecOps hari ini.
Laporan Siasatan Pelanggaran Data Verizon 2025 mendapati bahawa suntikan SQL menyumbang kepada 12% daripada semua pelanggaran data, meningkat daripada 9% pada tahun sebelumnya. Dan dalam 10 Teratas OWASP 2025, Suntikan (kategori yang dimiliki oleh suntikan SQL) masih menyumbang lebih daripada 14,000 CVE yang direkodkan, dengan 100% aplikasi yang diuji OWASP diperiksa untuk beberapa bentuknya. Kerentanan itu tidak menjadi kurang berbahaya. Ia hanya beralih dari #3 ke #5 dalam kedudukan, sebahagian besarnya kerana kategori yang lebih baharu dan berimpak lebih tinggi muncul, bukan kerana suntikan SQL berhenti dieksploitasi.
Dalam panduan ini, kami akan meliputi:
- Apakah suntikan SQL dan bagaimana ia berfungsi
- Teknik pencegahan yang disyorkan oleh OWASP
- Strategi pengujian suntikan SQL utama
- Cara Xygeni's SAST enjin mengesan kelemahan suntikan SQL lebih awal pada SDLC
Mari kita selami cara mengamankan kod anda, mengalihkan keselamatan ke kiri dan mempertahankan rantaian bekalan perisian anda daripada salah satu kaedah serangan tertua (dan masih aktif).
Apakah Suntikan SQL?
Suntikan SQL ialah serangan peringkat kod di mana input berniat jahat dimasukkan ke dalam pertanyaan SQL untuk memanipulasi atau memintas operasi pangkalan data. Ia sering berlaku apabila data yang dibekalkan pengguna digunakan dalam pertanyaan tanpa pengesahan atau sanitasi yang betul.
Contohnya, penyerang boleh mengeksploitasi login borang, bar carian atau parameter API untuk:
- Pintas pengesahan
- Dapatkan data sensitif
- Padam atau rosakkan rekod
- Laksanakan operasi pentadbir dalam pangkalan data
Jika anda ingin mencegah suntikan SQL, langkah pertama ialah memahami cara ia berfungsi.
Contoh Suntikan SQL Dunia Sebenar
Ambil Java yang mudah login pertanyaan:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Jika pengguna memasukkan ini:
					user: ' OR 1=1 --
pass: anything
Ia menjadi:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Penyerang mendapat akses dengan memastikan syarat sentiasa benar. Ini adalah contoh buku teks bagi mengapa ujian suntikan SQL sangat kritikal semasa pembangunan.
Cara Mencegah Suntikan SQL: Petua Praktikal
Sekarang kita faham apa a Suntikan SQL adalah dan bagaimana ia berfungsi, mari kita terokai cara mencegah suntikan SQL dalam projek dunia sebenar. Berita baiknya? Terdapat amalan terbaik yang terbukti mesra pembangun yang membantu menghentikan serangan ini sebelum ia berlaku.
. Helaian Menipu Pencegahan Suntikan SQL OWASP merupakan rujukan yang dipercayai untuk membina interaksi pangkalan data yang selamat. Ia mengesyorkan beberapa teknik teras:
1. Gunakan Pernyataan yang Disediakan (dengan Pertanyaan Berparameter)
Pertama sekali, sentiasa gunakan pertanyaan berparameter dan bukannya penggabungan rentetan apabila berurusan dengan input pengguna. Pernyataan yang disediakan memberitahu pangkalan data untuk melayan input secara ketat sebagai data—bukan sebagai sebahagian daripada logik SQL.
Berikut ialah versi yang lebih selamat bagi login pertanyaan menggunakan Java Penyata yang Disediakan:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Akibatnya, walaupun pengguna mencuba sesuatu yang berniat jahat, input tidak akan mengubah struktur pertanyaan.
2. Sahkan dan Sanitasi Input
Walaupun pertanyaan berparameter melakukan sebahagian besar kerja yang berat, masih penting untuk mengesahkan jenis dan panjang input. Contohnya, tolak input dengan aksara atau format yang tidak dijangka.
Lebih-lebih lagi, jangan sesekali mempercayai input pengguna—walaupun ia datang daripada bahagian hadapan atau aplikasi mudah alih anda.
3. Gunakan Alat ORM dengan Bijak
Banyak rangka kerja dan ORM moden (seperti Hibernate atau Django ORM) menawarkan perlindungan suntikan SQL secara lalai. Walau bagaimanapun, pembangun masih boleh menulis pertanyaan mentah atau memintas kaedah selamat. Sentiasa gunakan ciri ORM seperti yang dimaksudkan dan elakkan pencampuran SQL mentah melainkan benar-benar perlu.
Kod yang dijana AI memperkenalkan risiko yang sama dalam bentuk baharu. ORM seperti Django dan Hibernate mempartegorikan pertanyaan secara lalai, tetapi perlindungan tersebut hilang sebaik sahaja pembangun, atau pembantu pengekodan AI, beralih kepada pertanyaan mentah atau menghantar nama medan yang dikawal pengguna. CVE-2024-42005 Django sendiri menunjukkan perkara ini berlaku dalam kaedah yang kononnya "selamat". Layan logik SQL yang dicadangkan oleh pembantu AI dengan penelitian yang sama seperti mana-mana pembinaan pertanyaan lain. Pempartemenan secara lalai tidak bertahan dengan pintasan, sama ada manusia atau AI yang dicadangkan.
4. Prinsip Keistimewaan Paling Rendah
Satu lagi petua berguna: hadkan kebenaran pangkalan data. Walaupun suntikan berlaku, pengguna dengan akses baca sahaja tidak boleh menggugurkan jadual atau mengemas kini data sensitif.
5. Uji Secara Berterusan dengan Alat Keselamatan
Akhirnya, angkat Pengujian suntikan SQL alat yang boleh mengesan kecacatan ini sebelum ia mula dihasilkan. Kita akan bercakap lebih lanjut tentang bagaimana Xygeni melakukannya tidak lama lagi.
Kesimpulannya, mencegah suntikan SQL bukanlah tentang menggunakan satu helah ajaib—ia adalah tentang menerapkan perlindungan kecil dan konsisten di seluruh kod dan infrastruktur anda.
Pengujian Suntikan SQL: Menangkap Pepijat Sebelum Penyerang Melakukannya
Walaupun amalan terbaik telah dilaksanakan, kesilapan boleh terlepas pandang. Di situlah Pengujian suntikan SQL menjadi mustahak.
Tetapi bagaimana rupa ujian dalam praktiknya?
Ujian Manual
Pasukan keselamatan dan penggodam etika sering menguji titik akhir dengan menyuntik aksara khas seperti ' ATAU 1=1 — untuk melihat sama ada pertanyaan gagal atau mengembalikan hasil yang tidak dijangka. Walaupun berkesan, kaedah ini memakan masa dan sukar untuk diskalakan.
Ujian Automatik
Kebanyakan pasukan DevSecOps moden kini bergantung pada alat automatik—seperti Pengujian Keselamatan Aplikasi Statik (SAST)—untuk mengimbas kod bagi mengenal pasti kelemahan suntikan semasa pembangunan. Alatan ini menyemak kod tanpa melaksanakannya, membantu mengesan isu seperti:
- Rentetan SQL yang digabungkan
- Input pengguna yang tidak selamat dalam pertanyaan
- Kod legasi dengan corak tidak selamat
Bagaimana Xygeni Membantu Mencegah dan Mengesan Suntikan SQL
At Xygeni, kami percaya bahawa cara terbaik untuk mencegah suntikan SQL adalah dengan mengesannya lebih awal—idealnya sebelum ia meninggalkan editor kod anda. Itulah sebenarnya yang kami lakukan Code Security penyelesaian dibina untuk dilakukan.
Mari kita huraikan bagaimana kita menyokong Pengujian suntikan SQL dan pencegahan dalam persekitaran pembangunan dunia sebenar.
Analisis Kod Statik yang Berkuasa (SAST) untuk Pengesanan Suntikan SQL
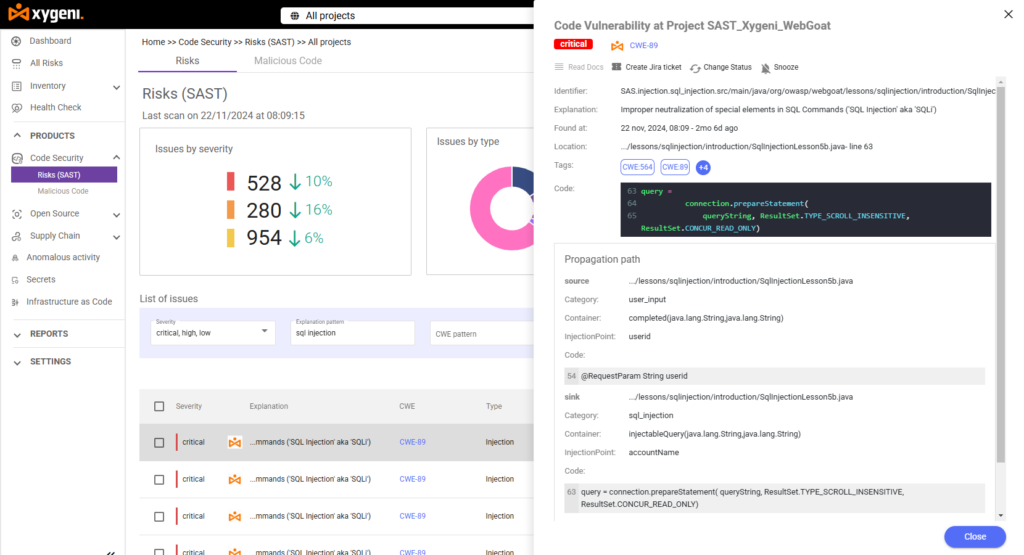
Platform kami merangkumi Pengujian Keselamatan Aplikasi Statik yang berkuasa (SAST) enjin yang mengimbas pangkalan kod anda untuk corak SQL berisiko—seperti pertanyaan dinamik yang dibina dengan input pengguna atau rentetan berkod keras. Apabila alat kami mengesan potensi Suntikan SQL, ia menandakan lokasi tepat dalam kod sumber anda, menonjolkan tahap risiko (cth., kritikal) dan menunjukkan penjelasan terperinci.
Contohnya, dalam satu projek ujian, kami SAST enjin mengesan kelemahan suntikan SQL kritikal dalam fail Java:
- CWECWE-89 (Suntikan SQL)
- LokasiBaris 71 inci SqlInjectionLesson5b.java
- Titik SuntikanID pengguna dihantar terus ke dalam pertanyaan SQL
- Laluan Penyebaran: Kosongkan jejak daripada input kepada pelaksanaan pertanyaan
Tahap perincian ini membantu pembangun memahami di mana isu bermula (sumber), bagaimana ia mengalir melalui kod (penyebaran) dan di mana ia menyebabkan risiko (sinki).
Cadangan Pembetulan Kontekstual
Lebih baik lagi, Xygeni tidak berhenti pada pengesanan—kami membimbing pasukan anda cara mencegah suntikan SQL dengan nasihat kontekstual dan cadangan pembetulan kod. Contohnya, jika kami mengesan bahawa pertanyaan dibina menggunakan penggabungan rentetan, kami mengesyorkan bertukar kepada pernyataan berparameter dan menerangkan cara melakukannya.
Ini bermakna pembangun boleh menyelesaikan masalah tanpa perlu menjadi pakar keselamatan.
Penemuan juga ditriage secara automatik melalui AI Triage, menghasilkan keputusan, urgensi dan kerumitan pemulihan untuk setiap penemuan suntikan SQL, jadi contoh kritikal dan mudah dibaiki tidak berada dalam barisan yang sama seperti contoh berprioritas rendah.
Integrasi Lancar dengan Aliran Kerja Pembangunan Anda
Penyelesaian kami sesuai dengan alatan sedia ada anda—GitHub, GitLab, Bitbucket dan lain-lain. Ini memastikan pemeriksaan keselamatan berlaku secara automatik dengan setiap pull request atau bina. Jadi sama ada anda menyemak ciri baharu atau mengemas kini kod legasi, Pengujian suntikan SQL menjadi sebahagian daripada anda CI/CD pipeline.
Amaran Masa Nyata dan Dashboards
Akhirnya, pusat Xygeni dashboardAmaran masa nyata dan s memberikan pasukan anda keterlihatan tentang trend suntikan SQL merentasi semua projek anda. Anda boleh menjejaki kelemahan mengikut tahap keterukan, pasukan atau projek—dan membuktikan pematuhan dengan OWASP Top 10 dan lain-lain standards.

Serangan Suntikan SQL Dunia Sebenar: Pengajaran dari Lapangan
Serangan suntikan SQL telah menyebabkan beberapa pelanggaran data yang paling ketara dalam sejarah, menggariskan keperluan kritikal untuk keselamatan aplikasi yang mantapBerikut adalah contoh dunia sebenar yang ketara:
1. Pelanggaran Sistem Pembayaran Heartland (2008)
Dalam 2008, Sistem Pembayaran Heartland, sebuah pemproses pembayaran utama, mengalami pencerobohan yang mendedahkan kira-kira 130 juta nombor kad kredit dan debit. Penyerang mengeksploitasi kelemahan suntikan SQL untuk menyusup masuk ke rangkaian syarikat, yang membawa kepada salah satu pencerobohan data terbesar yang pernah direkodkan.
2. Pelanggaran Data Yahoo! Voices (2012)
Pada bulan Julai 2012, Suara Yahoo! menjadi mangsa serangan suntikan SQL yang menjejaskan hampir 450,000 akaun pengguna. Penggodam mengeksploitasi kelemahan dalam pelayan pangkalan data Yahoo untuk mendapatkan nama pengguna dan kata laluan yang tidak disulitkan, menonjolkan bahaya pengesahan input yang tidak mencukupi.
3. Pelanggaran Data TalkTalk (2015)
Telekomunikasi UK Penyedia TalkTalk mengalami serangan suntikan SQL pada tahun 2015, mendedahkan butiran peribadi kira-kira 160,000 pelanggan. Penyerang mengeksploitasi kelemahan dalam laman web syarikat, yang membawa kepada kerosakan kewangan dan reputasi yang ketara.
4. Pelanggaran Freepik dan Flaticon (2020)
Dalam 2020, Syarikat Freepik mendedahkan bahawa serangan suntikan SQL telah menyebabkan kebocoran 8.3 juta rekod pengguna daripada platform Freepik dan Flaticon. Penyerang mengeksploitasi kerentanan dalam Flaticon, sekali gus menggariskan risiko yang berkaitan dengan komponen pihak ketiga dalam rantaian bekalan perisian.
5. Kerentanan Plugin WooCommerce (2022)
Pada tahun 2022, satu kelemahan suntikan SQL yang kritikal telah ditemui dalam Dropshipping WooCommerce oleh plugin OPMC untuk WordPress. Kecacatan suntikan SQL yang tidak disahkan ini, yang diberi penarafan 9.8 daripada 10 dari segi tahap keterukan, menonjolkan potensi risiko yang ditimbulkan oleh plugin pihak ketiga dalam platform e-dagang.
6. Boolka Cyberthreat Menggunakan Trojan BMANAGER (2024)
Pada tahun 2024, seorang pelakon ancaman yang digelar 'Boolka' telah diperhatikan menjejaskan laman web melalui serangan suntikan SQL untuk menggunakan trojan modular bernama BMANAGER. Kempen ini menunjukkan taktik penjenayah siber yang semakin berkembang yang memanfaatkan suntikan SQL untuk pengedaran perisian hasad.
Insiden-insiden ini mengetengahkan ancaman berterusan serangan suntikan SQL dan kepentingan melaksanakan langkah-langkah keselamatan yang mantap, termasuk semakan kod secara berkala, pengesahan input dan penggunaan alat keselamatan canggih untuk mengesan dan mencegah kelemahan tersebut.
7. BeyondTrust / Pelanggaran Perbendaharaan AS (Disember 2024 – Februari 2025)
A PostgreSQL sifar-hari (CVE-2025-1094) membenarkan suntikan SQL melalui pengendalian input yang salah bentuk yang tidak betul dalam psql, terminal interaktif PostgreSQL. Penyerang yang ditaja oleh kerajaan, yang dikesan sebagai Silk Typhoon, merantaikannya ke dalam platform Sokongan Jauh BeyondTrust, menjejaskan sekurang-kurangnya 17 enterprise contoh pelanggan, termasuk Jabatan Perbendaharaan AS. Ia merupakan salah satu insiden suntikan SQL yang paling ketara yang disahkan sejak kebelakangan ini, dan satu peringatan bahawa kelas kerentanan tidak terhad kepada borang web; ia juga menjangkau pemacu pangkalan data dan perkakasan interaktif.
🔧 Petua Pro: Ujian keselamatan yang kerap, terutamanya dengan alatan seperti Xygeni SAST enjin, membantu mengesan titik suntikan ini sebelum penyerang boleh mengeksploitasinya.
Lindungi Kod Anda, Cegah Suntikan SQL
Suntikan SQL merupakan salah satu ancaman keselamatan aplikasi tertua, dan masih merupakan salah satu yang paling berbahaya: Perpindahan OWASP ke #5 pada tahun 2025 mencerminkan kategori baharu yang muncul, bukan suntikan SQL yang menjadi kurang boleh dieksploitasi. Ia kekal boleh dicegah sepenuhnya dengan gabungan amalan yang betul, daripada pertanyaan berparameter kepada pengendalian kod yang dicadangkan oleh AI dengan penelitian yang sama seperti kod bertulis manusia.
Di Xygeni, kami memudahkan anda untuk terus mendahului ancaman. code security Penyelesaian ini memberikan pasukan anda keterlihatan, automasi dan panduan yang diperlukan untuk mengesan kelemahan suntikan SQL lebih awal, menilainya dengan segera dan memperbaikinya dengan cepat. Tiada tekaan. Tiada jurang. Hanya selamatkan kod dari awal, sama ada ia ditulis oleh pembangun atau dicadangkan oleh pembantu AI.
Jadi, jika anda bersedia untuk menjadikan suntikan SQL sesuatu yang lalu, sambil memastikan pembangunan anda pantas dan lancar, kami sedia membantu.
Cuba Xygeni secara percuma dan mula mencegah suntikan SQL sebelum ia mencapai pengeluaran.

Soalan Lazim
Adakah suntikan SQL masih merupakan risiko keselamatan utama pada tahun 2026?
Ya. Walaupun OWASP telah meningkatkan Injection daripada #3 kepada #5 dalam 10 Teratas 2025, kategori ini masih menyumbang lebih daripada 14,000 CVE suntikan SQL, dan Verizon DBIR 2025 mendapati ia menyumbang kepada 12% pelanggaran, meningkat daripada 9% pada tahun sebelumnya.
Bolehkah ORM seperti Django atau Hibernate menghalang sepenuhnya suntikan SQL?
Tidak. ORM memparogramkan pertanyaan secara lalai, tetapi perlindungan akan rosak apabila pembangun menggunakan pertanyaan mentah atau kaedah yang tidak selamat. CVE-2024-42005 Django ialah contoh sebenar suntikan SQL melalui kaedah yang dianggap selamat.
Bagaimanakah kod yang dijana AI mempengaruhi risiko suntikan SQL?
Pembantu pengekodan AI boleh mencadangkan corak tidak selamat yang sama seperti yang mungkin dilakukan oleh manusia, pertanyaan berangkai rentetan atau input yang tidak disahkan, dan harus disemak dengan ketelitian yang sama seperti kod bertulis manusia dan bukannya dipercayai secara lalai.
