






Satu-satunya perkara yang lebih diperdebatkan daripada maksud Application Security Posture Management (ASPM) ialah sama ada pelaburan dalam ASPM alat berbaloi. Sejak pelancaran kategori ini, vendor daripada setiap jenis bergegas untuk mendakwa bahawa mereka melakukannya, tetapi tidak banyak yang didedikasikan untuk sama ada ia adalah masa depan. Akhirnya, masa depan keselamatan aplikasi paling baik ditangani dengan memahami apakah masalah terbesarnya. Dalam artikel ini, kita akan membincangkan tentang masalah yang mewujudkan kategori ASPM dan menilai sama ada ia menawarkan penyelesaian yang dicari oleh pasaran.
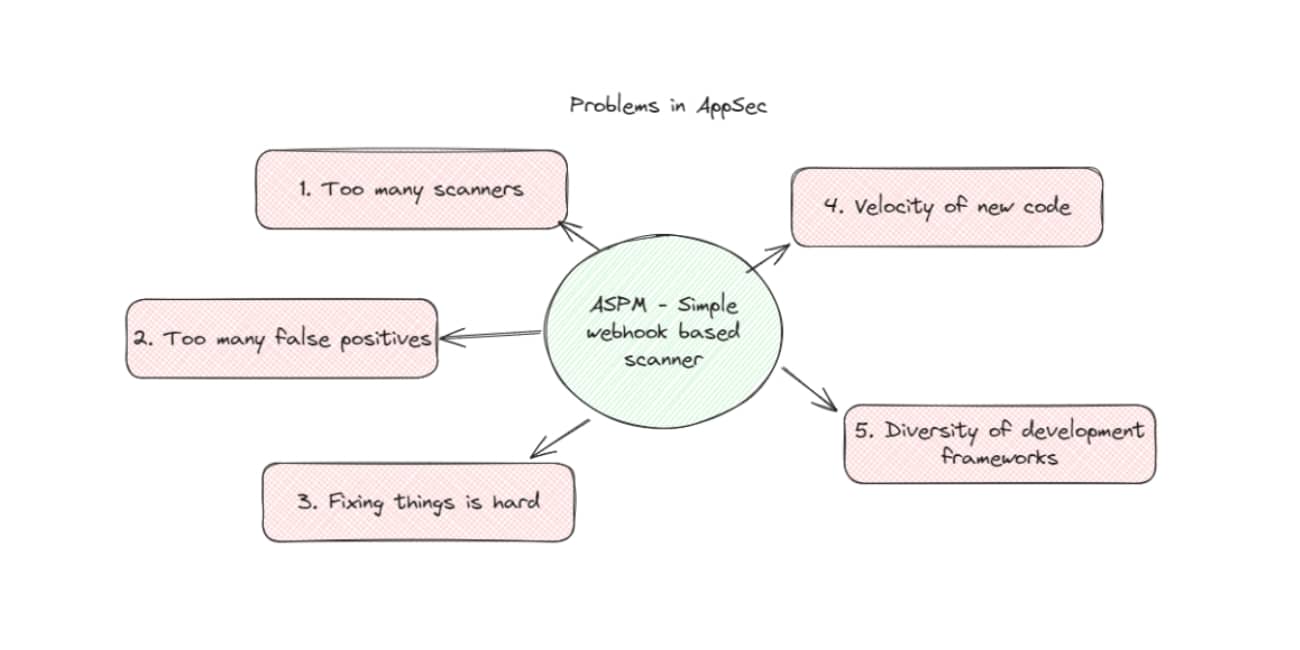
Masalah dalam Keselamatan Aplikasi
Terlalu banyak pengimbas
Oleh kerana saya pada asalnya berhujah untuk ASPM termasuk 8 jenis pengimbas, sekurang-kurangnya dua lagi telah muncul. Pasukan keselamatan boleh menerima pengimbas, tetapi hanya jika ia masuk akal untuk menjadi berbeza. Mengimbas pelayan semasa masa jalan tidak semestinya perlu berada di tempat yang sama seperti apa yang sedang mengimbas repositori. Masalahnya ialah repositori telah menjadi sumber kebenaran yang lebih andal untuk mencari dan membetulkan kerentanan.
Semasa berada di satu tempat, repositori boleh menyimpan berpuluh-puluh fail berbeza yang melakukan pelbagai perkara. Secara tradisinya, pasukan keselamatan perlu menyediakan pelbagai imej docker atau binari yang berbeza untuk mengimbas fail ini semasa ia diubah dan digunakan. Mengekalkan pengimbas boleh menjadi pelbagai kerja sepenuh masa, kerana semuanya juga memerlukan konfigurasi khas untuk berfungsi pada bahagian kod yang berbeza.
Pasukan keselamatan memerlukan keterlihatan daripada semua pengimbas yang berbeza ini, tetapi mendapat manfaat yang besar daripada kesederhanaan sama ada "tanpa ejen" pipeline webhooks imbasan itu dengan konfigurasi sifar, atau sekurang-kurangnya memberitahu satu alat untuk mengimbas. ASPM alat melakukan tugas yang hebat dalam memberikan keterlihatan yang mudah.
Terlalu banyak positif palsu
Titik balas kepada pembungkus setiap pengimbas di satu tempat adalah orang ramai berpendapat bahawa akan terdapat penurunan kualiti imbasan. Saya sensitif terhadap kebimbangan ini, tetapi mempunyai dua titik balas. Pertama, banyak alat hanya membungkus bahan sumber terbuka yang sama, pengimbas semua-dalam-satu hanya bersikap lebih jujur mengenainya. Kedua, hujah-hujah ini sentiasa bergantung pada idea bahawa mustahil bagi pengimbas seseorang untuk sebaik pengimbas mereka sendiri.
Akhirnya, masalahnya hanyalah menyelesaikan isu terlalu banyak positif palsu. Kebolehcapaian ialah idea untuk mengetahui sama ada kelemahan sebenarnya boleh dieksploitasi atau tidak. Banyak ASPM Alat telah membina versi kebolehcapaian yang "cukup baik", jadi semakin sukar setiap hari untuk berhujah bahawa ia tidak boleh dilakukan.
Paling teruk, mengimbas untuk CVE sahaja boleh meninggalkan titik buta yang kritikal, itulah sebabnya saya menghargai penyedia seperti Xygeni atas dua sebab: pertama, pengimbasan hulu mereka untuk perisian hasad dan bukan sekadar kerentanan. Kedua, mereka commituntuk mencari konfigurasi lain yang boleh dieksploitasi seperti pipeline salah konfigurasi, serta mengesan sama ada serangan ini telah berlaku.
Memperbaiki keadaan memang sukar
Pasukan keselamatan melihat sangat sedikit kepantasan dalam memperbaiki kelemahan mereka. Saya telah mendengar banyak kisah seram tentang hari sifar yang paling teruk pun yang mengambil masa berbulan-bulan untuk diperbaiki di seluruh dunia. enterprise ekosistem. Walaupun banyak alat mengatakan isunya adalah "pengutamaan", anda boleh mengutamakan sepanjang hari, tetapi jika jurutera tidak dapat menyelesaikan sesuatu dengan mudah, semuanya sia-sia.
Ini telah menjadi trend yang lebih kepada bahagian "pengurusan terdedah" ASPM, tetapi membantu pembangun membetulkan kelemahan harus menjadi matlamat sebenar ASPM.
Terlalu banyak kod, terlalu pantas
Jika kita berpendapat bahawa awan mempercepatkan penggunaan kod, AI generatif hanya meningkatkan halaju kod. Satu lagi perkara yang kurang dibincangkan ialah bagaimana AI generatif terus membuka khalayak baharu kepada kod – membolehkan semua orang daripada pasukan jualan hinggalah perakaunan mencipta skrip python yang melakukan perkara mudah.
Perkembangan ini telah menjadikan pengimbasan secara kerap, kerap, dan dalam persekitaran yang pelbagai lebih penting berbanding sebelum ini. Jika proses kelulusan yang panjang diperlukan untuk menyediakan aplikasi baharu dengan pengimbasan, anda sudah bersedia untuk menjadi buta.
Persekitaran terlalu pelbagai
Walaupun bilangan pengimbas boleh menjadi sangat banyak, apabila anda menambah rangka kerja Javascript, varian bahasa atau rangka kerja lain yang sesuai untuk setiap orang, mencari "penyelesaian titik terbaik dalam kelasnya" tidak lagi mungkin. Saya tidak nampak pasukan keselamatan mencari penyelesaian pengimbasan terbaik dalam kelasnya untuk setiap jenis Javascript. Satu ASPM alat ini boleh menjadikan liputan imbasan lebih meluas berbanding cuba berdasarkan bahasa demi bahasa.
ASPM Penyelesaian Alat?
Masalah-masalah ini adalah sebab saya mendefinisikan ASPM sebagai:
Application Security Posture Management menyediakan semua yang diperlukan untuk mengimbas dan memulihkan aplikasi anda untuk kelemahan. Ia menyediakan pengimbasan keselamatan merentasi aplikasi anda SDLC pipeline, menyerap hasil dan membina aliran kerja pemulihan.
Dalam praktiknya, ini membuahkan hasil sebagai integrasi kod sumber semua-dalam-satu yang mengimbas kod anda dengan lancar untuk kelemahan, mengutamakannya dan membantu menyerahkannya kepada orang yang betul. Mari kita lihat bagaimana ini menyelesaikan semua masalah masalah utama dalam AppSec:
Terlalu Banyak Pengimbas
- Ini jelas dengan sendirinya – tiada sebab lagi untuk mempunyai 8 penyelesaian titik berbeza apabila satu daripadanya cukup baik untuk menampung sebahagian besar timbunan anda
Terlalu Banyak Positif Palsu
- Walaupun idea "penyelesaian titik yang lebih baik" masih berterusan, ASPM's biasanya mempunyai keterlihatan yang lebih holistik tentang cara aplikasi berfungsi. Sama ada memetakan kebergantungan binaan atau gambar "kod ke awan" – alat ini biasanya melakukan kerja yang lebih baik dalam menghapuskan positif palsu.
Memperbaiki keadaan memang sukar
- Secara adilnya, di sinilah (secara amnya) banyak penyedia yang tidak mengimbas telah membina enjin yang lebih baik untuk membetulkan keadaan. Walau apa pun, di sinilah ASPM cemerlang melebihi CSPM – ia sebenarnya mempunyai kaedah untuk menyampaikan dapatan kepada orang yang boleh membetulkannya.
Terlalu banyak kod, terlalu pantas
- Hakikat bahawa penggunaan pengimbas secara automatik ke dalam repositori baharu merupakan ciri yang jarang berlaku memberitahu anda bagaimana hanya berasaskan webhook ASPM membolehkan keselamatan diskalakan secepat jumlah kod dalam persekitaran
Persekitaran terlalu pelbagai
- Walaupun mungkin sentiasa ada kes-kes sampingan, "terbaik dalam kelasnya" semakin sukar untuk dinilai – adakah pasukan keselamatan sepatutnya menguji 8 pengimbas terhadap 5 bahasa dengan 10 bukti konsep?
Saya berdiri di sisi ASPM (Dan ASPM (tools) sebagai masa depan keselamatan aplikasi, ia menyelesaikan kebanyakan masalah yang dihadapi oleh profesional keselamatan aplikasi. Sebaik sahaja kontrak sedia ada tamat, atau sebelum ini, pengamal akan beralih kepada penyelesaian yang lebih baharu ini. Satu-satunya perkara yang menghalang mereka ialah kesedaran bahawa terdapat cara yang lebih baik.

