





Selamat datang ke edisi terkini Ringkasan Kod Berbahaya Xygeni (Edisi Bulanan)Sekali lagi, pasukan keselamatan kami menganalisis telemetri pakej sebenar merentasi daftar awam untuk mengenal pasti perkara yang sering diabaikan oleh pengimbas tradisional: kod berniat jahat yang direka untuk digabungkan ke dalam aliran kerja pembangun yang dipercayai.
Sejak beberapa minggu lalu, kami telah mengesahkan lebih daripada 260 pakej berniat jahat, terutamanya merentasi npm, dengan kes tambahan yang menjejaskan PyPI, Kod VS, OpenVSX dan KomposerWalau bagaimanapun, bulan ini bukan sahaja mengenai jumlah jualan.
Pasukan penyelidikan kami telah menjalankan analisis mendalam tentang ancaman berimpak tinggi, Termasuk:
Gelombang perisian hasad berulang yang dibina di sekelilingnya perkakas dalaman palsu, Pakej bertemakan AI, modul pembayaran dan pembayaran, pelanggan analitik, komponen bahagian hadapan, utiliti pembangun, Kubernetes dan perkakasan awan, Kod VS dan sambungan OpenVSX, dan pecahan versi berulang di bawah keluarga pakej yang sama.
Kelompok penerbitan berniat jahat yang diselaraskan menyalahgunakan corak penamaan seperti jenama yang dipercayai, enterprise-nama pakej yang menghadap, Asas UI, SDK web, peneroka komponen, dan ruang nama gaya dalaman direka bentuk untuk digabungkan dengan penyampaian perisian sebenar pipelines.
Ini tidak mudah percubaan menaipMereka terlibat corak penyalahgunaan kelayakan, manipulasi rantaian bekalan, penyalahgunaan ruang nama berulang, dan gelombang penerbitan berniat jahat direka untuk memberi impak sebenar CI/CD pipelines dan persekitaran pengeluaran.
Di luar siasatan ini, gelombang baru-baru ini terus menunjukkan penerbitan berasaskan automasi, inflasi versi agresif, corak penyamaran alat dalaman, dan pengelompokan pakej merentasi nama yang berkaitan, di samping taktik klasik seperti typosquatting, kekeliruan kebergantungan, dan pemerasan dataObjektifnya kekal konsisten: memintas heuristik kepercayaan dan secara senyap-senyap menjejaskan sistem pembangun sebelum pengesanan.
Kemas kini bulanan ini adalah sebahagian daripada aktiviti berterusan kami laporan perisian hasad, tempat kami menerbitkan penemuan yang disahkan, sahkan ancaman yang muncul, dan menyediakan kecerdasan boleh bertindak untuk membantu Pasukan DevSecOps kekal mendahului risiko rantaian bekalan.
Untuk konteks penuh merentasi setiap pakej berniat jahat yang dianalisis bulan ini, terokai maklumat lengkapnya Ringkasan Kod Berniat Jahat.
Minggu 4: Lebih 100 Pakej Ditemui
| Ekosistem | Pakej | Tarikh |
|---|---|---|
| npm | pa-ditanda:99.1.10 | April 27, 2026 |
| pypi | moonbit-locale-compat:0.2.3 | April 27, 2026 |
| npm | @alfa.life.mapp/app.web:99.0.13 | April 27, 2026 |
| npm | @sbt_gitverse/klien-analitik:99.0.1 | April 27, 2026 |
| npm | @frengki0707/google-cloud-clone:1.33.1 | April 27, 2026 |
| npm | @alfa.life.mapp/app.web:99.0.14 | April 27, 2026 |
| npm | @tochka-ui/foundation:99.0.2 | April 27, 2026 |
| openvsx | arcane-spark/ubel:0.1.0 | April 28, 2026 |
| npm | @2011-08-19/n:99.9.9 | April 28, 2026 |
| npm | @frengki0707/google-cloud-clone:1.38.0 | April 27, 2026 |
Minggu 3: Lebih 45 Pakej Ditemui
| Ekosistem | Pakej | Tarikh |
|---|---|---|
| npm | sn3akysnak3-ujian:1.1.1 | April 17, 2026 |
| npm | nod-merah-sumbangan-yolo-pengesanan-objek:9.1.11 | April 17, 2026 |
| npm | nod-merah-sumbangan-yolo-pengesanan-objek:9.1.12 | April 17, 2026 |
| vscode | orkestra-pengekodan-ptah:0.2.18 | April 17, 2026 |
| pypi | deathstar-ai:0.19.9 | April 17, 2026 |
| npm | wazir-xlocaletstnpm:9.9.2 | April 20, 2026 |
| pypi | namapaket bukanrawak:0.1.12 | April 20, 2026 |
| npm | pocbitbarrontest:1.0.0 | April 20, 2026 |
| npm | ac-sasskit-dalaman:100.0.12 | April 21, 2026 |
| npm | sy-editor-v3:8.0.0 | April 19, 2026 |
Minggu 2: Lebih 50 Pakej Ditemui
| Ekosistem | Pakej | Tarikh |
|---|---|---|
| npm | pentadbir0911:1.0.23 | April 14, 2026 |
| npm | pentadbir0911:1.0.47 | April 14, 2026 |
| npm | pentadbir0911:1.0.59 | April 14, 2026 |
| npm | @searchos/bot-proxy:0.1.4 | April 10, 2026 |
| npm | baidu-ti:1.0.0 | April 10, 2026 |
| openvsx | rajdeepchandra/token-reka-spektrum-untuk-vscode:0.0.1 | April 11, 2026 |
| openvsx | rajdeepchandra/token-reka-spektrum-untuk-vscode:0.0.3 | April 11, 2026 |
| openvsx | rajdeepchandra/token-reka-spektrum-untuk-vscode:0.0.4 | April 11, 2026 |
| npm | @genoma-ui/komponen:99.99.2 | April 11, 2026 |
| npm | pembayaran-paysafe-sdk-common:99.0.0 | April 13, 2026 |
Minggu 1: Lebih 45 Pakej Ditemui
| Ekosistem | Pakej | Tarikh |
|---|---|---|
| npm | strapi-plugin-finseven:3.6.8 | April 08, 2026 |
| npm | romi-bot:0.1.6 | April 03, 2026 |
| npm | romi-bot:0.1.5 | April 03, 2026 |
| npm | satu-terjemahan:99.0.0 | April 03, 2026 |
| npm | okx-data:9999.1.0 | April 03, 2026 |
| npm | okxglobal:9999.1.0 | April 03, 2026 |
| npm | pembantu-persekitaran-tanpa-pelayan:1.0.1 | April 03, 2026 |
| npm | pembantu-persekitaran-tanpa-pelayan:1.0.5 | April 03, 2026 |
| npm | pembantu-persekitaran-tanpa-pelayan:1.0.6 | April 03, 2026 |
| npm | coviu-client:9.9.9 | April 04, 2026 |
Lindungi Kebergantungan Sumber Terbuka Anda daripada Kerentanan dan Kod Berniat Jahat
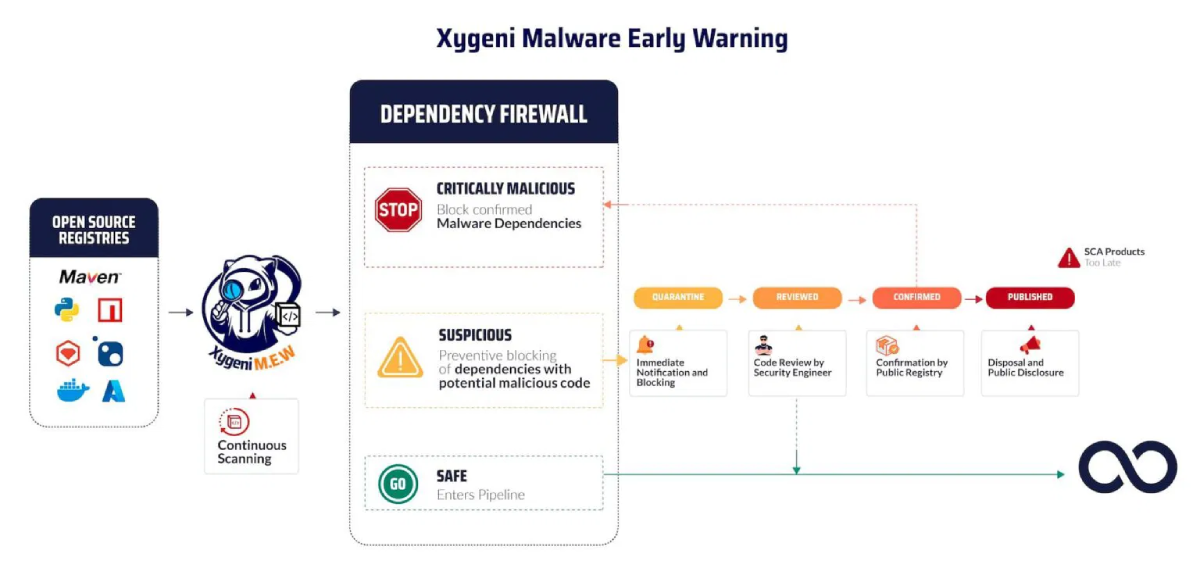
Perisian hasad bukan lagi sekadar risiko teori, ia sudah bersembunyi dalam pakej awam. Dengan Pengesanan Perisian Hasad Awal Xygeni, anda boleh mengurangkan pendedahan dengan menangkap ancaman sebaik sahaja ia diterbitkan, sebelum mereka sampai ke tangan anda pipeline.
Enjin pengimbasan dan keutamaan masa nyata kami sentiasa memantau pendaftaran awam seperti npm dan PyPI. Pakej berniat jahat disekat, ditandai dan disenaraikan berdasarkan impak, jadi anda tahu dengan tepat apa yang perlu dibaiki dan bila. Sama ada kesalahan taip, kekeliruan kebergantungan atau pencuri kelayakan, kami membantu pasukan anda kekal di hadapan.
Jika anda mahukan keterlihatan penuh terhadap penemuan mingguan dan bulanan, semak maklumat lengkap Ringkasan Kod Berniat Jahat.
Kekal selamat. Kekal pantas. Kekal terkawal dengan Xygeni.