





Memastikan keselamatan aplikasi tidak pernah sepenting ini. Sehingga Ogos 2024, pengguna internet di seluruh dunia menemui 52,000 Kerentanan dan Pendedahan Keselamatan IT Biasa yang baharu (CVEIni mencerminkan peningkatan mendadak daripada tahun 2023, yang menyaksikan pemecahan rekod 29,000 CVE dilaporkan dalam satu tahun. Dalam konteks ini, membandingkan SAST vs DAST adalah penting untuk memahami cara menangani ancaman yang semakin meningkat ini. Mengetahui apa yang SAST dan DAST, dan bagaimana ia melindungi daripada kelemahan, adalah penting bagi organisasi yang ingin mengamankan aplikasi mereka. Artikel ini meneroka DAST vs SAST, manfaat unik mereka, dan mengapa SAST merupakan pilihan unggul untuk keselamatan aplikasi moden.
Apakah SAST dan DAST? Memahami Asas-asasnya
Apakah SAST, dan Mengapa Ia Penting?
Ujian Keselamatan Aplikasi Statik (SAST) ialah teknik pengujian kotak putih yang mengimbas kod sumber, kod bait atau binari untuk mengenal pasti kelemahan. Tidak seperti DAST, yang menguji aplikasi yang sedang berjalan, SAST menganalisis kod sebelum penggunaan, mengesan isu lebih awal. Memahami apa yang SAST dan DAST membantu organisasi membuat keputusan yang termaklumcistentang mengamankan aplikasi mereka dengan berkesan.
SAST amat berkesan dalam mengenal pasti kelemahan kritikal, seperti suntikan SQL, limpahan penimbal dan skrip silang tapak (XSSDengan mengintegrasikan SAST ke dalam CI/CD pipelines, pembangun boleh menerima maklum balas masa nyata, sekali gus mengurangkan kemungkinan kerentanan memasuki proses pengeluaran.
Nilai SAST diperkuat apabila disepadukan ke dalam fasa pembangunan, seperti 37% daripada organisasi sudah melakukannyaIntegrasi awal ini menyelaraskan keselamatan dengan aliran kerja pembangunan, membolehkan maklum balas masa nyata yang mempercepat pemulihan dan memupuk amalan pengekodan yang selamat.
Ciri Utama SAST:
- Pengesanan Proaktif: Mencari kelemahan sebelum aplikasi digunakan.
- Mesra Integrasi: Menyematkan ke dalam CI/CD pipelines, memberikan maklum balas masa nyata kepada pembangun.
- Berkesan dari segi kos: Memperbaiki kelemahan semasa pengekodan adalah jauh lebih murah daripada menanganinya selepas penggunaan.
Apakah DAST, dan Bagaimanakah Ia Berfungsi?
Berbeza dengan SAST, Ujian Keselamatan Aplikasi Dinamik (DAST) menilai aplikasi dalam keadaan berjalan. Kaedah pengujian kotak hitam ini mensimulasikan serangan luaran untuk mendedahkan kelemahan, seperti kecacatan pengesahan atau API yang salah konfigurasi. Apabila mempertimbangkan apa yang SAST dan DAST, pelengkap fokus masa jalan DAST SASTkeselamatan peringkat awal, walaupun SAST selalunya memberikan penjimatan kos dan masa yang lebih besar.
Ciri-ciri Utama DAST:
- Pengujian Masa Jalan: Mensimulasikan senario serangan dunia sebenar.
- Pendekatan Kotak Hitam: Beroperasi tanpa akses kepada kod sumber.
- Fokus pada Risiko Masa Jalan: Mengesan isu yang timbul daripada salah konfigurasi khusus persekitaran.
Walaupun berharga untuk mengenal pasti kelemahan runtime, DAST mempunyai batasan yang ketara, terutamanya untuk keselamatan peringkat awal.
SAST vs DAST: Perbezaan Utama Dijelaskan
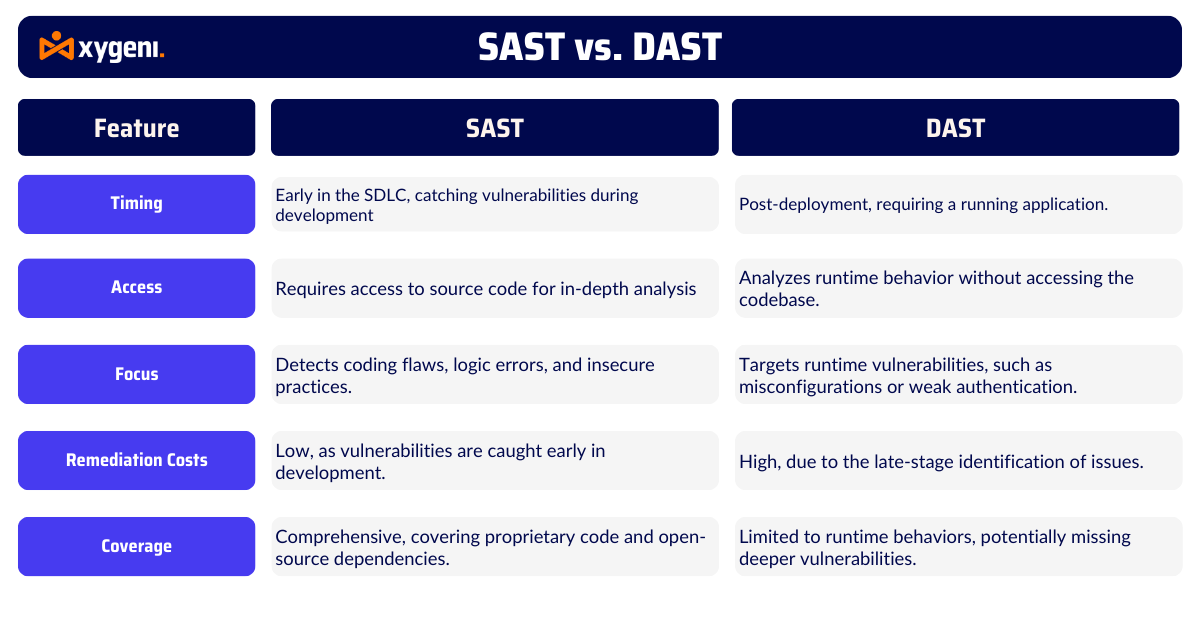
Untuk memahami apa yang SAST dan DAST, adalah penting untuk membandingkan perbezaannya dari segi masa, akses dan kerentanan yang ditangani. Perbezaan ini dapat membantu organisasi memilih alat yang tepat untuk keperluan keselamatan aplikasi mereka.
Masa
Satu perbezaan utama antara dast vs SAST adalah apabila ia digunakan dalam proses pembangunan perisian. SAST berfungsi lebih awal, semasa fasa pengekodan dan pembinaan. Pendekatan ini, yang sering dipanggil "shift-left," membantu pembangun mengesan kelemahan sebelum aplikasi digunakan. Pengesanan awal bermakna pembaikan yang lebih pantas dan kos yang lebih rendah. Sebaliknya, DAST digunakan kemudian, biasanya selepas aplikasi berjalan dalam peringkat atau pengeluaran. Walaupun DAST boleh menguji bagaimana aplikasi bertindak balas terhadap serangan dunia sebenar, mencari dan membetulkan isu pada peringkat ini selalunya lebih memakan masa dan mahal.
Mengakses
Satu lagi perbezaan utama dast vs SAST ialah bagaimana alat ini mengakses aplikasi. SAST memerlukan akses kepada kod sumber, kod bait atau binari. Pendekatan "kotak putih" ini membolehkannya menggali jauh ke dalam struktur dalaman aplikasi. Sebaliknya, DAST ialah alat pengujian "kotak hitam". Ia tidak memerlukan akses kepada kod dan sebaliknya menguji aplikasi dari luar, mensimulasikan bagaimana penyerang mungkin berinteraksi dengannya. Walaupun ini berguna untuk pengujian masa jalan, DAST boleh terlepas isu peringkat kod yang lebih mendalam yang SAST direka untuk menangkap.
Kaedah Analisis
Jalan SAST vs aplikasi analisis DAST juga membezakannya. SAST melihat logik dan struktur dalaman aplikasi untuk mengesan isu pengekodan, walaupun ia tidak menyebabkan masalah segera semasa masa jalan. Walau bagaimanapun, DAST memberi tumpuan kepada bagaimana aplikasi bertindak balas semasa ia beroperasi, mengenal pasti kelemahan masa jalan seperti salah konfigurasi atau pengesahan yang rosak. Kedua-dua pendekatan adalah berharga, tetapi SAST lebih baik dalam mencari kelemahan sebelum ia menjadi masalah yang lebih besar.
Kos Pemulihan
Memperbaiki isu keselamatan semasa pembangunan adalah jauh lebih murah berbanding selepas penggunaan, itulah sebabnya banyak organisasi bergantung pada SASTDengan menangani kelemahan lebih awal, pasukan boleh mengelakkan kelewatan yang mahal dan membuat kerja semula kemudian dalam proses tersebut. DAST, walaupun berkesan untuk ujian masa jalan, sering menemui isu selepas aplikasi beroperasi, menjadikan pembaikan lebih mengganggu dan mahal.
Dari Masa ke Semasa
SAST menawarkan liputan yang luas, bukan sahaja mengimbas kod proprietari tetapi juga kebergantungan sumber terbuka untuk mendedahkan kelemahan merentasi keseluruhan susunan aplikasi. Sebagai perbandingan, DAST hanya tertumpu pada tingkah laku masa jalan. Ini bermakna ia mungkin terlepas isu peringkat kod yang lebih mendalam yang boleh menyebabkan jurang keselamatan. Bagi organisasi yang ingin menangani kelemahan secara menyeluruh, SAST adalah penting.
SCA vs SASTPerbezaan Utama dalam Keselamatan Aplikasi
Terokai kekuatan unik SCA dan SAST dan pelajari bagaimana ia berfungsi bersama untuk mengamankan aplikasi anda.
Mengapa SAST adalah Pilihan yang Lebih Baik untuk Keselamatan Aplikasi
Sekarang setelah kita menggariskan perbezaan antara SAST vs DAST, jelaslah bahawa SAST adalah lebih baik untuk kebanyakan organisasi. Pendekatan proaktifnya membolehkan pengesanan awal dan penyelesaian kelemahan, menjimatkan masa dan mengurangkan kos dengan ketara.
Selain itu, dengan peningkatan kerentanan sumber terbuka, SAST menjadi lebih kritikal. Komponen sumber terbuka digunakan secara meluas, namun kebanyakannya sudah ketinggalan zaman atau tidak diselenggara dengan baik. SAST mengimbas kebergantungan ini bersama kod proprietari, memastikan asas yang selamat untuk aplikasi anda.
DAST lwn SASTMenyesuaikan Diri dengan Ancaman Moden
Perkembangan pesat pasaran keselamatan aplikasi mencerminkan keperluan mendesak untuk menerima pakai alatan proaktif seperti DAST vs. SASTApabila kelemahan sumber terbuka semakin meningkat, SAST menangani ancaman lebih awal, membantu organisasi mematuhi rangka kerja kawal selia seperti NIS2 dan DORA.
Bagaimana Xygeni SAST Penyelesaian Memperkukuhkan Keselamatan Aplikasi
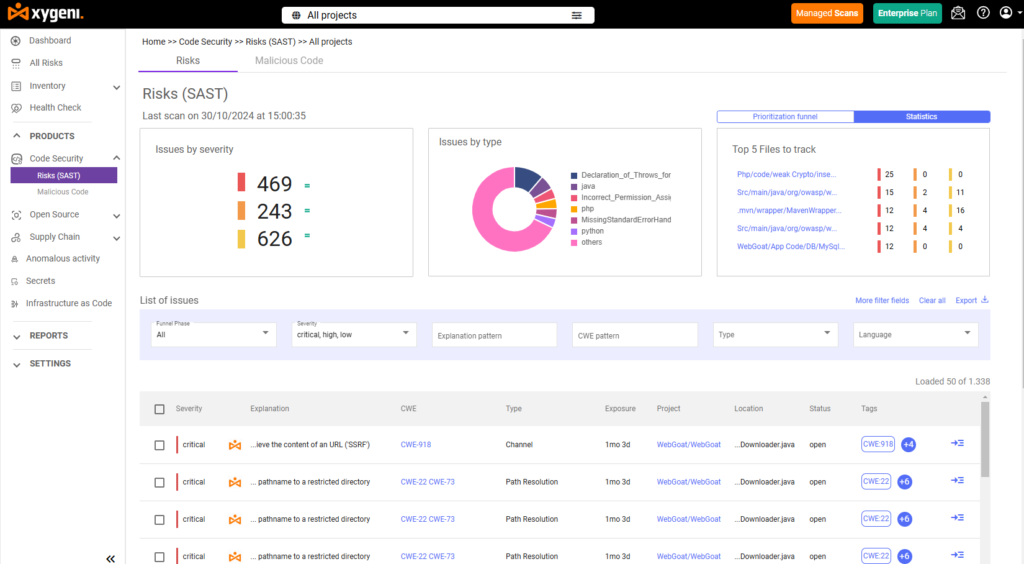
Bagi menangani kerumitan aplikasi moden yang semakin meningkat, Xygeni's SAST penyelesaian menawarkan pendekatan yang mantap dan fleksibel. Direka untuk disepadukan dengan lancar ke dalam CI/CD pipelines, Xygeni menyediakan maklum balas masa nyata kepada pembangun, memastikan kelemahan dikenal pasti dan diselesaikan lebih awal.
Ciri-ciri Utama Xygeni's SAST penyelesaian:
- Pengimbasan Komprehensif: Mengesan ralat pengekodan, kecacatan logik dan kelemahan dalam kod proprietari dan sumber terbuka.
- Maklum Balas Masa Nyata: Menyematkan keselamatan terus ke dalam aliran kerja pembangunan, mempercepat pemulihan.
- Perlindungan Sumber Terbuka: Mengimbas kebergantungan untuk menangani risiko daripada pustaka pihak ketiga.
- Kualiti Kod yang Dipertingkatkan: Menggalakkan amalan pengekodan yang selamat, meningkatkan kebolehpelan.
Pilih SAST untuk Keselamatan Proaktif
Dalam perbahasan tentang SAST lawan DAST, SAST menonjol sebagai pilihan yang lebih baik dan proaktif untuk keselamatan aplikasi. Menggunakan SAST semasa pembangunan membantu mencari dan membetulkan kelemahan lebih awal, menjadikannya lebih murah dan lebih mudah untuk memastikan aplikasi selamat. Dengan Xygeni's SAST penyelesaian, organisasi boleh melindungi perisian mereka dan kekal mendahului ancaman keselamatan yang semakin meningkat.
Tempah demo hari ini untuk melihat bagaimana Xygeni boleh membantu mengamankan aplikasi anda daripada kod hinggalah pelaksanaan.