
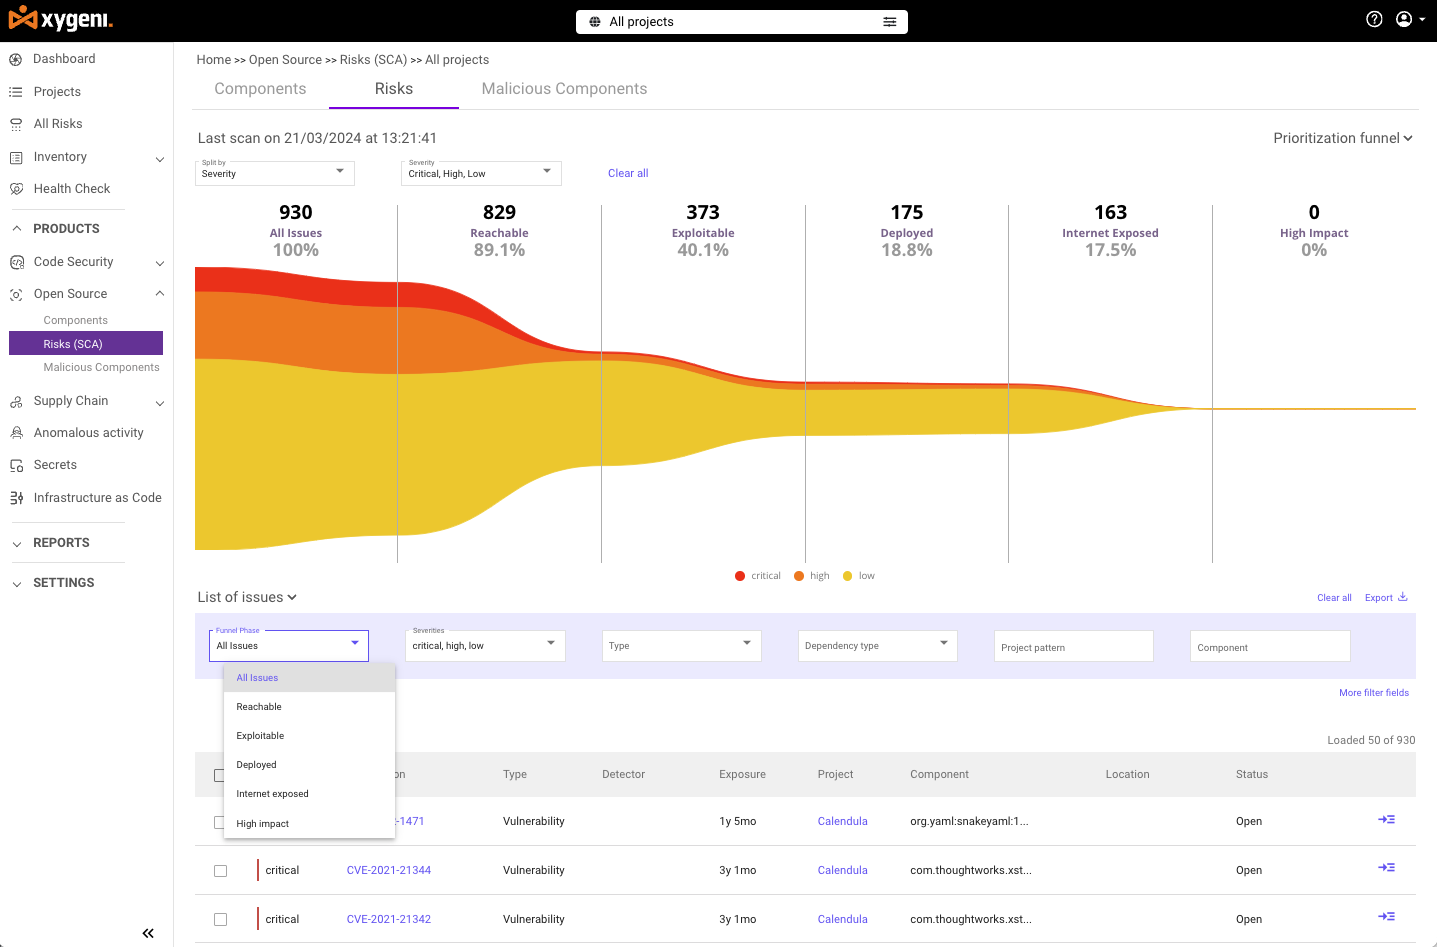






Apabila mengamankan perisian sumber terbuka anda, anda memerlukan lebih daripada sekadar imbasan kerentanan asas. Anda perlu mencari kerentanan, membetulkannya dengan cepat dan mengekalkan pembangunan anda pipeline bergerak. Di situlah penyelesai kerentanan sumber terbuka Xygeni menonjol. Ia lebih daripada sekadar pengimbas kerentanan sumber terbuka—ia merupakan penyelesaian penuh yang membantu anda mengutamakan, membetulkan dan kekal mematuhi peraturan dalam masa nyata.
Sama ada anda mengurus pasukan pembangun kecil atau mengendalikan projek kompleks enterprise perisian, Xygeni berintegrasi dengan lancar ke dalam perisian anda CI/CD pipeline untuk melindungi komponen sumber terbuka anda daripada saat kod ditulis. Tiada kelewatan. Tiada kerja manual tambahan. Hanya kod yang selamat dan mematuhi peraturan setiap masa.
Mengapa Xygeni Wajib Ada dalam DevOps Anda Pipeline
Ancaman keselamatan semakin meningkat setiap hari, tetapi kelajuan pembangunan anda tidak dapat diperlahankan. Pemulihan Kerentanan Sumber Terbuka Xygeni muat dengan mudah ke dalam diri anda Aliran kerja DevOps, memastikan kod anda selamat daripada commit kepada penggunaan.
- Tangkap isu lebih awal: Xygeni menjalankan imbasan kerentanan sebelum kod dihidupkan committed, menyekat risiko sebelum ia memasuki repositori anda.
- Integrasi yang lancar: Sama ada anda menggunakan Jenkins, Tindakan GitHub, Atau GitLab, Xygeni sesuai betul dengan anda CI/CD pipelineIa mengimbas semua komponen sumber terbuka tanpa menambah langkah tambahan.
- Perlindungan masa nyataJika kelemahan timbul kemudian, Xygeni akan tandakan mereka dan cipta pull requests untuk membetulkannya dalam masa nyata—supaya anda kekal selamat tanpa memperlahankan kenderaan.
Dengan Xygeni, anda mendapat keselamatan berterusan yang terbina dalam setiap langkah proses pembangunan anda.
Fokus pada Apa yang Benar-benar Penting
Bukan semua kerentanan menimbulkan risiko serta-merta. Itulah sebabnya pengimbas kerentanan sumber terbuka Xygeni melangkaui sekadar imbasan kerentanan. Ia membantu anda fokus pada perkara yang paling penting.
- Penemuan Kebergantungan LengkapXygeni secara automatik mencari setiap kebergantungan dalam projek anda—kedua-duanya secara langsung dan transitif. Anda mendapat keterlihatan penuh ke dalam struktur perisian anda.
- Pengimbasan Berbilang Pangkalan DataXygeni menyemak setiap komponen sumber terbuka terhadap berbilang pangkalan data kerentanan, seperti NVD, OSV dan sumber awam dan proprietari yang lain, bagi memastikan tiada apa-apa yang terlepas.
- Pengurusan Lesen dan KeusanganKemas kini komponen yang ketinggalan zaman agar kekal mematuhi keperluan pelesenan dan memastikan perisian anda selamat. Xygeni menandakan risiko ini secara automatik supaya anda tidak terlepas sebarang isu.
Dengan Xygeni, anda kekal mengawal diri anda kebergantungan sumber terbuka—mengetahui dengan tepat apa yang ada dalam kod anda dan betapa selamatnya ia.
Kekal Terlindung daripada Kekeliruan Kebergantungan dan Typosquatting
Kekeliruan kebergantungan dan typosquatting adalah risiko yang serius dan berkembang pesat untuk pengguna sumber terbuka. Pakej npm berniat jahat melonjak daripada hanya 38 laporan pada tahun 2018 kepada lebih 2,168 pada tahun 2024, dan menjelang 2025, penyerang telah menerbitkan 454,648 pakej npm berniat jahat dalam satu tahun, dengan npm kini menjadi sasaran lebih 99% daripada semua perisian hasad sumber terbuka. Rekap ancaman Xygeni sendiri pada tahun 2025 mengesahkan 3,180 pakej berniat jahat sepanjang tahun, dengan serangan menjadi berterusan, berskala dan berindustri dan bukannya oportunistik.
Taktik-taktik ini juga terus berkembang. Selain kesalahan taip klasik, tahun 2025 menyaksikan peningkatan mendadak dalam pengambilalihan akaun npm, dengan 1,241 pakej berniat jahat yang disahkan dikaitkan dengan akaun sah yang dikompromi, peningkatan 15.3x ganda daripada tahun 2024, termasuk insiden berprofil tinggi yang menjejaskan pakej asas dengan berbilion muat turun mingguan. Penyerang sering meniru konvensyen penamaan yang sah dengan teliti: kajian menunjukkan 71.2% pakej berniat jahat menggunakan nama melebihi 10 aksara, dan 67.3% termasuk sempang untuk digabungkan.
Kami telah menjejaki perubahan ini secara langsung. forge-jsxy ialah pencuri maklumat npm yang dijenamakan semula sekurang-kurangnya empat kali dalam tempoh dua bulan untuk mengelakkan pengesanan, manakala Penjejak Hantu menerbitkan semula trojan yang sama di bawah nama baharu hanya 74 minit selepas penghapusan, mengekalkan infrastruktur C2 yang sama pada kedua-dua kali. Pintu Peranti menunjukkan corak yang sama dari sudut yang berbeza: pakej npm awam yang secara senyap-senyap menghantar rangka kerja pancingan data Microsoft 365.
Tetapi dengan Xygeni, anda dilindungi. Platform kami secara aktif mengimbas kekeliruan kebergantungan, kesalahan taip dan corak pengambilalihan akaun, menyekat sebarang pakej yang mencurigakan sebelum ia menyusup masuk ke sistem anda, jadi anda kekal dilindungi tanpa mengira teknik yang digunakan penyerang untuk menyelinap masuk.
Pemulihan Automatik: Betulkan Isu Sebelum Ia Menjadi Masalah
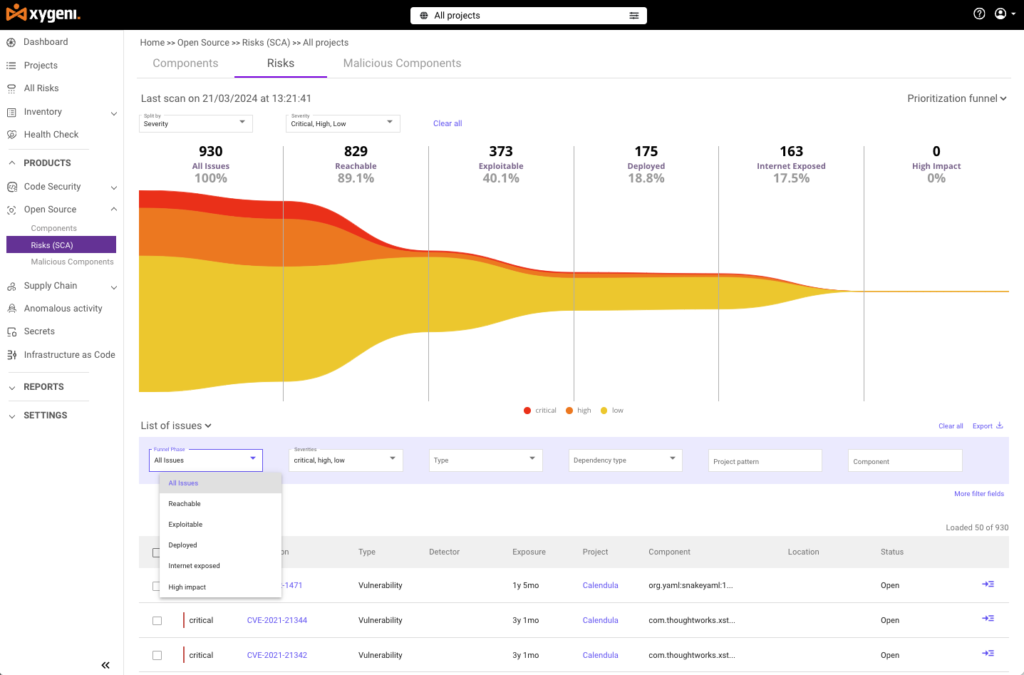
Mencari kelemahan sahaja tidak mencukupi. Ia akan membantu jika anda membetulkannya dengan cepat. Dengan pemulih kelemahan sumber terbuka Xygeni, anda tidak perlu menunggu pembaikan manual. Platform kami menjana pull requests yang mengemas kini kebergantungan terdedah anda secara automatik.
- Dihasilkan Secara Automatik Pull RequestsSebaik sahaja Xygeni menemui kelemahan yang boleh dibaiki, biarkan pelanggan melancarkan pull request secara manual atau automatik untuk mengemas kini komponen kepada versi yang selamat. Pasukan pembangunan anda boleh menyemak dan menggabungkan pembetulan tanpa memperlahankan pembangunan.
- Terus Bergerak Pantas: Dengan pemulihan automatik, anda boleh mendapatkan perlindungan tanpa kerja manual. Xygeni memastikan kod anda selamat sementara pasukan anda kekal produktif.
Jimatkan masa kerja manual pasukan anda sambil kekal mendahului ancaman keselamatan.
Disesuaikan dengan Infrastruktur Anda
Tiada dua organisasi yang sama, begitu juga infrastrukturnya. Xygeni menyesuaikan diri dengan cara anda bekerja, sama ada anda menggunakan on-premise pelayan, infrastruktur awan atau persediaan hibrid.
- Sokongan Infrastruktur SwastaXygeni sesuai dengan mana-mana persekitaran, sama ada ia infrastruktur swasta atau awam. Platform ini menyediakan sokongan penuh untuk konfigurasi tersuai berdasarkan keperluan keselamatan unik anda.
- Keselamatan TersuaiAliran kerja setiap syarikat adalah berbeza. Fleksibiliti Xygeni memastikan keselamatan anda sejajar dengan cara kerja anda—tanpa memaksa perubahan pada proses anda.
Di mana sahaja perisian anda dijalankan, Xygeni memastikan ia dilindungi sepenuhnya.
Fokus pada Ancaman yang Boleh Dicapai dan Boleh Dieksploitasi
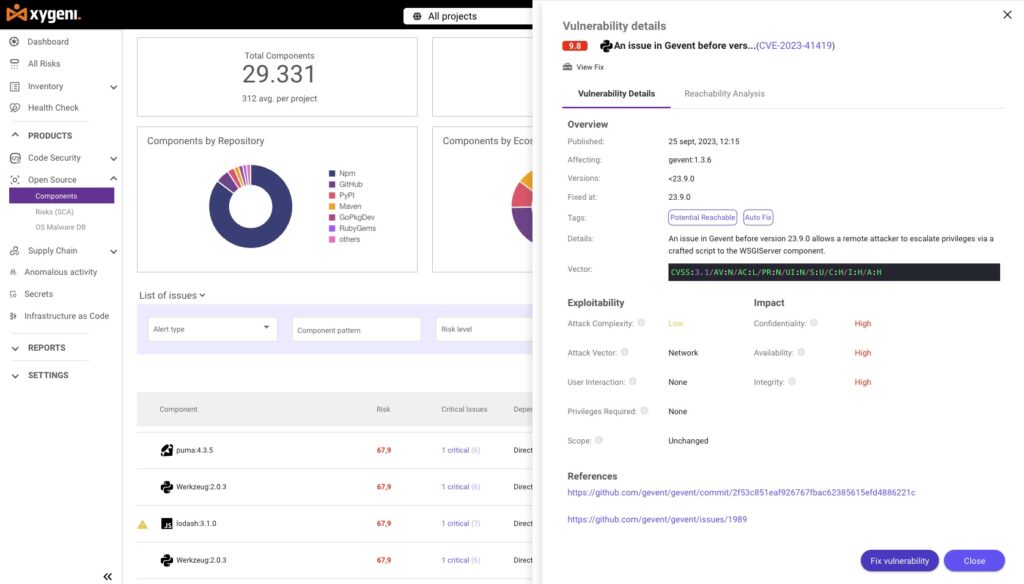
Bukan semua kerentanan itu mendesak. Xygeni pengimbas kerentanan sumber terbuka membantu anda mengutamakan apa yang benar-benar berbahaya analisis kebolehcapaian dan pemarkahan keboleheksploitasian.
- Analisis KebolehcapaianXygeni mengenal pasti sama ada kelemahan sebenarnya boleh dicapai dalam pangkalan kod anda. Ini membantu pasukan anda hanya memberi tumpuan kepada risiko yang menimbulkan ancaman sebenar kepada aplikasi anda.
- Pemarkahan KeboleheksploitasianDengan data dunia sebenar, Xygeni meramalkan kemungkinan kerentanan dieksploitasi. Ini membolehkan anda mengutamakan isu yang paling mendesak dan membetulkannya terlebih dahulu.
Dengan memberi tumpuan kepada risiko sebenar, Xygeni mengurangkan bunyi bising dan membantu pasukan anda kekal cekap.
Kekal Mendahului Pematuhan dengan Xygeni OPengimbas Kerentanan Sumber Pen
Mematuhi peraturan seperti GDPR, HIPAA, PCI-DSS, dan DORA tidak perlu susah. Pengimbas kerentanan sumber terbuka Xygeni memudahkan pematuhan dengan mengautomasikan proses yang memastikan perisian anda selamat.
- Semakan Lesen: Xygeni menandakan sebarang sumber terbuka lesen pelanggaran dalam komponen anda, membantu anda mengelakkan risiko undang-undang.
- SBOM Generasi: Xygeni mencipta secara automatik Bil Bahan Perisian (SBOMs), memberikan anda keterlihatan penuh ke dalam setiap komponen dalam perisian anda.
- Laporan Sedia AuditSama ada anda memerlukan laporan untuk audit atau semakan dalaman, Xygeni menyediakan laporan kelemahan dan pemulihan yang terperinci, memastikan anda sentiasa bersedia untuk membuktikan pematuhan.
Kekal patuh, kekal selamat, dan biarkan Xygeni mengendalikan angkat berat.
Mengapa Memilih Xygeni OPemulihan Kerentanan Sumber-pen?
Xygeni bukan sekadar lain pengimbas kelemahan. Ianya adalah penyelesaian lengkap direka untuk membantu anda mencari, mengutamakan dan membetulkan kelemahan merentasi keseluruhan anda rantaian bekalan sumber terbukaDengan mengintegrasikan terus ke dalam CI/CD pipeline, menawarkan pemulihan automatik masa nyata dan memastikan pematuhan, Xygeni membolehkan anda kekal mendahului ancaman keselamatan tanpa memperlahankan.
Bersedia untuk membawa pengurusan kerentanan sumber terbuka anda ke peringkat seterusnya? Mulakan dengan Xygeni hari ini dan lindungi kod anda daripada commitkepada penggunaan.
Perlukan maklumat lanjut? Lihat kami Senarai Teratas 2026 untuk Alat Pengimbasan!

Soalan Lazim
Sejauh manakah kelaziman pakej sumber terbuka yang berniat jahat pada masa kini?
Penyerang menerbitkan 454,648 maklumat berniat jahat pakej npm pada tahun 2025 sahaja, dan npm kini menyumbang lebih 99% daripada semua perisian hasad sumber terbuka yang dikesan. Ini bukanlah risiko khusus; ia adalah vektor serangan dominan dalam ekosistem sumber terbuka hari ini.
Bolehkah pendaftaran seperti npm sepenuhnya mencegah kesalahan taip dengan sendirinya?
Tidak. Walaupun npm dan PyPI menyekat beberapa nama yang serupa semasa pendaftaran, satu kajian pengesanan pada tahun 2025 (ConfuGuard) mengesahkan 630 serangan kekeliruan pakej sebenar yang berjaya memasuki daftar pengeluaran, dan alat pengesanan yang kuat pun masih membawa kadar positif palsu yang bermakna kerana membezakan nama yang serupa yang berniat jahat daripada pakej yang sah dengan nama yang serupa adalah benar-benar sukar. Perlindungan peringkat daftar sahaja tidak mencukupi.
Adakah pengambilalihan akaun kini merupakan risiko yang lebih besar daripada kesalahan taip?
Kesalahan taip dan kekeliruan kebergantungan kekal sebagai jenis serangan yang dominan pada tahun 2025, tetapi pengambilalihan akaun meningkat 15.3x tahun ke tahun dan amat berbahaya kerana ia menjejaskan pakej yang telah dipercayai oleh pembangun, dengan berjuta-juta muat turun, melangkaui penelitian yang biasanya akan diterima oleh nama pakej baharu atau yang tidak dikenali.
Adakah AI memburukkan lagi masalah ini?
Ya, dalam dua cara. Penyerang kini menggunakan AI untuk menjana sejumlah besar nama yang ditipu dan muatan yang dikaburkan pada skala besar. Secara berasingan, pembantu pengekodan AI sendiri kadangkala berhalusinasi dengan nama pakej yang tidak wujud, teknik berkaitan yang dipanggil slopsquatting, yang boleh dipradaftarkan oleh penyerang dengan perisian hasad.
Bagaimanakah Xygeni melindungi daripada ancaman ini?
Xygeni menggabungkan pengimbasan kerentanan berbilang pangkalan data, kekeliruan kebergantungan dan pengesanan kesalahan taip, serta keutamaan berasaskan kebolehcapaian secara langsung dalam... CI/CD pipeline, kemudian dijana secara automatik pull requests untuk menyelesaikan isu yang disahkan, supaya pakej berniat jahat atau terdedah ditangkap dan dibaiki sebelum ia sampai ke pengeluaran.
