
Apakah Pengesanan dan Tindak Balas Ancaman (TDR) dan Mengapakah Ia Penting?
Apabila ancaman siber menjadi lebih canggih, organisasi memerlukan strategi keselamatan proaktif untuk melindungi aset digital mereka. Di sinilah Pengesanan dan Tindak Balas Ancaman (TDR) memainkan peranan. Apakah Pengesanan dan Tindak Balas Ancaman? Ia merupakan proses keselamatan siber yang direka untuk mengenal pasti, menganalisis dan bertindak balas terhadap ancaman dalam masa nyata. Dengan menggabungkan pengesanan ancaman dengan langkah tindak balas automatik atau manual, TDR meminimumkan kesan serangan siber sebelum ia boleh mengeksploitasi kerentanan.
TDR berkembang daripada teknologi terdahulu seperti Sistem Pengesanan Pencerobohan (IDS), Pengurusan Maklumat dan Peristiwa Keselamatan (SIEM) dan Pengesanan dan Tindak Balas Titik Akhir (EDR). Syarikat seperti Cisco dan microsoft telah membantu membangunkan penyelesaian TDR, menjadikannya penting untuk strategi keselamatan siber moden. Dengan memanfaatkan pembelajaran mesin, analitik tingkah laku dan risikan ancaman, TDR membolehkan perniagaan mengesan dan bertindak balas terhadap ancaman yang diketahui dan yang baru muncul dengan pantas dan berkesan.
Definisi:
Apakah Pengesanan dan Tindak Balas Ancaman (TDR)? #
Pengesanan dan Tindak Balas Ancaman (TDR) ialah proses keselamatan siber yang direka untuk mengesan dan bertindak balas terhadap ancaman siber dalam masa nyata. Dengan memantau trafik rangkaian, titik akhir dan aktiviti sistem secara berterusan, TDR mengenal pasti tingkah laku yang mencurigakan atau serangan yang berpotensi dan mengambil tindakan segera untuk membendung atau meneutralkan ancaman ini. TDR menggabungkan teknik pengesanan lanjutan dengan langkah tindak balas automatik atau manual untuk melindungi aset digital sesebuah organisasi.
Komponen Utama Pengesanan dan Tindak Balas Ancaman #
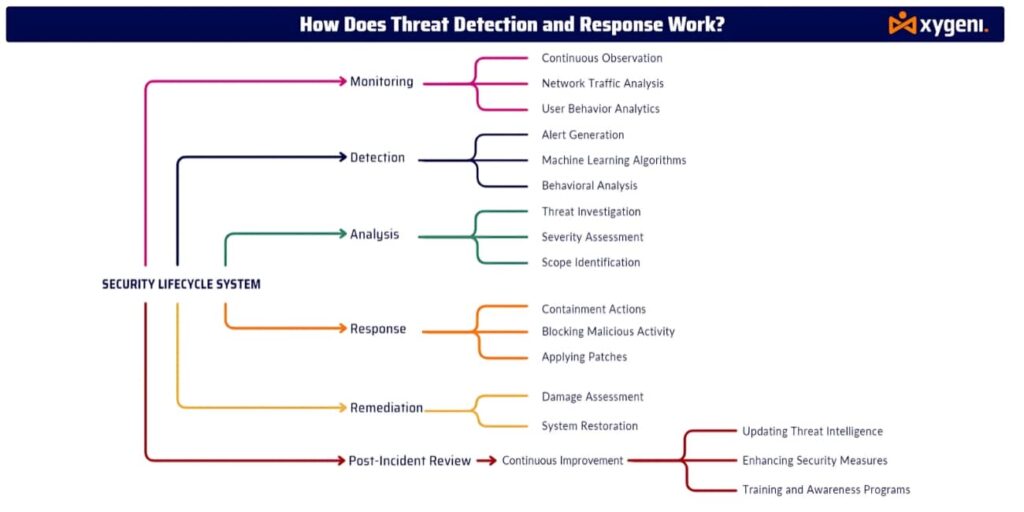
- Pemantauan Berterusan
Sistem TDR sentiasa memantau trafik rangkaian, titik akhir, tingkah laku pengguna dan infrastruktur IT untuk aktiviti yang mencurigakan. Kewaspadaan berterusan ini membolehkan organisasi mengesan potensi ancaman apabila ia muncul. - Pengesanan
Alat TDR menggunakan gabungan analisis tingkah laku, pembelajaran mesin, dan kecerdasan ancaman untuk mengesan ancaman yang mungkin memintas langkah keselamatan tradisional. Ini termasuk mengenal pasti anomali, trafik rangkaian yang luar biasa dan tandatangan perisian hasad. - Analisis Ancaman
Sebaik sahaja sistem mengesan ancaman, pasukan keselamatan akan menganalisis sifat, sumber dan skop serangan tersebut. Mereka menilai potensi impak dan sistem yang terjejas untuk menentukan tindak balas yang sesuai. - Respons Automatik
Sistem TDR bertindak balas secara automatik terhadap ancaman yang dikesan untuk meminimumkan kerosakan. Ia dengan cepat mengasingkan sistem yang terjejas, menyekat alamat IP atau menggunakan tampalan tanpa berlengah. Untuk ancaman yang lebih kompleks, pasukan keselamatan boleh memulakan respons manual. - Pemulihan dan Pemulihan
Selepas membendung ancaman segera, organisasi berusaha untuk pemulihan—memulihkan sistem yang terjejas, menutup kerentanan dan menambah baik pertahanan keselamatan bagi mencegah insiden pada masa hadapan. - Penambahbaikan Berterusan
Platform TDR sentiasa mengemas kini algoritma pengesanan mereka dengan yang terkini kecerdasan ancaman dan melaraskan mekanisme tindak balas untuk memerangi ancaman siber baharu dan yang sentiasa berkembang. Ini memastikan organisasi kekal dilindungi daripada vektor serangan yang baru muncul.
Bagaimana Xygeni Menyokong Pengesanan dan Tindak Balas Ancaman #
Tawaran Xygeni Pengesanan dan Tindak Balas Ancaman Bersepadu keupayaan untuk menyediakan perlindungan komprehensif untuk pembangunan perisian dan rantaian bekalan moden. Beginilah cara Xygeni meningkatkan TDR:
- Pengesanan Anomali dan Pemantauan Masa Nyata
Platform Xygeni sentiasa memantau CI/CD pipelines, mengesan anomali atau aktiviti yang tidak dibenarkan dalam masa nyata. Ini memastikan proses pembangunan perisian anda kekal selamat dan bebas daripada ancaman siber. - Keselamatan Rahsia
Xygeni's Keselamatan Rahsia Penyelesaian ini secara automatik mengesan dan menyekat pendedahan data sensitif seperti kunci API, kata laluan dan token. Dengan melindungi persekitaran pembangunan perisian anda, Xygeni membantu mencegah vektor serangan biasa yang berkaitan dengan kebocoran rahsia. - Respons Insiden Automatik
Xygeni mengautomasikan pemulihan ancaman dengan mengasingkan sistem yang terjejas atau menggunakan tampalan sebaik sahaja ancaman dikesan. Ini menghalang ancaman daripada merebak merentasi infrastruktur anda. - Penambahbaikan Berterusan
Dengan memanfaatkan global kecerdasan ancaman suapan, Xygeni sentiasa mengemas kini keupayaan pengesanan ancamannya, memastikan organisasi anda kekal mendahului ancaman siber yang sentiasa berkembang.
Mengapakah Pengesanan dan Tindak Balas Ancaman Penting? #
Dalam dunia di mana ancaman siber menjadi lebih maju dan berterusan, mempunyai Pengesanan dan Tindak Balas Ancaman Sistem ini penting untuk setiap organisasi. Faedah utama TDR termasuk:
- Pengesanan AwalMengenal pasti ancaman lebih awal membantu mencegah insiden keselamatan yang besar.
- Respons ProaktifMengautomasikan tindakan tindak balas mengurangkan tempoh masa ancaman siber boleh menyebabkan kerosakan.
- Impak BerkurangPengesanan dan tindak balas yang pantas membantu meminimumkan potensi kerosakan pada aset digital dan reputasi organisasi anda.
Tempah demo hari ini untuk mengetahui bagaimana Xygeni dapat memperkukuh keupayaan Pengesanan dan Tindak Balas Ancaman organisasi anda serta memastikan aset digital anda selamat daripada ancaman siber yang sentiasa berubah. #
Soalan Lazim (Soalan Lazim) #
Apakah perbezaan antara pengesanan dan tindak balas dalam TDR? #
Pengesanan merujuk kepada pengenalpastian aktiviti atau ancaman yang mencurigakan, manakala tindak balas melibatkan tindakan untuk membendung atau meneutralkan ancaman, seperti mengasingkan sistem atau menggunakan tampalan keselamatan.
Bagaimanakah TDR berintegrasi dengan langkah-langkah keselamatan siber sedia ada? #
Penyelesaian TDR sering melengkapi yang sedia ada siem platform (Maklumat Keselamatan dan Pengurusan Peristiwa), menyediakan lapisan pertahanan yang lebih proaktif dengan mengesan dan bertindak balas terhadap ancaman dalam masa nyata.
Apakah jenis ancaman yang dikendalikan oleh TDR? #
TDR boleh menangani pelbagai ancaman siber, termasuk malware, ransomware, Phishing, eksploitasi sifar hari, dan ancaman berterusan lanjutan (APT).
Bagaimanakah sistem TDR Xygeni berfungsi? #
Xygeni mengintegrasikan TDR dengan pengesanan anomali masa nyata, pengurusan rahsia, dan keupayaan tindak balas automatik untuk menyediakan perlindungan hujung ke hujung untuk persekitaran pembangunan perisian dan rantaian bekalan.ç

