Kategori: Programvareforsyningskjede

Åpen kildekode-pakker

Nye trusler på blokken: Skadelig programvare i pakker med åpen kildekode

Ta en titt på blogginnlegget vårt om «Nye trusler i markedet: Skadevare i pakker med åpen kildekode» og lær hvordan du kan hjelpe organisasjonen din!
7 min lese
Forebygging av nulldagsangrep

Viktig informasjon om nulldagsangrep: Det du trenger å vite for å sikre systemene dine

Lær alt om forebygging av nulldagsangrep. Oppdag typiske angrepsmekanismer, virkelige tilfeller og mye mer!
8 min lese
sikring-av-programvareforsyningskjeden-forbedring-sikkerheten-av-programvareforsyningskjeden

Innovasjonsfokus: Vår rolle i Software Supply Chain Security

Utforsk hvordan Xygeni kan hjelpe deg med å sikre programvareforsyningskjeden – forbedre Software Supply Chain Security har aldri vært så lett!
3 min lese
RSA_Banner_Landing

Xygeni avduker innovasjoner innen cybersikkerhet på RSA-konferansen 2024

Oppdag morgendagens cybersikkerhet i dag på RSA-konferansen 2024 med Xygeni Security. Bestill en time hos teamet vårt eller registrer deg for webinaret vårt!
3 min lese
Side_hendelser

SafeDev Talks II – Avmystifisering SBOM Trygghet

Oppdag hvordan SBOM verktøy og SBOM Sikkerhet kan beskytte programvareforsyningskjeden din. Se SafeDev Talk for innsikt.
3 min lese
XZ bakdørangrep

XZ Backdoor: «Det var jevnt»

Bakdøren XZ Utils (CVE-2024-3094) holdt nesten på å kompromittere SSH over hele verden. Se tidslinjen, hvem som står bak og hvorfor spor fortsatt dukker opp i 2025.
13 min lese
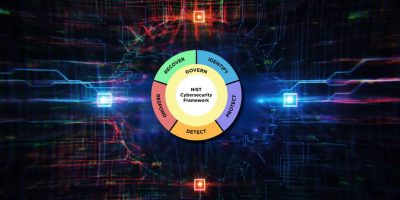
NIST CSF versjon 2.0

Nasjonalt institutt for Standards og Technology lanserer en banebrytende oppdatering av rammeverket for nettsikkerhet

NIST har lansert en større oppdatering av sitt Cybersecurity Framework (CSF), som skal hjelpe organisasjoner med å håndtere cybersikkerhetsrisiko bedre. Les nå!
3 min lese
Et dypdykk i programvaresikkerhet med Xygeni på Neucos podkast

Et dypdykk i programvaresikkerhet med Xygeni på Neucos podkast

Utforsk den intrikate verdenen av programvaresikkerhet, med fokus på den presserende utfordringen med angrep i forsyningskjeden i DevOps-verdenen. Ta en titt.

3 min lese
Vanlige fallgruver i samsvar med regelverket Software Supply Chain Security

Vanlige fallgruver i samsvar med regelverket Software Supply Chain Security

I dette blogginnlegget skal vi snakke om noen av de vanligste fallgruvene innen samsvar Software Supply Chain Security. Ta en titt!
8 min lese
10 ondsinnede NPM-pakker avdekket: En vekker til Software Supply Chain Security

10 ondsinnede NPM-pakker avdekket: En casestudie fra 2024 som fortsatt er relevant i dag

Xygenis oppdagelse av 10 ondsinnede npm-pakker i 2024 var et tidlig varseltegn. I dag: 100–200+ ukentlig. Se hva som endret seg!
Brygging av sikkerhetsrobusthet: En kaffeprat om Software Supply Chain Security i 2024

Brygging av sikkerhetsrobusthet: En kaffeprat om Software Supply Chain Security i 2024

Bli med oss ​​på en gratis og tankevekkende kaffeprat om fremtiden til Software Supply Chain Security i 2024. Registrer deg nå!
3 min lese
Staten av Software Supply Chain Security i 2023 En sniktitt

The Road Ahead: Spådommer for SSCS i DevOps

DevOps-team utforsker stadig måter å styrke sine SSCSOppdag veien videre med spådommer for 2024!