






Nettsikkerhetsteam håndterer tusenvis av sårbarheter hver måned, og det kan være overveldende å prioritere hvilke som skal fikses først. Det er der... CVSS-poengsum spiller en viktig rolle. Den Vanlig poengsumssystem for sårbarhet (CVSS) standardiserer hvordan risikoer måles, noe som gjør CVSS-poengsum konsistent på tvers av prosjekter. Dessuten, ved å bruke en CVSS-kalkulator eller CVSS-poengsumkalkulator, kan sikkerhetsteam raskt oversette komplekse sårbarhetsdata til klare, sammenlignbare resultater som fører til smartere og raskere utbedring.
Hva er CVSS-poengsummen og hvorfor den er viktig
Ocuco CVSS-poengsum er en globalt anerkjent standard utviklet av FIRST.org for å vurdere alvorlighetsgraden av sikkerhetssårbarheter.
Poengsummene varierer fra 0 til 10, hvor høyere tall indikerer mer kritiske feil:
| CVSS-poengsum | Alvorlighetsgrad |
|---|---|
| 0.0 | none |
| 0.1-3.9 | Lav |
| 4.0-6.9 | Medium |
| 7.0-8.9 | Høyt |
| 9.0-10.0 | Kritisk |
For DevSecOps-team hjelper disse tallene med å prioritere utbedring. En sårbarhet med en CVSS-score på 9.8 kan for eksempel kreve umiddelbar oppmerksomhet, mens en med en score på 3.5 kan vente til neste vedlikeholdssyklus.
Selv om CVSS estimerer den mulige skaden en feil kan forårsake, indikerer den ikke om angripere utnytter den i reelle miljøer. Å forstå denne forskjellen er avgjørende for reell risikoprioritering.
Hvordan CVSS-poengsum fungerer
I praksis bruker CVSS-poengrammeverket tre metriske grupper for å evaluere ulike aspekter ved en sårbarhet. Hver gruppe definerer derfor hvordan problemet oppfører seg, fra utnyttbarheten til dens potensielle innvirkning på systemer og data. Dessuten gjør en pålitelig CVSS-poengsumkalkulator denne prosessen både repeterbar og transparent. Som et resultat kan sikkerhetsfagfolk kommunisere risikoalvorlighetsgraden tydeligere og dermed opprettholde konsistent prioritering på tvers av team.
Basismålinger:
Disse beskriver de iboende egenskapene til en sårbarhet som forblir konstante over tid og miljøer.
Eksempler på dette er:- Angrepsvektor (AV): Kan angrepet utføres eksternt eller bare lokalt?
- Angrepskompleksitet (AC): Hvor lett er det å utnytte?
- Nødvendige privilegier (PR): Trenger angriperen forhåndstilgang?
- Brukerinteraksjon (UI): Krever det at en bruker klikker på eller åpner noe?
- Innvirkning (CIA): Hvordan det påvirker konfidensialitet, integritet og tilgjengelighet.
Temporale målinger:
Disse justerer poengsummen basert på reelle forhold som:- Modenhet for utnyttelseskode: Er offentlig utnyttelseskode tilgjengelig?
- Utbedringsnivå: Er det utgitt en fiks eller patch ennå?
- Rapporttillit: Hvor pålitelig er sårbarhetsrapporten?
Miljømålinger:
Disse skreddersyr poengsummen til organisasjonens spesifikke oppsett, for eksempel om det sårbare systemet håndterer sensitive data eller ligger bak sterke nettverksforsvar.
Hver faktor bidrar til den endelige poengsummen gjennom en standardisisert formel, noe som gjør CVSS til en konsistent referanse for å sammenligne sårbarheter på tvers av produkter og økosystemer.
Bruk av en CVSS-kalkulator (trinn for trinn)
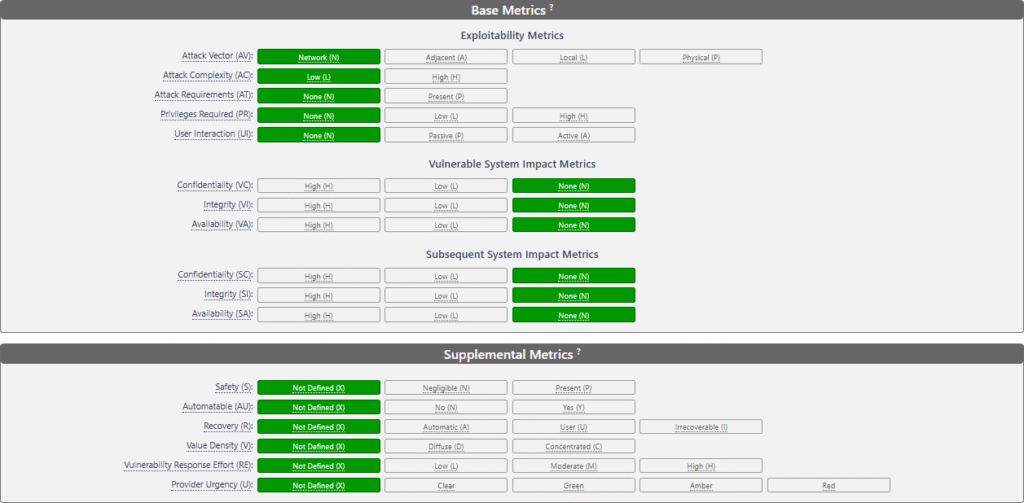
Du trenger ikke å knuse formler manuelt, du kan bruke CVSS-poengsumkalkulatorer på nett, for eksempel FØRSTE CVSS v4.0-kalkulator eller NVD CVSS-kalkulatorDisse verktøyene forenkler CVSS-poenggivning og sikrer at CVSS-kalkulatoren din gir konsistente, sammenlignbare resultater på tvers av ulike miljøer.
Her er en enkel gjennomgang:
- Velg CVSS-versjonen: De fleste rådene i dag bruker CVSS v3.1 eller v4.0.
- Fyll inn basismålinger: Velg alternativer for Angrepsvektor, Kompleksitet, Privilegier og Innvirkning.
- Legg til tidsdata: Inkluder om det finnes utnyttelser eller oppdateringer.
- Juster miljøfaktorer: Reflekter din egen infrastrukturs følsomhet eller eksponering.
- Regne ut: Verktøyet returnerer umiddelbart en poengsum mellom 0.0 og 10.0.
Eksempel: Sammenligning av to CVSS-poengsummer (9.8 vs. 5.6)
For å se hvordan en CVSS-poengsumkalkulator fungerer i det virkelige liv, la oss sammenligne to sårbarheter ved hjelp av CVSS v3.1 beregninger.
1. Kritisk sårbarhet: Ekstern kjøring av kode (CVSS 9.8)
| Metric | Verdi | Forklaring |
|---|---|---|
| Angrepsvektor | Network | Kan utnyttes eksternt |
| Angrepskompleksitet | Lav | Ingen spesielle betingelser kreves |
| Nødvendige privilegier | none | Angriperen trenger ingen konto |
| Brukerinteraksjon | none | Helautomatisert utnyttelse |
| Konfidensialitetspåvirkning | Høyt | Sensitive data eksponert |
| Integritetspåvirkning | Høyt | Data kan endres |
| Innvirkning på tilgjengelighet | Høyt | Mulig tjenesteavbrudd |
Dette eksemplet illustrerer hvordan CVSS-kalkulatoren omdanner kvalitative målinger til kvantitative resultater, noe som forsterker verdien av nøyaktig CVSS-poengsum under sikkerhetsvurderinger.
Beregnet CVSS-poengsum: 5.6 (middels)
I de fleste tilfeller håndterer sikkerhetsteam lokale feil som eskalerer rettigheter under planlagte oppdateringer, fordi de hovedsakelig påvirker delte systemer og sjelden krever umiddelbare rettelser.
Ta bort:
Selv om begge feilene er gyldige CVE-er, CVSS-poengsum tydelig skiller mellom hvor presserende de er.
Men husk, en 9.8 CVSS med lav utnyttbarhet (EPSS 0.02) kan være mindre farlig i praksis enn en 5.6 CVSS det blir aktivt utnyttet (EPSS 0.85).
Derfor bør man kombinere CVSS med EPSS og tilgjengelighet sørger for at du fikser det som virkelig betyr noe.
CVSS-poengsumkalkulator i praksis
A CVSS-kalkulator gjør risikovurdering repeterbar og transparent. Det bidrar til å kommunisere alvorlighetsgraden av problemer til ikke-tekniske interessenter og opprettholde konsistent prioritering på tvers av team.
Statiske poengsummer kan imidlertid være misvisende hvis de tas for pålydende. For eksempel:
- En sårbarhet med en CVSS-poengsum på 9.8 kan ha ingen aktive utnyttelser i villmarken.
- En annen med en CVSS-poengsum på 6.2 kan være aktivt målrettet av angripere.
Derfor kan det skape blindsoner å utelukkende stole på kalkulatoren. Poengsummen er en grunnlinje, ikke en risikoindikator i sanntid.
CVSS vs. EPSS Hvorfor statiske poengsummer ikke er nok
Samtidig som CVSS målinger potensiell alvorlighetsgrad, EPSS (Utnyttelsesprediksjonspoengsystem) målinger sannsynlighet i den virkelige verden.
EPSS bruker maskinlæring og trusseltelemetri for å forutsi sjansen for at en sårbarhet vil bli utnyttet innen 30 dager.
Når de kombineres, gir de et mye klarere bilde:
| CVSS-poengsum | EPSS-poengsum | Handling |
|---|---|---|
| Høy (9.8) | Lav (0.03) | Lav utnyttbarhet → Overvåk |
| Middels (6.5) | Høy (0.85) | Høy utnyttbarhet → Reparer umiddelbart |
| Kritisk (10.0) | Høy (0.9) | Handle nå – både alvorlig og utnyttet |
Dette er akkurat slik moderne plattformer liker Xygeni forbedre sårbarhetshåndteringen ved å slå sammen CVSS-alvorlighetsgrad, EPSS-utnyttbarhetog tilgjengelighetsanalyse å fokusere på risikoer som er både alvorlig og utnyttbar i ditt miljø.
Utover tallene: Smartere risikoprioritering
Ocuco CVSS-poengsystem er fortsatt en hjørnestein i cybersikkerhet; imidlertid, det var aldri ment å fungere alene. Faktisk, Ekte sikkerhetsmodenhet kommer fra å forstå hele konteksten, vite hvilke sårbarheter som er tilgjengelige, utnyttbare og virkelig forretningskritiske.
Xygeni tar dette videre ved å automatisere prosessen:
- Innhenting av CVSS-data fra verktøyene eller rådgivningene dine.
- Berik det med EPSS-utnyttbarhet, tilgjengelighet ved kjøringog eiendelskritikk.
- Viser alt på en samlet måte dashboard for å fremheve hva som virkelig trenger å fikses.
Som et resultat av dette gjør denne kontekstdrevne tilnærmingen sårbarhetshåndtering fra et enkelt tallspill til en smartere og mer dynamisk risikoinformasjonsprosess.
Final Thoughts
Avslutningsvis hjelper CVSS team med å forstå hvor alvorlig en sårbarhet er, mens EPSS og tilgjengelighet viser hvilke problemer som virkelig betyr noe. Sammen hjelper de sikkerhetsteam med å handle med selvtillit og fikse de riktige problemene først. Som et resultat blir sårbarhetshåndtering raskere, enklere og mer effektiv.

