






Hvorfor nettsikkerhet er en sentral del av programvareutvikling (ikke en ettertanke)
Enten du bygger interne verktøy eller SaaS-plattformer, cybersikkerhet for programvareapplikasjoners må være innebygd fra første stund commitUtviklere har ikke lenger råd til å behandle det som andres ansvar. Faktisk er det å forstå grensene for nettsikkerhet kontra programvareutvikling hjelper team med å levere kode som ikke bare er funksjonell, men også robust. Det er der moderne cybersecurity-programvare og AppSec-praksis skinne. Disse verktøyene gir utviklere mulighet til å oppdage trusler i sanntid, håndheve sikker koding standards, og håndtere risiko gjennom hele programvarens forsyningskjede. Som et resultat plasserer dette skiftet, kjent som «Shift Left», sikkerhet der det betyr mest: inne i kodebasen din.
I dette innlegget skal vi forklare hva Cybersecurity egentlig betyr for utviklingsteam, og hvorfor alle DevOps-ingeniører bør integrere det tidlig.
Hva er cybersikkerhet for programvareapplikasjoner?
Nettsikkerhet for programvareapplikasjoner omfatter alle fremgangsmåter og verktøy som utviklingsteam bruker for å forsvare koden sin mot datainnbrudd, uautorisert tilgang og ondsinnet aktivitet, helt fra de tidligste stadiene av prosessen. SDLC.
I stedet for å fokusere utelukkende på kjøretidsmiljøet, prioriterer denne tilnærmingen sikring av de faktiske programvareressursene, som kildefiler, tredjepartsbiblioteker, konfigurasjoner og CI/CD arbeidsflyter. Ved å gjøre dette bruker teamene programvare for cybersikkerhet til å raskt oppdage sårbarheter, administrere sensitive hemmeligheter, anvende sikkerhetspolicyer og beskytte både åpen kildekode og tilpassede komponenter.
Så, hvordan fungerer dette i den virkelige verden pipelineHer er hva DevSecOps-team vanligvis bruker:
- Statisk sikkerhetstesting av applikasjoner (SAST) verktøy for å flagge feil og mangler direkte i IDE-en eller under kodegjennomganger
- Atferdsovervåking innenfor byggesystemer som GitHub Handlinger eller Jenkins for å fange opp uvanlig aktivitet
- Analyse av programvarekomposisjon (SCA) for å identifisere risikable avhengigheter og utdaterte pakker
- CI/CD integrering å automatisere alt det ovennevnte, slik at alle commit går gjennom en sikkerhetslinse uten å tilføre friksjon
Skift til venstre: Integrering av cybersikkerhet tidlig i utviklerarbeidsflyter
Det er tydelig at konseptet med "Skift til venstre" betyr å introdusere sikkerhet tidligere i utviklingssyklusen. Men når team faktisk implementerer det, endrer de fundamentalt måten de tilnærmer seg programvareutvikling på.
I stedet for å sende inn kode og vente på en sikkerhetsskanning på et sent stadium, DevSecOps teamene skanner proaktivt hver pull request, bygge artefakter og konfigurasjonsfil før koden i det hele tatt går til produksjon. Med andre ord, de integrerer sikkerhet direkte i arbeidsflytene sine.
Som leder for cybersikkerhet Kelly Shortridge forklarer, «Sikkerhet må gå fra å være en portvokter til å bli en muliggjørende del av det samme» pipeline, ikke et hinder for det.» Denne filosofien ligger til grunn for Shift Left-bevegelsen.
Mer spesifikt tar moderne team i bruk disse fremgangsmåtene:
- Sikkerhet som kode: Team definerer, versjonerer og automatiserer policyer slik at håndheving skjer uten forsinkelser
- Innebygd skanning: Plattformer som Xygeni skanner hver commit for å oppdage hemmeligheter, skadelig programvare og risikable biblioteker umiddelbart
- Risikoprioritering: I stedet for å bare stole på CVSS, prioriterer team sårbarheter ved hjelp av EPSS, utnyttbarhet og tilgjengelighet
- Tilbakemelding fra utvikleren først: Sikkerhetsvarsler vises direkte i utviklerverktøy med handlingsrettede forslag til automatiske reparasjoner
Som et resultat kaster ikke utviklere bort tid på omarbeiding eller problemer i sen fase. I stedet fokuserer de på det som betyr mest, nemlig å levere sikker og pålitelig kode raskere.
Nettsikkerhet vs. programvareutvikling: Hvorfor utviklere trenger begge deler
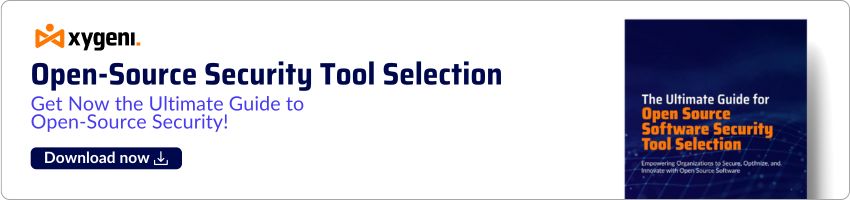
Ved første øyekast kan cybersikkerhet og programvareutvikling virke som separate disipliner, men de krysser hverandre i økende grad i det daglige utviklingsarbeidet.
Programvareutvikling fokuserer på å bygge pålitelige, skalerbare systemer som fungerer som forventet. Omvendt beskytter cybersikkerhet disse systemene mot bevisste trusler som datainnbrudd, skadelig programvare og angrep i forsyningskjeden.
Tradisjonelt sett skrev utviklere kode, og sikkerhetsteamene reviderte den senere. I dag fungerer ikke den modellen lenger. Fordi DevSecOps nå flytter sikkerheten til venstre, må utviklere skrive sikker kode, håndtere hemmeligheter riktig og validere avhengigheter i sanntid.
Med andre ord, moderne utviklere bygger ikke bare funksjoner, de beskytter dem aktivt. De bruker cybersikkerhetsprogramvare for å skanne pull requests, overvåke risikabel atferd og håndheve policy-som-kode-regler uten å forlate IDE-ene sine.
Til syvende og sist gir forståelse av balansen mellom cybersikkerhet og programvareutvikling teamene mulighet til å samarbeide mer effektivt. Når alle fra backend-ingeniører til SRE-er deler ansvaret for sikkerhet, blir applikasjoner mer robuste gjennom design.
Forstå skillet: Nettsikkerhet vs. programvareutvikling i utviklingsarbeidsflyter
Velge riktig cybersikkerhetsprogramvare for din stack
Den beste programvaren for nettsikkerhet sitter ikke utenfor din pipeline den følger med. Derfor bør stacken din føles som en naturlig del av arbeidsflyten din, ikke et separat verktøy som utviklere prøver å unngå.
Med Xygeni's Alt-i-ett AppSec-plattform, får du alt du trenger for å sikre programvareapplikasjoner på ett sted. I stedet for å sjonglere isolerte verktøy, forener Xygeni sikkerheten på tvers av SDLC fra din første commit til din endelige utplassering.
Her er hva lagene får ut av Xygeni:
- SAST + SCA for å fange opp kodefeil og risikoer knyttet til åpen kildekode i sanntid
- Git-, GitHub- og GitLab-integrasjon for innebygde sikkerhetskontroller under gjennomganger og sammenslåinger
- Oppdagelse av hemmeligheter og IaC skanning for å forhindre feilkonfigurasjoner og utilsiktet eksponering
- Styrings- og samsvarsrapportering i samsvar med DORA-, NIST- og ISO-rammeverkene
- Automatisert utbedringsfunksjon som gir utviklere muligheten til å fikse problemer umiddelbart direkte fra IDE-en sin, eller CI/CD verktøy
I tillegg oppdager ikke Xygeni bare risikoer, den prioriterer dem ved hjelp av utnyttbarhetsmålinger som EPSS og tilgjengelighetDette hjelper teamet ditt med å handle på det som betyr mest, samtidig som de holder seg i samsvar med regelverket og har kontroll.
Når sikkerhetsverktøy integrerer dette tett, jobber utviklere raskere og tryggere uten friksjon.
Avsluttende tanker: Hvorfor nettsikkerhet må starte med utviklere
Nettsikkerhet for programvareapplikasjoner er ikke bare et tillegg, det er en viktig del av utviklingen. Etter hvert som leveringssyklusene akselererer, er den eneste måten å holde tritt på å bygge inn sikkerhet fra starten av.
Derfor er det viktig å forstå forskjellen mellom cybersikkerhet og programvareutvikling. Utviklere bygger ikke bare systemer lenger, de beskytter dem aktivt. Enten du administrerer tredjepartsbiblioteker eller skriver infrastruktur som kode, må sikkerheten holde seg nær kodebasen.
Moderne programvare for cybersikkerhet som Xygenis alt-i-ett AppSec-plattform bidrar til å flytte sikkerheten til venstre, slik at utviklere kan oppdage sårbarheter tidlig, automatisere rettelser og holde seg i tråd med rammeverk som DORA og NIST.
Ved å ta i bruk cybersikkerhet for programvare tidlig i SDLC, team reduserer omarbeid, minimerer risiko og sørger for at samsvar er enkelt. Når sikkerhet blir en naturlig del av arbeidsflyten, blir leveransen raskere, ikke tregere.
Nysgjerrig på hvordan Xygeni kan hjelpe deg med å bygge inn sikkerhet på tvers av pipeline? Kom i gang i dag og send med trygghet.

