






Hva er forskjellen mellom GitLab og GitHub? (Raskt svar)
GitLab vs. GitHub er to av de mest brukte DevOps-plattformene. Begge hjelper team med å administrere kode og automatisere CI/CD pipelines. De håndterer imidlertid samarbeid, automatisering og sikkerhet på forskjellige måter. Dessuten integreres begge sømløst med Xygeni for å gi enhetlig synlighet, automatisert utbedring og fullstendig applikasjonssikkerhet.
Historie og filosofi: Hvordan GitLab og GitHub utviklet seg
Begge plattformene startet med samme mål, å forenkle versjonskontroll gjennom Git, men utviklet seg i forskjellige retninger.
GitHub ble det sosiale utviklingssenteret for åpen kildekode. Over tid fokuserte det på samarbeid og utvidbarhet, og la til GitHub handlinger for automatisering og copilot for AI-assistert utvikling.
GitLabi mellomtiden forfulgte en ende-til-ende DevSecOps tilnærming. Fra de første dagene bygde den integrert CI/CD pipelines, sikkerhetstestingog selvlagrende alternativer inn i en enkelt plattform.
Som et resultat, mens GitHub utmerker seg innen fellesskapsdrevet innovasjon, velges GitLab ofte av enterprisesom verdsetter integrert styring og full kontroll over utviklingslivssyklusen.
Oversikt: GitLab vs. GitHub i DevOps-arbeidsflyter
Både GitHub og GitLab hjelper team med å administrere kode, automatisere bygg og effektivisere samarbeid. Tilnærmingen deres til DevOps er imidlertid betydelig forskjellig.
Kjerneformål og økosystem
GitHub trives med åpent samarbeid, er vert for millioner av databaser og tilbyr fleksible integrasjoner gjennom handlinger, copilot, og Markedsplass.
GitLableverer derimot en enhetlig DevOps-livssyklusplattform som sentraliserer kildekontroll, CI/CD, problemsporingog sikkerhetstestingDerfor reduserer det verktøyfragmentering og forbedrer styringen på tvers av team.
Typiske brukstilfeller
- GitHubIdeell for distribuerte team, åpen kildekode-prosjekter og enterprisesom verdsetter utvidbarhet.
- GitLabBedre egnet for organisasjoner som søker en integrert DevSecOps-arbeidsflyt med innebygd CI/CD og samsvarsstyring.
Kort sagt, begge plattformene kan støtte hybridmodeller og integreres enkelt med Xygeni Security, noe som forbedrer synligheten fra kode til skyen.
Samarbeid og prosjektledelse i GitLab vs. GitHub
GitHub prioriterer åpent samarbeid. Det lar utviklere administrere prosjekter med pull requests, diskusjoner og Kanban-lignende forum. I tillegg kobles markedsplassen sømløst til verktøy som Slack, Jira og Notion, noe som gir maksimal fleksibilitet for kreative og tverrfaglige team.
GitLab integrerer imidlertid planlegging og prosjektledelse direkte i DevSecOps-pakken. Brukere kan administrere problemer, milepæler og veikart uten å forlate plattformen. Som et resultat er GitLab spesielt sterk i strukturerte organisasjoner som krever tydelig ansvarlighet og sporbarhet for hver enkelt. commit, sammenslåing og distribusjon.
Begge løsningene integreres enkelt med Xygeni, som sporer aktiviteter på repositoriumsnivå og sikkerhetsstatus på tvers av alle bidragsytere.
Funksjonssammenligning: GitLab vs GitHub
| Trekk | GitHub | GitLab |
|---|---|---|
| CI/CD Integrasjon | GitHub-handlinger (krever oppsett per repo) | Innfødt CI/CD pipelineer inkludert |
| Sikkerhetsskanning | Valgfritt via verktøy som Xygeni | Innebygd SAST, SCA, og Secrets + Xygeni-integrasjon |
| Samarbeidet | Pull Requests, Diskusjoner, Prosjekter | Forespørsler om sammenslåing, problemer og forum |
| Hosting-alternativer | Sky + Enterprise Server | SaaS + Selvstyrt |
| Prismodell | Gratis, lag, Enterprise | Free, Premium, Ultimat |
| Automatisering og API | Handlinger + REST/GraphQL API-er | Innebygd automatisering og jobborkestrering |
| Integrasjoner | Markedsplass (tusenvis av apper) | Direkte integrasjoner + OpenAPI |
I praksis tilbyr GitLab flere ferdige DevSecOps-funksjoner, mens GitHub kompenserer med sitt massive økosystem, fellesskapsstøtte og raskere innovasjonssyklus.
Sikkerhetsfilosofi: GitHub Advanced Security vs. GitLab Ultimate
Både GitHub og GitLab inkluderer innebygde sikkerhetsfunksjoner, men implementeringen av dem er forskjellig.
GitHub avansert sikkerhet tilbyr kodeskanning, hemmelighetsdeteksjon og avhengighetsvarsler via DependabotDet passer for team som jobber i skymiljøer og som verdsetter automatisering og GitHubs enkelhet.
GitLab Ultimateintegrerer derimot SAST, SCA, DASTog containerskanning direkte inn i dens pipelines. Det er ideelt for organisasjoner som ønsker synlighet og samsvar uten å være avhengige av eksterne verktøy.
Begge verktøyene har imidlertid begrensninger. Det er der Xygeni utvider sikkerhetsdekningen og går dypere SAST, SCA, IaCog malware analyse på tvers av databaser på begge plattformer. Følgelig får DevSecOps-teamene ensartede retningslinjer, enhetlige rapporter og utnyttbarhetsbasert prioritering.
Teknisk dybdedykk: GitLab vs. GitHub CI/CD og automatisering
GitHub CI/CD arkitektur
Bruk av GitHub-handlinger YAML-arbeidsflyter å definere jobber utløst av push-er, pull requests, eller tidsplaner. Hver jobb kjører på GitHub-hostede eller selvhostede løpere som støtter Linux, Windows og macOS.
Utviklere kan orkestrere parallelle jobber, mellomlagre avhengigheter og gjenbruke arbeidsflyter på tvers av databaser.
I tillegg støtter Handlinger finjusterte tillatelser og OIDC-autentisering. Likevel er mange team avhengige av eksterne skannere for dypere sikkerhetsdekning. Derfor, Xygeni CLI integreres direkte i Handlinger, kjører skanninger og håndhever Guardrails før sammenslåinger.
GitLab CI/CD arkitektur
GitLab CI/CD bruker a .gitlab-ci.yml filen utført av GitLab-løpere. Den støtter delte, gruppe- eller prosjektspesifikke løpere på tvers av Docker-, Kubernetes- eller skallmiljøer.
GitLab inkluderer innebygd skanning, men selskaper utvider det ofte med Xygeni å oppnå tilgjengelighetsanalyse, EPSS-prioriteringog risikoscoring på tvers av databaser.
Integrasjonseksempel
					# Example GitHub Action using Xygeni CLI
- name: Run Xygeni Scan
  run: xygeni scan --type sast,sca,secrets --project ${{ github.repository }}
					# Example GitLab job
xygeni_scan:
  stage: security
  script:
    - xygeni scan --type sast,sca,malware
  allow_failure: false
Som et resultat lar begge konfigurasjonene utviklere legge inn sikkerhet som kode uten å endre arbeidsflyter. pipelines i GitLab vs GitHub-miljøer krever konsekvent skanning, tydelig guardrailsog handlingsrettet tilbakemelding.
DevSecOps-integrasjon i GitLab vs. GitHub Pipelines
Både GitLab og GitHub pipelines integrere Xygenis skannere for jevn dekning på tvers av alle stadier av SDLC.
1. Commit Scene
Pre-commit hooks forhindre at hemmeligheter eller feilkonfigurasjoner kommer inn i arkiver. I tillegg, Xygeni Secrets Security skanner koden før commits og tilbakekaller eksponerte legitimasjonsoplysninger umiddelbart.
2. Bygge- og testfase
Under bygging, SAST identifiserer sårbar kode, og SCA sjekker avhengigheter for utnyttbare CVE-er. I motsetning til innebygde skannere, Xygeni korrelerer sårbarheter med tilgjengelighet. Følgelig falske positiver synker med opptil 70 %.
3. Implementeringsfase
Før utplassering, IaC Security validerer Terraform- eller Kubernetes-konfigurasjoner. Dessuten, Guardrails håndheve policy-som-kode, og blokkere usikre utgivelser.
4. Overvåkingsfase
Når den er i produksjon, ASPM dashboards samle resultater på tvers av begge plattformene, og tilby trendsporing, tillatelsesrevisjoner og utbedringshistorikk. Til syvende og sist sørger dette for kontinuerlig og uanstrengt samsvar.
Avansert sikkerhet for GitLab vs. GitHub med Xygeni
Moderne DevSecOps pipelinekrever mer enn grunnleggende skanning. Xygeni legger til intelligens som utfyller de innebygde funksjonene til både GitHub og GitLab, og hjelper team med å fokusere på utnyttbare risikoer.
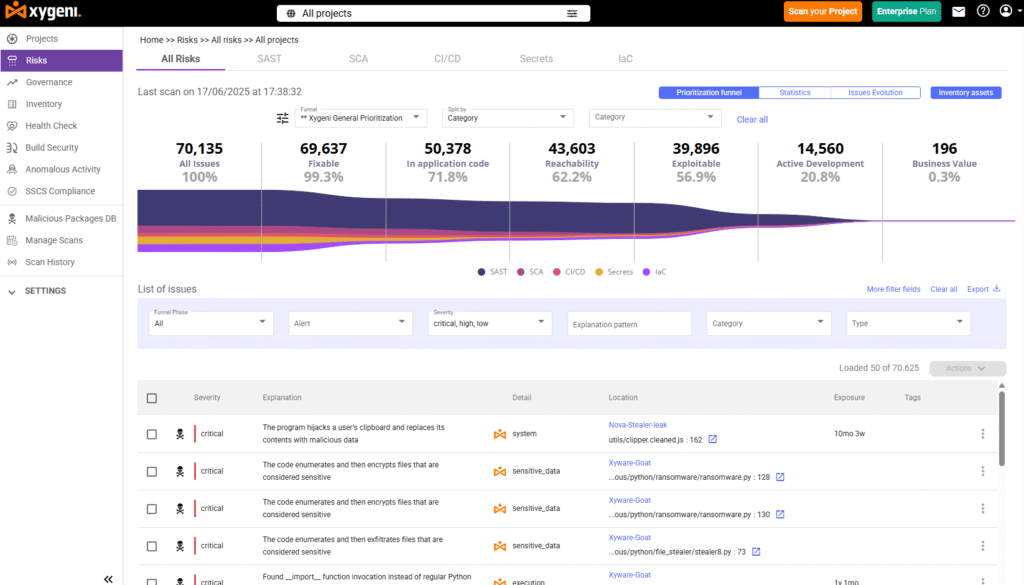
1. Utnyttelsesprediksjonspoengsum (EPSS)Prioriter sårbarheter som sannsynligvis vil bli utnyttet. Ved å kombinere EPSS med tilgjengelighet og forretningskontekst, Xygeni sørger for at teamene fikser det som virkelig betyr noe først.
2. RekkeviddegraferVisualiser hvordan sårbarheter sprer seg gjennom avhengigheter. Dette bidrar til å identifisere hvilke biblioteker som faktisk brukes, noe som reduserer falske positiver drastisk.
3. AI-drevet automatisk utbedringGenerer sikker pull requests automatisk. Xygeni AutoFix gjennomgår kodeforskjeller og foreslår sikre endringer i sammenslåingsforespørsler.
4. Application Security Posture Management (ASPM)Sentraliser data fra både GitLab og GitHub på ett sted dashboardXygeni korrelerer varsler, overvåker endringer som ikke fungerer og håndhever samsvar.
I hovedsak forbedrer disse funksjonene sikkerhetsarbeidsflytene i GitLab kontra GitHub med forhåndsgodkjenning.cision, automatisering og tydelig synlighet i hele forsyningskjeden.
Ekspertinnsikt: GitLab vs. GitHub for DevSecOps-team
Når du sammenligner GitLab vs GitHub, avhenger riktig plattform av dine behov.
- GitHub skiller seg ut for samarbeid og økosystemutvidbarhet.
- GitLab tilbyr sterkere integrering av samsvar, styring og sikkerhet.
Med Xygeni oppnår imidlertid begge enhetlig skanning, automatisert utbedring og prioritering i sanntid.
Ifølge Gartner Hype Cycle for applikasjonssikkerhet 2025, ASPM og tilgjengelighetsanalyse er nå avgjørende for modne DevSecOps-programmer. Som et resultat fokuserer teamene på utnyttbare risikoer i stedet for endeløse varsler.
Fremtidsutsikter: Den neste generasjonen av CI/CD Plattformer
Fremtiden til DevSecOps ligger i AI-drevet automatisering og policy-som-kode.
GitHub Copilot omdefinerer hvordan utviklere skriver og fikser kode, samtidig som GitLab Duo bruker AI til å analysere sammenslåingsforespørsler og oppdage sikkerhetsfeil.
I mellomtiden bygger Xygenis AI AutoFix bro over disse fremskrittene og tilbyr utbedring som er både intelligent og sikker. Følgelig går teamene fra deteksjon til handling, og lukker sårbarheter automatisk og sikkert.
GitLab vs GitHub Sammendrag: Velge riktig plattform for CI/CD
| Faktor | GitHub | GitLab | Med Xygeni |
|---|---|---|---|
| Samarbeidet | Utmerket | Sterk | Enhetlig AppSec-visning |
| CI/CD Kontroll: | Modular | Innfødt | Full automatisering |
| Sikkerhetsdybde | Krever integrasjoner | Innebygde grunnleggende elementer | Komplett ASPM dekning |
| skalerbarhet | Ideell for skyen | Ideell for hybrid/selvhosting | Passer begge |
| Utbedring | Manuell eller Dependabot | Manuell eller innebygd løsning | AI AutoFix + Bot |
Komme i gang: Sikre GitLab vs. GitHub CI/CD med Xygeni
- koble GitHub or GitLab depot til Xygeni.
- aktiver SAST, SCAog Secrets skanninger.
- Påfør Guardrails for å blokkere usikre sammenslåinger.
- Gjennomgå resultater i den enhetlige ASPM dashboard.
- Utbedre umiddelbart med AI AutoFix eller Xygeni Bot.
Derfor, prøv Xygeni i CI/CD pipelines for å sikre din GitLab vs. GitHub arbeidsflyter fra kode til skyen.

om forfatteren
Written by Fatima Said, innholdsmarkedsføringssjef spesialisert i applikasjonssikkerhet hos Xygeni-sikkerhet.
Fátima lager utviklervennlig, forskningsbasert innhold på AppSec, ASPMog DevSecOpsHun oversetter komplekse tekniske konsepter til klare, handlingsrettede innsikter som kobler innovasjon innen cybersikkerhet med forretningsmessig effekt.
