






Ocuco MITER ATT & CK rammeverk har blitt en global standard å klassifisere hvordan angripere opererer. Du vil ofte se det skrevet på to måter: Gjæringsangrep og gjæringsattBegge refererer til den samme ressursen. Noen ganger kaller folk det også MITRE-angrepsrammeverk eller miter att&ck-rammeverk.
Selv om det er bredt tatt i bruk av sikkerhetsanalytikere, ser mange utviklere det fortsatt som noe utenfor sitt daglige arbeid. Rammeverket er imidlertid også verdifullt for DevSecOpsDen tilbyr et tydelig kart over taktikker og teknikker som angripere bruker, som kan brukes direkte på pipelines, kode og avhengigheter.
I denne veiledningen gir vi en praktisk mitre att&ck rammeverk oversikt fra et utviklerperspektiv. Vi forklarer hvordan man kobler ATT&CK til reelle risikoer som avhengighetsinjeksjon, hemmelig eksponering og CI/CD misbruk. Videre viser vi hvordan verktøy som Xygeni hjelper utviklere med å tolke funn i sammenheng med ATT&CK-taktikker og -teknikker, noe som gjør dem enklere å forstå og prioritere.
Hva er MITRE ATT&CK?
Ocuco offisiell MITRE ATT&CK-rammeverket er en kunnskapsbase som organiserer hvordan motstandere oppfører seg når de prøver å kompromittere systemer. Tenk på det som et kart: hver taktikk representerer et mål (som å få tilgang eller stjele legitimasjon), og hver teknikk forklarer metoden angriperne bruker for å oppnå det.
Selv om noen søk refererer til det som hva er et rammeverk for gjæringsangrep eller rett og slett hva er et gjæringsangrep, begge begrepene peker på det samme prosjektet: en praktisk guide til angriperatferd vedlikeholdt av MITRE.
Kort sagt, ATT&CK hjelper deg med å forstå ikke bare at noe er sårbart, men også hvordan det kan utnyttes i den virkelige verden. For utviklere betyr dette å gå fra vage varsler til handlingsrettet innsikt knyttet til den virkelige angriperen. playbooks.
Hva står MITRE for?
Mange antar at MITRE er et akronym. Det er det imidlertid ikke. MITRE er navnet på den ideelle organisasjonen som opprettet ATT&CK for å hjelpe myndigheter, enterprises, og sikkerhetsmiljøet. Målet er å dele motstanderens kunnskap åpent, slik at alle, fra analytikere til utviklere, kan forsvare seg bedre.
Merknader: MITER Corporation driver flere sikkerhetsinitiativer, som tildeling av CVE-ID og støtte for NVD. MITRE ATT&CK er et av prosjektene deres, som fokuserer på å kartlegge motstanderens taktikker og teknikker.
MITRE ATT&CK-rammeverket forklart for utviklere
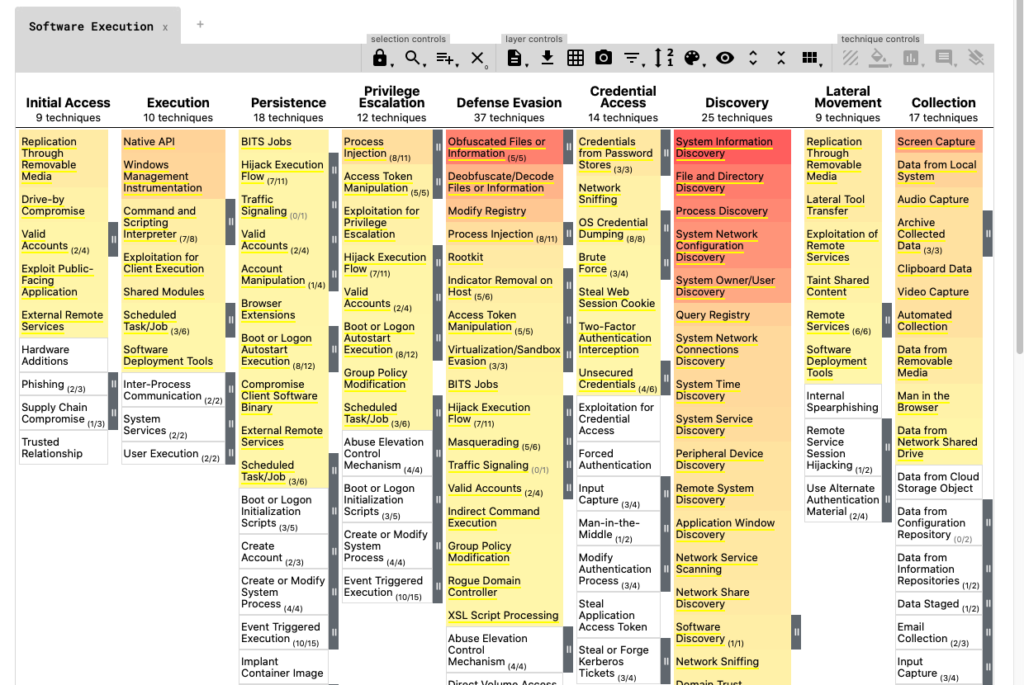
Ocuco MITER ATT & CK rammeverk er ikke en database med feil eller CVE-er. I stedet er det en matrise av angriperens atferdhver kolonne viser en taktikk (hva angriperen ønsker å oppnå), og under hver taktikk er teknikker (hvordan de prøver å gjøre det).
For utviklere kan du tenke på ATT&CK som en sjekkliste over vanlige angrepsmønstre som kan dukke opp i koden din, avhengigheter eller CI/CD pipelines.
MITRE ATT&CK-matrisen i praksis
Her er noen taktikker og teknikker som er viktigst for DevSecOps:
- Førstegangstilgang (T1190): En feilkonfigurert terra skriptet lar en skybøtte være åpen.
- Utførelse (T1059): A
curl | bashkommandoen i en Dockerfile kjører ubekreftet kode under bygging. - Tilgang til legitimasjon (T1552): An AWS-token hardkodet i en
.envFilen gir angripere direkte tilgang. - Eksfiltrering (T1048): En ondsinnet NPM-pakke sender data i stillhet utenfor miljøet ditt.
- Persistens (T1547): Et skjult postinstallasjonsskript sikrer at angriperen kan komme inn igjen etter opprydding.
Ved å kartlegge disse problemene til ATT&CK-matrisen, ser utviklere umiddelbart hvordan en enkel feilkonfigurasjon eller usikker praksis kobles til en angrepsscenario i den virkelige verden.
Hvorfor MITRE ATT&CK er viktig i DevSecOps
Mange utviklere tror at ATT&CK bare er for analytikere, men det motsatte er sant. Når en sårbarhet eller feilkonfigurasjon er knyttet til en taktikk som Gjennomføring or Legitimasjonstilgang, blir det enklere å:
- Forstå angriperens perspektiv.
- Prioriter hvilke funn som skal rettes først.
- Kommuniser med sikkerhetsteam på samme språk.
Real Pipeline Eksempler
For eksempel kan en ondsinnet postinstall-skript i en NPM-pakke er kartlagt til Gjennomføring og exfiltration.
Tilsvarende a feilkonfigurert Terraform-fil eksponering av en S3-bøtte kobler seg direkte til Innledende tilgang.
A hardkodet AWS-token i et repo representerer tydelig Legitimasjonstilgang.
Til slutt, en obfuskerte avhengighetsbeaconing-data ut justerer med Kommando og kontroll (C2).
I stedet for bare å se en etikett med «kritisk alvorlighetsgrad», får utviklere en klar historie av hvordan angripere ville bruke det problemet. Dette gjør sikkerheten mindre abstrakt og mye mer handlingsrettet.
Bridging the Gap
Til slutt bygger ATT&CK en bro mellom utviklere og sikkerhetsteamBegge sider bruker de samme taktikkene og teknikkene for å beskrive risikoer. Utviklere kan filtrere funn som er kartlagt til Innledende tilgang or exfiltration, mens analytikere kan se hvilke repoer og pipelineer mest utsatt. Denne delte konteksten gjør triage raskere, reduserer støy og sikrer at problemer med stor innvirkning blir løst først.
MITRE ATT&CK-taktikker og -teknikker i DevSecOps
Ocuco MITER ATT & CK rammeverk blir ofte sett på som teori. Imidlertid, for utviklere oversettes det direkte til vanlig koding og pipeline problemer. Tabellen nedenfor viser hvor spesifikke gjæringsangrepsteknikker kart til hverdagslige DevSecOps-scenarier.
| ATT&CK-taktikk | Teknikk-ID | DevSecOps-eksempel |
|---|---|---|
| Innledende tilgang | T1190 | Feilkonfigurert Terraform-skript åpner en S3-bøtte. |
| Gjennomføring | T1059 | curl | bash inne i en Dockerfile kjører ubekreftet kode. |
| Legitimasjonstilgang | T1552 | AWS-token hardkodet i en .env filen. |
| exfiltration | T1048 | Avhengighet med obfuskert kode som sender beacon ut av bygget. |
| Utholdenhet | T1547 | Ondsinnet postinstallasjonsskript skjult i en NPM-pakke. |
Dette beviser faktisk at rammeverket for mitre-angrep ikke er abstrakt. Det gjenspeiler de samme problemene utviklere møter daglig i repositorier og CI/CD pipelines.
Påføring av MITRE ATT&CK i CI/CD Pipelines
I DevSecOps, pipelineer ofte broen mellom kode og produksjon. De blir imidlertid også en ny angrepsflate. Kartlegging av problemer i CI/CD MITRE ATT&CK-taktikker og -teknikker hjelper utviklere med å se risikoer på en strukturert måte.
Fra generiske varsler til ATT&CK-kartlagte funn
I stedet for vage meldinger som «Usikkert skript oppdaget», funn kan merkes med ATT&CK-kontekst:
- Utførelse (T1059): A
curl | bashEn kommando i en Dockerfile lar angripere kjøre vilkårlig kode. - Tilgang til legitimasjon (T1552): An
.envfil med hardkodede AWS-tokener gir direkte tilgang til skyressurser. - Eksfiltrering (T1048): En avhengighet som inneholder obfuskert beaconing-kode sender data i stillhet utenfor organisasjonen.
- Persistens (T1547): Ondsinnede etterinstallasjonsskript sikrer at angriperen får tilbake tilgang selv etter opprydding.
Som et resultat ser ikke utviklere bare «kritisk» kontra «middels». De ser hvordan en angriper ville utnytte det, og hvorfor det er viktig i den virkelige verden.
Hvorfor det fungerer for utviklere
Dessuten, bruk av ATT&CK i pipelines gjør prioritering enklere:
- Problemer knyttet til Innledende tilgang or Legitimasjonstilgang blokkerer ofte sammenslåinger.
- Problemer merket under exfiltration kreve raskere respons, siden de risikerer datalekkasjer.
- Teknikker med lavere alvorlighetsgrad kan triages senere uten å blokkere arbeidsflyten.
Faktisk gjør tilordning til ATT&CK sikkerhetskontroller til et praktisk verktøy for utviklere. Det reduserer støy, gir kontekst og justerer sikkerhetsspråk med hverdagslige kodeoppgaver.
Hvordan Xygeni hjelper utviklere med å bruke MITRE ATT&CK
Xygeni erstatter ikke MITRE ATT&CK-rammeverket, men det gjør det enklere for utviklere å koble funn til ATT&CK-taktikker og -teknikker. Plattformen oppdager risikoer på tvers av SAST, SCA, IaC skanning, hemmeligheter og skadevarekontroller. Disse funnene kan deretter forstått i sammenheng med ATT&CK:
- En usikker
curl | bashkommandoen i en Dockerfile er relatert til Utførelse (T1059). - Et obfuskert postinstallasjonsskript i en NPM-pakke justeres med Eksfiltrering (T1048).
- Et hardkodet token i en konfigurasjonsfil passer under Tilgang til legitimasjon (T1552).
Hvorfor er dette viktig? Fordi ATT&CK gir utviklere en strukturert måte å tenke på reell angriperatferd. I stedet for bare å bli konfrontert med merkelapper som «kritisk» eller «middels», kan utviklere se det større bildet: hvilke taktikker en sårbarhet muliggjør og hvorfor det haster å fikse den.
Dessuten skaper ATT&CK et felles vokabular mellom utviklere og sikkerhetsteam. Når funn forklares med taktikker som Innledende tilgang or Legitimasjonstilgang, begge sider forstår risikoen på samme måte, noe som gjør triage raskere og mindre subjektiv.
Xygeni styrker denne prosessen ved å:
- Oppdage problemer tidlig i repositorier og pipelines.
- Blokkering av usikre sammenslåinger med guardrails.
- Fremhever hvilke typer risikoer som kan tolkes gjennom ATT&CK.
På denne måten kan utviklere gå utover antall sårbarheter og forstå ekte angriperteknikker skjult i koden sin og pipelines.
Sjekkliste: Ta MITRE ATT&CK til din Pipelines
| Trinn | Handling | Hvorfor det gjelder |
|---|---|---|
| 1. Kartfunn | Koble SAST, SCA, IaC, og hemmelige skanneresultater til ATT&CK-taktikker. | Gir utviklere kontekst ved å vise hvordan sårbarheter knyttes til virkelige angrep. |
| 2. Konfigurer Guardrails | Blokker slås sammen automatisk når kritiske ATT&CK-teknikker dukker opp. | Forhindrer at utnyttbar kode når produksjonsprosessen pipelines. |
| 3. Bruk Dashboards | Spor hvilke ATT&CK-taktikker og -teknikker som vises på tvers av repositorier og team. | Hjelper med å prioritere reparasjoner og raskt oppdage hull i dekningen. |
| 4. Tren utviklere | Gå gjennom virkelige eksempler som utrygg IaC, hemmeligheter eller avhengigheter. | Gjør ATT&CK konkret og nyttig i hverdagslige kodeoppgaver. |
| 5. Gjennomgå regelmessig | Juster guardrails og kartlegginger for å holde tritt med nye trusler. | Sikrer pipeline Forsvar utvikler seg med angriperteknikker. |
Konklusjon
MITRE ATT&CK-rammeverket er ikke bare en ressurs for analytikere; det er en praktisk verktøy som utviklere kan bruke for å sikre koden, pipelines og avhengigheter. Ved å kartlegge risikoer knyttet til ATT&CK-taktikker og -teknikker, går utviklingsteamene utover generiske varsler og får et klart bilde av hvordan angripere kunne utnytte programvaren deres.
Dessuten bygger dette delte språket bro mellom sikkerhet og utvikling. Utviklere forstår hvorfor en hardkodet token ikke bare er dårlig praksis, men et reelt tilfelle av LegitimasjonstilgangPå samme måte ser analytikere hvordan problemer i IaC eller avhengigheter passer inn i Innledende tilgang or Gjennomføring.
Hvis du er en utvikler, start i det små: kartlegg ett eller to funn fra repositoriet ditt mot MITRE ATT&CK-matrisen. Som et resultat vet du umiddelbart om du er utsatt for taktikker som Innledende tilgang, Gjennomføringeller exfiltrationDenne øvelsencise alene gjør risikoer mer håndgripelige og enklere å prioritere.
Med Xygeni trenger du ikke å finne ut av dette alene. Funn fra SAST, SCA, hemmeligheter, IaC, og skanning etter skadelig programvare kan tolkes gjennom ATT&CK-taktikker og -teknikker. Derfor kan du filtrere etter TTP, håndheve guardrails in CI/CD, og blokker usikker kode før den når produksjon.
👉 Bestill en demonstrasjon av Xygeni og se hvordan MITRE ATT&CK-taktikker kobles til dine repoer og pipelines i minutter.

