






En moderne sårbarhetsskanner bør oppdage sårbarheter i applikasjoner, skadelig programvare, eksponering av hemmeligheter og risikoer i programvareforsyningskjeden på tvers av hele SDLCTradisjonelle skannere identifiserer bare CVE-er, mens moderne AppSec-plattformer også analyserer utnyttbarhet, skadelige pakker, eksponering av hemmeligheter og CI/CD risikoer. En sårbarhetsskanner er et sikkerhetsverktøy som brukes til å skanne etter applikasjonssårbarheter, skadelig programvare, eksponering av hemmeligheter og feilkonfigurasjoner på tvers av kode, avhengigheter, infrastruktur og CI/CD pipelines.
Organisasjoner må kontinuerlig skanne etter applikasjonssårbarheter på tvers av kildekode, avhengigheter, CI/CD pipelines, infrastruktur og programvareforsyningskjedekomponenter.
Hva er en skanning for applikasjonssikkerhet
En skanning for applikasjonssikkerhet analyserer kildekode, avhengigheter, CI/CD pipelines, eksponering av hemmeligheter, risikoer for skadelig programvare og trusler mot programvareforsyningskjeden på tvers av hele SDLCModerne sikkerhetsskanning av applikasjoner hjelper organisasjoner med å identifisere utnyttbare sårbarheter, skadelige pakker, usikre konfigurasjoner og eksponerte hemmeligheter før angripere kan kompromittere produksjonsmiljøer.
Slik skanner du etter sårbarheter i applikasjoner på tvers av moderne SDLCs
Når du bygger og leverer programvare raskt, kan ikke sikkerhet være en ettertanke. Organisasjoner må kontinuerlig skanne etter applikasjonssårbarheter på tvers av kode, avhengigheter, CI/CD pipelines og utviklermiljøer. En moderne skanning for applikasjonssikkerhet må også oppdage skadelig programvare, eksponering for hemmeligheter og risikoer i programvarens forsyningskjede før de når produksjon. Ellers slipper risikoer gjennom i produksjonen og etterlater bakdører, lekkasjer av hemmeligheter eller kompromitterte pakker i byggene dine.
Denne veiledningen forklarer hva en applikasjonsskanning bør inkludere, hvorfor deteksjon av skadelig programvare er viktig, og hvordan du velger en sårbarhetsskanner som går utover å liste opp CVE-er. Vi vil også vise hvordan Xygeni leverer kontekstbevisst prioritering, Automatisk fiksog utviklervennlig CLI-skanning, slik at du kan sikre kode uten å bremse leveringen.
Moderne angrep på programvare i forsyningskjeden retter seg mot avhengigheter og bygging pipelines, CI/CD arbeidsflyter og utviklermiljøer. Derfor trenger organisasjoner nå sikkerhetsskannere for applikasjoner som kombinerer sårbarhetsdeteksjon, analyse av skadelig programvare og automatisert utbedring i én plattform.
Hva bør en skanning for applikasjonssikkerhet inneholde
Å kjøre en sårbarhetsskanning for applikasjoner er mer enn å se etter noen få kjente feil. En skikkelig skanning må dekke de ulike lagene der angripere prøver å snike seg inn:
- Kildekode (SAST): Oppdag vanlige problemer som SQL-injeksjon, skripting på tvers av nettsteder (XSS), bufferoverløp og usikre funksjoner før de når produksjon.
- Avhengigheter for åpen kildekode (SCA): Identifiser utdaterte biblioteker, sårbare pakker og risikable lisenser som er skjult i avhengighetstreet ditt.
- Avsløring av hemmeligheter: Forhindre at API-nøkler, tokener og legitimasjon lekker inn i kode, konfigurasjoner eller Git-historikk.
- Infrastruktur som kode (IaC): Fang opp usikre standardinnstillinger, feilkonfigurerte skytillatelser og usikre Kubernetes- eller Terraform-filer.
- CI/CD Pipelines: Sørg for at bygge- og utgivelsesarbeidsflytene dine ikke introduserer svake punkter som angripere kan misbruke.
Et komplett skanne etter sårbarheter i applikasjonen bør gi deg full dekning på tvers av disse områdene, ikke bare en liste over sårbarheter. Den må vise hvilke problemer som kan utnyttes, hvor de finnes i koden din, og hvordan du kan fikse dem raskt.
Med dette grunnlaget vil du forstå hvorfor det nå er viktig å kombinere programskanning med deteksjon av skadelig programvare for moderne software supply chain security.
Slik skanner du effektivt etter sårbarheter i applikasjoner
For å effektivt skanne etter sårbarheter i applikasjoner, bør organisasjoner implementere kontinuerlig sikkerhetsskanning i applikasjoner gjennom hele programvareutviklingssyklusen, ikke bare produksjonskoden. Moderne sikkerhetsskanning i applikasjoner må analysere alle lag der angripere kan introdusere risiko, inkludert kildekode, avhengigheter i åpen kildekode, CI/CD pipelines, infrastruktur som kode og utviklermiljøer.
En effektiv skanning for applikasjonssikkerhet bør inkludere:
- Skanner kildekoden for sårbarheter som injeksjoner, usikre funksjoner og autentiseringsfeil.
- Skanning av avhengigheter med åpen kildekode for kjente CVE-er, ondsinnede pakker og risikoer i programvareforsyningskjeden.
- Skanning CI/CD pipelines for usikre arbeidsflyter, eksponerte hemmeligheter og forgiftede byggeprosesser.
- Skanning av infrastruktur som kode (IaC) maler for feilkonfigurasjoner i skyen og overdreven bruk av tillatelser.
- Skanning etter skadelig programvare skjult inne i pakker, containere, skript eller obfuskerte avhengigheter.
- Prioritering av utnyttbare risikoer ved hjelp av tilgjengelighetsanalyse, EPSS-scoring og forretningskontekst.
- Automatisk utbedring av sårbarheter med sikker pull requests og utviklervennlige rettelser.
Moderne AppSec-plattformer kombinerer sårbarhetsdeteksjon, skanning etter skadelig programvare, analyse av utnyttbarhet og automatisert utbedring i én enkelt arbeidsflyt, slik at team kan sikre applikasjoner uten å bremse programvareleveringen.
Hvorfor en skanning for applikasjonssikkerhet må inkludere skadelig programvare
Kjøre en skann etter skadelig programvare er ikke lenger valgfritt i moderne pipelines. Angripere venter ikke bare på at CVE-er skal publiseres; de legger skadelig kode direkte inn i pakker, containere eller andre med åpen kildekode. CI/CD arbeidsflyter. Hvis du ikke skanner etter skadelig programvare tidlig, risikerer du å sende bakdører rett til produksjon.
Tenk på eksempler fra den virkelige verden:
- XZ bruker bakdør (2024) Et pålitelig Linux-verktøy ble forgiftet ved kilden med en skjult bakdør. Standard Sårbarhetsskannere gikk glipp av det.
- Ondsinnede npm-pakker: Angripere publiserer ofte trojanerpakker som stjeler legitimasjonsinformasjon, åpner omvendte skall eller utvinner krypto inni CI/CD arbeidsplasser.
- Tilslørt kode i PyPI: Python-biblioteker har blitt funnet som skjuler informasjonstyvere og spionprogrammer bak base64-kodede nyttelaster.
Skadelig programvare som dette er vanskelig å oppdage med manuelle gjennomganger. Motstandere bruker obfuskering og skjulte installasjonsskript for å unngå å bli oppdaget. Derfor skann etter skadelig programvare må gå utover signaturbaserte kontroller, den bør analysere kode, avhengigheter og kjøretidsatferd på tvers av hele programvarens forsyningskjede.
I motsetning til antivirusverktøy for endepunkter, må en DevOps-fokusert skanning etter skadelig programvare kjøres i repositoriene, byggverkene og registrene dine. Ellers kan skadelige komponenter snike seg inn i pipeline og kompromittere alt nedstrøms
Moderne skadevareskannere for DevSecOps må analysere atferd, pakkeintegritet, obfuskeringsteknikker og risikoer i forsyningskjeden i stedet for kun å stole på signaturer.
Hvorfor tradisjonelle sårbarhetsskannere mislykkes
Tradisjonelle sårbarhetsskannere ble utviklet for å identifisere kjente CVE-er, ikke moderne angrep i programvareforsyningskjeden. De overser ofte skadelige pakker, skjult skadelig programvare, eksponerte hemmeligheter og utnyttbare angrepsveier inni. CI/CD pipelines.
Som et resultat står sikkerhetsteam overfor varslingsutmattelse, langsomme utbedringssykluser og økende risikoeksponering på tvers av SDLC.
Slik oppdager du sårbarheter når du skanner etter programsikkerhet
En grunnleggende sårbarhetsskanner gir deg en lang liste med CVE-er. De fleste av dem kan imidlertid ikke utnyttes i koden din, og den støyen overvelder utviklere. I stedet trenger du egentlig en skanner som bare fremhever de problemene som er viktige når du skanner etter applikasjonssårbarheter på tvers av prosjektene dine.
Den rette sårbarhetsskanner skal oppdage:
- Kjente sårbarheter i avhengigheter, med kontekst om tilgjengelighet.
- Feil på kodenivå som injeksjoner, autentiseringsomgåelse eller usikker minnehåndtering.
- Feilkonfigurasjoner in IaC maler, noe som kan eksponere kritiske skytjenester.
- Lekkasje av hemmeligheter fra Git-historikk, konfigurasjoner eller containerbilder.
likevel, deteksjon er bare halve jobben. Uten prioritering, team drukner i varsler og forsinkelsesrettinger. Derfor, moderne sårbarhetsskannere må inkludere:
- Innsikt i utnyttbarhet → filtrer sårbarheter ved hjelp av tilgjengelighetsanalyse og EPSS-poengsummer.
- Forretningskontekst → flagg problemene som påvirker sensitive tjenester først.
- Tiltaksrettede løsninger → gi utviklere tydelige utbedringstrinn, ikke bare rapporter.
Med andre ord, den riktige sårbarhetsskanneren går utover det vanlige CVE jakt. Det integreres ikke bare på tvers av SDLC men reduserer også støy og hjelper deg med å utbedre raskt. Som et resultat blokkerer ikke sikkerheten levering når du skanner etter sikkerhetsrisikoer for applikasjoner sammen med trusler fra skadelig programvare.
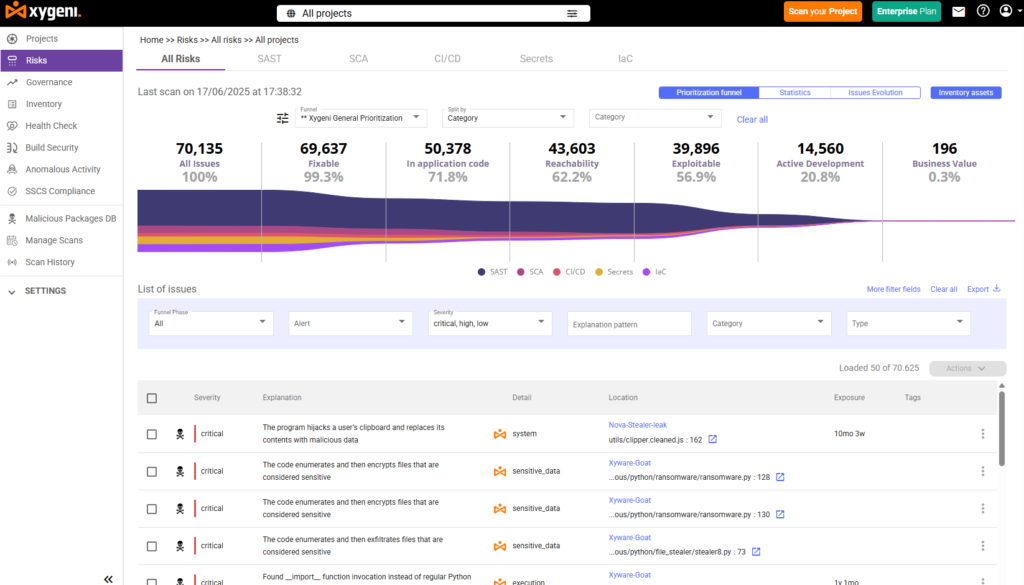
Tradisjonelle sårbarhetsskannere for applikasjoner fokuserer hovedsakelig på kjente CVE-er og statisk analyse. Moderne AppSec-plattformer går lenger ved å kombinere applikasjonsskanning, deteksjon av skadelig programvare, analyse av utnyttbarhet, software supply chain security, skanning av hemmeligheter og automatisert utbedring på tvers av SDLCDette gjør det mulig for organisasjoner å prioritere reelle risikoer i stedet for å overvelde utviklere med støyende varsler.
Tradisjonell sårbarhetsskanner kontra moderne AppSec-plattform
| Tradisjonell sårbarhetsskanner | Moderne AppSec-plattform |
|---|---|
| Oppdager kun kjente CVE-er | Oppdager sårbarheter og skadelig programvare |
| Skaper våken tretthet | Prioriterer utnyttbare risikoer |
| Krever manuell utbedring | Genererer AutoFix pull requests |
| Begrenset SDLC synlighet | Ende til ende software supply chain security |
| Fokusert på deteksjon | Deteksjon + utbedring |
| Reaktiv sikkerhetstilnærming | Proaktiv risikoforebygging |
Moderne AppSec-plattformer reduserer varslingstretthet ved å kombinere prioritering av sårbarheter, oppdagelse av skadelig programvare, analyse av utnyttbarhet og automatisert utbedring i én enkelt arbeidsflyt.
Hvordan Xygeni gjør det annerledes
De fleste sårbarhetsskannere ble utviklet for en programvareutviklingsmodell før AI, som hovedsakelig fokuserte på kjente CVE-er og avhengighetsanalyse. Moderne angrep i programvareforsyningskjeden retter seg nå mot AI-generert kode, skadelige pakker, CI/CD pipelines, utviklermiljøer og stadig mer autonome arbeidsflyter. Xygeni forener skanning av applikasjonssårbarhet, deteksjon av skadelig programvare, skanning av hemmeligheter, analyse av utnyttbarhet og AI-bevissthet software supply chain security over hele SDLC. Dette er hvordan:
- Prioriteringstrakt: Ikke alle funn teller. Xygeni filtrerer resultater gjennom utnyttbarhetsanalyse (tilgjengelighet + EPSS-poengsummer) og forretningskontekst. Utviklere ser bare problemene som er reelle risikoer, ikke støy.
- Deteksjon av skadelig programvare på tvers av SDLC: I motsetning til tradisjonelle sårbarhetsskannere som hovedsakelig er avhengige av publiserte CVE-er eller kjente signaturer for skadelig programvare, identifiserer Xygenis Malware Early Warning (MEW)-funksjoner skadelige pakker og mistenkelig atferd før offisielle signaturer eller råd finnes.
- AutoFix-utbedring: I stedet for å dumpe rapporter, skaper Xygeni sikre pull requests med ferdige rettelser. Det kan bety å oppdatere en sårbar avhengighet, tilbakekalle en eksponert hemmelighet eller erstatte usikre kodemønstre automatisk.
- Utviklervennlig CLI: Xygeni utvider også sikkerheten utover arkiver og pipelineinn i moderne utviklermiljøer. Med DevAI og Shield, organisasjoner kan sikre IDE-er, AI-kopiloter, MCP-tilkoblet verktøy, agentkjøretider og utviklerendepunkter som en del av en nulltillitsstrategi for AI-æraen. SDLCKjør en skadelig programvare eller SAST skann lokalt eller i CI/CD med én enkelt kommando:
					xygeni malware -n MyProject --upload
xygeni sast -n MyProject --upload
Se Xygeni It i aksjon
Med denne tilnærmingen er Xygeni ikke bare en annen sårbarhetsskanner, det er det eneste verktøyet som hjelper deg. skann etter applikasjoner og skadelig programvare sammen, prioriter de kritiske risikoene og fiks dem automatisk uten å bremse leveringen.
Start skanning etter programsårbarheter smartere
Ikke nøy deg med verktøy som bare løser halve problemet. Med Xygeni kan du skanne etter sårbarheter i applikasjonen og skann etter skadelig programvare i én enhetlig arbeidsflyt. Vår sårbarhetsskanner gir deg kontekst, prioritering og AutoFix slik at utviklere kan fikse problemer raskt uten å forstyrre leveransen.
- Sikre hele programvareforsyningskjeden din.
- Blokker skadelig programvare før den kommer inn i pipeline.
- Fiks sårbarheter med sikre, automatiserte oppdateringer.
Begynn å skanne smartere med Xygeni. Skann etter sårbarheter i applikasjoner, skadelig programvare, eksponering av hemmeligheter, AI-genererte risikoer og trusler mot programvareforsyningskjeden på tvers av hele din SDLC fra én enkelt AI-bevisst AppSec-plattform.

