






Terraform-programvare har blitt et kjerneverktøy for å administrere skyinfrastruktur. Utviklere og driftsteam bruker det til å definere ressurser som kode, automatisere distribusjoner og holde miljøer konsistente. Fordi det er åpen kildekode og fleksibelt, spiller Terraform en kritisk rolle i begge deler terra iac og terraformsikkerhet.
Automatisering hjelper imidlertid bare når den brukes på en sikker måte. En enkelt feil, som å åpne en AWS-sikkerhetsgruppe for hele internett, kan skape store risikoer. Nyere forskning viser hvordan angripere målrette Terraform for å bryte IaC arbeidsflytDerfor må lagene følge Beste praksis for terraform fra starten. I denne vanlige spørsmålen svarer vi på de vanligste spørsmålene om Terraform og viser hvordan du bruker den i en sikker DevSecOps-arbeidsflyt.
Hva er Terraform-programvare?
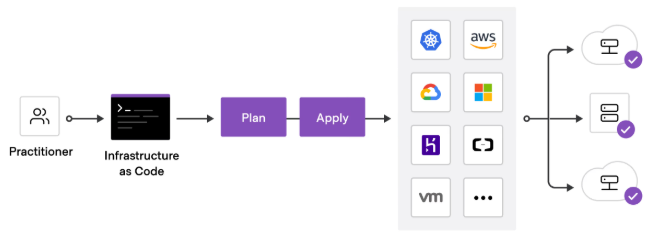
Terraform-programvare er en åpen kildekode-infrastruktur som kode (IaC) verktøy laget av Hashi CorpDen lar utviklere definere infrastruktur med enkle konfigurasjonsfiler skrevet i HCL (Hashi Corp Konfigurasjonsspråk). Med Terraform kan du deklarere ønsket tilstand for ressurser som EC2-instanser, S3-bøtter eller Kubernetes-klynger, og verktøyet håndterer oppretting eller oppdatering av dem slik at de samsvarer.
I motsetning til manuell skyprovisjonering, terra infrastruktur som kode sikrer konsistens på tvers av miljøer. For sikkerhet reduserer det menneskelige feil ved å kode konfigurasjoner som kode. Mange team integrerer også terraformsikkerhet skanner for å fange opp risikoer som ukryptert lagring eller altfor brede IAM-roller.
Hva brukes Terraform-programvare til?
Lag bruker Terraform-programvare å administrere infrastruktur i multiskymiljøer. Vanlige brukstilfeller inkluderer:
- Klargjøring av databehandlings-, lagrings- og nettverksressurser.
- Administrere Kubernetes-klynger.
- Automatisering av distribusjoner i CI/CD pipelines.
- Bruk av konsistente sikkerhetsregler på skybaserte arbeidsbelastninger.
I tillegg terraformsikkerhet gjør det mulig å definere guardrails som kode. Du kan for eksempel håndheve kryptering for RDS-databaser eller begrense innkommende trafikk i terra iac maler. Dette forhindrer at risikable standardverdier når produksjon.
Hvordan fungerer Terraform IaC Arbeid?
terra iac fungerer i en enkel, men kraftig flyt:
- Skriv → definere ressurser i
.tffiler. - Plan → forhåndsvis endringer med
terraform plan. - Påfør → håndhev ønsket tilstand med
terraform apply.
Fordi Terraform sporer ressurser i en tilstandsfil, vet den nøyaktig hva som finnes og hva som må endres. Fra et sikkerhetsperspektiv er dette avgjørende. Hvis for eksempel en S3-bøtte går fra kryptert til ukryptert, kan Terraform oppdage og fikse det. Integrering terraformsikkerhet Sjekker av denne prosessen sikrer at usikre ressurser aldri blir tatt i bruk.
Slik bruker du Terraform for sikkerhet og IaC?
Du kan bruke Terraform-programvare ved å skrive konfigurasjonsfiler som beskriver infrastrukturen din, og deretter bruke dem gjennom skyleverandøren din. Med terra iac, fungerer disse filene som blåkopier som definerer servere, nettverk, lagring og tillatelser på en konsistent måte.
Du kan for eksempel bruke Terraform til å klargjøre Linux-servere, konfigurere Kubernetes-klynger eller administrere AWS Security Groups. I tillegg er mange team avhengige av terraformsikkerhet praksiser for å håndheve kryptering, begrense IAM-policyer og rotere hemmeligheter automatisk.
Sikker bruk av Terraform krever imidlertid mer enn disiplin. Manuelle gjennomganger alene skalerer ikke. Derfor trenger team IaC security verktøy som skanner Terraform-filer automatisk, blokkerer usikre standardinnstillinger som åpne sikkerhetsgrupper og håndhever guardrails direkte inn CI/CD pipelines. Som CI/CD utvikler seg, i samsvar med sikkerhet standards for pipelines i 2025 blir viktig.
Ved å integrere disse praksisene og verktøyene, Terraform-programvare går utover automatisering. Det blir til en sikkerhetsforanstaltning der alle endringer i infrastrukturen går gjennom sikkerhetskontroller før de når produksjon.
Hvordan installere Terraform-programvare?
Installere Terraform-programvare er grei. På Linux kan du bruke apt install terraform (Ubuntu) eller yum install terraform (Red Hat). På macOS kan du bruke Homebrew. Windows-utviklere kjører det vanligvis i WSL eller containere.
For sikkerhets skyld, last alltid ned fra offisielle HashiCorp-kilder. Ikke stol på ubekreftede versjoner. Etter installasjon, sjekk versjonen din med:
terraform version
Er Terraform-programvare gratis?
Ja. Terraform-programvare er åpen kildekode og gratis å bruke. HashiCorp tilbyr imidlertid også Terraform Cloud og Terraform Enterprise for samarbeid, håndheving av retningslinjer og avanserte funksjoner.
For de fleste team fungerer det bra å starte med den gratis versjonen med åpen kildekode. Etter hvert som arbeidsmengden vokser, legger Terraform Cloud til funksjoner som ekstern tilstandsadministrasjon og rollebasert tilgangskontroll, noe som forbedrer terraformsikkerhet i skala.
Hva er Terraform Cloud, og hvorfor er det viktig for sikkerheten?
Terraform Cloud er en SaaS-plattform som utvider terra iac med samarbeidsfunksjoner. Den lagrer tilstandsfiler eksternt, administrerer arbeidsområder for flere team og integrerer policyer med Sentinel.
Fra en terraformsikkerhet perspektiv, dette er viktig fordi lagring av tilstand lokalt kan leak secreteller skape konflikter. Terraform Cloud holder tilstanden beskyttet, versjonert og reviderbar. I CI/CD pipelines, dette forhindrer feilkonfigurasjoner og gir mer innsikt i hver endring.
Hva er en Terraform-modul?
En Terraform-modul er en gjenbrukbar pakke med IaC kode. I stedet for å gjenta de samme blokkene på tvers av miljøer, kan du importere en modul og konfigurere den med variabler.
For eksempel kan en modul for en S3-bøtte håndheve kryptering, logging og tilgangsbegrensninger som standard. Dette gjør terraformsikkerhet sterkere, siden teamene gjenbruker herdede maler i stedet for å gjenoppfinne usikre. Beste praksis for terraform, moduler bør alltid håndheve minsteprivilegium og unngå å eksponere sensitive standardverdier.
Hvordan administrere AWS-sikkerhetsgrupper med Terraform?
En AWS-sikkerhetsgruppe fungerer som en virtuell brannmur. I Terraform definerer du den med aws_security_group ressurs.
For eksempel åpner denne konfigurasjonen port 22 til internett:
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
Selv om det fungerer, skaper det en stor risiko. Angripere skanner konstant etter åpne SSH-porter. Begrens i stedet tilgangen til pålitelige IP-adresser og automatiser gjennomganger i CI/CD. Med terra iac, kan du kode sikre standardinnstillinger og med terraformsikkerhet skanninger, kan du blokkere regler som 0.0.0.0/0 før de når produksjon.
Hva er Terraforms beste praksis for sikkerhet og IaC?
Følgende terra beste praksis hjelper team med å forbedre både pålitelighet og sikkerhet. Uten klare regler kan automatisering skape risikoer i stedet for å løse dem. Med strukturerte arbeidsflyter og guardrails, men hver endring blir tryggere og mer forutsigbar.
Noen av de viktigste terra iac beste praksis inkluderer:
- Bruk moduler for å holde konfigurasjonene modulære og gjenbrukbare → modularitet unngår repetisjon og sikrer konsistens.
- Krypter sensitive data og aldri hardkode hemmeligheter → Hemmeligheter bør lagres sikkert, ikke inne i arkiver.
- Lagre tilstandsfiler i sikre backend-systemer som Terraform Cloud → lokale statlige filer øker sjansen for konflikter eller lekkasjer.
- Valider maler i CI/CD pipelines → sjekker inn pipelines stopper feilkonfigurasjoner før de når produksjon.
- Bruk færrest rettigheter på IAM-policyer → begrens tillatelsene til det som er strengt nødvendig for hver ressurs.
I tillegg er det aldri nok å bare stole på manuelle vurderinger. IaC security verktøy skann Terraform-maler automatisk, fang opp usikre standardinnstillinger som åpne sikkerhetsgrupper eller ukryptert lagring, og håndhev guardrails innsiden pipelines.
Som et resultat, team som tar i bruk Terraform-programvare som en del av DevSecOps-arbeidsflytene deres, tjener de mest når de behandler sikkerhet som kode. Med terraformsikkerhet sjekker integrert i CI/CD, usikre ressurser blokkeres konsekvent. På denne måten, terra iac blir ikke bare en måte å automatisere distribusjoner på, men også en sikkerhetsforanstaltning som beskytter infrastrukturen gjennom design.
Hvordan Xygeni hjelper team med å anvende beste praksis for Terraform-sikkerhet
Terraform leverer konsistens, men bare hvis teamene bruker det riktig. Manuelle gjennomganger skaleres ikke. Xygeni integreres direkte i CI/CD å automatisere terraformsikkerhet sjekker og håndhever guardrails on terra iac.
- Oppdag risikoer tidlig → skanner Terraform-maler for åpne sikkerhetsgrupper, ukrypterte ressurser eller jokertegn-IAM-roller.
- Beskytt hemmeligheter → sørger for at sensitive data aldri commiti ren tekst.
- Sikre arbeidsbelastninger → oppdager CVE-er, skadelig programvare og feilkonfigurasjoner i containerbilder definert av Terraform.
- Automatiser utbedring → AutoFix genererer trygg pull requests å oppdatere usikre maler.
Som et resultat søker lagene Beste praksis for terraform som standard. I stedet for å stole på manuelle kontroller, sørger Xygeni for at alle commit og pipeline håndhever Terraform-programvare sikkerhet i stor skala.
Konklusjon: Sikre Terraform-arbeidsflyter fra starten av
Terraform-programvare gir utviklere en rask og pålitelig måte å definere infrastruktur som kode. Å hoppe over sikkerhet fører imidlertid til problemer som feilkonfigurerte sikkerhetsgrupper, ukrypterte databaser eller lekkede hemmeligheter. Av den grunn er behandling av terra iac ettersom både automatisering og sikkerhet er avgjørende.
For eksempel forhindrer koding av policyer som kode at usikre standardverdier noen gang distribueres. I tillegg automatiserte skanninger i CI/CD pipelines lager et sikkerhetsnett som fanger opp feilkonfigurasjoner før utgivelse. Dessuten, bruk av Beste praksis for terraform som modulær playbooks, færrest privilegier, og hemmelig beskyttelse holder alle miljøer konsistente.
Som et resultat, å kombinere terraformsikkerhet sjekker med IaC Automatisering hjelper team med å bevege seg raskt uten å miste kontrollen. I praksis betyr dette at utviklere kan innovere, samtidig som guardrails sørg for at alle ressurser forblir trygge. Derfor, vedta Terraform-programvare med sterke terra iac og sikkerhetspraksiser er ikke bare effektive, de bygger også skymiljøer som er pålitelige og robuste.

