






Hvis du bruker stripchar for å rense brukerinndata, er du ikke alene. Mange utviklere er avhengige av denne typen input sanitization å blokkere injeksjonsforsøk. Ved første øyekast virker det logisk, fjern farlige tegn, og nyttelasten forsvinner. Denne tilnærmingen gir imidlertid en falsk følelse av sikkerhet. Faktisk kan angripere omgå enkle filtre som stripchar ved hjelp av tilslørte nyttelaster, kodinger eller smart kontekstbytte. Det er derfor smarte utviklere ikke stopper der. I stedet bruker de parameteriserte spørringer, som forhindrer injeksjonsangrep ved roten.
I dette innlegget får du vite hvorfor stripchar feiler i virkelige scenarier, hvordan angripere misbruker disse filtrene, og hvilke sikre alternativer som faktisk fungerer. Vi vil gå gjennom kodeeksempler, vise vanlige bypass-teknikker og forklare hvordan input sanitization må alltid kombineres med strukturelle beskyttelser som parameteriserte spørringer, ellers forblir du sårbar.
Hva stripchar Gjør faktisk (og gjør ikke)
Mange utviklere bruker stripchar eller lignende funksjoner for å fjerne usikre tegn fra brukerinput. Vanligvis fjerner den tegnsetting, spesialsymboler eller alt som ikke er alfanumerisk. Ved første øyekast høres det ut som input sanitization, men det er ikke reell beskyttelse.
La oss analysere det. En funksjon som denne:
					function stripchar(input) {
  return input.replace(/[^\w\s]/gi, '');
}
fjerner tegn som ', "eller ;Så, hvis du skriver inn:
'; DROP TABLE users; --
Det blir:
DROP TABLE users
Selv om brukerinndata ser rent ut, kan angripere fortsatt injisere SQL-nyttelaster kun ved hjelp av logikk, spesielt når applikasjonen bygger spørringer gjennom strengsammenkobling. For å virkelig forhindre SQL-injeksjon, må du bruke parameteriserte spørringer og kontekstbevisst inputhåndtering. Tegnfiltre som stripchar() rett og slett ikke er nok.
Jada, fjernet input kan virke tryggere ved første øyekast. Denne tilnærmingen nøytraliserer imidlertid ikke ondsinnet logikk, den endrer bare hvordan den er skrevet. Faktisk utnytter angripere ofte dette ved å kode nyttelaster, sette inn mellomrom eller bruke fjernede tegn strategisk for å omgå filteret ditt helt.
I tillegg, stripchar mangler kritisk kontekst. Den vet ikke om input er på vei til en database, et skall eller en nettleser. Det betyr at den ikke kan bruke riktig escape eller koding. Å rense input uten å vite destinasjonen er som å escape HTML, mens den virkelige trusselen er SQLi.
Til slutt, stripchar tolker eller sikrer ingenting, den bare redigerer strenger. Og redigering er ikke sikkerhet. Hvis du vil ha ekte beskyttelse, bruk strukturerte, validerte og parameteriserte spørringer. Punktum.
For å gjøre forskjellen tydeligere, kan du se hvordan stripchar sammenlignes side om side med parameteriserte spørringer:
Stripchar vs. parameteriserte spørringer: Hvilken beskytter egentlig koden din?
| Trekk | stripchar() | Parameteriserte spørsmål |
|---|---|---|
| beskyttelse nivå | Grunnleggende strengopprydding. Lett å omgå med koding eller logiske triks. | Sterk beskyttelse mot alle former for SQL-injeksjon. |
| Kontekst bevissthet | Blind for kontekst (SQL, HTML, shell osv.). Gjelder samme regel overalt. | Fullt kontekstbevisst. Bruker riktig escape-kode for hvert miljø. |
| Utviklerens innsats | Rask å implementere, men upålitelig for langvarig bruk. | Krever riktig integrasjon, men robust og fremtidssikker. |
| Bypass-motstand | Lav – angripere tilpasser seg enkelt ved hjelp av mellomrom, koding eller logikk. | Høy – skiller kode fra data og blokkerer injeksjon pålitelig. |
| Sikkerhetstillit | Falsk trygghetsfølelse – kan skjule problemet uten å fikse det. | Pålitelig bransje standard for sikker utførelse av spørringer. |
Hvordan angripere omgår inndatarensing
Slik ser en typisk sårbar flyt ut når utviklere er avhengige av stripchar for sanering av inndata:
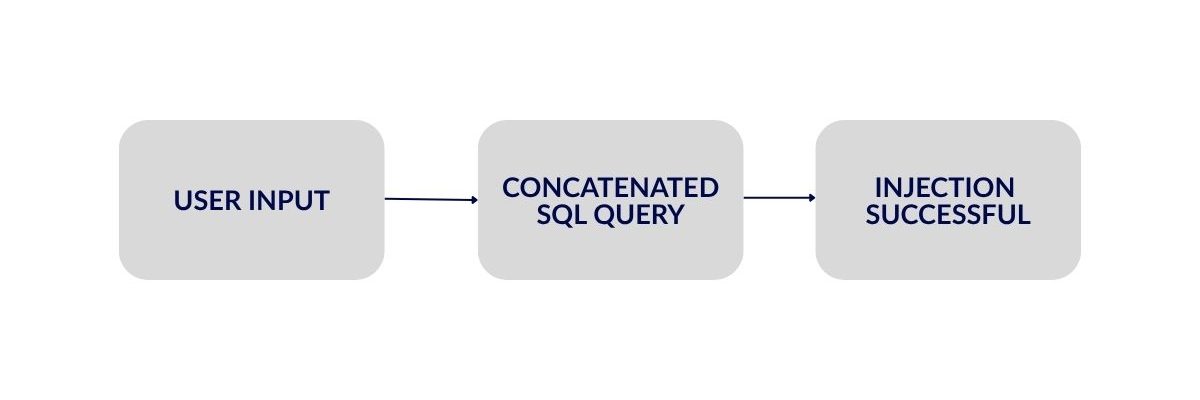
Angripere trenger ikke å ødelegge filtrene dine, de trenger bare å gå rundt demNår utviklere er avhengige av stripchar For rensing av inndata antar de ofte at fjerning av tegn som anførselstegn eller semikolon vil blokkere injeksjonsforsøk. Angripere tilpasser seg imidlertid raskt. De lager tilslørte nyttelaster som slipper gjennom regex-baserte filtre, spesielt når disse filtrene mangler kontekst.
La oss for eksempel si at du prøver å rense inndata slik:
					const input = stripchar(userInput);
// safe to use? maybe not.
db.query("SELECT * FROM users WHERE name = '" + input + "'");
Selv om brukeren ikke kan sende inn en klassisk ' OR 1=1 --, kan de bruke Unicode-triks, strengsammenkobling eller ødelagt syntaks som fortsatt kjører. Nyttelaster som dette fungerer ofte:
0x27206F7220313D31--
eller:
'+UNION+SELECT+null,null,null--
Hvis funksjonen din fjerner tegn som ikke er ord, kan du rekonstruerer ved et uhell en gyldig SQL-kommandoVerre er det at angripere kan kode verdier på måter som passerer filteret ditt, men som blir dekodet av målsystemet.
Foruten SQL-injeksjon, stripchar feiler også i andre sammenhenger, som skallkommandoer, filstier eller til og med JavaScript-utførelse. Siden den mangler noen bevissthet om hvor inputen vil bli brukt, kan den ikke bruke riktig escape eller validering.
Som et resultat input sanitization med stripchar er lett å omgå. Ekte sikkerhet kommer fra kontekstbevisste kontroller, Spesielt parameteriserte spørringer som forhindrer logisk injeksjon fullstendig.
Hvorfor du bør bruke parameteriserte spørringer i stedet
Hvis du vil stoppe injeksjonsangrep på ordentlig, må du slutt å bygge spørringer med strenger. Det er hvor parameteriserte spørringer kom inn. Lik ikke stripchar, de filtrerer ikke, de separer kode fra data på motornivå.
La oss se på den ødelagte spørringen igjen:
					const input = stripchar(userInput);
const query = "SELECT * FROM users WHERE name = '" + input + "'";
Dette er farlig fordi inputen injiseres direkte i SQL. Selv med tegnfjerning bygger du fortsatt en streng som kan misbrukes. Bruk i stedet en parameterisert spørring som denne:
					const query = "SELECT * FROM users WHERE name = ?";
db.execute(query, [userInput]);
Her vet databasedriveren at userInput er data, ikke kjørbar kodeDen unnslipper den automatisk og blokkerer injeksjon, selv om inputen inneholder anførselstegn, semikolon eller heksadesimalkodede nyttelaster.
I Python:
cursor.execute("SELECT * FROM users WHERE name = %s", (user_input,))
I PHP med PDO:
					$stmt = $pdo->prepare("SELECT * FROM users WHERE name = :name");
$stmt->execute(['name' => $input]);
På tvers av alle disse eksemplene, parameteriserte spørringer forhindre injeksjon uten å måtte gjette hvilke tegn som kan være farlige. Du trenger ikke stripchar, Du trenger strukturert, kontekstbevisst spørrekonstruksjon.
I tillegg blokkerer denne teknikken obfuskerte nyttelaster, Unicode-triks og kodingsomgåelser, de samme unnvikelsesmønstrene som finnes i XSS-sårbarheterVerktøy som Xygeni fanger opp disse truslene tidlig med SAST analyse.
Kort sagt, ekte forsvar er ikke avhengig av filtre. De er avhengige av protokoller, pålitelige API-er og full kontekst. Hvis du bruker rammeverk eller dynamisk tjenesteinjeksjon, vær oppmerksom på hvordan input forplanter seg gjennom kodebasen din. Sikker avhengighetsinjeksjon sikrer at selv komplekse strømmer ikke åpner opp nye angrepsflater.
Ikke stol på stripcharBruk Xygeni til å håndheve ekte forsvar
Selv om du bruker parameteriserte spørringer, det er ingen garanti for at hele kodebasen din følger det samme standardEldre logikk, tredjepartsskript eller oversette linjer i en PR kan fortsatt introdusere injeksjonsrisikoer. Det er akkurat der Xygeni hjelper.
Xygeni skanner kildekoden din, pull requestsog CI pipelines å fange:
- Spørrestrenger som bygger SQL med sammenkobling
- Svake eller hjemmelagde filtre som stripchar
- Mistenkelig logikk som samsvarer med kjente obfuskerte nyttelaster
Du trenger ikke å lese gjennom hver linje. Xygeni flagger utrygge mønstre tidlig, gjelder Automatisk fiks der det er mulig, og kan blokkere risikable sammenslåinger med tilpassbare Guardrails.
Kort oppsummert, Xygeni sørger for at parameteriserte spørringer ikke bare er beste praksis, men at de håndheves i stor skala. Ikke mer gjetting. Ingen glemte filtre. Bare ekte beskyttelse.
Vil du se hvordan Xygeni finner usikre spørringer i koden din?
Viktige poenger: Hva du bør huske på stripchar og injeksjonsrisikoer
- stripchar er ikke en sikkerhetsfunksjon – det fjerner tegn, ikke risiko.
- Rensing av inndata er ikke nok når du bygger spørringer med strengsammenkobling.
- Parameteriserte spørringer er det riktige forsvaret, og alle moderne språk eller rammeverk støtter dem.
- Tilslørte nyttelaster kan gli forbi filtre, spesielt hvis kodingstriks er involvert.
- Statisk analyse (SAST) verktøy fanger opp det mennesker går glipp av, inkludert usikre mønstre som skjuler seg i eldre kode.
- Xygeni automatiserer deteksjon, prioritering og til og med utbedring slik at teamet ditt kan fokusere på å skrive funksjoner, ikke på å jakte på sårbarheter.
Konklusjon: Ikke stol på filtre. Sikkert gjennom design.
Stol på funksjoner som stripchar Det kan føles som en rask løsning, men de skaper en falsk trygghetsfølelse. Angripere utvikler seg raskere enn strengfiltre. Den eneste pålitelige måten å stoppe injeksjonsangrep på er ved å skrive sikker kode basert på design, og håndheve den designen overalt.
Verktøy som Xygeni hjelper deg med å gjøre det automatisk. Fra pull request til pipeline, de fanger opp det filtrene dine ikke gjør, og fikser det før det når produksjon.

