






ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੇ ਖੇਤਰ ਨੇ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ? (SCA) ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਤਕਨੀਕੀ ਸ਼ਬਦ। SCA ਇਹ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ ਕਿਉਂਕਿ ਇਹ ਸੁਰੱਖਿਆ, ਲਾਇਸੈਂਸਿੰਗ ਪਾਲਣਾ, ਅਤੇ ਸਾਫਟਵੇਅਰ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਇਕਸਾਰਤਾ ਨੂੰ ਬਣਾਈ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਇਹ ਜਾਣੇ-ਪਛਾਣੇ ਕਮਜ਼ੋਰੀਆਂ ਵਾਲੇ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਦੀ ਖੋਜ ਅਤੇ ਉਪਚਾਰ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ। ਪਰ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕਿਵੇਂ ਹੋਂਦ ਵਿੱਚ ਆਏ, ਅਤੇ ਇਹ ਲਾਜ਼ਮੀ ਕਿਉਂ ਬਣ ਗਿਆ ਹੈ?
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਉਤਪਤੀ
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ, ਅਤੇ ਇਹ ਕਿਉਂ ਬਣਾਇਆ ਗਿਆ ਸੀ?
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ, ਅਤੇ ਇਹ ਕਿਵੇਂ ਹੋਇਆ? SCA ਆਧੁਨਿਕ ਐਪਲੀਕੇਸ਼ਨ ਵਿਕਾਸ ਵਿੱਚ ਓਪਨ-ਸੋਰਸ ਸੌਫਟਵੇਅਰ (OSS) ਦੀ ਵਧਦੀ ਵਰਤੋਂ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਲਾਇਬ੍ਰੇਰੀਆਂ ਦੇ ਪ੍ਰਚਲਨ ਨੂੰ ਪ੍ਰਬੰਧਿਤ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਤੋਂ ਉਭਰਿਆ। ਜਿਵੇਂ ਕਿ ਕੰਪਨੀਆਂ ਵਿਕਾਸ ਚੱਕਰਾਂ ਨੂੰ ਤੇਜ਼ ਕਰਨ ਅਤੇ ਲਾਗਤਾਂ ਘਟਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਹੀਆਂ ਸਨ, ਉਹ ਇਹਨਾਂ ਮੁੜ ਵਰਤੋਂ ਯੋਗ ਹਿੱਸਿਆਂ ਵੱਲ ਤੇਜ਼ੀ ਨਾਲ ਮੁੜ ਗਈਆਂ।
ਹਾਲਾਂਕਿ, ਇਸ ਤਬਦੀਲੀ ਨੇ ਨਵੀਆਂ ਸਮੱਸਿਆਵਾਂ ਪੇਸ਼ ਕੀਤੀਆਂ, ਜਿਵੇਂ ਕਿ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਨਾਲ ਨਜਿੱਠਣਾ ਅਤੇ ਓਪਨ ਸੋਰਸ ਨਾਲ ਸਬੰਧਤ ਲਾਇਸੈਂਸ ਮੁੱਦੇ।
ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਪਹਿਲਾਂ ਇਹਨਾਂ ਹਿੱਸਿਆਂ ਦੀ ਇੱਕ ਦਸਤੀ ਵਸਤੂ ਸੂਚੀ ਬਣਾਈ ਰੱਖਣੀ ਪੈਂਦੀ ਸੀ SCA ਸੰਸਥਾਗਤ ਰੂਪ ਦਿੱਤਾ ਗਿਆ ਸੀ। ਇਹ ਇੱਕ ਗਲਤੀ-ਸੰਭਾਵੀ ਅਤੇ ਸਮਾਂ ਲੈਣ ਵਾਲੀ ਪ੍ਰਕਿਰਿਆ ਸੀ। ਇੱਕ ਵਧੇਰੇ ਯੋਜਨਾਬੱਧ ਪਹੁੰਚ ਦੀ ਇੱਛਾ ਨੇ ਅਜਿਹੇ ਸਾਧਨਾਂ ਅਤੇ ਵਿਧੀਆਂ ਦੇ ਵਿਕਾਸ ਵੱਲ ਅਗਵਾਈ ਕੀਤੀ ਜੋ ਇਹਨਾਂ ਹਿੱਸਿਆਂ ਦੇ ਜੋਖਮਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਸਕੈਨ, ਪਛਾਣ ਅਤੇ ਮੁਲਾਂਕਣ ਕਰ ਸਕਦੇ ਸਨ। ਅੱਜ, ਇਸ ਪਹੁੰਚ ਨੂੰ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਵਜੋਂ ਜਾਣਿਆ ਜਾਂਦਾ ਹੈ।
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ: ਅਧਿਕਾਰਤ ਪਰਿਭਾਸ਼ਾ
ਅਧਿਕਾਰਤ ਸਰੋਤਾਂ ਤੋਂ ਕੁਝ ਪਰਿਭਾਸ਼ਾਵਾਂ ਹਨ। ਇਹ ਸਾਰੇ ਸਰੋਤ ਦੇ ਮੁੱਲ ਨੂੰ ਪਛਾਣਦੇ ਹਨ ਸਾੱਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਅੱਜ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੁਨੀਆ ਵਿੱਚ।
ਲੀਨਕਸ ਫਾਉਂਡੇਸ਼ਨ ਇਸ ਵਿੱਚ ਮੁਲਾਂਕਣ ਲਈ ਗਾਈਡ ਖੋਲ੍ਹੋ SCA ਸੰਦ, ਬਾਰੇ ਦੱਸਦਾ ਹੈ SCA as "ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਅਭਿਆਸਾਂ ਦਾ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਹਿੱਸਾ, ਜਿਸਦਾ ਉਦੇਸ਼ ਕੋਡਬੇਸ ਦੇ ਅੰਦਰ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਦੀ ਪਛਾਣ ਕਰਨਾ, ਉਨ੍ਹਾਂ ਦੀਆਂ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨਾ, ਅਤੇ ਲਾਇਸੈਂਸਿੰਗ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ ਹੈ।" ਇਹ ਪਰਿਭਾਸ਼ਾ ਉਸ ਵਿਆਪਕ ਭੂਮਿਕਾ ਨੂੰ ਉਜਾਗਰ ਕਰਦੀ ਹੈ ਜੋ SCA ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਵਿੱਚ ਸੁਰੱਖਿਆ ਅਤੇ ਕਾਨੂੰਨੀ ਜੋਖਮਾਂ ਦੇ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦਾ ਹੈ।
OWASP (ਓਪਨ ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰੋਜੈਕਟ), ਇੱਕ ਗੈਰ-ਮੁਨਾਫ਼ਾ ਸੰਗਠਨ ਜੋ ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਲਈ ਸਮਰਪਿਤ ਹੈ, ਦੱਸਦਾ ਹੈ SCA ਇੱਕ ਦੇ ਤੌਰ ਤੇ ਤੀਜੀ-ਧਿਰ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਸੌਫਟਵੇਅਰ ਅਤੇ ਹਾਰਡਵੇਅਰ ਹਿੱਸਿਆਂ ਦੀ ਵਰਤੋਂ ਤੋਂ ਜੋਖਮ ਦੇ ਸੰਭਾਵੀ ਖੇਤਰਾਂ ਦੀ ਪਛਾਣ ਕਰਨ ਦੀ ਪ੍ਰਕਿਰਿਆ।"
ਐਨਆਈਐਸਟੀ (ਨੈਸ਼ਨਲ ਇੰਸਟੀਚਿਊਟ ਆਫ਼ Standard(ਐੱਸ ਅਤੇ ਤਕਨਾਲੋਜੀ), ਆਪਣੇ ਸੁਰੱਖਿਆ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ਾਂ ਵਿੱਚ, ਦੀ ਮਹੱਤਤਾ 'ਤੇ ਵੀ ਜ਼ੋਰ ਦਿੰਦਾ ਹੈ SCA ਸਾਫਟਵੇਅਰ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੇ ਅੰਦਰ ਤੀਜੀ-ਧਿਰ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਦੀ ਵਰਤੋਂ ਨਾਲ ਜੁੜੇ ਜੋਖਮਾਂ ਦੀ ਪਛਾਣ ਅਤੇ ਪ੍ਰਬੰਧਨ ਵਿੱਚ। NIST ਦੇ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ ਅਕਸਰ ਉਦਯੋਗਾਂ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਲਈ ਇੱਕ ਮਾਪਦੰਡ ਵਜੋਂ ਵਰਤੇ ਜਾਂਦੇ ਹਨ।
ਸੌਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਵਿਹਾਰਕ ਸ਼ਬਦਾਂ ਵਿੱਚ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨਾ
ਹੁਣ ਜਦੋਂ ਅਸੀਂ ਇਹ ਕਵਰ ਕਰ ਲਿਆ ਹੈ ਕਿ ਕਿਵੇਂ ਸਾੱਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਇਹ ਕਿਵੇਂ ਹੋਇਆ ਅਤੇ ਉਦਯੋਗ ਦੇ ਨੇਤਾ ਇਸਨੂੰ ਕਿਵੇਂ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੇ ਹਨ, ਆਓ ਇਸਨੂੰ ਸਰਲ ਸ਼ਬਦਾਂ ਵਿੱਚ ਵੰਡੀਏ ਅਤੇ ਅਸਲ ਵਿੱਚ ਸਮਝੀਏ ਕਿ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ।
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਇੱਕ ਸੁਰੱਖਿਆ ਅਭਿਆਸ ਹੈ ਜੋ ਸੰਗਠਨਾਂ ਨੂੰ ਓਪਨ-ਸੋਰਸ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਸਾਫਟਵੇਅਰ ਹਿੱਸਿਆਂ ਨਾਲ ਸਬੰਧਤ ਜੋਖਮਾਂ ਦੀ ਪਛਾਣ ਕਰਨ, ਮੁਲਾਂਕਣ ਕਰਨ ਅਤੇ ਘਟਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।. ਇਹ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸਕੈਨਿੰਗ, ਲਾਇਸੈਂਸਿੰਗ ਮੁੱਦਿਆਂ ਦੀ ਜਾਂਚ, ਅਤੇ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ।
ਰਵਾਇਤੀ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਦੇ ਉਲਟ ਜੋ ਕਸਟਮ ਕੋਡ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਹਨ, ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਅੰਦਰੂਨੀ ਤੌਰ 'ਤੇ ਵਿਕਸਤ ਸਾਫਟਵੇਅਰ ਤੋਂ ਪਰੇ ਦੇਖਦਾ ਹੈ। ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਐਪਲੀਕੇਸ਼ਨ ਵਿੱਚ ਵਰਤੀ ਜਾਣ ਵਾਲੀ ਹਰ ਬਾਹਰੀ ਨਿਰਭਰਤਾ ਸੁਰੱਖਿਅਤ, ਕਾਨੂੰਨੀ ਤੌਰ 'ਤੇ ਅਨੁਕੂਲ, ਅਤੇ ਜਾਣੇ-ਪਛਾਣੇ ਖਤਰਿਆਂ ਤੋਂ ਮੁਕਤ ਹੈ।
ਜਿਵੇਂ ਕਿ ਸੰਗਠਨ ਓਪਨ-ਸੋਰਸ ਸੌਫਟਵੇਅਰ 'ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਰਹਿੰਦੇ ਹਨ, ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਆਧੁਨਿਕ DevSecOps ਰਣਨੀਤੀਆਂ ਦਾ ਇੱਕ ਬੁਨਿਆਦੀ ਹਿੱਸਾ ਬਣ ਗਿਆ ਹੈ। ਇਹ ਡਿਵੈਲਪਰਾਂ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਬਣਾਈ ਰੱਖਣ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ।
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਨੂੰ ਇਸ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ CI/CD pipelines, ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾ ਸਕਦੀਆਂ ਹਨ, ਅਤੇ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਆਖਰੀ-ਮਿੰਟ ਦੇ ਹੈਰਾਨੀ ਤੋਂ ਬਚ ਸਕਦੀਆਂ ਹਨ। ਇੱਕ ਅਜਿਹੇ ਯੁੱਗ ਵਿੱਚ ਜਿੱਥੇ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਵੱਧ ਰਹੇ ਹਨ, ਇੱਕ ਮਜ਼ਬੂਤ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਰਣਨੀਤੀ ਹੋਣਾ ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਹੈ - ਇਹ ਜ਼ਰੂਰੀ ਹੈ।
ਦੇ ਲਾਭ ਸਾੱਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ
ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਓ ਅਤੇ ਹੱਲ ਕਰੋ: ਸਾੱਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਲਗਾਤਾਰ ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਕੋਡਬੇਸਾਂ ਦੀ ਜਾਂਚ ਕਰਦੇ ਹਨ। ਉਹ ਇੰਜੀਨੀਅਰਾਂ ਨੂੰ ਮੁੱਦਿਆਂ ਨੂੰ ਹੱਲ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਣ ਲਈ ਮਹੱਤਵਪੂਰਨ ਸੂਝ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ, ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹਨਾਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾ ਸਕੇ।
ਲਾਇਸੈਂਸ ਦੀ ਪਾਲਣਾ ਨੂੰ ਬਣਾਈ ਰੱਖਦਾ ਹੈ: ਸਾੱਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਲਈ ਲਾਇਸੈਂਸਾਂ ਦੇ ਪ੍ਰਬੰਧਨ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ। ਇਹ ਕਾਨੂੰਨੀ ਖਤਰਿਆਂ ਤੋਂ ਬਚਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਅਤੇ ਹਰੇਕ ਹਿੱਸੇ ਦੀ ਵਰਤੋਂ ਦੀਆਂ ਸ਼ਰਤਾਂ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ।
ਐਡਵਾਂਸ ਸੁਰੱਖਿਆ ਆਸਣ: ਜਦੋਂ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ SDLC, SCA ਤੁਹਾਡੀ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਨੂੰ ਘਟਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਵਿਰੋਧੀਆਂ ਲਈ ਵਧੇਰੇ ਚੁਣੌਤੀਪੂਰਨ ਐਕਸਪੋਜ਼ਰ ਟੀਚੇ ਵੀ ਬਣਾਉਂਦਾ ਹੈ।
ਇਸੇ SCA ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਜ਼ਰੂਰੀ ਹੈ
ਅੱਜ, ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਵਿਕਸਤ ਹੋਏ ਹਨ, ਜਿਸ ਨਾਲ ਤੀਜੀ-ਧਿਰ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਸਿੱਧੇ ਕੋਡ ਸ਼ੋਸ਼ਣ ਵਾਂਗ ਹੀ ਖ਼ਤਰਨਾਕ ਹੋ ਗਈਆਂ ਹਨ।
ਹਮਲਾਵਰ ਵੱਧ ਤੋਂ ਵੱਧ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾ ਰਹੇ ਹਨ। ਇਹ ਨਿਰਭਰਤਾਵਾਂ ਅਕਸਰ ਇੱਕ ਕਮਜ਼ੋਰ ਲਿੰਕ ਵਜੋਂ ਕੰਮ ਕਰਦੀਆਂ ਹਨ, ਜੋ ਕਿਸੇ ਹੋਰ ਸੁਰੱਖਿਅਤ ਐਪਲੀਕੇਸ਼ਨ ਵਿੱਚ ਇੱਕ ਆਸਾਨ ਐਂਟਰੀ ਪੁਆਇੰਟ ਪ੍ਰਦਾਨ ਕਰਦੀਆਂ ਹਨ।
ਬਿਨਾ SCA, ਸੰਗਠਨ ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਨੂੰ ਚੁੱਪ ਪਰ ਗੰਭੀਰ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦੇ ਸੰਪਰਕ ਵਿੱਚ ਛੱਡ ਦਿੰਦੇ ਹਨ। ਤੀਜੀ-ਧਿਰ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਰਿਹਾ - ਇਹ ਜ਼ਰੂਰੀ ਹੈ।
SCA ਐਪਸੇਕ ਲੈਂਡਸਕੇਪ ਵਿੱਚ
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਵਿੱਚ ਜੋਖਮਾਂ ਨੂੰ ਸੰਬੋਧਿਤ ਕਰਕੇ ਮੌਜੂਦਾ ਸੁਰੱਖਿਆ ਜਾਂਚ ਅਭਿਆਸਾਂ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦਾ ਹੈ।
ਸਥਿਰ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ (SAST) ਕਸਟਮ-ਲਿਖੇ ਕੋਡ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ। ਹਾਲਾਂਕਿ, ਇਹ ਬਾਹਰੀ ਨਿਰਭਰਤਾਵਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨਹੀਂ ਕਰਦਾ ਹੈ। SCA ਇਸ ਪਾੜੇ ਨੂੰ ਓਪਨ-ਸੋਰਸ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਲਾਇਬ੍ਰੇਰੀਆਂ ਨੂੰ ਸਕੈਨ ਕਰਕੇ, ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਅਤੇ ਲੁਕੀਆਂ ਹੋਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾ ਕੇ ਭਰਦਾ ਹੈ।
ਉਦਾਹਰਣ ਵਜੋਂ, ਸਾਡੇ ਬਲੌਗ ਪੋਸਟ ਵਿੱਚ, "SCA vs SAST: ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਵਿੱਚ ਮੁੱਖ ਅੰਤਰ, " ਅਸੀਂ ਦੱਸਦੇ ਹਾਂ ਕਿ ਇਹ ਤਰੀਕੇ ਇਕੱਠੇ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ। SCA ਬਾਹਰੀ ਕੋਡ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ, ਜਦੋਂ ਕਿ SAST ਅੰਦਰੂਨੀ ਤੌਰ 'ਤੇ ਵਿਕਸਤ ਕੋਡ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ। ਨਾਲ ਹੀ, ਤੁਸੀਂ ਸਾਡੇ SafeDev ਟਾਕ ਐਡੀਸ਼ਨ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰ ਸਕਦੇ ਹੋ SCA or SAST - ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਲਈ ਉਹ ਇੱਕ ਦੂਜੇ ਦੇ ਪੂਰਕ ਕਿਵੇਂ ਹੁੰਦੇ ਹਨ?
ਇਕੱਠੇ, SCA ਅਤੇ SAST ਇੱਕ ਵਿਆਪਕ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਬਣਾਓ। SAST ਡਿਵੈਲਪਰਾਂ ਦੁਆਰਾ ਪੇਸ਼ ਕੀਤੀਆਂ ਗਈਆਂ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਜਦੋਂ ਕਿ SCA ਬਾਹਰੀ ਖਤਰਿਆਂ ਦੇ ਵਿਰੁੱਧ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ।
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ
ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਲਈ, ਟੀਮਾਂ ਨੂੰ ਇਹ ਸਮਝਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ ਕਿ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ (SCA) ਹੈ ਅਤੇ ਇਹ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ। ਆਧੁਨਿਕ ਐਪਲੀਕੇਸ਼ਨਾਂ ਓਪਨ-ਸੋਰਸ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀਆਂ ਹਨ, ਜਿਸ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਲੱਭਣਾ, ਜੋਖਮਾਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਅਤੇ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ ਜ਼ਰੂਰੀ ਹੋ ਜਾਂਦਾ ਹੈ।
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਟੀਮਾਂ ਨੂੰ ਉਹਨਾਂ ਦੀਆਂ ਸਾਫਟਵੇਅਰ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ, ਮੁਲਾਂਕਣ ਕਰਨ ਅਤੇ ਠੀਕ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਕੇ ਇਸ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦੇ ਹਨ। ਆਓ ਦੇਖੀਏ ਕਿ ਉਹ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ।
1. ਹਿੱਸਿਆਂ ਦੀ ਖੋਜ ਕਰਨਾ
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਵਿੱਚ ਪਹਿਲਾ ਕਦਮ ਸਾਰੀਆਂ ਸਾਫਟਵੇਅਰ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਲੱਭਣਾ ਹੈ। ਆਧੁਨਿਕ ਐਪਲੀਕੇਸ਼ਨਾਂ ਬਹੁਤ ਸਾਰੀਆਂ ਓਪਨ-ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ ਦੀ ਵਰਤੋਂ ਕਰਦੀਆਂ ਹਨ, ਅਤੇ ਕੁਝ ਨੇਸਟਡ ਨਿਰਭਰਤਾਵਾਂ ਲਿਆਉਂਦੀਆਂ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਡਿਵੈਲਪਰ ਹਮੇਸ਼ਾ ਟਰੈਕ ਨਹੀਂ ਕਰਦੇ।
SCA ਟੂਲ ਰਿਪੋਜ਼ਟਰੀਆਂ, ਪੈਕੇਜ ਮੈਨੇਜਰਾਂ ਨੂੰ ਸਕੈਨ ਕਰਦੇ ਹਨ, ਅਤੇ ਸਾਰੀਆਂ ਸਿੱਧੀਆਂ ਅਤੇ ਪਰਿਵਰਤਨਸ਼ੀਲ (ਅਸਿੱਧੀਆਂ) ਨਿਰਭਰਤਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਫਾਈਲਾਂ ਬਣਾਉਂਦੇ ਹਨ। ਸਕੈਨ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਉਹ ਸਮੱਗਰੀ ਦਾ ਇੱਕ ਸਾਫਟਵੇਅਰ ਬਿੱਲ ਬਣਾਉਂਦੇ ਹਨ (SBOM)—ਕੰਪੋਨੈਂਟਸ, ਵਰਜਨਾਂ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਇੱਕ ਵਿਸਤ੍ਰਿਤ ਸੂਚੀ।
ਇਸ ਦ੍ਰਿਸ਼ਟੀ ਨਾਲ, ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦੀ ਜਾਂਚ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਬਿਲਕੁਲ ਜਾਣਦੀਆਂ ਹਨ ਕਿ ਉਨ੍ਹਾਂ ਦੇ ਕੋਡਬੇਸ ਵਿੱਚ ਕੀ ਹੈ।
2. ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ
ਇੱਕ ਵਾਰ ਜਦੋਂ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਨਿਰਭਰਤਾਵਾਂ ਦਾ ਨਕਸ਼ਾ ਬਣਾਉਂਦਾ ਹੈ, ਤਾਂ ਅਗਲਾ ਕਦਮ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਨੂੰ ਲੱਭਣਾ ਹੁੰਦਾ ਹੈ। SCA ਟੂਲ ਜਾਣੇ-ਪਛਾਣੇ ਕਮਜ਼ੋਰੀ ਡੇਟਾਬੇਸਾਂ ਦੇ ਵਿਰੁੱਧ ਹਿੱਸਿਆਂ ਦੀ ਜਾਂਚ ਕਰਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ:
- ਰਾਸ਼ਟਰੀ ਕਮਜ਼ੋਰੀ ਡੇਟਾਬੇਸ (NVD) - ਇੱਕ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ ਸਰਕਾਰੀ ਡੇਟਾਬੇਸ।
- ਆਮ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਐਕਸਪੋਜ਼ਰ (CVE) - ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਦੀ ਇੱਕ ਵਿਸ਼ਵਵਿਆਪੀ ਸੂਚੀ।
- GitHub ਸੁਰੱਖਿਆ ਸਲਾਹਕਾਰ - ਸੁਰੱਖਿਆ ਖੋਜਕਰਤਾਵਾਂ ਅਤੇ ਪੈਕੇਜ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲਿਆਂ ਦੀਆਂ ਰਿਪੋਰਟਾਂ।
- ਹੋਰ ਸੁਰੱਖਿਆ ਸਰੋਤ - ਕੁਝ ਸਾਧਨਾਂ ਵਿੱਚ ਨਿੱਜੀ ਖਤਰੇ ਦੀ ਖੁਫੀਆ ਜਾਣਕਾਰੀ ਵੀ ਸ਼ਾਮਲ ਹੁੰਦੀ ਹੈ।
ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨਾਲ ਕੰਪੋਨੈਂਟ ਵਰਜਨਾਂ ਨੂੰ ਮਿਲਾ ਕੇ, SCA ਟੂਲ ਟੀਮਾਂ ਨੂੰ ਜਲਦੀ ਸੁਚੇਤ ਕਰਦੇ ਹਨ ਤਾਂ ਜੋ ਉਹ ਸਾਫਟਵੇਅਰ ਜਾਰੀ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਹੱਲ ਕਰ ਸਕਣ।
3. ਲਾਇਸੈਂਸ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ
ਬਹੁਤ ਸਾਰੇ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟ ਕਾਨੂੰਨੀ ਜ਼ਰੂਰਤਾਂ ਦੇ ਨਾਲ ਆਉਂਦੇ ਹਨ। ਕੁਝ ਮੁਫ਼ਤ ਵਰਤੋਂ ਦੀ ਆਗਿਆ ਦਿੰਦੇ ਹਨ, ਜਦੋਂ ਕਿ ਦੂਸਰੇ ਸੋਧ, ਮੁੜ ਵੰਡ, ਜਾਂ ਵਪਾਰਕ ਵਰਤੋਂ ਨੂੰ ਸੀਮਤ ਕਰਦੇ ਹਨ।
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਹਰੇਕ ਕੰਪੋਨੈਂਟ ਦੇ ਲਾਇਸੈਂਸ ਅਤੇ ਫਲੈਗ ਮੁੱਦਿਆਂ ਦੀ ਜਾਂਚ ਕਰਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ:
- ਅਸੰਗਤ ਲਾਇਸੈਂਸ ਸ਼ਰਤਾਂ - ਕੁਝ ਲਾਇਸੈਂਸਾਂ (ਜਿਵੇਂ ਕਿ GPL) ਨੂੰ ਓਪਨ-ਸੋਰਸ ਬਣਨ ਲਈ ਮਲਕੀਅਤ ਵਾਲੇ ਸੌਫਟਵੇਅਰ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
- ਵਿਸ਼ੇਸ਼ਤਾ ਲੋੜਾਂ - ਕੁਝ ਲਾਇਸੈਂਸਾਂ ਲਈ ਦਸਤਾਵੇਜ਼ਾਂ ਵਿੱਚ ਸਹੀ ਕ੍ਰੈਡਿਟ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
- ਵਰਜਿਤ ਵਰਤੋਂ - ਕੁਝ ਲਾਇਸੰਸ ਵਪਾਰਕ ਜਾਂ enterprise ਕਾਰਜ.
ਲਾਇਸੈਂਸ ਦੀ ਪਾਲਣਾ ਦੀ ਜਲਦੀ ਜਾਂਚ ਕਰਕੇ, ਟੀਮਾਂ ਕਾਨੂੰਨੀ ਜੋਖਮਾਂ ਅਤੇ ਕੰਪਨੀ ਦੀਆਂ ਨੀਤੀਆਂ ਨਾਲ ਟਕਰਾਅ ਤੋਂ ਬਚਦੀਆਂ ਹਨ।
4. ਜੋਖਮਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ
ਹਰ ਸੁਰੱਖਿਆ ਮੁੱਦੇ 'ਤੇ ਤੁਰੰਤ ਧਿਆਨ ਦੇਣ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ। ਕੁਝ ਕਮਜ਼ੋਰੀਆਂ ਮਹੱਤਵਪੂਰਨ ਹੁੰਦੀਆਂ ਹਨ, ਜਦੋਂ ਕਿ ਕੁਝ ਘੱਟ ਜੋਖਮ ਪੈਦਾ ਕਰਦੀਆਂ ਹਨ। SCA ਟੂਲ ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਨੂੰ ਇਸ ਆਧਾਰ 'ਤੇ ਦਰਜਾ ਦਿੰਦੇ ਹਨ:
- ਗੰਭੀਰਤਾ ਸਕੋਰ (CVSS, EPSS) - ਇਹ ਮਾਪਦਾ ਹੈ ਕਿ ਕਮਜ਼ੋਰੀ ਕਿੰਨੀ ਖ਼ਤਰਨਾਕ ਹੈ।
- ਸ਼ੋਸ਼ਣਯੋਗਤਾ - ਇਹ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਕੀ ਹਮਲਾਵਰ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਹਮਲਿਆਂ ਵਿੱਚ ਮੁੱਦੇ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹਨ।
- ਕਾਰੋਬਾਰੀ ਪ੍ਰਭਾਵ - ਜਾਂਚ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਕਮਜ਼ੋਰੀ ਮਹੱਤਵਪੂਰਨ ਸਾਫਟਵੇਅਰ ਫੰਕਸ਼ਨਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦੀ ਹੈ।
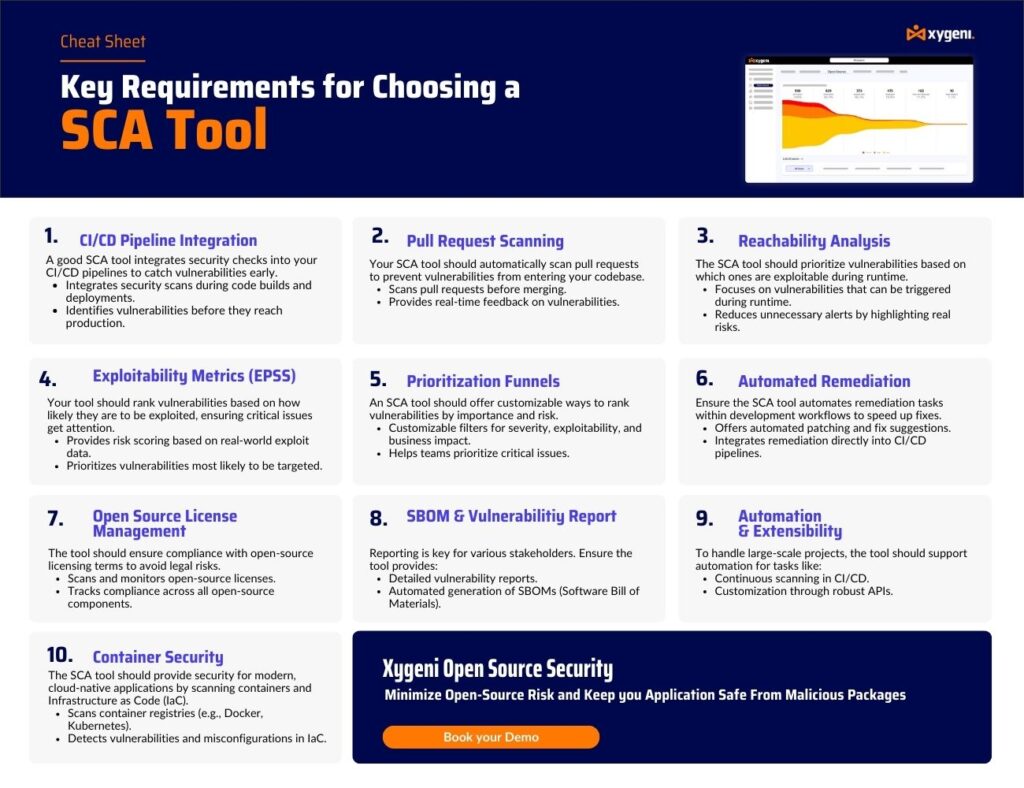
ਕੁਝ ਉੱਨਤ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਵੀ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ, ਜੋ ਇਹ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਕਮਜ਼ੋਰ ਕੋਡ ਅਸਲ ਵਿੱਚ ਐਪਲੀਕੇਸ਼ਨ ਵਿੱਚ ਚੱਲਦਾ ਹੈ। ਇਹ ਗਲਤ ਸਕਾਰਾਤਮਕਤਾਵਾਂ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
5. ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ
ਹਰ ਰੋਜ਼ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਿਖਾਈ ਦਿੰਦੀਆਂ ਹਨ। ਇੱਕ ਪੈਕੇਜ ਜੋ ਕੱਲ੍ਹ ਸੁਰੱਖਿਅਤ ਸੀ, ਕੱਲ੍ਹ ਨੂੰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਬਣ ਸਕਦਾ ਹੈ। ਸਾਫਟਵੇਅਰ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਲਈ ਇੱਕ ਵਾਰ ਸਕੈਨ ਕਰਨਾ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ।
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਲਗਾਤਾਰ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦੇ ਹਨ, ਇਹਨਾਂ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ CI/CD pipelines ਅਤੇ ਵਿਕਾਸ ਵਰਕਫਲੋ। ਉਹ:
- ਮੌਜੂਦਾ ਹਿੱਸਿਆਂ ਵਿੱਚ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਓ।
- ਜਦੋਂ ਨਵੇਂ ਸੁਰੱਖਿਆ ਖਤਰੇ ਸਾਹਮਣੇ ਆਉਂਦੇ ਹਨ ਤਾਂ ਅਸਲ-ਸਮੇਂ ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਭੇਜੋ।
- ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਦੌਰਾਨ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰੋ।
ਹਰ ਸਮੇਂ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਕੇ, ਟੀਮਾਂ ਸਮੇਂ-ਸਮੇਂ 'ਤੇ ਸਮੀਖਿਆਵਾਂ ਦੀ ਉਡੀਕ ਕਰਨ ਦੀ ਬਜਾਏ, ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਪ੍ਰਗਟ ਹੁੰਦੇ ਹੀ ਉਹਨਾਂ ਨੂੰ ਠੀਕ ਕਰਦੀਆਂ ਹਨ।
6. ਉਪਚਾਰ ਮਾਰਗਦਰਸ਼ਨ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨਾ
ਸੁਰੱਖਿਆ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਲੱਭਣਾ ਸਿਰਫ਼ ਅੱਧਾ ਕੰਮ ਹੈ - ਟੀਮਾਂ ਨੂੰ ਉਨ੍ਹਾਂ ਨੂੰ ਠੀਕ ਕਰਨ ਲਈ ਇੱਕ ਸਪੱਸ਼ਟ ਯੋਜਨਾ ਦੀ ਵੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। SCA ਟੂਲ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਇਹ ਸੁਝਾਅ ਦੇ ਕੇ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ:
- ਨਿਰਭਰਤਾਵਾਂ ਦੇ ਸੁਰੱਖਿਅਤ ਸੰਸਕਰਣ - ਪੈਚਡ ਰੀਲੀਜ਼ ਵਿੱਚ ਅੱਪਗ੍ਰੇਡ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ।
- ਵਿਕਲਪਿਕ ਲਾਇਬ੍ਰੇਰੀਆਂ - ਅਣ-ਸੰਭਾਲ ਜਾਂ ਜੋਖਮ ਭਰੇ ਹਿੱਸਿਆਂ ਨੂੰ ਬਦਲਣਾ।
- ਸੁਰੱਖਿਆ ਪੈਚ - ਜਦੋਂ ਅੱਪਗ੍ਰੇਡ ਸੰਭਵ ਨਾ ਹੋਵੇ ਤਾਂ ਉਪਲਬਧ ਫਿਕਸ ਲਾਗੂ ਕਰਨਾ।
ਕੁਝ ਉੱਨਤ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਵੀ ਬਣਾ ਕੇ ਉਪਚਾਰ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦੇ ਹਨ pull requests ਫਿਕਸ ਦੇ ਨਾਲ, ਹੱਥੀਂ ਕੰਮ ਘਟਾਉਣਾ ਅਤੇ ਪੈਚਿੰਗ ਨੂੰ ਤੇਜ਼ ਕਰਨਾ।
ਜ਼ਾਇਗੇਨੀ ਦਾ ਐਡਵਾਂਸਡ SCA ਦਾ ਹੱਲ
ਜਦੋਂ ਕਿ ਰਵਾਇਤੀ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਟੂਲ ਬੁਨਿਆਦੀ ਕਮਜ਼ੋਰੀ ਖੋਜ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦੇ ਹਨ, ਜ਼ਾਇਗੇਨੀ ਇੱਕ ਹੋਰ ਉੱਨਤ ਪਹੁੰਚ ਅਪਣਾਉਂਦੀ ਹੈ। ਇਹ ਸ਼ੁੱਧਤਾ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ, ਝੂਠੇ ਸਕਾਰਾਤਮਕਤਾ ਨੂੰ ਘਟਾਉਣ ਅਤੇ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਨੂੰ ਵਧਾਉਣ ਲਈ ਅਸਲ-ਸਮੇਂ ਦੇ ਖਤਰੇ ਦੀ ਖੁਫੀਆ ਜਾਣਕਾਰੀ, ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ, ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਦਾ ਹੈ।

ਜ਼ਾਇਜੇਨੀ ਕਿਉਂ ਚੁਣੋ SCA?
- ਰੀਅਲ-ਟਾਈਮ ਥਰੈਟ ਇੰਟੈਲੀਜੈਂਸ - ਸਮੇਂ-ਸਮੇਂ 'ਤੇ ਸਕੈਨ 'ਤੇ ਨਿਰਭਰ ਕਰਨ ਦੀ ਬਜਾਏ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਤੁਰੰਤ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ।
- ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ - ਇਹ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਇੱਕ ਕਮਜ਼ੋਰੀ ਅਸਲ ਵਿੱਚ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਵਿੱਚ ਵਰਤੀ ਜਾਂਦੀ ਹੈ, ਝੂਠੇ ਅਲਾਰਮਾਂ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ।
- ਸਵੈਚਲਿਤ ਉਪਚਾਰ - ਪੈਦਾ ਕਰਦਾ ਹੈ pull requests ਤੁਰੰਤ ਸੁਧਾਰਾਂ ਲਈ ਪੈਚਾਂ ਦੇ ਨਾਲ।
- CI/CD Pipeline ਏਕੀਕਰਣ - ਵਿਕਾਸ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ DevOps ਵਰਕਫਲੋ ਵਿੱਚ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸਹਿਜੇ ਹੀ ਸ਼ਾਮਲ ਕਰਦਾ ਹੈ।
- ਲਾਇਸੈਂਸ ਜੋਖਮ ਪ੍ਰਬੰਧਨ - ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸਿੰਗ ਜ਼ਰੂਰਤਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ ਅਤੇ ਪਾਲਣਾ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ।
- ਸ਼ੁਰੂਆਤੀ ਮਾਲਵੇਅਰ ਖੋਜ - ਖਤਰਨਾਕ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਨੂੰ ਸਥਾਪਿਤ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਬਲੌਕ ਕਰਦਾ ਹੈ, ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਨੂੰ ਰੋਕਦਾ ਹੈ।
ਜ਼ਾਇਜੇਨੀ ਹਰੇਕ ਨੂੰ ਕਿਵੇਂ ਵਧਾਉਂਦਾ ਹੈ SCA ਸਟੇਜ
- ਬਿਹਤਰ ਕੰਪੋਨੈਂਟ ਖੋਜ - ਸਾਫਟਵੇਅਰ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਪੂਰੀ ਦਿੱਖ ਪ੍ਰਦਾਨ ਕਰਨ ਲਈ ਕਈ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਰੀਅਲ-ਟਾਈਮ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਵਧੇਰੇ ਸਟੀਕ ਕਮਜ਼ੋਰੀ ਖੋਜ - ਸੁਰੱਖਿਆ ਪਾੜੇ ਨੂੰ ਖਤਮ ਕਰਨ ਲਈ ਕਈ ਡੇਟਾਬੇਸਾਂ ਤੋਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਹਵਾਲਾ ਦਿੰਦਾ ਹੈ।
- ਚੁਸਤ ਜੋਖਮ ਤਰਜੀਹ - ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਖਤਰੇ ਪੈਦਾ ਕਰਨ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਮਾਪਦੰਡਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ।
- ਮਜ਼ਬੂਤ ਪਾਲਣਾ ਨਿਯੰਤਰਣ - ਲਾਇਸੈਂਸ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ, ਕੰਪਨੀ ਦੀਆਂ ਨੀਤੀਆਂ ਅਤੇ ਰੈਗੂਲੇਟਰੀ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ standards.
- ਕਿਰਿਆਸ਼ੀਲ ਉਪਚਾਰ - ਸਵੈਚਾਲਿਤ ਸੁਝਾਅ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਅਤੇ ਪੈਚਿੰਗ ਤਿਆਰ ਕਰਦਾ ਹੈ pull requests ਕਮਜ਼ੋਰੀ ਸੁਧਾਰਾਂ ਨੂੰ ਤੇਜ਼ ਕਰਨ ਲਈ।
Xygeni ਦੇ ਵਧੇ ਹੋਏ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਦੇ ਨਾਲ, ਸੰਗਠਨਾਂ ਨੂੰ ਨਿਰੰਤਰ ਸੁਰੱਖਿਆ ਨਿਗਰਾਨੀ ਪ੍ਰਾਪਤ ਹੁੰਦੀ ਹੈ, ਪਹਿਲਾਂcisਜੋਖਮ ਪ੍ਰਬੰਧਨ, ਅਤੇ ਕੁਸ਼ਲ ਉਪਚਾਰ ਕਾਰਜ-ਪ੍ਰਵਾਹ। ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਸੁਰੱਖਿਅਤ, ਅਨੁਕੂਲ, ਅਤੇ ਵਿਕਾਸ ਦੀ ਗਤੀ ਲਈ ਅਨੁਕੂਲਿਤ ਰਹਿਣ।
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨਾਲ ਸੁਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨਾ
ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ। ਜਦੋਂ ਕਿ ਇਹ ਕੰਪੋਨੈਂਟ ਵਿਕਾਸ ਨੂੰ ਤੇਜ਼ ਕਰਦੇ ਹਨ ਅਤੇ ਲਾਗਤਾਂ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ, ਉਹ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਪਾਲਣਾ ਜੋਖਮਾਂ ਨੂੰ ਵੀ ਪੇਸ਼ ਕਰਦੇ ਹਨ ਜੇਕਰ ਸਹੀ ਢੰਗ ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਨਾ ਕੀਤਾ ਜਾਵੇ।
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਟੀਮਾਂ ਦੀ ਮਦਦ ਕਰਕੇ ਇੱਕ ਕਿਰਿਆਸ਼ੀਲ ਹੱਲ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ:
- ਪੂਰੀ ਦਿੱਖ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਸਾਰੇ ਸਾਫਟਵੇਅਰ ਹਿੱਸਿਆਂ ਅਤੇ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਪਛਾਣ ਕਰੋ।
- ਰੀਅਲ-ਟਾਈਮ ਖ਼ਤਰੇ ਦੀ ਬੁੱਧੀ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਓ।
- ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸ ਜ਼ਰੂਰਤਾਂ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਓ।
- ਝੂਠੇ ਸਕਾਰਾਤਮਕ ਗੱਲਾਂ 'ਤੇ ਸਮਾਂ ਬਰਬਾਦ ਕਰਨ ਦੀ ਬਜਾਏ ਸਭ ਤੋਂ ਗੰਭੀਰ ਖਤਰਿਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ।
- ਨਵੇਂ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਨੂੰ ਉਭਰਦੇ ਸਮੇਂ ਫੜਨ ਲਈ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ ਕਰੋ।
- ਗਾਈਡਡ ਰਿਮੇਡੀਏਸ਼ਨ ਜਾਂ ਆਟੋਮੇਟਿਡ ਫਿਕਸ ਰਾਹੀਂ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਹੱਲ ਕਰੋ।
ਏਕੀਕਰਣ ਦੁਆਰਾ SCA ਵਿਕਾਸ ਕਾਰਜ ਪ੍ਰਵਾਹ ਵਿੱਚ, ਸੰਗਠਨ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿ ਸਕਦੇ ਹਨ, ਪਾਲਣਾ ਬਣਾਈ ਰੱਖ ਸਕਦੇ ਹਨ, ਅਤੇ ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਆਪਣੇ ਸੌਫਟਵੇਅਰ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰ ਸਕਦੇ ਹਨ।
ਇੱਕ ਉੱਨਤ ਦੀ ਭਾਲ ਕਰ ਰਿਹਾ ਹੈ SCA ਹੱਲ? ਅੱਜ ਹੀ ਮੁਫ਼ਤ ਟ੍ਰਾਇਲ ਦੀ ਬੇਨਤੀ ਕਰੋ ਅਤੇ ਦੇਖੋ ਕਿ Xygeni ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਵਿੱਚ ਕਿਵੇਂ ਮਦਦ ਕਰ ਸਕਦਾ ਹੈ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਸਵਾਲ (ਆਮ ਸਵਾਲ)
1. ਕਿਹੜੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਇੱਕ ਦੀ ਲੋੜ ਹੈ SCA ਸਕੈਨ?
ਕੋਈ ਵੀ ਸਾਫਟਵੇਅਰ ਜੋ ਓਪਨ-ਸੋਰਸ ਜਾਂ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ, ਨੂੰ ਇੱਕ ਚਲਾਉਣਾ ਚਾਹੀਦਾ ਹੈ SCA ਸਕੈਨ। ਇਸ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਵੈੱਬ ਅਤੇ ਮੋਬਾਈਲ ਐਪਲੀਕੇਸ਼ਨਾਂ – ਬਹੁਤ ਸਾਰੇ ਆਧੁਨਿਕ ਫਰੇਮਵਰਕ, ਜਿਵੇਂ ਕਿ React, Django, ਅਤੇ Spring Boot, ਓਪਨ-ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਹਨ।
- Enterprise ਸਾਫਟਵੇਅਰ ਅਤੇ SaaS ਪਲੇਟਫਾਰਮ - ਇਹ ਐਪਲੀਕੇਸ਼ਨ ਅਕਸਰ ਕਾਰਜਸ਼ੀਲਤਾ ਵਧਾਉਣ ਲਈ ਬਾਹਰੀ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਦੇ ਹਨ।
- CI/CD pipelineDevOps ਵਰਕਫਲੋ ਵਿੱਚ s - ਨਿਰੰਤਰ ਏਕੀਕਰਨ ਵਾਤਾਵਰਣ ਅਕਸਰ ਨਵੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਪੇਸ਼ ਕਰਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
- ਕਲਾਉਡ-ਨੇਟਿਵ ਅਤੇ ਕੰਟੇਨਰਾਈਜ਼ਡ ਐਪਲੀਕੇਸ਼ਨਾਂ - ਮਾਈਕ੍ਰੋਸਰਵਿਸਿਜ਼ ਆਰਕੀਟੈਕਚਰ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ 'ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਹਨ, ਜਿਸ ਨਾਲ SCA ਨਾਜ਼ੁਕ
- API, ਬੈਕਐਂਡ ਸੇਵਾਵਾਂ, ਅਤੇ IoT ਡਿਵਾਈਸਾਂ - ਇਹ ਸਿਸਟਮ ਤੀਜੀ-ਧਿਰ ਪੈਕੇਜਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਦੀ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਨਿਗਰਾਨੀ ਕੀਤੀ ਜਾਣੀ ਚਾਹੀਦੀ ਹੈ।
ਕਿਉਂਕਿ ਓਪਨ-ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ ਲਗਾਤਾਰ ਵਿਕਸਤ ਹੁੰਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਸਕੈਨਿੰਗ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਅਤੇ ਪਾਲਣਾ ਮੁੱਦਿਆਂ ਨੂੰ ਸਮੱਸਿਆ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਹੱਲ ਕੀਤਾ ਜਾਵੇ।
2. ਕੀ ਹੈ? SCA ਸਕੈਨਿੰਗ?
SCA ਸਕੈਨਿੰਗ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਲਈ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦੀ ਹੈ। ਇਹ ਹੇਠ ਲਿਖੇ ਕਾਰਜ ਕਰਕੇ ਸਾਫਟਵੇਅਰ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਵਿੱਚ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦਾ ਹੈ:
- ਸਾਰੇ ਸਾਫਟਵੇਅਰ ਹਿੱਸਿਆਂ ਦੀ ਪਛਾਣ ਕਰਨਾ ਪੂਰੀ ਦਿੱਖ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ।
- ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ ਸੁਰੱਖਿਆ ਡੇਟਾਬੇਸਾਂ ਦੇ ਵਿਰੁੱਧ ਹਿੱਸਿਆਂ ਨੂੰ ਮਿਲਾ ਕੇ।
- ਲਾਇਸੈਂਸ ਦੀ ਪਾਲਣਾ ਦੀ ਜਾਂਚ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ ਕਾਨੂੰਨੀ ਅਤੇ ਨੀਤੀਗਤ ਉਲੰਘਣਾਵਾਂ ਨੂੰ ਰੋਕਣ ਲਈ।
- ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ ਗੰਭੀਰਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਅਤੇ ਵਪਾਰਕ ਪ੍ਰਭਾਵ ਦੇ ਅਧਾਰ ਤੇ।
- ਸੁਧਾਰ ਦੇ ਕਦਮ ਪ੍ਰਦਾਨ ਕਰਨਾ ਜਾਂ ਪੈਚਿੰਗ ਨੂੰ ਤੇਜ਼ ਕਰਨ ਲਈ ਫਿਕਸ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨਾ ਵੀ।
ਏਕੀਕਰਣ ਦੁਆਰਾ SCA ਸਕੈਨਿੰਗ ਵਿੱਚ CI/CD ਵਰਕਫਲੋ, ਸੰਗਠਨ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦਾ ਪਤਾ ਲਗਾ ਸਕਦੇ ਹਨ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਹੱਲ ਕਰ ਸਕਦੇ ਹਨ, ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹ ਉਤਪਾਦਨ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਨ।
3. ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਿਵੇਂ ਹੁੰਦਾ ਹੈ (SCA) DevOps ਵਿੱਚ ਵਰਤਿਆ ਗਿਆ?
ਇੱਕ DevOps ਵਾਤਾਵਰਣ ਵਿੱਚ, ਗਤੀ ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਨਾਲ-ਨਾਲ ਚੱਲਣਾ ਚਾਹੀਦਾ ਹੈ। SCA ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਏਕੀਕ੍ਰਿਤ ਕਰਦਾ ਹੈ CI/CD pipelines, ਟੀਮਾਂ ਨੂੰ ਇਹ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ:
- ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਲਿਤ ਕਰੋ ਨਵਾਂ ਕੋਡ ਲਾਗੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ।
- ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਰੋਕੋ ਕੋਡਬੇਸ ਵਿੱਚ ਪੇਸ਼ ਕੀਤੇ ਜਾਣ ਤੋਂ।
- ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਓ ਮੈਨੂਅਲ ਟਰੈਕਿੰਗ ਤੋਂ ਬਿਨਾਂ।
- ਅਸਲ-ਸਮੇਂ ਦੇ ਉਪਚਾਰ ਸੁਝਾਅ ਪ੍ਰਦਾਨ ਕਰੋ ਤਾਂ ਜੋ ਡਿਵੈਲਪਰ ਜਲਦੀ ਹੀ ਸੁਧਾਰ ਲਾਗੂ ਕਰ ਸਕਣ।
ਜੋੜ ਕੇ SCA DevOps ਪ੍ਰਕਿਰਿਆ ਦੇ ਸ਼ੁਰੂ ਵਿੱਚ, ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਨੂੰ ਖੱਬੇ ਪਾਸੇ ਤਬਦੀਲ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਜੋਖਮਾਂ ਨੂੰ ਫੜਦੀਆਂ ਹਨ।
4. ਮੈਨੂੰ ਕਿੰਨੀ ਵਾਰ ਚਲਾਉਣਾ ਚਾਹੀਦਾ ਹੈ SCA ਸਕੈਨ?
ਕਿਉਂਕਿ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਰੋਜ਼ਾਨਾ ਦਿਖਾਈ ਦਿੰਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਇੱਕ ਵਾਰ ਸਕੈਨ ਕਰਨਾ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ। ਸਭ ਤੋਂ ਵਧੀਆ ਤਰੀਕਾ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਹੈ, ਜਿੱਥੇ SCA ਸਕੈਨ ਆਪਣੇ ਆਪ ਹੀ ਅੰਦਰ ਚੱਲਦੇ ਹਨ CI/CD ਵਰਕਫਲੋ। ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਜਦੋਂ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਮੌਜੂਦਾ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦੀਆਂ ਹਨ ਤਾਂ ਟੀਮਾਂ ਨੂੰ ਤੁਰੰਤ ਚੇਤਾਵਨੀਆਂ ਪ੍ਰਾਪਤ ਹੁੰਦੀਆਂ ਹਨ, ਜਿਸ ਨਾਲ ਤੇਜ਼ ਸੁਧਾਰ ਦੀ ਆਗਿਆ ਮਿਲਦੀ ਹੈ।
5. ਕਰ ਸਕਦਾ ਹੈ SCA ਕੀ ਟੂਲ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਠੀਕ ਕਰਦੇ ਹਨ?
ਹਾਂ, ਕੁਝ ਉੱਨਤ SCA ਟੂਲ ਤਿਆਰ ਕਰਕੇ ਉਪਚਾਰ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦੇ ਹਨ pull requests ਜੋ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਅੱਪਡੇਟ ਕਰਦੇ ਹਨ ਜਾਂ ਸੁਰੱਖਿਆ ਪੈਚ ਲਾਗੂ ਕਰਦੇ ਹਨ। ਇਹ ਦਸਤੀ ਯਤਨਾਂ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਵਰਕਫਲੋ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਠੀਕ ਕਰਨ ਦੀ ਆਗਿਆ ਮਿਲਦੀ ਹੈ।
