






W dniach 23 i 24 września zespół Xygeni podzielił się na dwa miasta i dwie społeczności OWASP, aby omówić kwestie bezpieczeństwa aplikacji AI: Dni OWASP AppSec Portugal w Porto oraz Wydarzenie OWASP poświęcone bezpieczeństwu sztucznej inteligencji w KarlsruheNiemcy.
Różne kraje, różne tłumy, to samo pytanie w niemal każdej rozmowie: „Gdzie sztuczna inteligencja faktycznie pomaga w zabezpieczaniu aplikacji, a gdzie jest tylko nową etykietą na starych narzędziach?”
Oto nasze podsumowanie tego, co usłyszeliśmy, co nas zaskoczyło i jakich odpowiedzi udzieliliśmy.
TL; DR
Dwie sale OWASP, dwa kraje, jedno pytanie: gdzie tak naprawdę sztuczna inteligencja pomaga w zabezpieczaniu aplikacji? W Porto i Karlsruhe praktycy nie pytali, czy korzystać ze sztucznej inteligencji. Pytali, która sztuczna inteligencja w ich stosie AppSec faktycznie działa i kto zabezpiecza samą sztuczną inteligencję.
- ASPM jest nadal nową koncepcją dla wielu zespołów. W Porto wielu praktykujących nigdy nie pracowało z Application Security Posture Management platformy, mimo że odczuwają na co dzień problem, który ona rozwiązuje: zbyt wiele narzędzi, zbyt wiele alertów.
- ASPM i „AI” SAST" to nie to samo. Skanowanie pozwala wykryć błędy w kodzie. ASPM decyduje, które ustalenia z każdego uruchomionego przez Ciebie narzędzia faktycznie zasługują na Twój czas.
- Największe zainteresowanie wzbudziły selekcja i naprawa usterek spowodowanych sztuczną inteligencją. „Czy to naprawdę? Jak pilne? Jak trudne do naprawienia?” – to pytanie, na które każdy zespół chce uzyskać automatyczną odpowiedź, przy każdym znalezisku i każdym skanerze.
- Sztuczna inteligencja stała się dziś zasobem, który trzeba chronić, a nie tylko narzędziem. Pliki monitów, serwery MCP, konfiguracje agentów, takie jak
.mcp/servers.jsona dane uwierzytelniające AI stanowią część powierzchni ataku, co kampania CHAINDROP wyraźnie pokazała trzy tygodnie przed wydarzeniami. - Suwerenność ma znaczenie w Europie. Pomysł uruchomienia sztucznej inteligencji na własnej infrastrukturze, z własnym modelem, pojawiał się raz po raz.
Dwa miasta, jedna rozmowa o bezpieczeństwie aplikacji AI
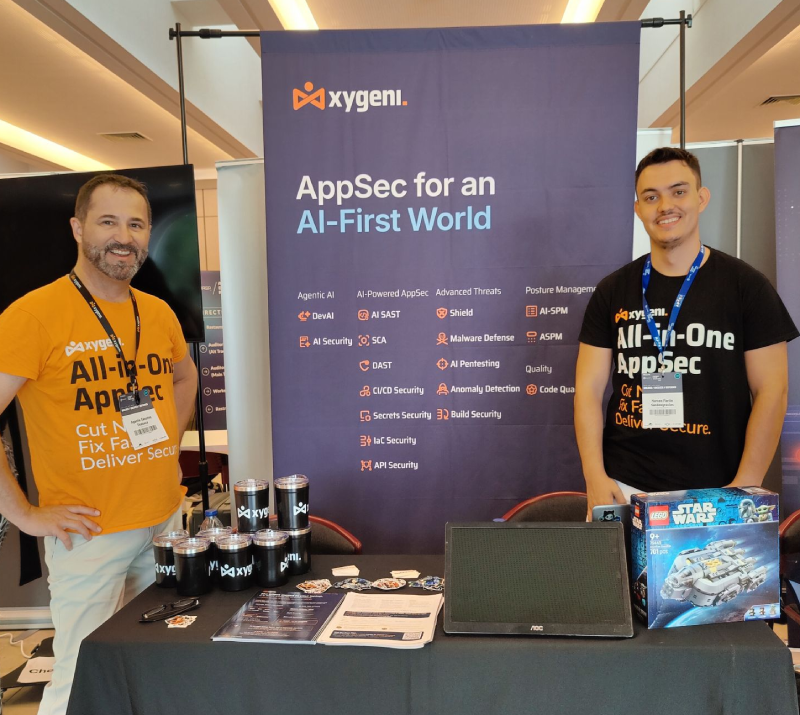
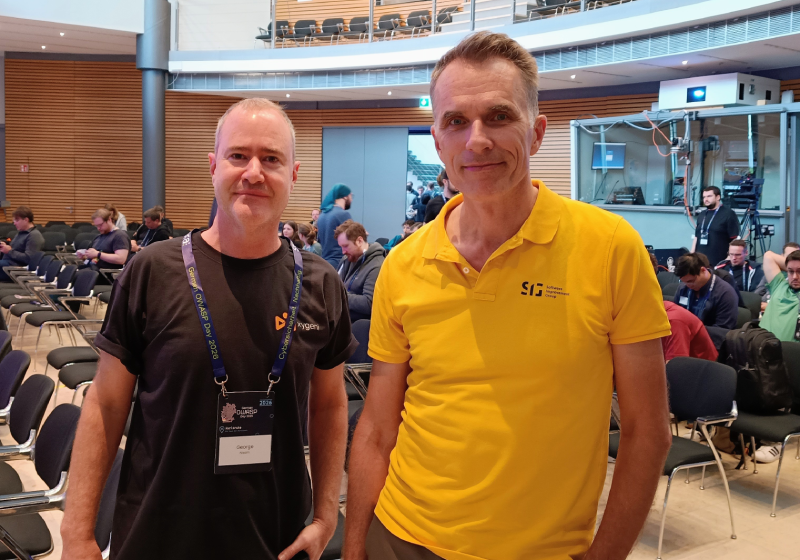
In Porto, Agustín Sánchez (doradca ds. globalnego bezpieczeństwa aplikacji i bezpiecznej sztucznej inteligencji) oraz Marcos Martin (inżynier DevSecOps) spędził dwa dni na stoisku 12 w Fundação António Cupertino de Miranda. W Karlsruhe, George Nissim (starszy inżynier ds. rozwiązań) dołączył do społeczności OWASP w IHK Haus der Wirtschaft na jednodniowy wieczór poświęcony bezpieczeństwu sztucznej inteligencji.
Sale były pełne praktyków: programistów, inżynierów AppSec, liderów DevSecOps. Ludzi, którzy oceniają poprzez testowanie, a nie czytanie slajdów. Dzięki temu rozmowy były dla nas bardziej interesujące i przydatne.
Pytanie 1: „Co dokładnie jest ASPM? "
Ten temat pojawiał się w Porto nieustannie i zasługuje na jasną odpowiedź.
ASPM (Application Security Posture Management) to warstwa, która przekształca wyniki uzyskane z każdego narzędzia bezpieczeństwa w jeden model ryzyka. Większość organizacji korzysta już z kilku skanerów: jednego do kodu, jednego do zależności, jednego do sekretów, a może jeszcze innego do infrastruktury jako kodu. Każdy z nich generuje własną listę, własną skalę ważności, własną dashboardW rezultacie otrzymujemy tysiące alertów i nie mamy wspólnej odpowiedzi na jedyne pytanie, które ma znaczenie: co naprawimy w pierwszej kolejności?
ASPM odpowiada na to pytanie. Pobiera wyniki z natywnych skanerów i z narzędzia innych firm, koreluje je i priorytetyzuje według rzeczywistego ryzyka, a nie surowej wagi. Jeśli jesteś nowy w tej kategorii, nasz przewodnik co ASPM jest i dlaczego to ma znaczenie to dobry punkt wyjścia.
Kluczowa kwestia dla zespołów obecnych na sali: ASPM nie wymaga wymiany tego, co już uruchomiłeś. Istniejący stos staje się danymi wejściowymi.
Is ASPM to samo co AI SAST?
Nie. Skanowanie wykryło problemy. ASPM decyduje, które problemy zasługują na Twój czas.
| Wymiary | Skanowanie (SAST ze sztuczną inteligencją) | ASPM |
|---|---|---|
| Pytanie, na które odpowiada | Czy w tym kodzie jest jakaś luka? | Co spośród wszystkich naszych odkryć jest najważniejsze? |
| Zakres | Jeden rodzaj znaleziska: kod źródłowy | Każdy typ znaleziska, z każdego narzędzia |
| Gdzie pomaga sztuczna inteligencja | Wykrywanie, wyjaśnianie i naprawianie błędów w kodzie, bezpośrednio w IDE | Selekcja, ustalanie priorytetów i naprawa w całym portfolio |
| Wydajność | Ustalenia | A priorytetowy model ryzyka i kolejka naprawcza |
W skrócie: skanowanie wykrywa problemy; ASPM decyduje, które problemy zasługują na Twój czas. Potrzebujesz obu, a razem są silniejsze, ponieważ ta sama warstwa sztucznej inteligencji dotyczy tego, co wykrywają skanery Xygeni, i tego, co znajduje Twoje inne narzędzia. Aby uzyskać szerszy obraz rynku, zapoznaj się z naszym porównaniem Top ASPM narzędzia na rok 2026.
Pytanie 3: „W jaki sposób Xygeni wykorzystuje bezpieczeństwo aplikacji AI?”
To właśnie tutaj większość rozmów była najgłębsza. Nasza odpowiedź: sztuczna inteligencja w Xygeni nie służy do generowania większej liczby alertów. Jej zadaniem jest usuwanie szumów i zamykanie pracy. Cztery konkretne zadania związane z bezpieczeństwem aplikacji AI:
1. Triage AI: czy to odkrycie jest prawdziwe?
Za każde znalezisko, Triaż AI Odpowiada na trzy pytania: czy jest to fałszywie dodatni wynik, jak pilne jest to w oparciu o rzeczywisty wpływ oraz jak złożona jest naprawa (automatyczna, wymagająca średniego lub dużego nakładu pracy ręcznej). Działa zarówno na podstawie wyników Xygeni, jak i wyników uzyskanych ze skanerów zewnętrznych.
2. Wyjaśnienie AI: w jaki sposób atakujący mógłby to wykorzystać?
Zamiast numeru CWE i ogólnego opisu, programiści otrzymują pełną ścieżkę exploita: w jaki sposób luka może zostać wykorzystana i jak ją zweryfikować. To właśnie różni zgłoszenie od zgłoszenia, które czeka na naprawienie.
3. Naprawa AI: napraw bez przerywania kompilacji
Xygeni proponuje sprawdzone poprawki kodu i ustaleń dotyczących infrastruktury jako kodu, zaprojektowane tak, aby nie psuć kompilacji. Celem jest mniejsza liczba zgłoszeń, a nie lepsze ich napisanie.
4. DevAI: bezpieczeństwo wewnątrz IDE, bez monitów
DevAI Działa proaktywnie w VS Code, IntelliJ, Cursor i Windsurf. Nie czeka, aż programista poprosi o pomoc. Wykrywa luki w zabezpieczeniach zarówno w kodzie pisanym przez ludzi, jak i generowanym przez sztuczną inteligencję w trakcie ich tworzenia, wyjaśnia, jak atakujący mógłby je wykorzystać i proponuje natychmiastowe rozwiązania.
Pytanie 4: „A kto odpowiada za bezpieczeństwo samej sztucznej inteligencji?”
Karlsruhe od razu pojechało tutaj, a potem Porto poszło w jego ślady.
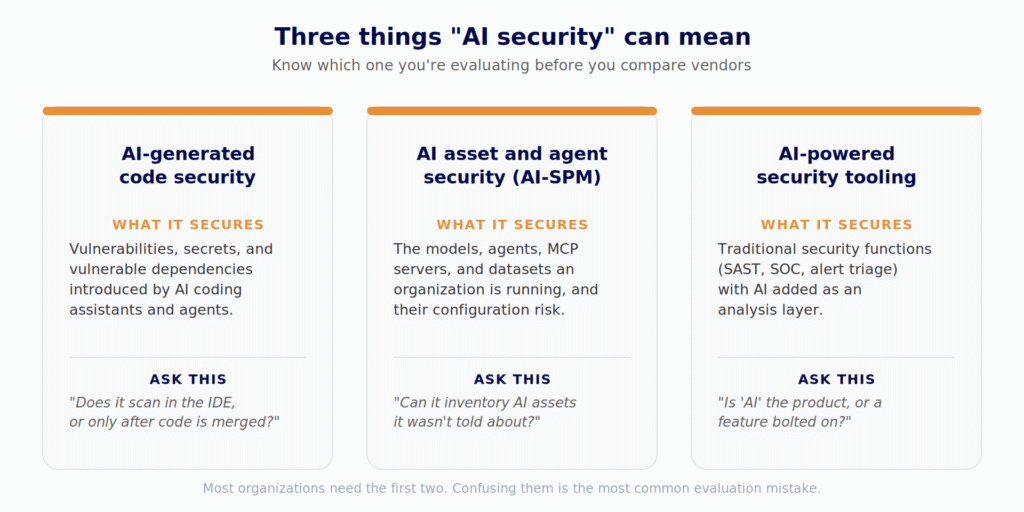
Asystenci kodowania AI, agenci i serwery MCP są teraz częścią każdego środowiska programistycznego. Są one zarządzane przez pliki tekstowe (pliki umiejętności, pliki reguł, monity, konfiguracje MCP), które są… commitPrzeanalizowane i zweryfikowane jak dokumentacja. Jednak po cichu zmieniają instrukcje asystenta AI i jego możliwości. Rozkładamy te ryzyka na czynniki pierwsze. 10 największych zagrożeń bezpieczeństwa sztucznej inteligencji.
ŁAŃCUCH ZRZUTOWY Kampania w sierpniu 2026 roku pokazała, co to oznacza w praktyce. Samonapędzający się robak włamał się do setek pakietów npm o łącznej wartości ponad 1.3 miliarda pobrań miesięczniez narzędziem do zbierania danych uwierzytelniających, którego celem jest Dane uwierzytelniające asystenta AI pośród setek innych wzorców. Podczas aktywnej eksploatacji nie przypisano żadnego CVE. Nie było na co czekać. To ten sam wzorzec, który śledzimy co tydzień w naszych potwierdzonych złośliwe pakiety npm Wyniki.
Rozwiązanie Xygeni AI Security obsługuje tę warstwę w trzech krokach:
- Odkryć: bieżący spis wszystkich zasobów AI w Twoich repozytoriach (modele, struktury, zestawy danych, agenci, serwery MCP, umiejętności, monity, guardrails i narzędzia do kodowania AI w użyciu), zbudowane z kodu, zależności i plików konfiguracyjnych pozostawionych przez narzędzia AI. Bez ankiet, bez samooceny. Oto dlaczego odkrycie jest najważniejsze.
- Mapa: an AI-BOM oraz wykres relacji pokazujący, który agent wywołuje które narzędzie i który serwer MCP obsługuje którego asystenta. Ryzyko tkwi w okablowaniu, a nie w pojedynczym zasobie.
- Wykryć: szybkie wstrzykiwanie i związane z tym ryzyka w kodzie i konfiguracji, mapowane na OWASP Top 10 dla aplikacji LLM, z dokładnym plikiem i wierszem. Plus dane uwierzytelniające dostawcy AI ujawnione w plikach konfiguracyjnych promptu i agenta oraz złośliwe zależności od stosu AI wykryte przez MEW, nasz moduł wykrywania złośliwego oprogramowania, który wykrywa złośliwe pakiety jeszcze przed powstaniem ich sygnatury.
Aby uzyskać pełny obraz, przeczytaj Wyjaśnienie bezpieczeństwa AI i nasz przewodnik po Bezpieczeństwo łańcucha dostaw AI.
Pytanie 5: „Czy mój kod może pozostać w mojej infrastrukturze?”
W europejskim pokoju to pytanie zawsze się pojawia. Dla wielu zespołów bezpieczeństwo aplikacji AI działa tylko wtedy, gdy sama AI szanuje suwerenność danych. Odpowiedź brzmi: tak: Xygeni działa jako SaaS, on-premises, hybrydowy lub z izolacją powietrzną. Wybierasz model (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock lub własne, kompatybilne API), Twój kod nie opuszcza środowiska i kontrolujesz koszty sztucznej inteligencji.
Z Obowiązki sprawozdawcze wynikające z ustawy o cyberodporności działa od 11 września 2026 r. (24 godziny na wysłanie wczesnego ostrzeżenia o aktywnie wykorzystywanej luce w zabezpieczeniach), więc szybka znajomość rzeczywistego ryzyka jest teraz wymogiem regulacyjnym, a nie czymś miłym.
Co zabraliśmy do domu
Trzy lekcje z jednego tygodnia i dwóch sal OWASP:
- Rynek wyprzedza słownictwo. Zespoły czują ASPM problem (zbyt wiele narzędzi, zbyt wiele alertów), zanim poznają nazwę kategorii. Wyjaśnienie tego w sposób zrozumiały jest ważniejsze niż nazwanie.
- Praktycy chcą sztucznej inteligencji, która dokończy pracę. W każdej rozmowie selekcja i naprawa biorą górę nad „wykrywaniem wspomaganym sztuczną inteligencją”.
- Sztuczna inteligencja stała się dziś zasobem, który trzeba chronić, a nie tylko narzędziem. Pytanie inwentaryzacyjne („Jaką sztuczną inteligencję właściwie wykorzystujemy?”) to pytanie, na które większość zespołów wciąż nie potrafi odpowiedzieć. To również punkt wyjścia do każdego poważnego Zarządzanie ryzykiem AI program.
Dziękujemy społecznościom OWASP Portugal i OWASP Germany, organizatorom i wszystkim, którzy wpadli na rozmowę. Do zobaczenia na następnym spotkaniu.
Nie widziałeś nas w Porto lub Karlsruhe?
Zobacz, w jaki sposób sztuczna inteligencja pozwala na selekcję i naprawę błędów, redukując zaległości w Twoich własnych repozytoriach. Zacznij za darmo: wykrywanie złośliwego oprogramowania przed powstaniem sygnatury jest uwzględnione od pierwszego dnia. Chcesz zobaczyć AI Security i ASPM pracujesz na całym swoim stosie? nawzajem z zespołem, który spotkałbyś na stoisku.

FAQ
Jaka jest różnica pomiędzy ASPM oraz SAST?
SAST skanuje kod źródłowy w poszukiwaniu luk w zabezpieczeniach. ASPM agreguje ustalenia z SAST i każde inne narzędzie bezpieczeństwa, koreluje je i ustala priorytety na podstawie rzeczywistego ryzyka, dzięki czemu zespoły wiedzą, co należy naprawić w pierwszej kolejności.
Czy triaż AI opiera się na wynikach uzyskanych z innych narzędzi?
W przypadku Xygeni tak. Triage, Explanation i Remediation z wykorzystaniem sztucznej inteligencji (AI) dotyczą zarówno ustaleń Xygeni, jak i ustaleń pobranych ze skanerów innych firm, takich jak Snyk, Veracode i Checkmarx.
Czym jest AI-BOM?
Wykaz materiałów AI zawiera listę komponentów AI w oprogramowaniu: modele, zestawy danych, agentów, serwery MCP, monity i guardrailsi jak są one ze sobą powiązane.
Czy sztuczna inteligencja Xygeni może działać? on-premises?
Tak. Xygeni obsługuje on-premisewdrożenia hybrydowe, odizolowane od sieci i z wybranym modelem sztucznej inteligencji.
