






Przeciętny zespół ds. bezpieczeństwa aplikacji zarządza tysiącami otwartych zgłoszeń w dowolnym momencie. Większości z nich nie warto naprawiać dzisiaj. Niektórych nie warto naprawiać w ogóle. Problem nie polega na tym, że zespoły ds. bezpieczeństwa nie wkładają w to zbyt wiele wysiłku, ale na tym, że ręczna selekcja zgłoszeń nie jest skalowalna, a działania naprawcze bez priorytetyzacji generują zaległości, które rosną szybciej, niż maleją. Triaż AI i automatyczna naprawa AI zmieniają ekonomię usuwanie luk w zabezpieczeniach. Triage AI filtruje szum, redukując tysiące ustaleń do garstki, które są rzeczywiście podatne na atak, osiągalne i krytyczne dla biznesu. Funkcja AI AutoFix automatycznie zamyka te ustalenia, dostarczając bezpieczne, kontekstowe poprawki bezpośrednio do procesu pracy programisty, bez konieczności ręcznego instalowania poprawek. Razem stanowią one praktyczną odpowiedź na problem zaległości w zabezpieczeniach, który nęka zespoły AppSec od czasu, gdy narzędzia do analizy statycznej zaczęły generować więcej ustaleń, niż ktokolwiek mógł na nie zareagować.
W tym przewodniku wyjaśniono, jak działa triaż AI, co w praktyce robi AI AutoFix, jak redukcja szumów i automatyczne usuwanie luk w zabezpieczeniach są ze sobą powiązanei na co zwrócić uwagę przy ocenie narzędzi.
Problem zaległości: dlaczego ręczne naprawy zawodzą na dużą skalę
Zaległości w zabezpieczeniach nie są problemem dyscyplinarnym. Są problemem matematycznym.
Nowoczesny program zabezpieczający aplikacje działający SAST, SCA, wykrywanie sekretów, IaC Skanowanie i DAST w średniej wielkości organizacji inżynierskiej generuje dziesiątki tysięcy ustaleń miesięcznie. Każde ustalenie wymaga od człowieka zapoznania się z nim, oceny jego wagi w kontekście, ustalenia, czy jest podatne na atak w konkretnej aplikacji i środowisku, podjęcia decyzji, czy warto je naprawić teraz, czy później, przypisania go do programisty, oczekiwania na poprawkę i weryfikacji rezultatu. Ten proces wymaga czasu, którego większość zespołów ds. bezpieczeństwa nie ma.
W rezultacie zaległości się nawarstwiają. Odkrycia o wysokim stopniu istotności sprzed sześciu miesięcy sąsiadują z odkryciami o średnim stopniu istotności z zeszłego tygodnia. Programiści otrzymują zgłoszenia bez jasnych wskazówek dotyczących rozwiązania problemu. Zespoły ds. bezpieczeństwa poświęcają czas na selekcję zgłoszeń, a nie na działania naprawcze. A odkrycia, które faktycznie stanowią ryzyko, które można wykorzystać, te, które miałyby znaczenie w przypadku prawdziwego ataku, są ukryte na liście alertów o niskim poziomie istotności, których nikt nie ma czasu uważnie przeczytać.
Trzy czynniki powodują, że backlog z czasem się pogłębia. Po pierwsze, kod generowany przez sztuczną inteligencję przyspieszył ilość kodu wprowadzanego do produkcji, a wraz z nią ilość wyników. Analiza Veracode z 2025 roku wykazała, że tylko 55% kodu wygenerowanego przez sztuczną inteligencję okazało się bezpieczne w ponad 100 przetestowanych modelach. Po drugie, rozpowszechnienie narzędzi AppSec oznacza, że wyniki pochodzą z wielu skanerów bez ujednoliconego widoku i wspólnej logiki priorytetyzacji. Po trzecie, większość narzędzi do analizy statycznej jest dostrojona pod kątem kompletności, a nie predefinicji.cisjon; wolą oznaczyć coś bezpiecznego niż przegapić coś niebezpiecznego, co generuje fałszywie pozytywne wyniki co podważa zaufanie do deweloperów i jeszcze bardziej spowalnia rozwiązywanie problemów.
Selekcja za pomocą sztucznej inteligencji i automatyczne usuwanie luk w zabezpieczeniach bezpośrednio odnoszą się do wszystkich trzech aspektów.
Co właściwie robi triaż AI
Triaż AI to zastosowanie uczenia maszynowego i analizy kontekstowej do problemu ustalania priorytetów. Jego celem nie jest znajdowanie kolejnych luk, lecz identyfikacja, które z już wykrytych luk warto rozwiązać, w jakiej kolejności i dlaczego.
Tradycyjna ocena stopnia zaawansowania (CVSS(na przykład) przypisuje wynik na podstawie ogólnej charakterystyki podatności: wektora ataku, złożoności, wymaganych uprawnień i wpływu. Nie wie, czy podatna funkcja jest faktycznie wywoływana w aplikacji, czy jest dostępna z internetu, czy jest chroniona uwierzytelnianiem, ani czy wpływa na system przetwarzający poufne dane. Krytyczny Wynik CVSS w przypadku funkcji, która nigdy nie jest wywoływana w środowisku produkcyjnym, nie stanowi to ryzyka krytycznego, jest to jedynie szum.
Triaż AI stosuje kontekst, którego CVSS nie potrafi. Łączy:
- Analiza osiągalności: ustalenie, czy podatna ścieżka kodu jest faktycznie wykonywana w działającej aplikacji, a nie tylko obecna w bazie kodu. Luka w martwym kodzie nie nadaje się do wykorzystania. Sztuczna inteligencja rozróżnia.
- Ocena podatności na wykorzystanie: wykorzystując dane z EPSS (Exploit Prediction Scoring System) oraz rzeczywiste dane telemetryczne dotyczące ataków, aby ocenić prawdopodobieństwo wykorzystania danej luki w zabezpieczeniach. Nie każde CVE z publicznym exploitem jest aktywnie wykorzystywane. Nie każda luka bez exploita jest bezpieczna.
- Kontekst wpływu na działalność gospodarczą: zrozumienie, które aplikacje, usługi i zasoby danych są dotknięte danym ustaleniem i odpowiednie określenie wagi. Wstrzyknięcie kodu SQL w publicznie dostępnym interfejsie API obsługującym dane płatnicze różni się kategorycznie od tego samego ustalenia w wewnętrznym narzędziu do raportowania bez dostępu zewnętrznego.
- Filtrowanie fałszywie dodatnie: identyfikowanie ustaleń, które pasują do znanego wzorca podatności, ale w danym kontekście nie nadają się do wykorzystania, i usuwanie ich z aktywnej kolejki zanim programista je zobaczy.
Wynikiem triażu AI nie jest krótsza lista tych samych ustaleń. Jest to jakościowo odmienna lista, gdzie każdy element reprezentuje rzeczywiste, priorytetowe i wykonalne ryzyko, a nie teoretyczną możliwość. Zespoły przeprowadzające triaż AI zazwyczaj odnotowują redukcję szumów o 80–90%, przechodząc od surowych wyników skanera do wykonalnych ustaleń.
Co właściwie robi AI AutoFix
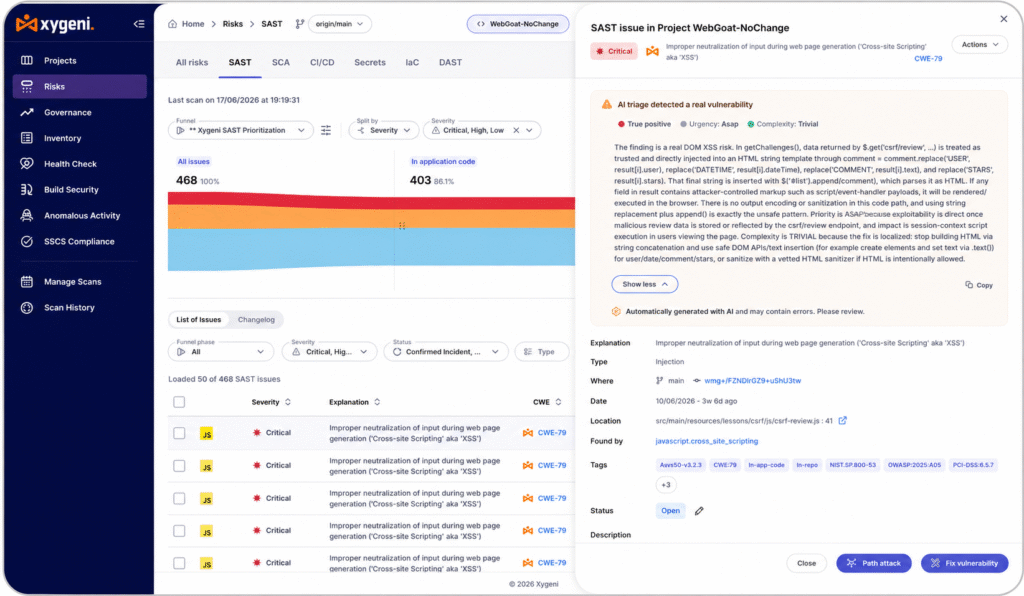
Funkcja AI AutoFix odpowiada za naprawę. Podczas gdy sztuczna inteligencja identyfikuje problem do naprawienia, AI AutoFix generuje poprawkę – bezpieczną, uwzględniającą kontekst zmianę kodu, która eliminuje lukę w zabezpieczeniach bez wprowadzania nowych problemów.
W tym przypadku istotne jest rozróżnienie od generowania kodu AI. Asystent AI ogólnego przeznaczenia, poproszony o naprawienie luki w zabezpieczeniach SQL injection, wygeneruje kod, który wygląda na sensowny. Funkcja AI AutoFix na platformie bezpieczeństwa generuje kod, który jest weryfikowany pod kątem konkretnego wzorca luki, konkretnego języka i używanego frameworka, konkretnych konwencji kodowania repozytorium oraz konkretnego kontekstu ryzyka zidentyfikowanego przez warstwę triażową. Poprawka nie jest sugestią, lecz… pull request, gotowy do przeglądu przez deweloperów, z naprawioną luką i dołączonym wyjaśnieniem sposobu rozwiązania problemu.
Co AI AutoFix robi w praktyce:
- Zastępuje ryzykowne wzorce bezpiecznymi alternatywami. Zapytanie sparametryzowane zamiast konkatenacji ciągów znaków. Bezpieczna biblioteka deserializacji zamiast podatnej na ataki. Funkcja walidacji danych wejściowych zamiast bezpośredniego wprowadzania danych przez użytkownika w wywołaniu systemowym. Poprawka usuwa przyczynę, a nie tylko objaw.
- Zajmuje się świadomością zmian. Aktualizacja podatnej zależności jest prosta, gdy nowa wersja jest zamiennikiem. Staje się skomplikowana, gdy API ulega zmianie, gdy zależności przechodnie kolidują ze sobą lub gdy poprawka psuje istniejące testy. AI AutoFix rozumie graf zależności i sygnalizuje lub obsługuje zmiany powodujące problemy przed ich wprowadzeniem. pull request jest otwarty.
- Dostarcza poprawki tam, gdzie pracują programiści. Najbardziej efektywne implementacje AutoFix ujawniają poprawki w środowisku IDE w miarę pisania kodu, CI/CD pipeline ponieważ kod jest committed i w pull requests podczas przeglądania kodu, a nie w oddzielnym systemie zabezpieczeń dashboard których deweloperzy nigdy nie otwierają. Tarcie jest wrogiem szybkości naprawy.
- Wagi bez liczenia osób. Pięcioosobowy zespół ds. bezpieczeństwa nie jest w stanie ręcznie przejrzeć i naprawić pięciu tysięcy usterek. AI AutoFix może generować i przesyłać poprawki dla wszystkich pięciu tysięcy, pozostawiając zespołowi ds. bezpieczeństwa zadanie przejrzenia i zatwierdzenia, zamiast tworzenia każdej zmiany.
Redukcja szumów w praktyce: od tysięcy ustaleń do tych, które mają znaczenie
Redukcja szumów to nie tylko poprawa jakości życia. To także efekt bezpieczeństwa. Kiedy programiści otrzymują tysiące alertów, rozwija się u nich zjawisko zmęczenia alertami – dobrze udokumentowane zjawisko, w którym duża liczba powiadomień o niskim poziomie sygnału sprawia, że ludzie przestają je uważnie czytać. Zmęczenie alertami nie tylko spowalnia proces usuwania usterek. Powoduje również, że rzeczywiste luki w zabezpieczeniach nie są dostrzegane.
Redukcja szumów pipeline W praktyce triaż, który umożliwia sztuczna inteligencja, wygląda następująco:
A SAST Skaner działa w repozytorium i generuje 2,400 wyników. Bez triażu wszystkie 2,400 trafiają do backlogu. Dzięki triażowi opartemu na sztucznej inteligencji wyniki są filtrowane według dostępności (usuwanie wyników z niedostępnych ścieżek kodu), podatności na wykorzystanie (usuwanie wyników bez realnego wektora ataku w bieżącym kontekście), prawdopodobieństwa fałszywie dodatnich wyników (usuwanie wyników pasujących do wzorca, ale udowodnionego bezpieczeństwa w danym kontekście) oraz wpływu na biznes (klasyfikowanie pozostałych wyników według wagi danych i systemów, na które wpływają). Wynikiem jest 60 priorytetyzowanych wyników, które reprezentują rzeczywiste, możliwe do podjęcia działania ryzyko w konkretnej aplikacji i środowisku.
Te 60 ustaleń trafia do programistów wraz ze wskazówkami dotyczącymi ich rozwiązania. AI AutoFix generuje pull requests Dla tych z jasnymi, bezpiecznymi, zautomatyzowanymi poprawkami. Zespół ds. bezpieczeństwa weryfikuje i zatwierdza zgłoszenia. 60 rzeczywistych zagrożeń zostało rozwiązanych. 2,340 nieistotnych problemów nigdy nie trafiło do kolejki programistów.
To nie jest marginalna poprawa wydajności. To różnica między skalowalnym programem bezpieczeństwa a takim, który nie działa.
Konsolidacja narzędzi: efekt uboczny, na który warto zwrócić uwagę
Jedną z mniej omawianych zalet selekcji wspomaganej sztuczną inteligencją i funkcji AutoFix wspomaganej sztuczną inteligencją jest to, w jaki sposób ograniczają one rozrost narzędzi.
Większość zespołów AppSec korzysta z wielu skanerów: jednego dla SAST, jeden dla SCA, jeden na sekrety, drugi na IaCJeden dla kontenerów, drugi dla DAST. Każdy skaner generuje własny format wyników, własną skalę ważności, własny wskaźnik fałszywie dodatnich wyników i własne wytyczne dotyczące napraw lub nie generuje żadnych wytycznych. Zespoły ds. bezpieczeństwa poświęcają dużo czasu na uzgadnianie wyników między narzędziami, usuwanie duplikatów alertów reprezentujących ten sam problem i tłumaczenie wyników skanera na zgłoszenia zrozumiałe dla programistów.
Platforma łącząca sztuczną inteligencję w zakresie wszystkich źródeł wyszukiwania z ujednoliconą dostawą AutoFix eliminuje większość tych kosztów. SAST, SCA, sekrety i IaC przepływ do jednego mechanizmu priorytetyzacji. Warstwa triażowa stosuje spójną logikę punktacji we wszystkich źródłach. AutoFix generuje poprawki niezależnie od tego, który skaner zidentyfikował problem. Deweloper widzi jedną kolejkę, jedną skalę ważności i jeden format poprawki.
Zespół ds. bezpieczeństwa zarządza jedną platformą zamiast pięciu. Konsolidacja umów z dostawcami. Redukcja kosztów utrzymania integracji. Zunifikowany model danych oznacza, że warstwa triażowa ma szerszy kontekst, co jest widoczne w obu… SAST oraz SCA dane wyjściowe, do których można dotrzeć z publicznie udostępnionego punktu końcowego, uzyskują wyższą ocenę niż ta, którą uzyskałby każdy ze skanerów osobno.
Konsolidacja narzędzi nie jest głównym celem triażu AI i AutoFix; jest nim redukcja zaległości. Jest to jednak konsekwencja, która z czasem narasta, redukując obciążenie operacyjne i poprawiając jakość sygnału priorytetyzacji.
Jak oceniać narzędzia do triażu i automatycznej naprawy AI
Nie wszystkie implementacje triażu AI i AutoFix przynoszą takie same rezultaty. Oto możliwości, które odróżniają rzeczywistą redukcję szumów i automatyczne usuwanie luk w zabezpieczeniach od marketingowych zapewnień:
- Priorytetyzacja oparta na osiągalności, a nie tylko na ocenie ważności. Jeśli narzędzie ocenia wyniki wyłącznie na podstawie CVSS, nie analizując, czy podatna ścieżka kodu jest faktycznie wykonywana, nie dokonuje selekcji przez sztuczną inteligencję, lecz sortuje. Zapytaj dostawców, w jaki sposób określana jest dostępność i jakie źródła danych są wykorzystywane do oceny podatności na wykorzystanie luk w zabezpieczeniach.
- Korelacja między skanerami. Warstwa triażowa, która obejmuje wyniki tylko z jednego skanera, daje niepełny obraz. Najdokładniejsza priorytetyzacja wynika z korelacji wyników z różnych skanerów. SAST, SCA, sekrety, IaCi DAST, rozumiejąc, kiedy wiele narzędzi sygnalizuje to samo ryzyko podstawowe i odpowiednio ważąc ten sygnał.
- AutoFix - jakość i walidacja. Poprawka, która wprowadza nową lukę w zabezpieczeniach lub psuje istniejącą funkcjonalność, jest gorsza niż jej brak. Oceń jakość poprawki, pytając, czy AutoFix jest sprawdzony pod kątem znanych i bezpiecznych wzorców, czy obsługuje zmiany powodujące przerwanie działania systemu oraz czy obejmuje testowanie ścieżki kodu, na której przeprowadzono naprawę.
- IDE i pipeline integracja. AutoFix, który pojawia się w osobnym oknie dashboard wymaga od programistów opuszczenia swojego przepływu pracy, aby móc nad nim pracować. Najszybsza naprawa ma miejsce, gdy poprawki są dostępne w środowisku IDE, w PR i w CI/CD pipeline, gdziekolwiek deweloper już pracuje.
- Wskaźnik wyników fałszywie dodatnich, a nie tylko prawdziwie dodatnich. Wskaźnik prawdziwie pozytywnych wyników informuje, ile wyników narzędzie wychwytuje. Wskaźnik fałszywie pozytywnych informuje, ile szumu generuje. Oba wskaźniki mają znaczenie, a stosunek między nimi stanowi prawdziwy sygnał. Poproś o dane porównawcze, a nie tylko o zapewnienia marketingowe.
- Możliwość śledzenia i nadpisywania. AutoFix w produkcji pipeline wymaga zarządzania. Deweloperzy i zespoły ds. bezpieczeństwa muszą mieć możliwość przeglądania, zatwierdzania, modyfikowania i odrzucania automatycznych poprawek, z pełnym rejestrem audytu pokazującym, co zostało zmienione, dlaczego i przez kogo.
Triage AI i AutoFix z Xygeni
Xygeni'ego Podejście do zautomatyzowanego usuwania luk w zabezpieczeniach opiera się na jednej zasadzie: wykrycie bez naprawy to zaległości, które czekają na realizację.
Lejek priorytetyzacji Xygeni stosuje triaż AI we wszystkich źródłach wyszukiwania (SAST, SCA, wykrywanie sekretów, IaC, CI/CD (bezpieczeństwo i DAST), redukując surowe dane wyjściowe skanera poprzez kolejne warstwy analizy dostępności, oceny podatności na ataki i kontekst wpływu na biznes. Dane wyjściowe to uporządkowana w kolejności priorytetowej kolejka autentycznie użytecznych ustaleń, a nie płaska lista wszystkich wykrytych przez skaner wyników.
Funkcja AI AutoFix generuje poprawki zależne od kontekstu i języka, dostarczane bezpośrednio do pull requestsobejmujące SAST Odkrycia, wrażliwe zależności i ujawnienie sekretów w kodzie pisanym przez ludzi i generowanym przez sztuczną inteligencję. Inteligencja zmian awaryjnych sygnalizuje aktualizacje zależności, które mogłyby zakłócić kompilację, przed otwarciem żądania żądania (PR). Wyjaśnienia poprawek dają programistom kontekst do przeglądania i zatwierdzania zmian z przekonaniem, a nie ślepym zaufaniem.
DevAI, wbudowany w środowisko IDE dodatkowy pilot zabezpieczeń sztucznej inteligencji firmy Xygeni, wyświetla wyniki triażu i sugestie AutoFix bezpośrednio w środowisku programisty podczas pisania kodu przed commit Integracja z serwerem MCP oznacza, że asystenci kodowania AI mogą uruchamiać skanowanie bezpieczeństwa, otrzymywać priorytetowe wyniki i stosować bezpieczne poprawki bez opuszczania środowiska IDE.
Efekt: zespoły korzystające z platformy Xygeni informują o przejściu z tysięcy otwartych ustaleń na łatwą do zarządzania, priorytetową kolejkę oraz o przejściu z ręcznego stosowania poprawek na automatyczne działania naprawcze, które są skalowalne wraz z bazą kodu, a nie liczbą pracowników. Jeśli Twoje zaległości w zabezpieczeniach rosną szybciej, niż Twój zespół jest w stanie je rozwiązać, problem nie leży w wysiłku. Chodzi o to, że narzędzia, których używasz, nie zostały stworzone do ich rozwiązania.

FAQ
W jakim stopniu sztuczna inteligencja może ograniczyć liczbę zaległości w zabezpieczeniach?
Zespoły korzystające z triażu AI z priorytetyzacją opartą na dostępności zazwyczaj odnotowują redukcję o 80–90% w porównaniu z surowymi wynikami skanera do praktycznych wniosków. Dokładna wartość zależy od bazy kodu, liczby używanych skanerów i specyfiki modelu triażu, ale wpływ kierunkowy jest stały: większość wniosków wygenerowanych przez narzędzia do analizy statycznej nie nadaje się do wykorzystania w kontekście, a triaż AI identyfikuje je i usuwa, zanim trafią do kolejki programistów.
Czy narzędzie AI AutoFix jest bezpieczne do stosowania w środowisku produkcyjnym? pipelines?
Tak, pod warunkiem odpowiedniego zarządzania. AI AutoFix powinien zawsze uwzględniać weryfikację przez człowieka przed wprowadzeniem zmian do produkcji; wartość tkwi w automatycznym generowaniu poprawki, a nie w pomijaniu procesu weryfikacji. Szukaj wdrożeń, które zawierają wyjaśnienia poprawek, wykrywanie zmian powodujących awarię oraz pełny rejestr audytu pokazujący, co zostało zmienione i dlaczego.
Czym automatyczne usuwanie luk w zabezpieczeniach różni się od ręcznego łatania?
Ręczne łatanie wymaga od inżyniera bezpieczeństwa lub programisty zapoznania się z wynikami, zrozumienia luki w zabezpieczeniach, zbadania bezpiecznej poprawki, wdrożenia jej, przetestowania i przesłania do weryfikacji. Automatyczne usuwanie luk w zabezpieczeniach generuje poprawkę automatycznie na podstawie typu luki, języka, frameworka i konwencji kodowania, skracając czas od znalezienia do naprawy z dni lub tygodni do godzin lub minut, a także skalując całą kolejkę łatania, a nie tylko jeden problem na raz.
Jaki jest związek między redukcją hałasu a redukcją zaległości w zakresie bezpieczeństwa?
To dwie strony tego samego problemu. Szum (niski sygnał, brak możliwości wykorzystania lub fałszywie pozytywne wyniki) wypełniają zaległości elementami, które nigdy nie powinny trafić do kolejki programisty. Redukcja szumu poprzez selekcję przez sztuczną inteligencję usuwa te elementy z góry, dzięki czemu zaległości zawierają tylko rzeczywiste zagrożenia. Następnie AutoFix szybciej zamyka te rzeczywiste zagrożenia. To połączenie zmniejsza zaległości z obu stron jednocześnie.
