






Zespoły ds. cyberbezpieczeństwa zajmują się tysiącami luk w zabezpieczeniach każdego miesiąca, a ustalenie priorytetów, które z nich należy naprawić w pierwszej kolejności, może być przytłaczające. To właśnie tutaj Wynik CVSS odgrywa kluczową rolę. Wspólny system oceny podatności (CVSS) standardokreśla sposób pomiaru ryzyka, dzięki czemu Punktacja CVSS spójny we wszystkich projektach. Co więcej, dzięki zastosowaniu Kalkulator CVSS lub Kalkulator wyników CVSSZespoły ds. bezpieczeństwa mogą szybko przełożyć złożone dane dotyczące luk w zabezpieczeniach na przejrzyste i porównywalne wyniki, które umożliwiają inteligentniejsze i szybsze podejmowanie działań naprawczych.
Czym jest wynik CVSS i dlaczego jest ważny
Wynik CVSS jest uznanym na całym świecie standard opracowany przez FIRST.org aby ocenić stopień zagrożenia lukami w zabezpieczeniach.
Wyniki wahają się od 0 do 10gdzie wyższe liczby oznaczają poważniejsze wady:
| Wynik CVSS | Dotkliwość |
|---|---|
| 0.0 | żaden |
| 0.1-3.9 | Niski |
| 4.0-6.9 | Średni |
| 7.0-8.9 | Wysoki |
| 9.0-10.0 | Krytyczny |
Zespołom DevSecOps te liczby pomagają w ustaleniu priorytetów działań naprawczych. Na przykład luka w zabezpieczeniach z wynikiem CVSS 9.8 może wymagać natychmiastowej uwagi, podczas gdy luka z wynikiem 3.5 może poczekać do następnego cyklu konserwacji.
Chociaż CVSS szacuje potencjalne szkody, jakie może spowodować luka, nie wskazuje, czy atakujący wykorzystują ją w rzeczywistych środowiskach. Zrozumienie tej różnicy jest kluczowe dla rzeczywistej priorytetyzacji ryzyka.
Jak działa punktacja CVSS
W praktyce system punktacji CVSS wykorzystuje trzy grupy metryk do oceny różnych aspektów podatności. Każda grupa definiuje zatem sposób działania problemu, od możliwości jego wykorzystania po potencjalny wpływ na systemy i dane. Co więcej, niezawodny kalkulator punktacji CVSS sprawia, że proces ten jest powtarzalny i przejrzysty. Dzięki temu specjaliści ds. bezpieczeństwa mogą jaśniej komunikować wagę ryzyka, a tym samym utrzymywać spójną priorytetyzację w różnych zespołach.
Podstawowe wskaźniki:
Opisują one wewnętrzne cechy podatności, które pozostają niezmienne w czasie i środowiskach.
Przykłady obejmują:- Wektor ataku (AV): Czy atak można przeprowadzić zdalnie czy tylko lokalnie?
- Złożoność ataku (AC): Jak łatwo jest to wykorzystać?
- Wymagane uprawnienia (PR): Czy atakujący potrzebuje wcześniejszego dostępu?
- Interakcja użytkownika (UI): Czy użytkownik musi kliknąć lub otworzyć coś?
- Wpływ (CIA): Jak to wpływa na poufność, integralność i dostępność.
Metryki czasowe:
Dostosowują one wynik do rzeczywistych warunków, takich jak:- Dojrzałość kodu exploita: Czy kod exploita jest dostępny publicznie?
- Poziom naprawy: Czy poprawka lub łatka została już wydana?
- Raport zaufania: Jak wiarygodny jest raport o lukach w zabezpieczeniach?
Wskaźniki środowiskowe:
Dostosowują one wynik do konkretnej konfiguracji danej organizacji, na przykład tego, czy podatny na atak system przetwarza poufne dane lub korzysta z silnych zabezpieczeń sieciowych.
Każdy czynnik wpływa na wynik końcowy poprzez standardzunifikowana formuła, dzięki której CVSS stał się spójnym punktem odniesienia umożliwiającym porównywanie luk w zabezpieczeniach różnych produktów i ekosystemów.
Korzystanie z kalkulatora CVSS (krok po kroku)
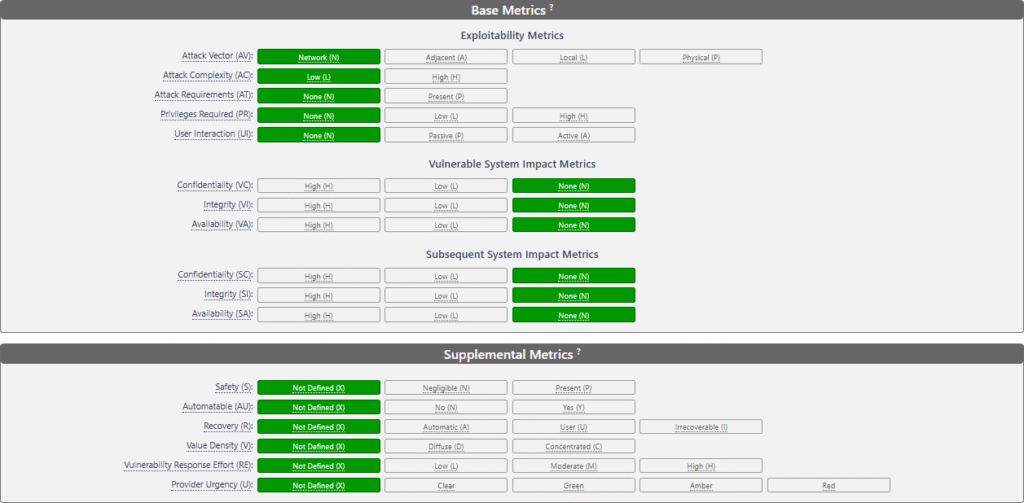
Nie musisz ręcznie obliczać wzorów, możesz skorzystać z internetowych kalkulatorów wyników CVSS, takich jak PIERWSZY kalkulator CVSS v4.0 albo Kalkulator NVD CVSSNarzędzia te upraszczają ocenę CVSS i gwarantują, że kalkulator CVSS generuje spójne, porównywalne wyniki w różnych środowiskach.
Oto prosta instrukcja:
- Wybierz wersję CVSS: Większość dzisiejszych komunikatów korzysta z CVSS w wersji 3.1 lub 4.0.
- Wypełnij dane bazowe: Wybierz opcje dla wektora ataku, złożoności, uprawnień i wpływu.
- Dodaj dane czasowe: Podaj informacje o dostępności exploitów i poprawek.
- Dostosuj czynniki środowiskowe: Odzwierciedla wrażliwość i narażenie Twojej własnej infrastruktury.
- Oblicz: Narzędzie natychmiast zwraca wynik w zakresie od 0.0 do 10.0.
Przykład: Porównanie dwóch wyników CVSS (9.8 vs. 5.6)
Aby zobaczyć jak Kalkulator wyników CVSS działa w prawdziwym życiu, porównajmy dwie luki w zabezpieczeniach, używając CVSS wersja 3.1 metryka.
1. Krytyczna luka w zabezpieczeniach: zdalne wykonanie kodu (CVSS 9.8)
| metryczny | Wartość: | Wyjaśnienie |
|---|---|---|
| Wektor ataku | Sieć | Możliwość zdalnej eksploatacji |
| Złożoność ataku | Niski | Nie są wymagane żadne specjalne warunki |
| Wymagane uprawnienia | żaden | Atakujący nie potrzebuje konta |
| Interakcja z użytkownikiem | żaden | W pełni zautomatyzowany exploit |
| Wpływ na poufność | Wysoki | Wrażliwe dane ujawnione |
| Wpływ na integralność | Wysoki | Dane można modyfikować |
| Wpływ na dostępność | Wysoki | Możliwe zakłócenia w świadczeniu usług |
Przykład ten ilustruje, w jaki sposób kalkulator CVSS przekształca wskaźniki jakościowe w wyniki ilościowe, podkreślając wartość dokładnej punktacji CVSS podczas ocen bezpieczeństwa.
Obliczony wynik CVSS: 5.6 (średni)
W większości przypadków zespoły ds. bezpieczeństwa zajmują się lokalnymi błędami powodującymi eskalację uprawnień podczas planowych aktualizacji, ponieważ dotyczą one głównie systemów współdzielonych i rzadko wymagają pilnych poprawek.
Na wynos:
Chociaż obie wady są ważnymi lukami bezpieczeństwa (CVE), Wynik CVSS wyraźnie rozróżnia ich pilność.
Ale pamiętaj, 9.8 CVSS w niska podatność na eksploatację (EPSS 0.02) może być mniej niebezpieczne w praktyce niż 5.6 CVSS to jest bycie aktywnie eksploatowane (EPSS 0.85).
Dlatego właśnie połączenie CVSS z EPSS i osiągalność gwarantuje, że naprawisz to, co naprawdę ważne.
Kalkulator wyników CVSS w praktyce
A Kalkulator CVSS Dzięki temu ocena ryzyka jest powtarzalna i transparentna. Pomaga informować interesariuszy nietechnicznych o powadze problemów i utrzymywać spójną priorytetyzację w zespołach.
Jednak statyczne wyniki mogą być mylące, jeśli potraktować je pobieżnie. Na przykład:
- Luka z Wynik CVSS 9.8 może mieć brak aktywnych exploitów w dziczy.
- Inny z Wynik CVSS 6.2 może być aktywnie ukierunkowane przez napastników.
Dlatego poleganie wyłącznie na kalkulatorze może prowadzić do powstawania luk w wiedzy. Wynik jest punktem odniesienia, a nie wskaźnikiem ryzyka w czasie rzeczywistym.
CVSS kontra EPSS Dlaczego statyczne wyniki nie wystarczą
Kompletujemy wszystkie dokumenty (wymagana jest kopia paszportu i XNUMX zdjęcia) potrzebne do CVSS środków potencjalna ciężkość, EPSS (System oceny przewidywania exploitów) środków prawdopodobieństwo w świecie rzeczywistym.
EPSS wykorzystuje uczenie maszynowe i telemetrię zagrożeń, aby przewidzieć prawdopodobieństwo wykorzystania luki w zabezpieczeniach w ciągu 30 dni.
Połączone dają znacznie wyraźniejszy obraz:
| Wynik CVSS | Wynik EPSS | Działania |
|---|---|---|
| Wysoki (9.8) | Niski (0.03) | Niska podatność na eksploatację → Monitor |
| Średni (6.5) | Wysoki (0.85) | Wysoka podatność na wykorzystanie → Napraw natychmiast |
| Krytyczny (10.0) | Wysoki (0.9) | Działaj teraz — zarówno poważnie, jak i wyzyskująco |
Właśnie tak działają nowoczesne platformy, takie jak Xygeni ulepszyć zarządzanie lukami w zabezpieczeniach poprzez scalanie Ciężkość CVSS, Podatność na wykorzystanie EPSS, analiza osiągalności skupić się na ryzykach, które są zarówno poważne, jak i podatne na wykorzystanie w Twoim środowisku.
Poza liczbami: inteligentniejsze ustalanie priorytetów ryzyka
System punktacji CVSS pozostaje kamieniem węgielnym cyberbezpieczeństwa; Jednak Nigdy nie było przeznaczone do działania w pojedynkę. W rzeczywistości, Prawdziwa dojrzałość w zakresie bezpieczeństwa wynika ze zrozumienia pełnego kontekstu, ze świadomości, które luki są dostępne, podatne na wykorzystanie i naprawdę krytyczne dla przedsiębiorstwa.
Xygeni idzie o krok dalej, automatyzując proces:
- Pobieranie danych CVSS z narzędzi lub poradników.
- Wzbogacając go Podatność na wykorzystanie EPSS, dostępność w czasie wykonywania, krytyczność aktywów.
- Wyświetlanie wszystkiego w jednym miejscu dashboard aby podkreślić, co naprawdę wymaga naprawy.
W rezultacie takie podejście uwzględniające kontekst sprawia, że zarządzanie podatnościami zmienia się z prostej gry liczbowej w inteligentniejszy i bardziej dynamiczny proces analizy ryzyka.
Uwagi końcowe
Podsumowując, CVSS pomaga zespołom zrozumieć, jak poważna jest luka w zabezpieczeniach, a EPSS i dostępność pokazują, które problemy są naprawdę istotne. Razem pomagają zespołom ds. bezpieczeństwa działać pewnie i w pierwszej kolejności rozwiązywać właściwe problemy. W rezultacie zarządzanie lukami w zabezpieczeniach staje się szybsze, łatwiejsze i skuteczniejsze.

