






Uruchom a kontrola jakości kodu w bazie kodu, a otrzymasz raport dotyczący złożoności, duplikacji, martwego kodu i nazewnictwa. Uruchom code security ZOBACZ na tej samej bazie kodu i otrzymasz raport na temat SQL injection, skrypty między witrynami, wady uwierzytelnianiaTe same pliki. Dwa raporty. Zwykle dwa różne narzędzia, dwa różne dashboardi dwa zespoły, które rzadko porównują swoje spostrzeżenia.
Ten podział jest tak powszechny w rozwoju oprogramowania, że większość zespołów przestała go zauważać. To również powód, dla którego problem z konserwowalnością i problem bezpieczeństwa, występujące w tej samej funkcji, są traktowane jako dwa niezależne zgłoszenia zamiast jednego.
Oto, co właściwie robi każda kontrola, w jakich obszarach się pokrywają i w jakich sytuacjach model „dwóch narzędzi” zawodzi.
Czym jest kontrola jakości kodu?
Kontrola jakości kodu to statyczna analiza, która mierzy, jak łatwy w utrzymaniu, czytelny i strukturalnie poprawny jest kod źródłowy, niezależnie od tego, czy jest podatny na ataki. Nie pyta: „Czy atakujący może to zepsuć?”, ale: „Czy programista może to bezpiecznie zmienić za sześć miesięcy?”.
Kontrola jakości kodu zazwyczaj obejmuje ocenę:
- Zapach kodu:wzorce strukturalne, które utrudniają zmianę kodu w czasie
- Złożoność cyklomatyczna i poznawcza:funkcje i klasy, które rozrosły się do tego stopnia, że każdy może je bezpiecznie modyfikować
- Łatwość utrzymania:łączny koszt dalszej pracy nad danym plikiem lub modułem
- Martwy kod:nieosiągalny lub nieużywany kod przenoszony za stałą opłatą
- Powielanie:dług kopiuj-wklej, gdzie jedna poprawka musi zostać wykonana w pięciu miejscach i jest wykonywana w trzech
- Konwencje nazewnictwa:naruszenia, które podnoszą koszt każdego przyszłego czytelnika
Wynikiem kontroli jakości kodu jest zazwyczaj wynik, linia trendu i długa lista ustaleń uporządkowanych według ustalonej ważności reguły, a nie według rzeczywistego wpływu.
Co to jest Code Security Sprawdzać?
A code security sprawdź, bardziej formalnie Testowanie bezpieczeństwa aplikacji statycznych (SAST), skanuje kod źródłowy w poszukiwaniu luk w zabezpieczeniach, które można wykorzystać, zanim aplikacja zostanie uruchomiona. Szuka konkretnych wzorców, które pozwalają atakującemu na wykonanie czynności, na które aplikacja nigdy nie powinna pozwalać.
A code security sprawdzenie zazwyczaj obejmuje:
- Wady wtrysku:wstrzyknięcie SQL, wstrzyknięcie polecenia, wstrzyknięcie kodu
- Skrypty między witrynami (XSS):niezdezynfekowane dane wejściowe, które umożliwiają atakującemu uruchamianie skryptów w sesji innego użytkownika
- Błędne konfiguracje i wyciek informacji:ustawienia i ścieżki kodu, które nieumyślnie ujawniają dane
- Przepełnienia bufora:problemy z obsługą pamięci, które mogą zagrozić integralności aplikacji
- Luki w uwierzytelnianiu i autoryzacji: słaba lub brakująca kontrola dostępu
Wyniki z a code security sprawdzanie ma klasyfikację CWE, ocenę powagi i (w przypadku dojrzałych narzędzi) dowód możliwości wykorzystania, co odróżnia poważne SAST narzędzie, które po prostu dopasowuje wzorce i ma nadzieję.
Kontrola jakości kodu kontra Code Security Sprawdź: Kluczowe różnice
| Kontrola jakości kodu | Code Security Sprawdzać (SAST) | |
|---|---|---|
| Pytanie główne | Czy można to bezpiecznie utrzymać? | Czy można to wykorzystać? |
| Co mierzy | Złożoność, duplikacja, martwy kod, nazewnictwo, łatwość utrzymania | Wstrzyknięcie, XSS, błędna konfiguracja, błędy uwierzytelniania, problemy z pamięcią |
| Standard odniesienie | Wewnętrzny model jakości, brak uniwersalnej certyfikacji standard | CWE (Common Weakness Enumeration) sprawdzone w testach porównawczych, takich jak OWASP |
| Typowy właściciel | Inżynieria / Wiceprezes ds. Inżynierii | Bezpieczeństwo aplikacji / DevSecOps |
| Konsekwencje ignorowania tego | Rosnące koszty zmian, wolniejsze wdrażanie, kruche wydania | Naruszenie danych, brak zgodności, wykorzystanie systemu produkcyjnego |
| Gdzie to biegnie | CI, lokalny CLI | CI, lokalny interfejs wiersza poleceń i (w bardziej zaawansowanych narzędziach) środowisko IDE |
Nie są to konkurencyjne testy. Odpowiadają na dwa różne pytania dotyczące tych samych linii kodu, dlatego uruchamianie ich w izolacji stwarza problemy.
Dlaczego większość narzędzi do analizy kodu je rozdziela
Większość organizacji już przeprowadza oba rodzaje kontroli. Po prostu uruchamiają je w dwóch różnych produktach, z dwiema różnymi konsolami, dwoma różnymi listami zadań i dwoma różnymi modelami priorytetyzacji, w tych samych repozytoriach.
Ten podział powoduje trzy przewidywalne problemy:
- Nikt nie widzi tych dwóch zaległości razem. Funkcja z krytycznym odkryciem bezpieczeństwa i wynikiem łatwości utrzymania w strefie zagrożenia pojawia się jako dwa oddzielne zgłoszenia w dwóch oddzielnych narzędziach, podczas gdy w rzeczywistości jest to jeden fragment kodu, który wymaga uwagi dwa razy pilniej.
- Wyniki mnożą się szybciej, niż ktokolwiek jest w stanie je naprawić. Każde narzędzie do analizy kodu na rynku jest dobre w identyfikacji. Wąskim gardłem nigdy nie było znajdowanie problemów. Chodzi o to, że skanowanie jakościowe lub skanowanie bezpieczeństwa dowolnej rzeczywistej bazy kodu zwraca więcej wyników, niż jakikolwiek zespół ma godzin na przetworzenie, a płaska etykieta ważności nie wskazuje, które dziesięć problemów należy naprawić w pierwszej kolejności.
- Płaska surowość reguły nie jest priorytetem. „Krytyczne” z punktu widzenia silnika reguł i „krytyczne, ponieważ jest to faktycznie osiągalne i podatne na wykorzystanie” to dwa różne stwierdzenia. Większość narzędzi do analizy kodu uwzględnia tylko pierwsze.
Lepsza droga: jedna platforma, jedna sztuczna inteligencja, jeden model priorytetyzacji
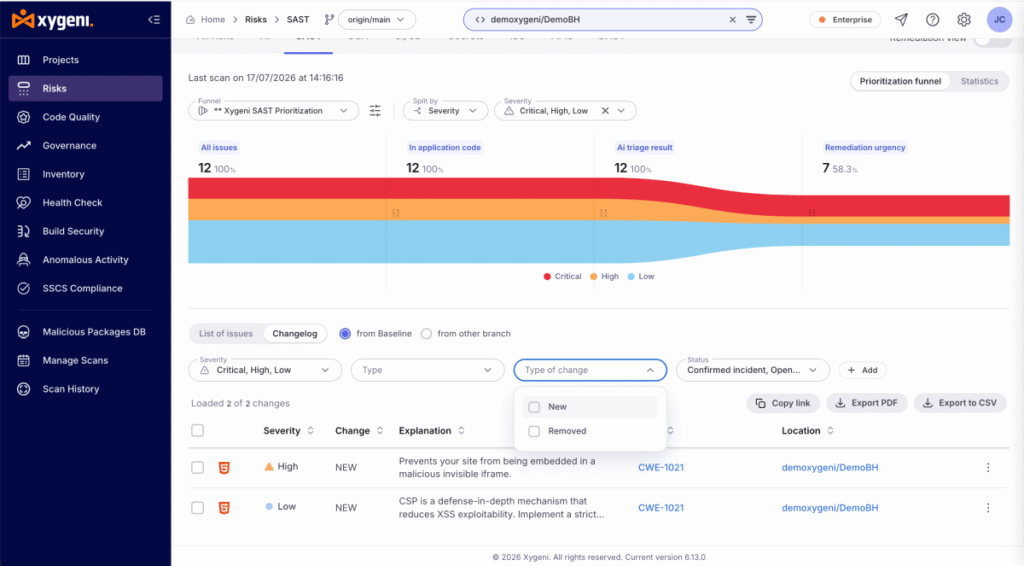
Xygeni zajmuje się jakością kodu i code security analiza w tym samym skanerze, tej samej konsoli i tym samym modelu priorytetyzacji, dzięki czemu problem z konserwacją i luka w zabezpieczeniach w tym samym pliku są widoczne razem, zamiast znajdować się w dwóch niezależnych systemach.
- Pomiar. Xygeni'ego code security sprawdzać (SAST) skanuje w poszukiwaniu luk w zabezpieczeniach, XSS, błędnych konfiguracji, przepełnień bufora i słabości uwierzytelniania, a każde znalezisko jest klasyfikowane jako CWE. Kontrola jakości kodu Xygeni obejmuje tę samą dyscyplinę analizy w dziesięciu językach: Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin i C/C++, mierząc złożoność, łatwość utrzymania, duplikację, martwy kod i nazewnictwo w ramach jednego, spójnego standard, dzięki czemu ustalenia dotyczące jakości mają tę samą wagę, CWE (jeśli ma to zastosowanie) i szczegółowość plików i linii, co ustalenia dotyczące bezpieczeństwa.
- Priorytet. Oba rodzaje kontroli trafiają do tego samego lejka AI Triage, który klasyfikuje ustalenia według rzeczywistego wpływu, a nie według płaskiej wagi reguły. Oba typy kontroli uczestniczą w ujednoliconym widoku wszystkich zagrożeń, dzięki czemu osoba odpowiedzialna za bezpieczeństwo i osoba odpowiedzialna za inżynierię widzą ten sam obraz ryzyka, a nie dwa oddzielne arkusze kalkulacyjne.
- Naprawić. Xygeni nie ogranicza się do identyfikacji. AI Remediation proponuje gotowe do zastosowania poprawki błędów bezpieczeństwa, w tym pull request Tworzenie i to samo dotyczy ustaleń jakościowych, uszeregowanych według złożoności naprawy i szacowanego nakładu pracy. Pytanie, na które narzędzie do analizy kodu powinno odpowiedzieć, nie brzmi: „ile masz reguł”. Pytanie: „kiedy narzędzie znajdzie tysiąc problemów, kto je naprawi?”.
Działa to niezależnie od tego, czy wyniki pochodzą z własnych skanerów Xygeni, czy z narzędzi firm trzecich już wbudowanych w platformę. Funkcje AI Triage i AI Remediation dotyczą zarówno własnych ustaleń bezpieczeństwa Xygeni, jak i ustaleń bezpieczeństwa pobranych z narzędzi takich jak Snyk, Veracode czy Checkmarx, więc przejście na ujednolicone sprawdzanie nie oznacza konieczności wcześniejszego usuwania czegokolwiek.
Na co zwracać uwagę przy wyborze narzędzi do analizy kodu
Jeśli oceniasz narzędzia do analizy kodu, czy to w celu sprawdzenia jakości kodu, code security sprawdź, lub jedno i drugie, kilka pytań szybko przebije się przez większość ofert dostawców:
- Czy ustalenia są klasyfikowane według rzeczywistego wpływu, czy tylko według ustalonej wagi reguły? Etykieta ważności nie oznacza priorytetyzacji.
- Czy dokładność wykrywania jest weryfikowana w niezależnym teście? SAST łatwo jest formułować twierdzenia dotyczące dokładności, ale trudno je udowodnić; opublikowane Wynik testu porównawczego OWASP, przy ujawnieniu wskaźników wyników prawdziwie dodatnich i fałszywie dodatnich, stanowi różnicę między twierdzeniem a dowodem.
- Czy zasady są przejrzyste? Katalog detektorów, który możesz przejrzeć przed uruchomieniem skanowania, zawiera informacje o tym, co narzędzie sprawdza przed uruchomieniem skanowania. commit do niego.
- Czy zatrzymuje się na identyfikacji, czy proponuje rozwiązanie? Wyniki, którym nie można zaradzić, są dłuższym opóźnieniem, a nie rozwiązanym problemem.
- Czy działa w całym Twoim stosie, w tym w wynikach narzędzi, z których już korzystasz? Konsolidacja widoczności jest skuteczniejsza niż konsolidacja dostawców już od pierwszego dnia.
- Czy integruje się z miejscem, w którym już trwają prace? CI/CD pull request kontrole i ustalenia dotyczące bezpieczeństwa, informacje zwrotne ze środowiska IDE w trakcie pisania kodu, a nie dopiero po jego scaleniu.
Krótka wersja
Kontrola jakości kodu polega na sprawdzeniu, czy można bezpiecznie utrzymywać kod. code security Check pyta, czy można go wykorzystać. Oba pytania są istotne, oba prowadzą do wniosków, na podstawie których należy podjąć działania, a uruchomienie ich w dwóch niezależnych narzędziach sprawia, że ten sam kod wygląda jak dwa oddzielne problemy, a nie jak jedna lista priorytetów.
Xygeni uruchamia oba sprawdzenia w jednym skanerze, klasyfikuje oba według rzeczywistego wpływu w jednym leju i naprawia oba za pomocą pull requests zamiast pozostawiać Cię z dłuższym zaległością.
Chcesz zobaczyć swoje własne code security ustalenia są priorytetyzowane, a nie tylko wymieniane? Rozpocznij skanowanie za darmo w ramach planu deweloperskiego Xygeni.
Ciekawi Cię, jak wygląda ujednolicony widok jakości i bezpieczeństwa w całym Twoim portfolio? Poproś o prezentację jakości kodu Xygeni wraz z Code Security.

FAQ
Czy kontrola jakości kodu jest tym samym, co code security sprawdzać?
Nie. Kontrola jakości kodu mierzy łatwość utrzymania, złożoność, duplikację i nazewnictwo. code security sprawdzać (SAST) mierzy podatność na eksploit: luki w zabezpieczeniach, ataki XSS, błędne konfiguracje i słabości uwierzytelniania. Analizują ten sam kod, ale odpowiadają na różne pytania, a wynik może zostać oznaczony flagą jakości, flagą bezpieczeństwa lub obiema jednocześnie.
Czym jest SASTi jak to się ma do code security sprawdzać?
SAST Skrót od Static Application Security Testing (statyczne testowanie bezpieczeństwa aplikacji). To techniczna nazwa tego, co większość ludzi rozumie pod pojęciem „code security „check”: skanowanie kodu źródłowego w poszukiwaniu luk w zabezpieczeniach przed uruchomieniem aplikacji, bez jej wykonywania. Każdy code security sprawdź w tym poście odnosi się do SAST konkretnie, w przeciwieństwie do DAST, który testuje działającą aplikację z zewnątrz.
Czy jedno narzędzie może wykonywać zarówno kontrolę jakości kodu, jak i code security sprawdzać?
Tak. Xygeni zajmuje się jakością kodu i code security Analiza w tym samym skanerze i konsoli, dzięki czemu oba typy kontroli korzystają z jednego modelu priorytetyzacji, zamiast być przechowywane w dwóch oddzielnych narzędziach z dwoma oddzielnymi listami zadań. Wyniki z każdego z nich nadal podlegają własnej klasyfikacji (CWE dla bezpieczeństwa, metryki złożoności/utrzymywalności dla jakości).
Jak często należy przeprowadzać kontrolę jakości kodu lub code security sprawdzać?
Oba powinny być przeprowadzane w sposób ciągły, a nie jako jednorazowy audyt. standard wzór jest skanem na każdym pull request w CI, z guardrails brama ta opiera się na nowo wprowadzanych problemach, a nie na całym odziedziczonym zaległym składzie, więc zespoły są oceniane na podstawie tego, co dodały, a nie na podstawie lat zgromadzonego długu.
