






Pierwszym krokiem jest nauczenie się tworzenia gałęzi w GitHubie. Jednak opanowanie bezpiecznego scalania gałęzi w GitHubie jest równie ważne dla każdej gałęzi. GitHub przepływ pracy. W tym poście przeprowadzimy Cię przez cały proces, zaczynając od jak utworzyć gałąź w GitHubie a potem ci pokażę jak scalić gałęzie w GitHubie bezpiecznie. Omówimy również, jak anulować scalenie w przypadku wystąpienia problemów, a na koniec, jak Xygeni może pomóc Ci wykryć każdy problem, zanim dotrze do Twojej gałęzi głównej.
Przyjrzyjmy się temu krok po kroku.
1. Jak prawidłowo utworzyć gałąź w GitHubie
Każdy bezpieczny przepływ pracy zaczyna się od utworzenia gałęzi w GitHubie. Pozwala to programistom na izolowanie funkcji, poprawek lub eksperymentów bez wpływu na kod produkcyjny.
Aby utworzyć gałąź w serwisie GitHub:
1. Przejdź do swojego repozytorium
2. Kliknij rozwijaną listę wyboru gałęzi
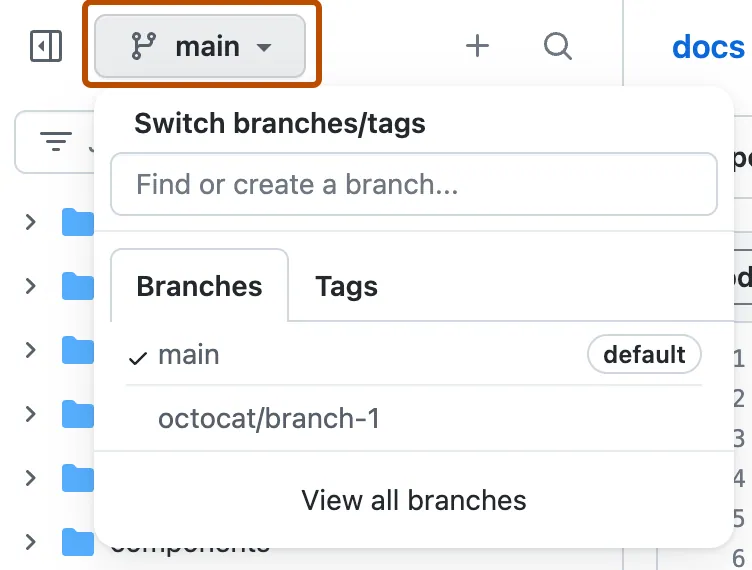
3. Wpisz nazwę swojego nowego oddziału
4. kliknij Utwórz gałąź
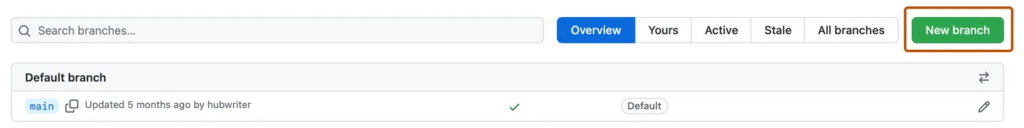
Od tego momentu Twoja nowa gałąź jest gotowa do użycia. Możesz teraz przesyłać kod, współpracować nad zmianami, a w końcu otworzyć pull requestChociaż jest to podstawowa czynność GitHub, stanowi ona podstawę bezpiecznego rozwoju.
Co ważne, za każdym razem, gdy tworzysz gałąź w serwisie GitHub, powinna ona stanowić część powtarzalnego i chronionego przepływu pracy.
2. Skanuj Pull Requests Automatycznie przed scaleniem
Po utworzeniu gałęzi w GitHubie i przygotowaniu się do weryfikacji, kolejnym krokiem jest zrozumienie, jak bezpiecznie scalać gałęzie w GitHubie. Każde przesłanie gałęzi do GitHuba powinno uruchamiać automatyczne kontrole. Jednak przed scaleniem należy… zweryfikować że kod nie wprowadza luk w zabezpieczeniach. Pojedynczy niebezpieczny commit może ujawnić Twoją aplikację, leak secretlub naruszyć krytyczną infrastrukturę.
Scalenie kodu z gałęzią główną to operacja o dużym wpływie. Bez odpowiednich kontroli może to prowadzić do poważnych konsekwencji, takich jak:
- Luki zero-day wślizguje się do produkcji
- Znany CVE wprowadzone za pośrednictwem pakietów open source
- Zakodowane na stałe sekrety przesunięte do repozytorium
- Błędne konfiguracje infrastruktury które osłabiają twoje mechanizmy obronne
- Złośliwy lub zmodyfikowany kod wchodzenie przez zależności
To właśnie tutaj Xygeni naprawdę robi różnicę
Za pomocą Akcje GitHubmożesz wywołać zautomatyzowane skanowanie Xygeni za każdym razem, gdy deweloper otwiera pull request do chronionej gałęzi. Chroniona gałąź w GitHubie to taka, która wymaga określonych kontroli lub zatwierdzeń przed dopuszczeniem zmian do scalenia.
Xygeni analizuje ostatnie wykonanie pull request workflow aby zweryfikować bezpieczeństwo proponowanych zmian. Obejmuje to sprawdzenie, problemy w kodzie, zależnościach, sekretach i CI/CD konfiguracjePełna gałąź nie jest ponownie skanowana, ale do egzekwowania zasad i blokowania niebezpiecznych scaleń używany jest najnowszy wynik przepływu pracy.
Te skany weryfikują, czy kod jest bezpieczny i gotowy do produkcji. Wykrywają:
- Luki w kodzie (SAST)
- Podatne na ataki pakiety open source (SCA)
- Zakodowane na stałe sekrety
- IaC błędne konfiguracje
- Potencjalne złośliwe oprogramowanie
Integracja te wczesne kontrole zapewniają że za każdym razem, gdy tworzysz gałąź w GitHubie i przygotowujesz się do scalenia, robisz to za pomocą pełna widoczność i kontrola.
Oto uproszczona konfiguracja:
					on:
  pull_request:
    branches: [ main ]
jobs:
  xygeni-scan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v3
      - name: Xygeni Scanner
        uses: xygeni/xygeni-action@3.2.0
        with:
          token: ${{ secrets.XYGENI_TOKEN }}
3. Blokuj niebezpieczne połączenia za pomocą Guardrails
Guardrails, upewnij się, że podczas tworzenia gałęzi w GitHubie lub próby scalania gałęzi w GitHubie, do konfiguracji głównej gałęzi w GitHubie dotrą tylko bezpieczne zmiany. Xygeni zapewnia pełna kontrola nad tym, co jest scalaneMożesz zdefiniować wstępniecisReguły dostosowane do Twojej polityki bezpieczeństwa i tolerancji ryzyka. Na przykład:
- Zablokuj, jeśli jest to kluczowy sekret zostanie znaleziony (np. klucze AWS, tokeny)
- Nieudana kompilacja Jeśli nowe wysokie ryzyko wprowadzono pakiet open source
- Odrzuć pull requests że modyfikować wrażliwe ścieżki lubić
.github/workflows/,infrastructure/lubsecrets.env - Zapobiegaj łączeniu Jeśli obniżenie ponownie wprowadza znany luki
- Blokować CI/CD zmiany konfiguracji chyba że odpowiednio oznaczone
- Zatrzymaj scalanie, jeśli SAST wykrywa wysokie lub krytyczne problemy
- Zastosuj bardziej rygorystycznie Guardrails na oddziałach produkcyjnych zachowując jednocześnie elastyczność rozwoju
Te reguły działają jak zautomatyzowani strażnicy. Pomagają Twojemu zespołowi scalać tylko to, co jest bezpieczne, bez niespodzianek, ręcznych przeglądów i gaszenia pożarów w ostatniej chwili.
Przykładowa zasada bariery ochronnej:
					guardrail block_critical_secrets
  on secrets
  when severity = critical
  then @fail()
Informacja zwrotna wizualna w Dashboard
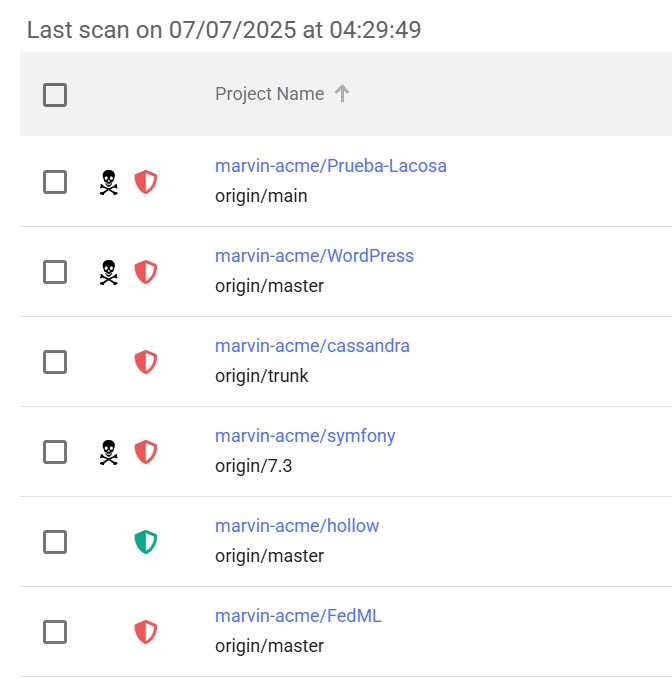
Aby zapewnić pełną przejrzystość, Xygeni pokazuje wyniki najnowszej oceny stanu barier ochronnych.
- Przede wszystkim, zielona ikona oznacza, że wszystkie polisy zostały spełnione.
- W przeciwieństwieCzerwona ikona sygnalizuje, że naruszono jeden lub więcej warunków Guardrail.
Dzięki temu zarówno deweloperzy, jak i zespoły ds. bezpieczeństwa zyskują natychmiastowy wgląd w przyczynę zablokowania scalania, bez konieczności zagłębiania się w dzienniki CI.
Prawdziwy przykład z Dashboard:
Na przykład załóżmy, że repozytorium nie ma chronionych gałęzi, co jest częstym błędem konfiguracji, który pozwala programistom na przesyłanie commitbez weryfikacji. To poważne ryzyko.
Xygeni automatycznie to wykrywa i oznacza jako podpisano_commits problem w ramach CI/CD Kategoria. The dashboard najważniejsze:
- Surowość: Wysoki
- Typ: Podpisano Commits
- Wyjaśnienie: Repozytorium nie ma chronionych gałęzi
- Status: Otwarte
Dzięki temu bogatemu w kontekst informacjom zwrotnym zespoły mogą szybko identyfikować ryzyko, rozumieć jego wpływ i podejmować działania naprawcze — wszystko z poziomu interfejsu użytkownika Xygeni.
Dostosuj Zachowanie egzekucyjne
Zawsze masz kontrolę. Wybierz, jak rygorystycznie Guardrails powinno być:
--fail-on=critical: Łączenie bloków tylko w przypadku poważnych ustaleń--never-fail: Uruchom Guardrails w trybie próbnym w celu przetestowania zasad przed ich wyegzekwowaniem
Więc następnym razem, gdy utworzysz gałąź w GitHub, Twoja Guardrails są już tam i chronią Cię pipeline i automatyczne egzekwowanie Twoich zasad.
Jak mogę sprawdzić, czy aplikacja GitHub jest bezpieczna?
Dowiedz się, jak oceniać aplikacje GitHub przed ich zainstalowaniem.
4. Automatyczne anulowanie scalania w GitHub w przypadku wykrycia ryzyka
W przypadku wykrycia ryzyka, scalanie jest anulowane. To zabezpieczenie chroni każdą gałąź projektu GitHub i egzekwuje najlepsze praktyki dotyczące scalania gałęzi w GitHub.
Xygeni integruje się bezpośrednio z interfejsem użytkownika GitHub. W przypadku wykrycia ryzyka:
- GitHub pokazuje, że sprawdzenie nie powiodło się
- Zabezpieczenia GitHub uniemożliwiają scalenie
- Kolejka scalania pomija niebezpieczny kod
Niezależnie od tego, czy jest to tajemnica, CVE czy zagrożenie CI/CD wzór, wynik jest taki sam: scalanie zostało anulowane w GitHub i oznaczono do sprawdzenia.
Szczegółowe wyniki możesz również zobaczyć w Xygeni:
- Status bezpieczeństwa każdej filii
- Dlaczego scalanie zostało zablokowane
- Pełna historia skanowania
- Status bariery ochronnej wyświetlany jest za pomocą zielonych (zaliczonych) lub czerwonych (niezaliczonych) ikon na stronie projektu
Dzięki wizualnej informacji zwrotnej programiści i zespoły ds. bezpieczeństwa mogą podejmować działania z przekonaniem. A gdy potrzebujesz głębszego kontekstu, każde zgłoszenie zawiera link do dokumentacji z informacjami o wadze, tagach, lokalizacji i sposobach łagodzenia skutków.
Tylko scalanie w Tldr – co jest bezpieczne
Podsumowując, oto jak bezpiecznie scalić po utworzeniu gałęzi w serwisie GitHub:
- Utwórz gałąź w GitHub za pomocą interfejsu użytkownika
- Wyzwalaj automatyczne skanowanie przy każdym pull request z Xygeni
- Blokuj niebezpieczne połączenia za pomocą Guardrails
- Korzystaj z zasad audytu po stronie serwera, aby uzyskać głębszą kontrolę
- Anuluj scalanie w GitHub, gdy coś się nie powiedzie
- Wizualizuj wszystkie wyniki w Xygeni dashboard
Aby uzyskać więcej informacji na temat najlepszych praktyk w zakresie ochrony repozytoriów, przeczytaj nasz Najczęściej zadawane pytania dotyczące bezpieczeństwa GitHub: co powinien wiedzieć każdy programista.
Chociaż scalanie jest podstawową operacją, bezpieczne wykonywanie tego zadania wymaga rzeczywistej widoczności i automatyzacji. Z Xygeni nie tylko scalasz kod, ale także budujesz zaufanie.
Chroń każdą gałąź GitHub z pewnością siebie
Pojedynczy przeoczony problem w pull request może zagrozić Twojej głównej gałęzi. Tradycyjne skanery często działają zbyt późno, pomijają krytyczne zagrożenia lub nie egzekwują sensownych zasad.
Dlatego ochrona gałęzi GitHub wymaga czegoś więcej niż tylko skanowania.
Xygeni zapewnia rzeczywiste egzekwowanie prawa. Kiedy pull request ma na celu chronioną gałąź, Xygeni analizuje ostatnie wykonanie twojego CI/CD Przepływ pracy. Nie skanuje ponownie całej gałęzi. Zamiast tego analizuje najnowsze wyniki, aby sprawdzić, czy w kodzie, zależnościach, sekretach i konfiguracjach przepływu pracy nie występują problemy z bezpieczeństwem. Nie tylko otrzymujesz powiadomienia. Jesteś chroniony.
Co go wyróżnia:
- Walidacja pełnego kontekstu: Guardrails egzekwowanie zasad przy użyciu bogatego kontekstu, takiego jak powaga, podatność na wykorzystanie i metadane gałęzi.
- Wbudowana integracja z GitHub: Wszystkie czynności, od skanowania po egzekwowanie, działają natywnie w ramach przepływów pracy GitHub, bez konieczności stosowania niestandardowych skryptów lub kodu łączącego.
- Audyty po stronie serwera: Po stronie serwera Guardrails zweryfikuj wyniki po przesłaniu, dodając drugą warstwę kontroli poza pipeline.
Zamiast polegać na konfiguracji CI, która ma wychwycić wszystko, Xygeni stosuje zautomatyzowane, oparte na zasadach działaniacisjony zanim cokolwiek dotrze do głównej gałęzi.
Chociaż scalanie to podstawowa operacja, bezpieczne jej wykonanie wymaga rzeczywistej widoczności i automatyzacji. Dzięki Xygeni chronisz nie tylko swoje repozytoria, ale także każdą gałąź GitHub z pełnym zaufaniem.

