






Aby osiągnąć prawdę ochrona systemu krytycznegozespoły programistyczne muszą przyjąć przesuń w lewo bezpieczeństwo praktyki identyfikujące luki w zabezpieczeniach i złośliwy kod przed wdrożeniem. To proaktywne podejście do bezpieczny rozwój oprogramowania gwarantuje, że błędy logiczne i zależności wysokiego ryzyka nigdy nie dotrą do środowiska produkcyjnego, chroniąc w ten sposób podstawowe systemy, na których opiera się Twoja firma.
Pojedynczy zły commit może zagrozić Twojej infrastrukturze i możesz nie zauważyć tego, dopóki nie będzie za późno. Dlatego ochrona systemu krytycznego musi przesunąć się w lewo, zaczynając od momentu napisania kodu, a nie po jego wdrożeniu.
Systemy krytyczne obejmuje oprogramowanie, które obsługuje Twoje platformy tożsamości, procesory płatności, portale administracyjne i CI/CD Orchestratorzy, kręgosłup Twojej firmy. Gdy zawiodą, atakujący szybko się poruszają. A Ty już jesteś w tyle, jeśli polegasz wyłącznie na zabezpieczeniach środowiska wykonawczego.
Weź Tylne wejście XZ Utils: biblioteka kompresji niskiego poziomu przejęta przez zaufanego administratora. Prawie została wprowadzona do głównych dystrybucji Linuksa — pomimo wszystkich zastosowanych zabezpieczeń perymetrycznych, ponieważ atak rozpoczął się wewnątrz kompilacja pipeline.
Ten rodzaj ryzyka wymaga przesuń w lewo bezpieczeństwo. Wymaga to narzędzi, które wykrywają problemy w czasie rzeczywistym, pull requests, w aktualizacjach zależności i w przepływach pracy. To właśnie tam Xygeni'ego SAST oraz SCA Zrób różnicę.
Od wykrywania błędów logicznych po blokowanie złośliwych pakietów i wstępne scalanie guardrails które zapobiegają wykryciu luk w zabezpieczeniach, zanim trafią one do produkcji, Xygeni umożliwia prawdziwe bezpieczny rozwój oprogramowania, z szybkością, przejrzystością i kontrolą.
Co oznacza ochrona systemu krytycznego w kontekście bezpieczeństwa aplikacji?
W zakresie bezpieczeństwa aplikacji, ochrona systemu krytycznego Odnosi się do zabezpieczenia części oprogramowania, które zarządzają tożsamością, danymi wrażliwymi, logiką biznesową i automatyzacją wdrażania. Są to komponenty, w których pojedyncza wada może prowadzić do eskalacji uprawnień, wycieku danych lub całkowitego naruszenia bezpieczeństwa systemu.
Kluczowe cele obejmują:
- Moduły uwierzytelniania i logika walidacji tokenów
- Obsługa sekretów i pliki konfiguracyjne
- Krytyczne dla biznesu interfejsy API, które wykonują transakcje lub uzyskują dostęp do poufnych danych
- CI/CD skrypty, programy uruchamiające i definicje wdrożeń osadzone w bazie kodu
Współczesne ataki coraz częściej wykorzystują warstwę aplikacji. Podatna ścieżka, niewłaściwie wykorzystana zależność lub błędnie skonfigurowana pipeline często wystarcza, aby naruszyć krytyczne systemy.
Właśnie dlatego bezpieczeństwo przesunięcia w lewo jest wymogiem skutecznego i bezpiecznego tworzenia oprogramowania. Nie można polegać na mechanizmach obronnych w środowisku produkcyjnym w celu wykrycia problemów wprowadzonych w fazie rozwoju. Jedyną niezawodną strategią jest integracja narzędzi takich jak SAST oraz SCA bezpośrednio do Twojego procesu rozwoju. Zapobiega to problemom przed ich scaleniem, zależnościom przed ich zainstalowaniem i pipelinezanim zostaną uruchomione.
Analiza składu oprogramowania dla bezpiecznego rozwoju oprogramowania
Jeśli pobierasz zależności z oprogramowania open source, pobierasz również błędy innych osób, a co gorsza, ich złośliwe oprogramowanie. Dlatego analiza składu oprogramowania (SCA) jest podstawową częścią przesuń w lewo bezpieczeństwo, niezbędne dla każdego team buildingu bezpieczny rozwój oprogramowania pipelines.
Jak Xygeni SCA Włącza ochronę krytycznego systemu przed przesłaniem kodu
Xygeni skanuje zależności w momencie ich dodania, niezależnie od tego, czy są w package.json, requirements.txt, a nawet w zakodowanych na stałe skryptach instalacyjnych w zadaniach CI. Ale w przeciwieństwie do tradycyjnych SCA narzędzia, nie zalewa Cię masą nieistotnych CVE.
Zamiast tego Xygeni skupia się na tym, co naprawdę ważne:
- Flagi pakietów złośliwychnawet jeśli są nowe i nie mają jeszcze CVE
- Działa analiza osiągalności aby sprawdzić, czy w Twojej aplikacji rzeczywiście używane są ryzykowne ścieżki kodu
- Wyniki podatności na wykorzystanie, dzięki czemu nie tracisz czasu na kwestie o niewielkim wpływie
- Ryzyko związane z remediacją powierzchni przed łataniem, aby przypadkowo nie wprowadzić regresji
- Blokuje niebezpieczne pakiety przed instalacją, w tym w kontenerach CI
Dzięki temu Twoje krytyczne systemy będą chronione jak najszybciej: kiedy wprowadzona zostanie zależność, a nie po rozpoczęciu produkcji.
Prawdziwy świat SCA Przykład: Zatrzymywanie złośliwego kodu w Shift Left Security
Podczas rutynowej aktualizacji programista dodaje następującą zależność do projektu Java:
					<dependency>
  <groupId>com.thoughtworks.xstream</groupId>
  <artifactId>xstream</artifactId>
  <version>1.4.5</version>
</dependency>
Wygląda na stabilny. W lokalnych narzędziach nie pojawiają się żadne natychmiastowe ostrzeżenia CVE.
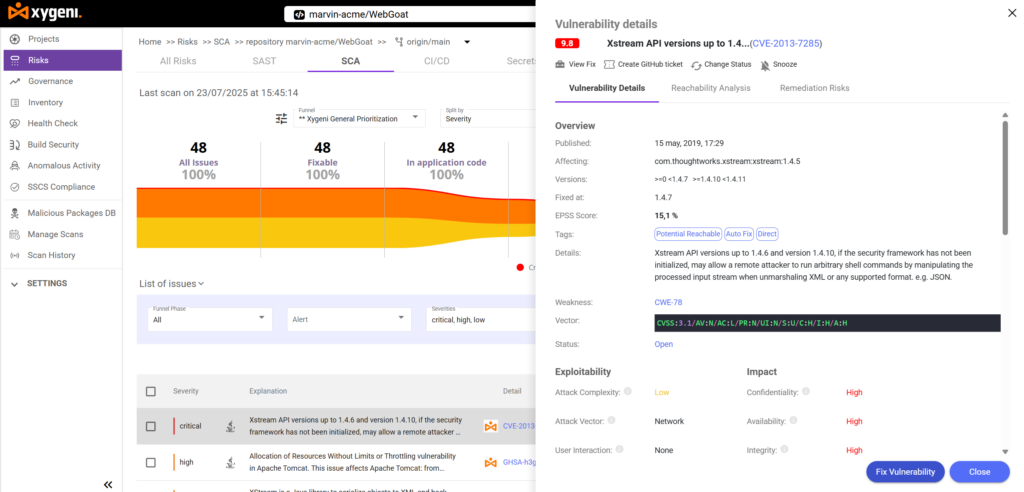
Ale Xygeni'ego SCA natychmiast to oznacza CVE-2013-7285 a krytyczna luka w zabezpieczeniach umożliwiająca zdalne wykonanie kodu (CVSS 9.8, CWE-78: Wstrzykiwanie poleceń systemu operacyjnego).
Analiza dostępności (z panelu kontekstowego Xygeni):
„Wersje interfejsu API Xstream do 1.4.6 i 1.4.10, jeśli struktura zabezpieczeń nie została zainicjowana, mogą umożliwić zdalnemu atakującemu uruchomienie dowolnych poleceń powłoki poprzez manipulowanie przetworzonym strumieniem wejściowym podczas demarszałkowania plików XML lub JSON”.
- Kod używa
XStreamdo deserializacji XML - Xygeni wykrywa metoda jest potencjalnie osiągalna
- Luka może być wykonalny jeśli używany bez inicjalizacji obronnej
Co Xygeni robi dalej:
- Oznacza bezpośrednio podatną wersję
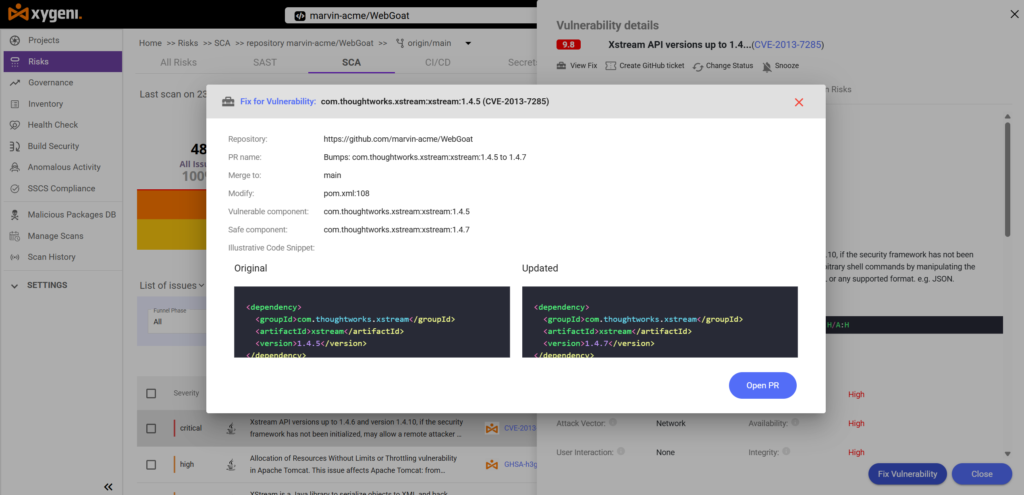
pom.xml - Zaleca aktualizację do 1.4.7, pierwsza poprawiona wersja
- Targi spostrzeżenia dotyczące ryzyka remediacjiostrzeżenie o możliwych regresjach wynikających z aktualizacji
- Tworzy plik AutoFix PR co bezpiecznie podnosi wersję
- Blokuje kompilacje CI do momentu przeglądu i zatwierdzenia zmiany przez zespół
Wynik: Zespół naprawia problem, zanim dotrze on do środowiska testowego. Ryzyko jest neutralizowane. Naprawa następuje w momencie commit w czasie, a nie po wdrożeniu.
Statyczne testowanie bezpieczeństwa aplikacji w celu bezpiecznego tworzenia oprogramowania
Twój zespół codziennie pisze logikę krytyczną dla biznesu. Jeśli nie przeskanujesz jej na wczesnym etapie, błędy dotrą do produkcji, a narzędzia uruchomieniowe ich nie wykryją. Dlatego statyczne testowanie bezpieczeństwa aplikacji (SAST) należy uwzględnić w procesie rozwoju firmy od samego początku.
SAST odgrywa kluczową rolę w przesuń w lewo bezpieczeństwo i przynosi realne rezultaty bezpieczny rozwój oprogramowania zespołów.
Jak Xygeni SAST Obsługuje ochronę krytycznych systemów w procesach deweloperskich
Xygeni analizuje kod źródłowy w momencie, gdy programiści przesyłają go pull requestŚledzi przebieg wykonywania zadań, śledzi źródła danych wejściowych do odbiorników i podkreśla rzeczywiste zagrożenia na ścieżkach krytycznych, nie zakłócając pracy programisty.
Oto jak to działa:
- Skanuje różnice w kodzie pod kątem błędów logicznych, takich jak przechodzenie przez ścieżkę, wstrzykiwanie kodu SQL i niebezpieczne sprawdzanie uwierzytelniania
- Śledzi pełny przebieg każdej luki w zabezpieczeniach, od danych wprowadzanych przez użytkownika do zachowania w czasie wykonywania
- Oznacza problemy na podstawie ich wagi, możliwości wykorzystania i wpływu systemy krytyczne
- Sugeruje bezpieczne poprawki automatycznie w PR Samonaprawa, dzięki czemu programiści mogą działać natychmiast
- Blokuje ryzykowne połączenia, utrzymując podatny kod poza głównym zbiorem bez zakłócania pracy zespołu
Zamiast generowania fałszywych alarmów lub ogólnych CVE, Xygeni skupia się na lukach, które można wykorzystać w oprogramowaniu, które faktycznie dostarczasz. Dzięki temu Twój zespół może wcześnie wykrywać niebezpieczne błędy i chronić krytyczne systemy na długo przed wdrożeniem.
Na tym właśnie polega wartość prawdziwego przesunięcia w lewo w zakresie bezpieczeństwa i na tym, jak można osiągnąć bezpieczeństwo tworzenia oprogramowania bez poświęcania szybkości i kontroli.
Real SAST Przykład: Blokowanie CWE-22 zanim dotrze do systemów krytycznych
Załóżmy, że programista aktualizuje starszą usługę Java, która zapisuje dane w systemie plików. Podczas ostatniego sprintu… commit następujący kod:
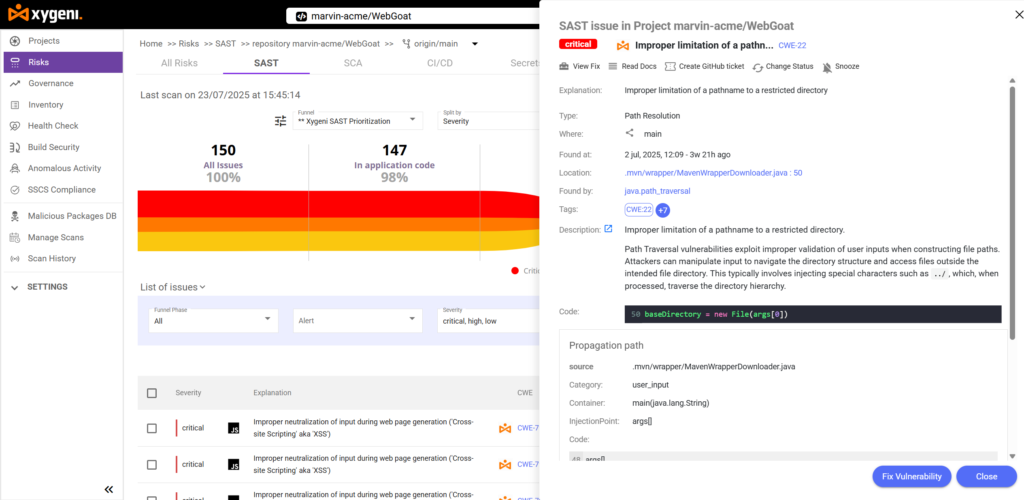
File baseDirectory = new File(args[0]);
Ta linia ciągnie bezpośrednio z args[], bez potwierdzenia. Wydaje się bezpieczne, dopóki nie zorientujesz się, że otwiera drzwi do przejście ścieżki.
Co Xygeni SAST Wykrywa
Xygeni'ego java.path_traversal sprawdź natychmiast, czy to jest CWE-22 wrażliwość:
Nieprawidłowe ograniczenie ścieżki dostępu do katalogu zastrzeżonego.
- Źródło:
args[0]bezpośrednio z danych wejściowych użytkownika - Zlew:
new File(args[0])używany do ustawianiabaseDirectory - Plik:
.mvn/wrapper/MavenWrapperDownloader.java, linia 50
Ten rodzaj błędu umożliwia atakującemu skierowanie Twojej aplikacji na niezamierzone ścieżki, takie jak ../../etc/passwd, ryzykując nieautoryzowany dostęp do pliku lub jego nadpisanie.
AutoFix w akcji: domyślnie bezpieczny
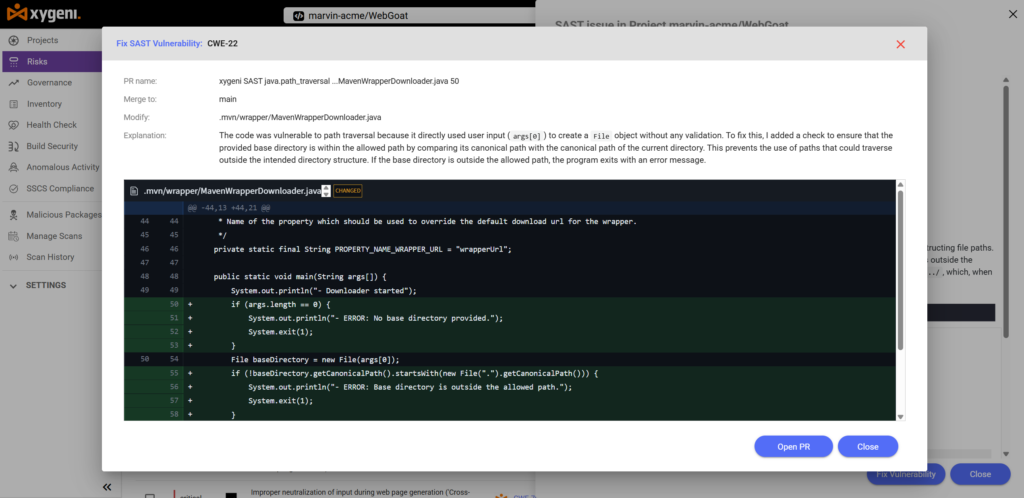
Xygeni sugeruje i przygotowuje łatkę, ale to Ty zachowujesz kontrolę. Poprawka zapewnia baseDirectory nie można uciec z dozwolonego drzewa katalogów:
					.mvn/wrapper/MavenWrapperDownloader.java
CHANGED
     * Name of the property which should be used to override the default download url for the wrapper.
     */
    private static final String PROPERTY_NAME_WRAPPER_URL = "wrapperUrl";

    public static void main(String args[]) {
        System.out.println("- Downloader started");
        if (args.length == 0) {
            System.out.println("- ERROR: No base directory provided.");
            System.exit(1);
        }
        File baseDirectory = new File(args[0]);
        if (!baseDirectory.getCanonicalPath().startsWith(new File(".").getCanonicalPath())) {
            System.out.println("- ERROR: Base directory is outside the allowed path.");
            System.exit(1);
        }
        System.out.println("- Using base directory: " + baseDirectory.getAbsolutePath());

        // If the maven-wrapper.properties exists, read it and check if it contains a custom
        // wrapperUrl parameter.
        File mavenWrapperPropertyFile = new File(baseDirectory, MAVEN_WRAPPER_PROPERTIES_PATH);
        String url = DEFAULT_DOWNLOAD_URL;
PR jest zablokowany do czasu scalania tej poprawki. Recenzenci mogą zobaczyć ryzyko, ślad, znacznik CWE i rozwiązanie – wszystko w… pull request.
Wynik
- Przejście ścieżki nigdy nie dotarło do produkcji
- Zespołowi udało się uniknąć błędu wysokiego ryzyka bez żadnych spowolnień
- Bezpieczny cykl rozwoju oprogramowania był kontynuowany szybko i bezpiecznie
To jest takie prawdziwe przesuń w lewo bezpieczeństwo współpracuje z Xygeni SAST:wczesne wykrywanie błędów logicznych, kierowanie programistami za pomocą jasnego kontekstu i egzekwowanie ochrona systemu krytycznego przed scaleniem kodu.
Zatrzymaj zagrożenia, zanim się pojawią
Jeśli czekasz z zabezpieczeniem aplikacji do momentu uruchomienia produkcji, jest już za późno. Ochrona krytycznego systemu zaczyna się w środowisku IDE, a nie w zaporze sieciowej.
W obliczu współczesnych ataków mających na celu kod źródłowy, zależności i CI/CD pipelines, przesuń w lewo bezpieczeństwo nie jest już opcjonalne, jest to jedyny sposób na zbudowanie czegoś naprawdę bezpieczny rozwój oprogramowania przepływy pracy.
Xygeni udostępnia programistom narzędzia w czasie rzeczywistym umożliwiające wykrywanie luk w logice, blokowanie złośliwych pakietów i egzekwowanie guardrails bez spowalniania swojego pipelineOd skanowania PR po sprawdzanie zależności – Ty zachowujesz kontrolę, podczas gdy platforma wykonuje większość zadań.
Zabezpieczaj szybciej. Wykrywaj wcześniej. Wysyłaj bezpieczniej.
Lista kontrolna: Wdrażanie ochrony krytycznego systemu w fazie rozwoju
Nie można zabezpieczyć krytycznych systemów po wdrożeniu. Oto jak to zrobić wbuduj ochronę w swój proces rozwoju z praktycznymi, przesuniętymi w lewo taktykami bezpieczeństwa:
| Krok | Działania |
|---|---|
| Krok 1: Przeskanuj PR za pomocą SAST | Uruchom statyczne testy bezpieczeństwa aplikacji na każdym pull request aby wykryć błędy logiczne, takie jak przechodzenie ścieżki, niebezpieczne deserializacja lub brakujące kontrole uwierzytelniania, zanim kod trafi do main. |
| Krok 2: Analiza zależności | Użyj analizy składu oprogramowania do wykrywania złośliwych pakietów, oceny dostępności i nadawania priorytetu rzeczywistym ścieżkom wykorzystania luk — nie tylko zadeklarowanym zagrożeniom. |
| Krok 3: Zastosuj AutoFix z nadzorem | Pozwól Xygeni generować bezpieczne poprawki dla SAST oraz SCA problemy, ale zachować kontrolę nad deweloperami — bez cichego łączenia. |
| Krok 4: Wyegzekwuj CI/CD Guardrails | Zdefiniuj zasady blokujące kompilacje, gdy luki w zabezpieczeniach są osiągalne, podatne na wykorzystanie lub złośliwe. Traktuj kontrole bezpieczeństwa jak linting. |
| Krok 5: Monitorowanie lejka podatności na wykorzystanie | Śledź ryzyko w środowisku programistycznym, testowym i produkcyjnym. dashboardaby określić, które problemy można bezpiecznie odłożyć, naprawić natychmiast lub monitorować. |
Tabela podsumowująca: Przesunięcie zabezpieczeń w lewo w celu ochrony krytycznego systemu
| Zdolność | SAST | SCA | CI/CD Guardrails |
|---|---|---|---|
| Wykrywa błędy logiczne w żądaniach PR | ✅ | Do | Do |
| Flagi złośliwych lub ryzykownych zależności | Do | ✅ | Do |
| Analizuje dostępność i podatność na wykorzystanie | ✅ | ✅ | ✅ |
| Automatyczne podpowiadanie bezpiecznych rozwiązań (AutoFix) | ✅ | ✅ | Do |
| Blokuje niebezpieczne połączenia lub kompilacje | ✅ | ✅ | ✅ |
| Śledzi ryzyko od etapu rozwoju do etapu produkcji | ✅ | ✅ | ✅ |
Wnioski: Twórz szybko dzięki zabezpieczeniom Shift Left i ochronie systemów krytycznych
Ochrona krytycznego systemu to nie tylko kwestia bezpieczeństwa, ale priorytet rozwoju. Atakujący nie czekają, aż Twój kod trafi do produkcji. Celują w zależności w Twoim repozytorium, błędy logiczne w… pull requestsi nieprawidłowo skonfigurowane pipelinektóre wdrażają resztę.
Przesunięcie zabezpieczeń w lewo to sposób na ich pokonanie.
Poprzez integrację SAST oraz SCA Włączasz proces rozwoju oprogramowania do swojego procesu, wykrywasz problemy, zanim się pojawią. Szybko wdrażasz poprawki, zachowujesz kontrolę i egzekwujesz bezpieczeństwo tworzenia oprogramowania, nie spowalniając pracy zespołu.
Xygeni zapewnia widoczność, automatyzację i kontrolę, aby chronić systemy, na których utratę Twoja firma nie może sobie pozwolić, od pierwszego uruchomienia commit do ostatecznego rozmieszczenia.
Chcesz zobaczyć, co kryje się w Twoim kodzie?
Uruchom pierwsze skanowanie przesunięcia w lewo z Xygeni: nie potrzebujesz karty kredytowej.

