






Najlepsze praktyki DevSecOps: Jak wdrożyć praktyczne strategie DevSecOps, które można skalować
DevSecOps to coś więcej niż tylko hasło – to transformacyjne podejście, które umożliwia zespołom programistów, bezpieczeństwa i operacyjnym współpracę w celu szybszego dostarczania bezpiecznego oprogramowania. Jeśli szukasz najlepszych praktyk DevSecOps, chcesz poznać praktyczne przepływy pracy DevSecOps lub zastanawiasz się, jak wdrożyć DevSecOps bez spowalniania dostaw – jesteś we właściwym miejscu.
Jak określono w Wytyczne OWASP DevSecOps, wdrażanie zabezpieczeń w całym SDLC jest kluczem do budowania zaufania, odporności i szybkości.
Jak wdrożyć DevSecOps: zacznij od solidnych fundamentów
Zrozumienie sposobu wdrażania DevSecOps zaczyna się od dopasowania ludzi, procesów i narzędzia w całym oprogramowaniu pipeline. Oto jak zacząć.
Wspieraj kulturę, która wspiera praktyczne podejście DevSecOps
Przełam bariery i promuj współwłasność. Praktyczne podejście DevSecOps sprawdza się, gdy zespoły programistów, operatorów i bezpieczeństwa współpracują ze sobą od pierwszego dnia.
Najlepsze praktyki: Prowadź warsztaty międzyfunkcyjne, przypisuj wspólne metryki i twórz domyślnie bezpieczne przepływy pracy dla programistów.
Przesuń bezpieczeństwo w lewo dzięki najlepszym praktykom DevSecOps
Przesunięcie kwestii bezpieczeństwa w lewo to tylko część równania. Aby w pełni korzystać z bezpiecznego tworzenia oprogramowania bez uszczerbku dla jego szybkości, konieczne jest zrozumienie, jak DevOps i DevSecOps ze sobą współpracują. Poznaj różnice między DevOps i DevSecOps i odkryj, jak Xygeni pomaga Ci bezproblemowo zintegrować zabezpieczenia z Twoim pipeline—bez spowalniania dostaw.
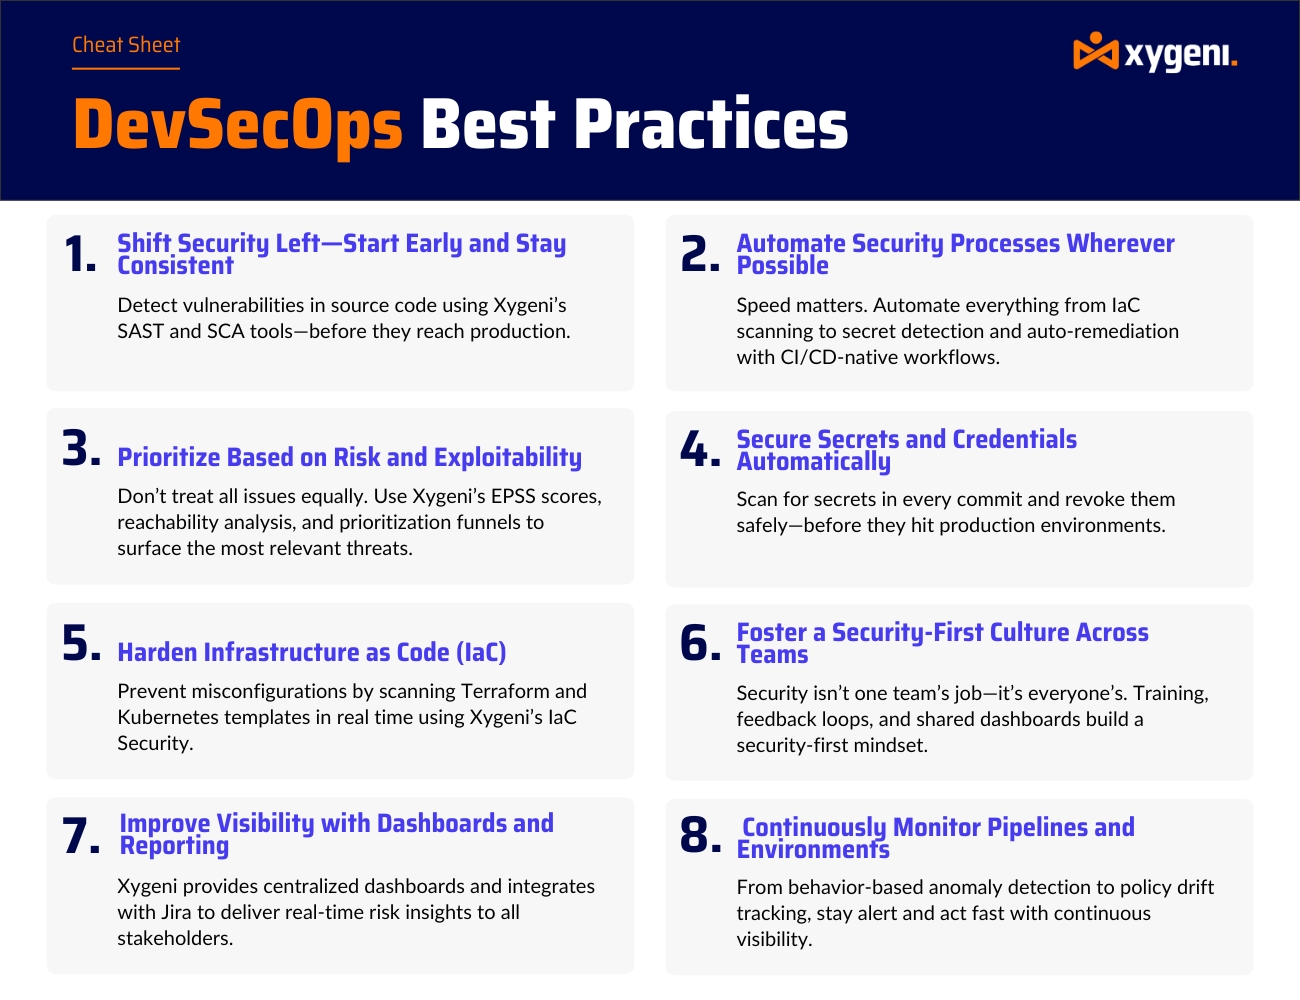
Najlepsze praktyki: Użyj Xygeni CI/CD-ojczysty SAST w celu wykrycia luk zanim kod dotrze do etapu testowego.
Słownik Xygeni
Co to jest DevSecOps?
DevSecOps to praktyka integrowania zabezpieczeń na każdym etapie cyklu życia oprogramowania — automatyzowanie kontroli i uczynienie bezpieczeństwa wspólną odpowiedzialnością zespołów ds. rozwoju, bezpieczeństwa i operacji.
Najlepsze praktyki DevSecOps: automatyzacja i ustalanie priorytetów w oparciu o kontekst
Po zbudowaniu fundamentów skalowanie bezpieczeństwa sprowadza się do inteligentnej automatyzacji i analizy ryzykacistworzenie jonów.
Zautomatyzuj testy bezpieczeństwa w swojej firmie CI/CD
Testowanie ręczne nie nadąża. Najlepsze praktyki DevSecOps wymagają zautomatyzowanych narzędzi, które zapewniają bezpieczeństwo bez blokowania przepływów pracy.
Najlepsze praktyki: Zintegruj DAST, SCA, tajne skanowanie i IaC security do twojej kompilacji pipelinekorzystając z Xygeni.
Priorytetyzacja problemów za pomocą EPSS i punktacji dostępności
Nie wszystkie luki w zabezpieczeniach są równie istotne. Praktyczne podejście DevSecOps oznacza skupienie się na tym, co jest podatne na wykorzystanie, osiągalne i istotne.
Najlepsze praktyki: Użyj Xygeni Priorytetyzacja oparta na EPSS lejki umożliwiające redukcję zmęczenia alertami i rozwiązywanie problemów, które są najważniejsze.
Praktyczne metody DevSecOps dla infrastruktury, sekretów i monitorowania
Bezpieczeństwo nie kończy się na warstwie aplikacji. Te najlepsze praktyki DevSecOps odnoszą się do najczęstszych obszarów ryzyka, z którymi programiści spotykają się na co dzień.
Automatyczne zabezpieczanie sekretów i poświadczeń
Nawet doświadczone zespoły leak secrets. Praktyczne podejście DevSecOps wymaga zautomatyzowanych narzędzi do skanowania i unieważniania poufnych informacji.
Najlepsze praktyki: Użyj Xygeni do wykrywania i unieważniania zakodowanych na stałe tajnych informacji w czasie rzeczywistym — bez konieczności ręcznego skanowania.
Utwardzanie infrastruktury jako kodu (IaC)
IaC Szablony często przechodzą przez kontrole bezpieczeństwa. Jednak zgodnie z najlepszymi praktykami DevSecOps podlegają one takiej samej kontroli jak kod aplikacji.
Najlepsze praktyki: Scan Terraform, Kubernetesi wykresy Helm z Xygeni'ego IaC security silnika i wymusza bezpieczne ustawienia domyślne.
Widoczność i monitorowanie: podstawowe najlepsze praktyki DevSecOps
Bezpieczeństwo jest wykonalne tylko wtedy, gdy jest widoczne. Dlatego wdrażanie DevSecOps zawsze obejmuje monitorowanie i raportowanie.
Buduj Dashboards, które odzwierciedlają rzeczywiste ryzyko
Niezależnie od tego, czy wyświetlasz ślady audytu, czy codzienne alerty, scentralizowane dashboardpomagają skalować DevSecOps.
Najlepsze praktyki: Użyj Xygeni dashboarddo śledzenia luk w zabezpieczeniach, statusu działań naprawczych i zgodności z przepisami w czasie rzeczywistym.
Ciągły monitoring Pipelines jak anomalie
Zagrożenia nie czekają na cotygodniowe raporty. Skorzystaj z najlepszych praktyk DevSecOps, które obejmują monitorowanie zachowań w czasie rzeczywistym.
Najlepsze praktyki: Uruchom zarządzane skanowanie i wykryj pipeline anomalie takie jak eskalacja uprawnień lub złośliwe zmiany w przepływie pracy w Xygeni.
Chcesz odkryć więcej?
Przeczytaj pełną treść filaru DevSecOps i dowiedz się, w jaki sposób Xygeni pomaga zespołom tworzyć bezpieczne oprogramowanie, od kodu po chmurę.
Dlaczego najlepsze praktyki DevSecOps mają znaczenie dla nowoczesnych zespołów
Stosując najlepsze praktyki DevSecOps w całym procesie rozwoju i dostarczania pipelineDzięki temu zespoły mogą bezpiecznie i pewnie dostarczać oprogramowanie. Niezależnie od tego, czy dopiero zaczynasz przygodę z tą branżą, czy już ją skalujesz, wiedza o tym, jak prawidłowo wdrożyć DevSecOps, jest kluczowa dla długoterminowego sukcesu.

