






Jaka jest różnica między GitLab i GitHub? (Szybka odpowiedź)
GitLab kontra GitHub to dwie z najpopularniejszych platform DevOps. Obie pomagają zespołom zarządzać kodem i automatyzować CI/CD pipelines. Różnią się jednak sposobem obsługi współpracy, automatyzacji i bezpieczeństwa. Co więcej, oba systemy płynnie integrują się z Xygeni aby zapewnić ujednoliconą widoczność, zautomatyzowane naprawianie błędów i pełne bezpieczeństwo aplikacji.
Historia i filozofia: jak ewoluowały GitLab i GitHub
Obie platformy powstały z myślą o tym samym celu: uproszczeniu kontroli wersji za pomocą Git, ale ewoluowały w różnych kierunkach.
GitHub stał się centrum rozwoju społecznego open source. Z czasem skupił się na współpracy i rozszerzalności, dodając GitHub Akcje do automatyzacji i Drugi pilot dla rozwoju wspomaganego przez sztuczną inteligencję.
GitLabtymczasem, kontynuował kompleksowe DevSecOps podejście. Od samego początku budowało zintegrowany CI/CD pipelines, testy bezpieczeństwa, self-gospodarzem opcje w a pojedyncza platforma.
W rezultacie, podczas gdy GitHub wyróżnia się innowacjami opartymi na społeczności, GitLab jest często wybierany przez enterprisektóre cenią zintegrowane zarządzanie i pełną kontrolę cyklu rozwoju.
Przegląd: GitLab kontra GitHub w przepływach pracy DevOps
Zarówno GitHub, jak i GitLab pomagają zespołom zarządzać kodem, automatyzować kompilacje i usprawniać współpracę. Jednak ich podejście do DevOps znacząco się różni.
Główny cel i ekosystem
GitHub opiera się na otwartej współpracy, hostując miliony repozytoriów i oferując elastyczne integracje poprzez Akcje, Drugi piloti Marketplace.
GitLab, w przeciwieństwie do tego, zapewnia ujednoliconą platformę cyklu życia DevOps, która centralizuje kontrola źródła, CI/CD, śledzenie problemów, testy bezpieczeństwaDzięki temu zmniejsza się fragmentacja narzędzi i poprawia się zarządzanie w zespołach.
Typowe przypadki użycia
- GitHub:Idealny dla rozproszonych zespołów, projektów typu open source i enterprisektóre cenią rozszerzalność.
- GitLab:Lepiej nadaje się dla organizacji poszukujących zintegrowanego przepływu pracy DevSecOps z wbudowanym CI/CD i zarządzania zgodnością.
Krótko mówiąc, obie platformy mogą obsługiwać modele hybrydowe i łatwo integrować się z Xygeni Security, zwiększając przejrzystość od kodu po chmurę.
Współpraca i zarządzanie projektami w GitLab vs GitHub
GitHub stawia na otwartą współpracę. Umożliwia programistom zarządzanie projektami za pomocą pull requests, dyskusje i tablice w stylu Kanban. Co więcej, Marketplace płynnie łączy się z narzędziami takimi jak Slack, Jira i Notion, oferując maksymalną elastyczność zespołom kreatywnym i wielofunkcyjnym.
GitLab integruje jednak planowanie i zarządzanie projektami bezpośrednio w ramach pakietu DevSecOps. Użytkownicy mogą zarządzać problemami, kamieniami milowymi i planami rozwoju bez opuszczania platformy. W rezultacie GitLab sprawdza się szczególnie w ustrukturyzowanych organizacjach, które wymagają jasnej odpowiedzialności i możliwości śledzenia każdego projektu. commit, scalanie i wdrażanie.
Oba rozwiązania łatwo integrują się z Xygeni, który śledzi działania na poziomie repozytorium i stan bezpieczeństwa wszystkich współautorów.
Porównanie funkcji: GitLab kontra GitHub
| Cecha | GitHub | GitLab |
|---|---|---|
| CI/CD Integracja | Akcje GitHub (wymaga konfiguracji dla każdego repozytorium) | Tubylec CI/CD pipelinew zestawie |
| Skanowanie bezpieczeństwa | Opcjonalnie za pomocą narzędzi takich jak Xygeni | Wbudowany SAST, SCAi integracja Secrets + Xygeni |
| Współpraca | Pull Requests, Dyskusje, Projekty | Prośby o scalenie, problemy, tablice |
| Opcje hostingu | Chmura + Enterprise | SaaS + Samodzielne zarządzanie |
| Model wyceny | Wolny, drużyno, Enterprise | wolny, Premium, Ostateczny |
| Automatyzacja i API | Akcje + API REST/GraphQL | Natywna automatyzacja i organizacja zadań |
| Integracje | Rynek (tysiące aplikacji) | Bezpośrednie integracje + OpenAPI |
W praktyce GitLab oferuje więcej gotowych możliwości DevSecOps, podczas gdy GitHub rekompensuje to swoim ogromnym ekosystemem, wsparciem społeczności i szybszym cyklem innowacji.
Filozofia bezpieczeństwa: GitHub Advanced Security kontra GitLab Ultimate
Zarówno GitHub, jak i GitLab zawierają natywne funkcje bezpieczeństwa, jednak ich implementacja różni się.
Zaawansowane zabezpieczenia GitHub zapewnia skanowanie kodu, wykrywanie sekretów i alerty zależności za pośrednictwem ZależnyNadaje się dla zespołów pracujących w środowiskach chmurowych, które cenią sobie automatyzację i prostotę GitHub.
GitLab Ultimatez drugiej strony integruje SAST, SCA, DZIEŃ, skanowanie kontenerów bezpośrednio do niego pipelines. Jest to rozwiązanie idealne dla organizacji, którym zależy na przejrzystości i zgodności bez konieczności korzystania z zewnętrznych narzędzi.
Jednak oba narzędzia mają swoje ograniczenia. Właśnie tutaj Xygeni rozszerza zakres ochrony, działając głębiej SAST, SCA, IaC, malware analiza w różnych repozytoriach na obu platformach. W rezultacie zespoły DevSecOps zyskują ujednolicone zasady, zunifikowane raporty i priorytetyzację opartą na podatności na ataki.
Głębokie zanurzenie techniczne: GitLab kontra GitHub CI/CD i automatyzacji
GitHub CI/CD Architektura
GitHub Actions wykorzystuje Przepływy pracy YAML definiowanie zadań wyzwalanych przez pushe, pull requestslub harmonogramy. Każde zadanie działa na serwerach hostowanych w GitHubie lub na własnym serwerze, obsługujących systemy Linux, Windows i macOS.
Programiści mogą organizować równoległe zadania, buforować zależności i ponownie wykorzystywać przepływy pracy w różnych repozytoriach.
Co więcej, Akcje obsługują szczegółowe uprawnienia i uwierzytelnianie OIDC. Jednak wiele zespołów korzysta z zewnętrznych skanerów w celu uzyskania głębszego zabezpieczenia. Dlatego Interfejs wiersza poleceń Xygeni integruje się bezpośrednio z Akcjami, uruchamiając skanowanie i wymuszając Guardrails przed połączeniami.
GitLab CI/CD Architektura
GitLab CI/CD używa a .gitlab-ci.yml plik wykonany przez Użytkownicy GitLab. Obsługuje współdzielone, grupowe lub projektowe programy uruchamiające w środowiskach Docker, Kubernetes lub powłoki.
GitLab zawiera wbudowane skanowanie, ale firmy często rozszerzają je o Xygeni zyskać analiza osiągalności, Priorytetyzacja EPSSi ocena ryzyka międzyrepozytoriowego.
Przykład integracji
					# Example GitHub Action using Xygeni CLI
- name: Run Xygeni Scan
  run: xygeni scan --type sast,sca,secrets --project ${{ github.repository }}
					# Example GitLab job
xygeni_scan:
  stage: security
  script:
    - xygeni scan --type sast,sca,malware
  allow_failure: false
W rezultacie obie konfiguracje pozwalają programistom na osadzanie zabezpieczeń w kodzie bez zmiany przepływów pracy. pipelinew środowiskach GitLab vs GitHub wymagane jest spójne skanowanie, jasne guardrailsi praktyczną informację zwrotną.
Integracja DevSecOps w GitLab vs GitHub Pipelines
Zarówno GitLab, jak i GitHub pipelines zintegrować Skanery Xygeni dla spójnego pokrycia na wszystkich etapach SDLC.
1. Commit STAGE
Pre-commit hooks zapobiegać przedostawaniu się sekretów lub błędnych konfiguracji do repozytoriów. Ponadto, Xygeni Secrets Security skanuje kod przed commiti natychmiast unieważnia ujawnione dane uwierzytelniające.
2. Etap kompilacji i testowania
Podczas kompilacji, SAST identyfikuje podatny na ataki kod i SCA Sprawdza zależności pod kątem luk CVE, które można wykorzystać. W przeciwieństwie do natywnych skanerów, Xygeni koreluje podatności z dostępnością. W konsekwencji, liczba fałszywych wyników dodatnich spada nawet o 70%.
3. Etap wdrożenia
Przed wdrożeniem IaC Security weryfikuje konfiguracje Terraform lub Kubernetes. Ponadto, Guardrails egzekwowanie zasad polityki w formie kodu, blokowanie niebezpiecznych wydań.
4. Etap monitorowania
Po rozpoczęciu produkcji, ASPM dashboards Ujednolić wyniki na obu platformach, oferując śledzenie trendów, audyty uprawnień i historię działań naprawczych. Ostatecznie zapewnia to ciągłość i bezproblemową zgodność.
Zaawansowane zabezpieczenia dla GitLab vs GitHub z Xygeni
Nowoczesne DevSecOps pipelines wymaga czegoś więcej niż tylko podstawowego skanowania. Xygeni dodaje inteligencję, która uzupełnia natywne możliwości GitHub i GitLab, pomagając zespołom skupić się na podatnych na wykorzystanie zagrożeniach.
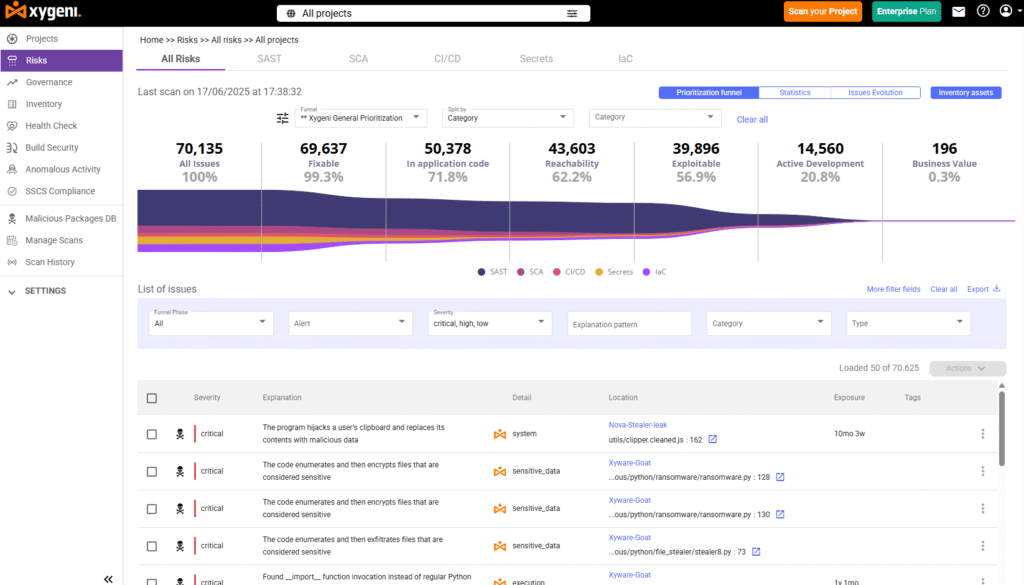
1. Ocena przewidywania exploitów (EPSS):Nadaj priorytet lukom, które mogą zostać wykorzystane. Łącząc EPSS z dostępnością i kontekstem biznesowym, Xygeni zapewnia, że zespoły w pierwszej kolejności zajmą się tym, co naprawdę ważne.
2. Wykresy osiągalności:Wizualizacja rozprzestrzeniania się luk w zabezpieczeniach poprzez zależności. Pomaga to zidentyfikować, które biblioteki są faktycznie używane, radykalnie zmniejszając liczbę fałszywych alarmów.
3. Automatyczne naprawianie wspomagane przez sztuczną inteligencję:Generuj bezpieczne pull requests automatycznie. Xygeni AutoFix analizuje różnice w kodzie i sugeruje bezpieczne zmiany w żądaniach scalenia.
4. Application Security Posture Management (ASPM):Centralizuj dane z GitLab i GitHub w jednym miejscu dashboard. Xygeni koreluje alerty, monitoruje zmiany i egzekwuje zgodność.
W istocie funkcje te ulepszają przepływy pracy związane z bezpieczeństwem GitLab w porównaniu z GitHub dziękicisjonizacja, automatyzacja i przejrzystość w całym łańcuchu dostaw.
Spojrzenie eksperta: GitLab kontra GitHub dla zespołów DevSecOps
Porównując GitLab i GitHub, wybór odpowiedniej platformy zależy od Twoich potrzeb.
- GitHub wyróżnia się współpracą i rozszerzalnością ekosystemu.
- GitLab zapewnia lepszą zgodność, zarządzanie i integrację zabezpieczeń.
Jednak dzięki Xygeni oba rozwiązania umożliwiają ujednolicone skanowanie, automatyczną naprawę i ustalanie priorytetów w czasie rzeczywistym.
Według Cykl Hype Gartnera dla Bezpieczeństwa Aplikacji 2025, ASPM Analiza dostępności i dostępności jest obecnie niezbędna dla dojrzałych programów DevSecOps. W rezultacie zespoły koncentrują się na podatnych na wykorzystanie zagrożeniach, a nie na niekończących się alertach.
Perspektywy na przyszłość: Następne pokolenie CI/CD Buty na platformie
Przyszłość DevSecOps leży w Automatyzacja oparta na sztucznej inteligencji oraz polityka jako kod.
Drugi pilot GitHub na nowo definiuje sposób, w jaki programiści piszą i naprawiają kod, GitLab Duo wykorzystuje sztuczną inteligencję do analizowania żądań scalenia i wykrywania luk w zabezpieczeniach.
Tymczasem rozwiązanie AI AutoFix firmy Xygeni łączy te udoskonalenia, zapewniając inteligentne i bezpieczne rozwiązania. Dzięki temu zespoły mogą przejść od wykrywania do działania, automatycznie i bezpiecznie zamykając luki w zabezpieczeniach.
Podsumowanie GitLab vs GitHub: Wybór odpowiedniej platformy dla CI/CD
| Czynnik | GitHub | GitLab | Z Xygeni |
|---|---|---|---|
| Współpraca | Doskonały | Silny | Zunifikowany widok AppSec |
| CI/CD Control: | Modułowe | Tubylec | Pełna automatyzacja procesu prospectingowego |
| Głębokość bezpieczeństwa | Wymaga integracji | Wbudowane podstawy | Absolutna ASPM pokrycie |
| Skalowalność | Idealny do chmury | Idealny do hybrydowego/samodzielnego hostingu | Pasuje do obu |
| Remediacja | Manualny lub Dependabot | Naprawa ręczna lub wbudowana | AI AutoFix + Bot |
Wprowadzenie: Zabezpieczanie GitLab vs GitHub CI/CD z Xygeni
- Podłącz GitHub or GitLab repozytorium do Xygeni.
- umożliwiać SAST, SCA, Tajniki skanuje.
- Aplikuj Guardrails aby zablokować niebezpieczne połączenia.
- Przejrzyj wyniki w wersji ujednoliconej ASPM dashboard.
- Natychmiastowa naprawa dzięki AI AutoFix albo Bot Xygeni.
W związku z tym, Spróbuj Xygeni w telefonie CI/CD pipelineaby zabezpieczyć swoje GitLab kontra GitHub przepływy pracy z kodu do chmury.

O autorze
Scenariusz Fatima Said, Menedżer ds. marketingu treści specjalizujący się w bezpieczeństwie aplikacji w Bezpieczeństwo Xygeni.
Fátima tworzy przyjazne dla programistów treści oparte na badaniach Bezpieczeństwo aplikacji, ASPM, DevSecOpsTłumaczy złożone koncepcje techniczne na jasne i praktyczne wnioski, które łączą innowacje w dziedzinie cyberbezpieczeństwa z wpływem na biznes.
