





Zabezpieczenie łańcucha dostaw oprogramowania stało się priorytetem dla współczesnych organizacji ze względu na rosnące zagrożenia dla ekosystemów oprogramowania. Jak podkreślono w „Software Supply Chain Security „Głębokie nurkowanie (część 1)” autorstwa Francis (Analityk oprogramowania), software supply chain security Firmy odgrywają kluczową rolę w zabezpieczaniu każdej warstwy procesów rozwoju oprogramowania. Od wykrywania luk w zabezpieczeniach oprogramowania open source po zarządzanie zagrożeniami w łańcuchu dostaw, firmy te zapewniają organizacjom odpowiednie przygotowanie do obrony przed coraz bardziej wyrafinowanymi atakami, takimi jak SolarWinds. Jak wspomnieliśmy, udoskonalanie software supply chain security jest ogromnym priorytetem.
Rozumienie Software Supply Chain Security
Ta funkcja pojawia się w momencie, gdy wprowadzamy znaczące ulepszenia do naszego pakietu produktów. Zgodnie z oczekiwaniami branży standardRestrukturyzujemy naszą ofertę, dzieląc ją na kategorie, które odzwierciedlają znane konwencje nazewnictwa Gartnera. Ta zmiana sprawia, że nasze rozwiązania są bardziej dostępne i rozpoznawalne w SSCS ekosystem. Naszym celem jest zapewnienie naszym klientom niezrównanej przejrzystości i wartości.
Zabezpieczanie łańcucha dostaw oprogramowania za pomocą Xygeni
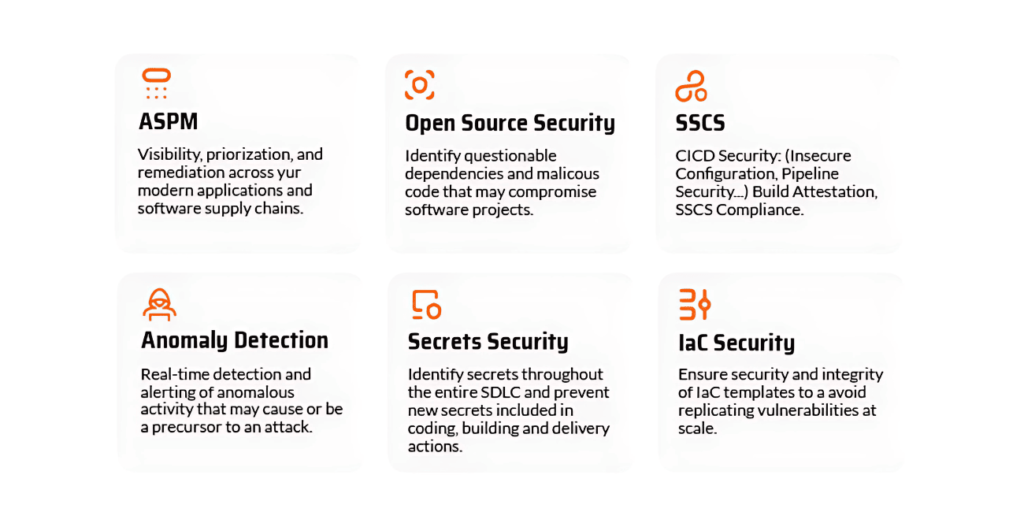
Nasza dyferencjacja na rynku pozostaje naszą mocną pozycją (wzmacnianie software supply chain security (to nasz główny cel). Oto, co wyróżnia Xygeni:
Lepsza widoczność i kontrolaNasze rozwiązania automatycznie inwentaryzują i mapują wszystkie aktywa w ramach SDLC. Ta widoczność podkreśla ich wzajemne powiązania, oferując kompleksowy monitoring SDLC infrastruktury bez dodatkowego wysiłku dla naszych klientów. Poza prostym wykrywaniem zagrożeń, koncentrujemy się na redukcji powierzchni ataku i zarządzaniu ryzykiem bezpieczeństwa.
Skanery i czujniki XygeniNasze autorskie skanery wykrywają złośliwe oprogramowanie w czasie rzeczywistym i zapobiegawczo identyfikują ataki wykorzystujące luki w zabezpieczeniach oprogramowania. Dzięki wykrywaniu anomalii w czasie rzeczywistym i wykrywaniu złośliwego kodu, wykrywamy wzorce wskazujące na ataki na łańcuch dostaw oprogramowania, minimalizując jednocześnie wpływ na… CI/CD wydajność.
Wykrywanie anomalii i złośliwego kodu w czasie rzeczywistym:Te dwa moduły działają niezależnie, zwiększając software supply chain security poprzez wczesną identyfikację złośliwego zachowania zarówno w kodzie zastrzeżonym, jak i w pakietach open source. To proaktywne podejście zabezpiecza systemy przed rozwijającymi się zagrożeniami.
Ulepszanie Software Supply Chain Security nigdy nie było tak łatwe!
Obejrzyj naszą prezentację SafeDev „Software Supply Chain Security Podsumowanie 2024 roku” i zapoznaj się ze strategiczną wizją na rok 2025. Nurkować w!
Nasza mapa drogowa: Wspieranie innowacji i integracji
Nadal priorytetowo traktujemy automatyzację i płynną integrację z narzędziami komercyjnymi i open source. Nasza strategia koncentruje się na optymalizacji zarządzania problemami i ich naprawiania, bez polegania wyłącznie na sztucznej inteligencji w zakresie wykrywania zagrożeń. Dążymy do udoskonalania narzędzi programistycznych, zapewniając jednocześnie spersonalizowane podejście do zarządzania bezpieczeństwem oprogramowania.
Uzupełniający ASPM i możliwości łańcucha dostaw oprogramowania
Nasza SSCS Produkt posiada następujące zaawansowane funkcje:
Sygnatury pochodzenia i SBOM Pożądania:Wspieramy rozwiązania w zakresie atestacji, w tym: SLSA provenance i atesty krok po kroku. Zapewnia to maksymalną kontrolę i bezpieczeństwo w całym łańcuchu dostaw oprogramowania, zmniejszając ryzyko związane z nieautoryzowanym dostępem i manipulacją.
Zarządzanie dostępem dla programistów:Rozszerzyliśmy nasz ślad audytu, aby uwzględnić SCM oraz CI/CD Aktywność platformy. Zapewnia to dostęp z minimalnymi uprawnieniami, wykrywając jednocześnie nieaktywnych lub nadmiernie uprawnionych użytkowników, minimalizując potencjalne zagrożenia bezpieczeństwa ze strony osób z wewnątrz.
Znaczenie zabezpieczenia łańcucha dostaw oprogramowania
Wzrost ataki na łańcuch dostaw oprogramowania nie wykazuje oznak spowolnienia. W miarę jak organizacje nadal korzystają z oprogramowania open source i komponentów firm trzecich, rośnie zapotrzebowanie na solidne software supply chain security nigdy nie było większe. Dzięki zastosowaniu najlepszych praktyk opisanych tutaj i współpracy z zaufanymi software supply chain security Firmy, możesz chronić swój proces rozwoju oprogramowania od początku do końca.