






1. Wprowadzenie do złośliwego oprogramowania typu open source
Czym jest złośliwe oprogramowanie typu Open Source?
Oprogramowanie złośliwe o otwartym kodzie źródłowym to złośliwy kod ukryty w pakietach oprogramowania open source (OSS), zaprojektowany w celu infiltracji aplikacji i infrastruktury. Rozprzestrzenia się szybko, ponieważ OSS opiera się na współpracy i zaufaniu społeczności. To samo zaufanie może zostać nadużyte — zwłaszcza gdy zabezpieczenia są słabe. Dlatego… ochrona przed złośliwym oprogramowaniem typu open source nie jest już opcjonalne – jest niezbędne. Niezawodny skaner złośliwego oprogramowania typu open source pomaga wcześnie wykryć ukryte zagrożenia, zapewniając CI/CD pipelines, IaC szablony i systemy produkcyjne są bezpieczne.
Najnowsze dane to potwierdzają. W 2024 roku badacze z Sonatype odkryli ponad 778 000 złośliwych pakietów OSS, co stanowi ogromny wzrost o 156% w porównaniu z rokiem poprzednim. Tymczasem „Goblin Obserwator Gwiazd” Kampania wykorzystała tysiące fałszywych kont GitHub, aby złośliwe oprogramowanie wyglądało jak legalne projekty open source. W jednym z najbardziej alarmujących przypadków Tylne wejście XZ Utils pokazał, jak nawet popularne narzędzia Linuxa mogą być wykorzystywane do udzielania atakującym zdalnego dostępu.
Oprócz zagrożeń dla łańcucha dostaw, atakujący teraz celują w kompilację pipelinei konfiguracji infrastruktury. Osadzają złośliwe polecenia w CI/CD oraz IaC, czekając na przejęcie kontroli nad Twoim systemem w chwili wdrożenia.
Dlatego współczesne zespoły ds. bezpieczeństwa aplikacji muszą skupić się na automatyzacji wykrywania zagrożeń i ciągłym monitorowaniu wszystkiego. Jedynym sposobem na utrzymanie przewagi jest pełna ochrona obejmująca cały ekosystem open source.
Więcej informacji na temat problemu można znaleźć w naszym szczegółowym wpisie na blogu: open Source Złośliwe pakiety.
Znaczenie i rozwój ochrony przed złośliwym oprogramowaniem typu open source i oprogramowaniem typu OSS
Oprogramowanie open source stało się prawdziwym kamieniem węgielnym współczesnego rozwoju oprogramowania, zmieniając sposób projektowania i wdrażania technologii w każdej możliwej branży. W konsekwencji, ten wykładniczy wzrost i adopcja naturalnie stwarzają przestrzeń dla solidnych środków bezpieczeństwa chroniących przed nowo pojawiającymi się zagrożeniami. W tym celu rozważmy kilka kluczowych aspektów jego znaczenia i rozwoju:
Zwiększona adopcja:
- Ponad trzy czwarte organizacji zwiększyło wykorzystanie oprogramowania typu open source w ciągu ostatniego roku.
- Popularność narzędzi DevOps, technologii danych i narzędzi AI/ML wzrosła przyczyniło się do tego wzrostu.
Różnorodne technologie:
- Wdrażanie oprogramowania typu OSS nie koncentruje się już na konkretnych technologiach, takich jak języki programowania czy systemy operacyjne Linux.
- Organizacje korzystają obecnie z baz danych typu open source, technologii danych, systemów operacyjnych, repozytoriów Git, struktur sztucznej inteligencji i uczenia maszynowego oraz CI/CD obróbka.
Zapotrzebowanie na umiejętności:
- Umiejętności związane z oprogramowaniem typu open source cieszą się dużym zainteresowaniem.
- Niedobory talentów nadal stanowią barierę utrudniającą szersze wdrożenie oprogramowania typu open source.
wyzwania:
- Mimo pozytywnego rozwoju sektora OSS, wyzwania pozostają.
- Problemy obejmują konfigurację, instalację, interoperacyjność i aktualizacje.
- Organizacje również napotykają ograniczenia w zakresie wewnętrznych umiejętności testowania, integracji i wsparcia.
2. Atrakcyjność oprogramowania typu open source dla cyberprzestępców
Oprogramowanie Open Source (OSS) to miecz obosieczny. Choć napędza innowacje i współpracę, jego otwarta natura przyciąga również cyberprzestępców (warto spróbować wdrożyć skaner złośliwego oprogramowania typu open source). Oto dlaczego OSS jest dla nich szczególnie atrakcyjne:
Łatwość dostępu i dystrybucji
- Otwórz dostępność:Kod źródłowy oprogramowania OSS jest publicznie dostępny, co ułatwia cyberprzestępcom jego inspekcję, modyfikację i ponowne wykorzystanie do szkodliwych działań. W szczególności dało im to możliwość bezproblemowego dodawania złośliwego oprogramowania do powszechnie używanych projektów.
- Szeroka dystrybucja: PonadtoPo wstrzyknięciu do projektu OSS złośliwy kod może w bardzo krótkim czasie rozprzestrzenić się na bardzo szeroką skalę dzięki popularności repozytoriów pakietów, takich jak npm, PyPI i Maven Central. W rezultacie tak szeroka dystrybucja zwiększa potencjalny wpływ złośliwego oprogramowania.
Wykorzystywanie zaufania
- Ekosystem oparty na zaufaniuEkosystem oprogramowania typu open source (OSS) opiera się na wysokim stopniu zaufania. Współtwórcy i opiekunowie często współpracują ze sobą, stosując mniej rygorystyczne kontrole bezpieczeństwa niż w przypadku oprogramowania zastrzeżonego. Cyberprzestępcy wykorzystać to zaufanie, wgrywając złośliwy kod lub włamując się na konta administratorów w celu wstrzyknięcia złośliwego oprogramowania.
- Ataki w łańcuchu dostaw: W tym kontekście, duża część aplikacji i usług downstream będzie w związku z tym być narażone na ataki na łańcuch dostaw, z których każdy opiera się na tym komponencie OSS. Przykładowo, w słynnym incydencie związanym ze strumieniem zdarzeń wykorzystano tę technikę, gdy popularny pakiet npm został naruszony w celu kradzieży kryptowaluty.
Niskie bariery wejścia
- Minimalna weryfikacja: Ponadtobardzo niewiele repozytoriów pakietów weryfikuje swoich współpracowników. W rezultacie sprawcy zagrożeń łatwo przesyłają złośliwe pakiety, ponieważ Próg wejścia jest niski, a do przeprowadzania szeroko zakrojonych ataków wykorzystuje się jednorazowe adresy e-mail i inne fałszywe dane uwierzytelniające.
- Narzędzia automatyzacji: Podobnie cyberprzestępcy wykorzystują zautomatyzowane narzędzia do tworzenia dużej liczby złośliwych pakietów i ich dystrybucji, co dodatkowo zmniejsza wysiłek potrzebny do przeprowadzenia ataku., mogą tworzyć wiele odmian złośliwego oprogramowania, aby uniknąć wykrycia.
Wysoki potencjał wpływu
- Powszechne stosowanie: Biorąc to pod uwagę, wiele projektów OSS stanowi podstawowe komponenty dużej liczby krytycznych aplikacji i usług. Dlatego, kompromis w tak powszechnie przyjętym oprogramowaniu typu OSS może skutkować efektem domina lub kaskady, wpływając na wiele organizacji i użytkowników na całym świecie.
- Opóźnione wykrywanie: Ponadtozłośliwy kod wewnątrz oprogramowania typu OSS może pozostać niewykryty przez bardzo długi czas, szczególnie jeśli jest zaciemniany lub aktywowany w określonych warunkach. w konsekwencji, opóźnienie to daje atakującym czas na wykorzystanie luk w zabezpieczeniach przed ich wykryciem i załataniem.
3. Typowe typy złośliwego oprogramowania typu open source
Złośliwe oprogramowanie typu open source może przybierać różne formy, z których każda ma unikalne cechy i skutki. Jak widać, ochrona przed złośliwym oprogramowaniem typu open source jest koniecznością. Oto przegląd najpopularniejszych typów:
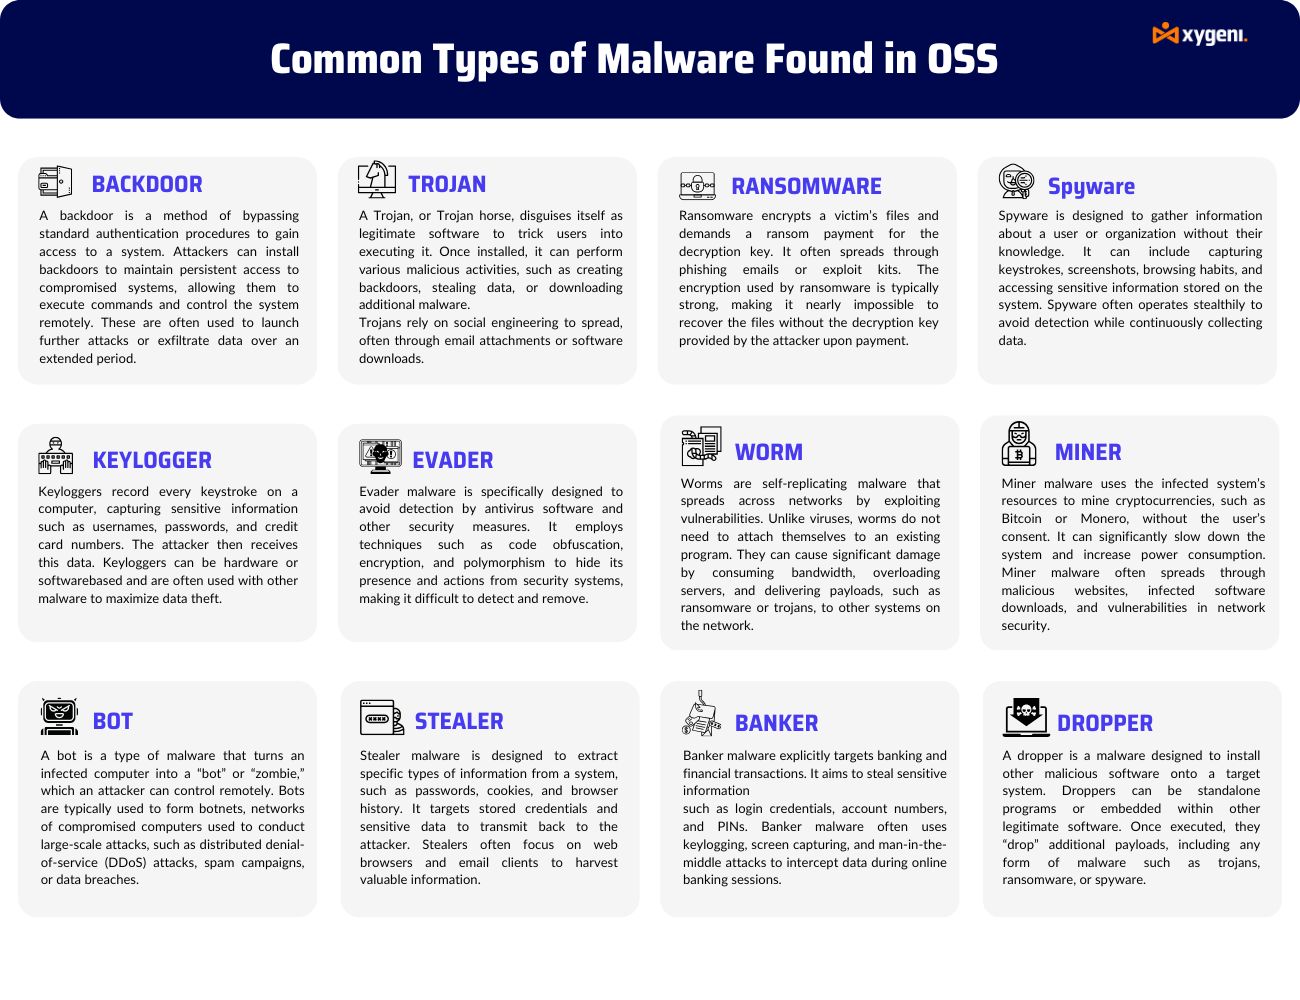
Przegląd kategorii złośliwego oprogramowania
tylne drzwi:
Jest to klasa złośliwego oprogramowania, która umożliwia zdalny dostęp do urządzenia bez wykrycia i omija standardowe uwierzytelnianie. Napastnicy mogą przejąć zdalną kontrolę nad zainfekowanym urządzeniem za pomocą tylnych drzwi.
Zakraplacz:
Droppery instalują złośliwe oprogramowanie w systemie. Często pełnią funkcję ładunku początkowego lub pierwszego etapu i wdrażają bardziej zaawansowane złośliwe oprogramowanie.
Uciekinier:
Złośliwe oprogramowanie mające na celu ominięcie oprogramowania zabezpieczającego. Może ono wykorzystywać zaciemnianie, polimorfizm i szyfrowanie.
Ogólne złośliwe oprogramowanie:
Szeroka kategoria obejmująca szereg form złośliwego oprogramowania, takich jak wirusy, robaki i konie trojańskie.
Wyłudzanie informacji:
Różne techniki oszukiwania użytkowników w celu uzyskania od nich poufnych informacji. Zazwyczaj takie e-maile lub strony internetowe są oszustwami.
Programy szpiegujące:
Oprogramowanie szpiegowskie może zbierać informacje o osobie lub organizacji bez jej wiedzy i przesyłać je innej jednostce.
Banki:
Seria trojanów stworzonych specjalnie w celu kradzieży danych bankowych, takich jak: login dane uwierzytelniające i numery kont.
trojański:
Rodzaj złośliwego oprogramowania, które wprowadza użytkownika końcowego w błąd co do swoich intencji. Najczęściej podszywa się pod oryginalne oprogramowanie.
Keylogger:
Oprogramowanie rejestrujące naciśnięcia klawiszy przez użytkownika. Zazwyczaj służy do kradzieży haseł i innych poufnych informacji.
Złodziej:
Celem tego złośliwego oprogramowania jest kradzież poufnych danych, takich jak hasła, dane osobowe i dane finansowe.
Nerw:
Aplikacja, która automatyzuje określone zadania w internecie. Większość botnetów wykorzystuje ją do różnych ataków, w tym DDoS.
Ransomware:
Klasa złośliwego oprogramowania, która szyfruje dane użytkownika, a następnie żąda okupu w zamian za klucz deszyfrujący.
Robak:
Rodzaj złośliwego oprogramowania, które samoreplikuje się na różne sposoby w sieci. Zazwyczaj ma destrukcyjne intencje. Kopacz: złośliwe oprogramowanie, które przejmuje zasoby systemowe w celu wydobywania kryptowaluty bez zgody użytkownika.
Tego typu złośliwe oprogramowanie typu open source ilustruje różnorodność metod i poważne skutki złośliwych działań w oprogramowaniu typu open source. Aby uzyskać szczegółowe informacje na temat poważnych incydentów związanych ze złośliwym oprogramowaniem, zapoznaj się z naszymi szczegółowymi studiami przypadków. Nowe zagrożenia na rynku: złośliwe oprogramowanie w pakietach Open Source.
4. Ryzyko i skutki złośliwego oprogramowania typu open source
Zagrożenia bezpieczeństwa dla organizacji
Oprogramowanie typu open source stwarza poważne zagrożenia dla bezpieczeństwa organizacji, w tym:
- Nieautoryzowany dostęp i kradzież danych: W szczególności, osoby o złych zamiarach wykorzystują luki w zabezpieczeniach komponentów typu open source, aby uzyskać nieautoryzowany dostęp do systemów. Raz w środku, mogą kraść poufne dane, naruszać bezpieczeństwo kont użytkowników i zakłócać działanie systemów.
- Kompromis systemowy: Ponadtozłośliwe oprogramowanie typu open source może prowadzić do naruszenia bezpieczeństwa systemu, który umożliwia atakującym przejęcie kontroli nad krytyczną infrastrukturą, serwerami lub punktami końcowymi. W rezultacie, co zagraża integralności, dostępności i poufności danych.
Szkody finansowe i wizerunkowe
- Wpływ finansowy: W rzeczy samej, finansowe konsekwencje złośliwego oprogramowania typu open source są ogromne. Na przykład, tylko w 2020 roku koszt cyberprzestępczość wygenerowała dla światowej gospodarki prawie 1 bilion dolarów, co stanowi wzrost o 50% w porównaniu do roku 2018. PonadtoJeszcze bardziej zdumiewający jest fakt, że średnia wysokość roszczenia z tytułu cyberataków wzrosła z 145 000 USD w 2019 r. do 359 000 USD w 2020 r.
- Uszkodzenie reputacji: Co więcej, organizacje, które padły ofiarą złośliwego oprogramowania typu OSS, narażają się na utratę reputacji. W rezultacie utrata zaufania klientów i związana z nią negatywna reklama mogą mieć trwały wpływ na ich wizerunek publiczny.
Zgodność z przepisami
- DORA oraz Przepisy NIST2: Zarówno ramy badań i oceny DevOps, jak i dyrektywa w sprawie sieci i systemów informatycznych obejmują solidne praktyki bezpieczeństwa; ich nieprzestrzeganie może skutkować karami prawnymi oraz dalszymi szkodami dla reputacji.
Podsumowując, zarządzanie open source security Ograniczanie ryzyka za pomocą niezawodnego skanera złośliwego oprogramowania open source jest kluczowe. Dlatego organizacje muszą priorytetowo traktować środki bezpieczeństwa. Ponadto powinny być na bieżąco z pojawiającymi się zagrożeniami. W tym celu wdrożenie najlepszych praktyk ochrony przed złośliwym oprogramowaniem open source pomaga chronić łańcuch dostaw oprogramowania. Możesz na przykład przeczytać nasz blog na temat Zrozumienie krajobrazu bezpieczeństwa oprogramowania typu open source.
5. Strategie wykrywania i ochrony przed złośliwym oprogramowaniem typu open source
Najlepsze praktyki identyfikacji złośliwego oprogramowania typu open source
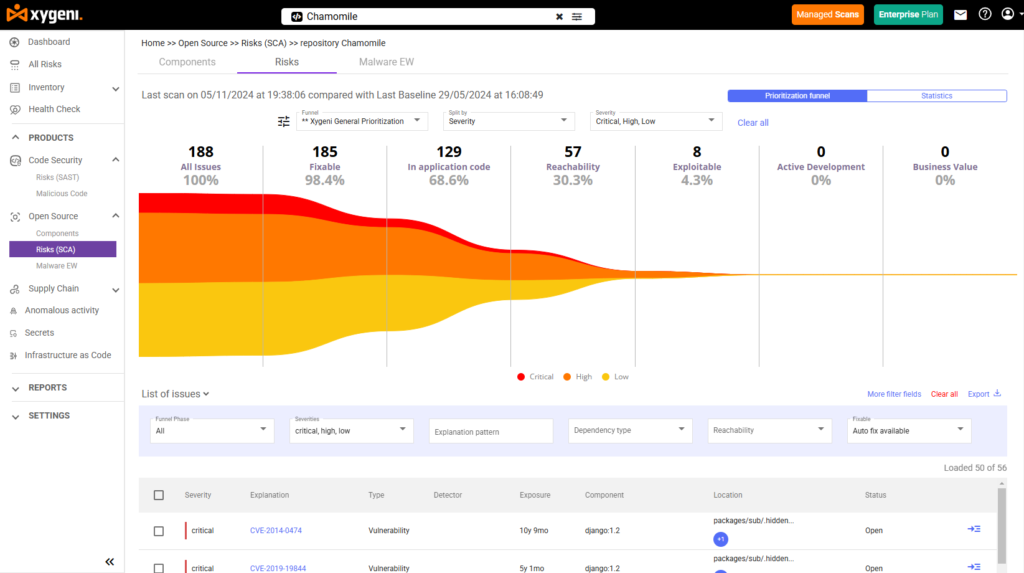
Nowoczesne oprogramowanie potrzebuje czegoś więcej niż tylko prostego skanowania. Potrzebuje przejrzystości, inteligentnego wykrywania i szybkiej reakcji. Xygeni'S Ochrona przed złośliwym oprogramowaniem typu open source oferuje wszystkie trzy. Chronimy Twój kod, CI/CD przepływy pracy i IaC pliki z wykorzystaniem kompleksowego, zautomatyzowanego podejścia do obrony.
Zatrzymaj złośliwe polecenia w CI/CD oraz IaC
Atakujący często ukrywają polecenia w CI/CD pipelinesi IaC skrypty. Te polecenia, takie jak curl or wget—trudno je wykryć. Skaner złośliwego oprogramowania typu open source firmy Xygeni wykrywa i blokuje nieautoryzowane uruchomienie, zanim dojdzie do uszkodzenia.
Śledzi również nietypowe zachowania, takie jak zmiany uprawnień czy nagła aktywność sieciowa.
Pliki Terraform, Kubernetes i Helm są skanowane w poszukiwaniu poufnych informacji, błędnych konfiguracji i osadzonego złośliwego oprogramowania.
W ten sposób zabezpieczamy łańcuch dostaw oprogramowania od źródła do produkcji.
Ciągłe skanowanie i kontrola ryzyka zależności
Skaner złośliwego oprogramowania typu open source firmy Xygeni sprawdza pakiety, korzystając z zaufanych źródeł, takich jak NVD i ostrzeżenia dostawców. To skanowanie w czasie rzeczywistym wykrywa luki w zabezpieczeniach i złośliwy kod przed jego udostępnieniem.
Nasze narzędzia do zarządzania zależnościami mapują wszystkie biblioteki typu open source, także te przechodnie.
Łapiemy ryzyko takie jak typosquatting i pomyłka w zależnościach i proponować proste rozwiązania.
Możesz przypinać wersje, używać zaufanych pakietów lub blokować niebezpieczne skrypty.
Funkcje te zapewniają solidną ochronę przed złośliwym oprogramowaniem typu open source na każdym etapie rozwoju.
Inteligentniejsze ustalanie priorytetów dzięki ASPM
Zbyt wiele alertów może spowolnić Twój zespół. Xygeni korzysta z ASPM Skupiamy się wyłącznie na najniebezpieczniejszych zagrożeniach. Odkrywamy zasoby, śledzimy zależności i sprawdzamy, czy luki w zabezpieczeniach nadają się do wykorzystania.
Nasza analiza osiągalności Pokazuje rzeczywiste ścieżki ataków i zagrożenia o wysokim priorytecie. Ta ukierunkowana metoda jest kluczowa dla skutecznej ochrony przed złośliwym oprogramowaniem typu open source.
Wykrywanie zagrożeń i alerty w czasie rzeczywistym
Skaner złośliwego oprogramowania typu open source firmy Xygeni monitoruje rejestry publiczne, takie jak npm, PyPI i Maven, 24 godziny na dobę, 7 dni w tygodniu.
Skanuje zachowanie, aby wykryć złośliwe oprogramowanie, zanim zainfekuje ono Twój komputer. pipeline.
- Natychmiastowe alerty:Otrzymuj powiadomienia e-mailem, przez internethookslub narzędzia do czatowania.
- Kwarantanna automatyczna:Podejrzane przesyłki są natychmiast izolowane.
- Recenzja eksperta:Nasz zespół sprawdza i potwierdza zagrożenia.
- Otwarte ujawnienie:Udostępniamy zweryfikowane zagrożenia mające na celu powstrzymanie ponownego wykorzystania.
Otwarty skaner złośliwego oprogramowania firmy Xygeni zapewnia kontrolę, szybkość i przejrzystość, dzięki czemu możesz pisać kod bez obaw.
6. Przyszłe trendy w złośliwym oprogramowaniu typu open source
Nowe zagrożenia i analiza predykcyjna
W miarę jak złośliwe oprogramowanie typu open source nieustannie się rozwija, jego metody ataków stają się coraz bardziej wyrafinowane. W związku z tym analiza predykcyjna wykorzystująca uczenie maszynowe i sztuczną inteligencję pozwala przewidywać nowe zagrożenia poprzez identyfikację wzorców wskazujących na potencjalne złośliwe oprogramowanie. To proaktywne podejście zwiększa ochronę przed złośliwym oprogramowaniem typu open source, przygotowując obronę na przyszłe ataki.
Innowacje w technologiach wykrywania i zapobiegania
Aby wyprzedzać zaawansowane złośliwe oprogramowanie, niezbędne jest ciągłe udoskonalanie technologii wykrywania i zapobiegania. Dlatego też kluczowe znaczenie mają innowacje w zakresie wykrywania opartego na zachowaniu, zaawansowanych platformach analizy zagrożeń i analizie bezpieczeństwa opartej na sztucznej inteligencji. W odpowiedzi na to Xygeni wdraża najnowocześniejsze technologie, aby zapewnić organizacjom możliwość szybkiego wykrywania i neutralizowania zagrożeń w czasie rzeczywistym dzięki zautomatyzowanym reakcjom.
Jak wyprzedzić krzywą
Aby zachować odporność na nowe zagrożenia, organizacje powinny rozważyć zastosowanie następujących strategii:
Bądź na bieżąco: Regularnie aktualizuj swoją wiedzę na temat trendów w zakresie bezpieczeństwa i zagrożeń, korzystając z forów branżowych, webinariów i szkoleń.
Przyjmij innowacyjne technologie: Wykorzystaj najnowocześniejsze narzędzia i praktyki w zakresie wykrywania zagrożeń i zautomatyzowanych systemów reagowania opartych na sztucznej inteligencji. Xygeni oferuje rozwiązania chroniące przed najnowszymi zagrożeniami.
Popraw współpracę: Wspieranie współpracy wewnątrz organizacji oraz z partnerami zewnętrznymi. Dzielenie się informacjami o zagrożeniach i najlepszymi praktykami wzmacnia zbiorową obronę.
Wnioski: Wzmocnienie bezpieczeństwa dzięki ochronie przed złośliwym oprogramowaniem typu open source
Oprogramowanie typu open source stwarza poważne ryzyko w nowoczesnych środowiskach programistycznych. Jednakże mając odpowiednią świadomość, narzędzia i procesy, ryzykom tym można zarządzać. Otwarty skaner złośliwego oprogramowania firmy Xygeni pomaga identyfikować i blokować złośliwe pakiety zanim dotrą do środowisk produkcyjnych.
Dzięki integracji ochrony przed złośliwym oprogramowaniem typu open source z procesami pracy — od CI/CD pipelines do Infrastruktury jako Kodu (IaC) konfiguracje — organizacje mogą zmniejszyć narażenie i wykryć zagrożenia na wczesnym etapie.
Utrzymuj kulturę stawiającą bezpieczeństwo na pierwszym miejscu
Bezpieczeństwo powinno być podstawowym aspektem rozwoju, a nie kwestią drugorzędną. Zespoły wykorzystujące oprogramowanie typu open source potrzebują ciągłego monitoringu i skutecznych narzędzi do identyfikowania luk w zabezpieczeniach, zanim się one nasilą. Otwarty skaner złośliwego oprogramowania, taki jak Xygeni, wspiera te działania automatyzacją, kontekstem i widocznością.
Patrząc w przyszłość
W dłuższej perspektywie, wraz ze wzrostem wzajemnych powiązań ekosystemów oprogramowania, zagrożenia będą się nadal rozwijać. Dlatego bycie na bieżąco ze strategiami ochrony przed złośliwym oprogramowaniem typu open source oraz korzystanie z praktycznych narzędzi pomaga zespołom utrzymać przewagę bez zakłócania rozwoju.
Skaner złośliwego oprogramowania Xygeni Open Source
Bezpieczeństwo w czasie rzeczywistym dla zależności typu open source
Zidentyfikuj wszystkie bezpośrednie i przechodnie zależności skojarzone i skorzystaj z wykrywanie, blokowanie i powiadamianie o złośliwym oprogramowaniu w czasie rzeczywistym z wczesnymi alertami i weryfikacją ekspertów.
- Analiza złośliwego oprogramowania oparta na zachowaniu dla komponentów open source
- Walidacja metadanych i pochodzenia w celu weryfikacji autentyczności opakowania
- Alerty w czasie rzeczywistym o podejrzanej aktywności lub złośliwych wzorcach
- CI/CD integracja do wczesnej, zautomatyzowanej ochrony
- Zabezpiecz każdą zależnośćponieważ nie wszystkie zagrożenia są znanymi lukami w zabezpieczeniach

