





Oprogramowanie open source (OSS) stało się podstawą nowoczesnych ekosystemów cyfrowych, napędzając innowacyjność, efektywność kosztową i szybki rozwój. Jednak ta otwartość wiąże się z różnymi wyzwaniami w zakresie bezpieczeństwa, z którymi organizacje muszą się zmierzyć, aby chronić swoje aplikacje i utrzymać bezpieczne środowisko programistyczne.
Czym jest bezpieczeństwo oprogramowania typu open source
Bezpieczeństwo oprogramowania typu open source to praktyka i narzędzia służące zapewnieniu bezpieczeństwa komponentu OSS; praktyka ta może obejmować zarządzanie bezpieczeństwem, zgodność z licencjami i jakość kodu.
Znaczenie bezpieczeństwa oprogramowania typu open source
Bezpieczeństwo w oprogramowaniu open source odnosi się do praktyk i narzędzi chroniących komponenty OSS. Praktyki te często obejmują zarządzanie lukami w zabezpieczeniach, zgodność z licencjami i zapewnienie ogólnej jakości kodu. Korzystając z zautomatyzowanych narzędzi, takich jak Open-Source Software Security firmy Xygeni, organizacje mogą usprawnić skanowanie w poszukiwaniu luk w zabezpieczeniach, śledzić zgodność i zarządzać aktualizacjami. Dzięki temu programiści mogą skupić się na dostarczaniu wysokiej jakości oprogramowania, mając jednocześnie pewność, że ich projekty są bezpieczne.
Jednak sama otwartość, która definiuje OSS, rodzi obawy dotyczące bezpieczeństwa. Współpraca sprzyja innowacjom, ale może również narażać oprogramowanie na zagrożenia. Raport bezpieczeństwa Apache Software Foundation W 2023 r. udokumentowano 660 nowych luk w zabezpieczeniach w ciągu jednego roku, co dowodzi, że bezpieczeństwo oprogramowania typu OSS to ciągła walka.
Równoważenie innowacji i bezpieczeństwa
Ponieważ oprogramowanie open source nadal kształtuje przyszłość technologii, kluczowe jest zachowanie równowagi między innowacją a bezpieczeństwem. Ta równowaga wymaga ciągłej czujności i zaawansowanych rozwiązań bezpieczeństwa. Czy w swojej strategii open source równoważysz innowacyjność z bezpieczeństwem? Bezpieczeństwo oprogramowania typu OSS to nie tylko zadanie techniczne – to stały proces commitaby chronić Twoją firmę i dobra cyfrowe.
Wpływ na przedsiębiorstwa: efekt domina
Te luki w zabezpieczeniach komponentów OSS mogą mieć katastrofalne skutki dla przedsiębiorstw:
- Naruszenie danych:stosowane luki w zabezpieczeniach mogą być z łatwością wykorzystane przez atakujących do kradzieży poufnych danych, co może narazić ich na straty finansowe i poważne szkody wizerunkowe.
- Zakłócenia operacyjne:Prowadzi to do narażenia krytycznych systemów i aplikacji wykorzystywanych w organizacji, ponieważ opierają się one na komponentach OSS, które są podatne na zakłócenia.
- Uszkodzenie reputacji:Wiadomości o naruszeniu bezpieczeństwa spowodowanym luką w oprogramowaniu typu OSS mogą zniszczyć reputację firmy, poważnie obniżyć zaufanie jej klientów, a nawet doprowadzić do pozwów sądowych.
Kluczowe zagrożenia i luki w zabezpieczeniach oprogramowania typu open source
Chociaż oprogramowanie open source (OSS) oferuje ogromne korzyści – takie jak stymulowanie innowacji, obniżanie kosztów i przyspieszanie rozwoju – korzyści te wiążą się z poważnymi zagrożeniami bezpieczeństwa. Zrozumienie zasad bezpieczeństwa oprogramowania open source jest kluczowe dla ochrony systemów przed potencjalnymi zagrożeniami.
Przestarzałe komponenty
Jednym z największych zagrożeń związanych z oprogramowaniem OSS jest korzystanie z przestarzałych lub nieutrzymywanych komponentów. Często projekty opierają się na starszych wersjach, które nie są już aktualizowane, co naraża znane luki w zabezpieczeniach. Według raportu z 2020 r. Open Source Security oraz Raport analizy ryzyka (OSSRA)70% przeanalizowanych baz kodu zawierało komponenty starsze niż cztery lata. To sprawia, że oprogramowanie jest podatne na ataki wykorzystujące te niezałatane luki.
Wyzwania związane z licencjonowaniem
Kolejnym wyzwaniem związanym z oprogramowaniem OSS jest zarządzanie licencjami. Projekty OSS są objęte różnymi licencjami, z których każda ma określone zasady i obowiązki. Jeśli organizacje nie zachowają ostrożności, mogą przypadkowo naruszyć te warunki, co może prowadzić do sporów prawnych, a nawet do przymusowego ujawnienia zastrzeżonego kodu. Badanie Synopsys Black Duck wykazało, że 68% baz kodu miało konflikty licencji, co pokazuje, jak powszechny jest ten problem.
Wstrzyknięcie złośliwego kodu
Otwarta natura oprogramowania OSS sprzyja współpracy, ale może również otworzyć furtkę dla cyberprzestępców, którzy mogą wstrzyknąć złośliwy kod. Bez dokładnego procesu weryfikacji, szkodliwy kod może się przedostać, zwłaszcza w projektach, które nie mają rygorystycznych kontroli bezpieczeństwa. Zdarzały się przypadki, gdy tylne furtki i inne złośliwe funkcjonalności pozostawały niezauważone, co podkreśla potrzebę czujnych przeglądów kodu i weryfikacji wkładu.
Jednym z godnych uwagi przykładów było wydarzenie z 2018 r., kiedy złośliwi aktorzy dodali tylne wejście do popularnego strumień zdarzeń biblioteka, wpływając na tysiące projektów. To naruszenie pozostało niezauważone przez miesiące, pokazując, jak ważne dla bezpieczeństwa OSS są czujna weryfikacja kodu i wkładu.
Rozwiązywanie tych zagrożeń
Czy Twoja organizacja jest przygotowana na zarządzanie tymi ryzykami? Kluczowe jest proaktywne podejście. Regularna konserwacja komponentów, dokładna weryfikacja wkładów i przestrzeganie wymogów licencyjnych powinny być… standard Organizacje korzystające z rozwiązań OSS powinny inwestować w odpowiednie narzędzia i infrastrukturę. Narzędzia te pomagają śledzić wersje, identyfikować znane luki w zabezpieczeniach i zapewniać zgodność z warunkami licencji. Po wdrożeniu tych praktyk rozwiązania OSS mogą nadal wspierać innowacje bez poświęcania bezpieczeństwa i zgodności z przepisami prawa.
Skuteczne strategie bezpieczeństwa oprogramowania typu open source
Przyjrzyjmy się bliżej skutecznym strategiom zabezpieczania oprogramowania typu open source (OSS) i sprawdźmy, w jaki sposób narzędzia zabezpieczające oprogramowanie typu open source firmy Xygeni mogą wzmocnić bezpieczeństwo Twojej firmy.
Kształtowanie polityki
Podstawą każdej solidnej strategii bezpieczeństwa oprogramowania open source jest jasna polityka. Polityka ta powinna dokładnie określać, które komponenty są bezpieczne w użyciu, a także określać zasady dotyczące wkładu, zgodności z licencjami i zarządzania lukami w zabezpieczeniach. Gwarantuje ona również, że wszyscy zaangażowani w projekt rozumieją swoje role i obowiązki w zakresie zapewnienia bezpieczeństwa oprogramowania.
Ciągłe monitorowanie
Bezpieczeństwo nie jest zadaniem jednorazowym; wymaga ciągłego monitorowania. Organizacje powinny regularnie skanować swoje bazy kodu w poszukiwaniu znanych luk w zabezpieczeniach, dbać o aktualność komponentów OSS i być na bieżąco z nowymi zaleceniami bezpieczeństwa. To proaktywne podejście pozwala zespołom na wczesne wykrywanie i reagowanie na zagrożenia, zapobiegając eskalacji problemów z bezpieczeństwem.
Integrowanie narzędzi bezpieczeństwa
Automatyzacja procesów bezpieczeństwa w ramach rozwoju oprogramowania pipeline jest kluczowe. Korzystając z narzędzi bezpieczeństwa oprogramowania typu open source, takich jak Xygeni, możesz osadzić skanowanie podatności, śledzenie zależności i sprawdzanie zgodności licencji bezpośrednio w swoim systemie. CI/CD pipelineNarzędzia te nie tylko redukują nakład pracy ręcznej, ale także pomagają zespołom zachować równowagę między bezpieczeństwem a szybkim tempem rozwoju i innowacji.
Kompleksowe narzędzie bezpieczeństwa oprogramowania typu open source firmy Xygeni
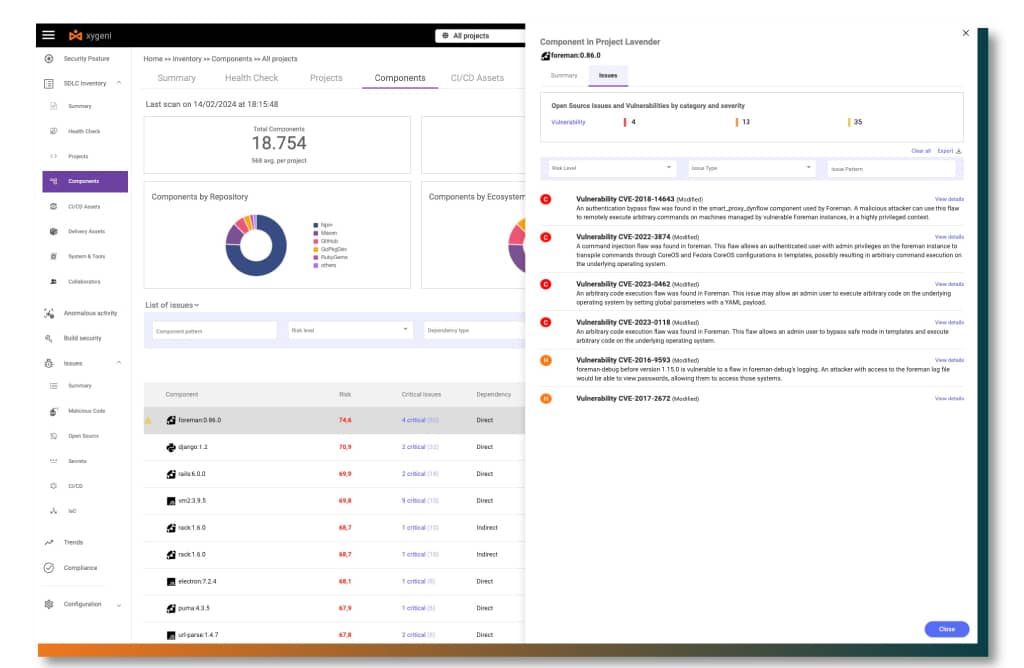
Xygeni oferuje kompleksowe i zautomatyzowane podejście do zarządzania wyzwaniami związanymi z bezpieczeństwem OSS:
- Zautomatyzowane skanowanie luk w zabezpieczeniachDzięki integracji z Narodową Bazą Danych Podatności (NVD), Xygeni przeprowadza skanowanie podatności w czasie rzeczywistym. Zautomatyzowane zarządzanie postawą bezpieczeństwa (ASPM) system ocenia luki w zabezpieczeniach na podstawie ryzyka, pomagając organizacjom skuteczniej ustalać priorytety napraw.
- Monitorowanie przestarzałych komponentów:Xygeni stale monitoruje wersje komponentów i ostrzega zespoły, gdy przestarzałe elementy mogą zagrozić bezpieczeństwu i funkcjonalności ich projektów, nakazując terminowe aktualizacje lub wymianę.
- Zgodność licencjiPoruszanie się po licencjonowaniu Open Source może być skomplikowane, ale Xygeni upraszcza ten proces. Skanuje i identyfikuje licencje każdego komponentu, pomagając Twojemu zespołowi uniknąć problemów prawnych, zapewniając jednocześnie zgodność z polityką organizacji.
- SBOM Pożądania:Xygeni generuje szczegółowy wykaz materiałów oprogramowania (SBOM) w celu zwiększenia przejrzystości, spełnienia wymogów regulacyjnych i prowadzenia pełnego spisu całego oprogramowania typu open source używanego w Twoim projekcie.
- Służba wczesnego ostrzeganiaUsługa wczesnego ostrzegania Xygeni zmienia podejście do bezpieczeństwa z reaktywnego na proaktywne. Analizuje nowe pakiety open source natychmiast po ich opublikowaniu, identyfikując luki w zabezpieczeniach lub złośliwe oprogramowanie, zanim zdążą one przeniknąć do systemu.
Inwestując w narzędzia zabezpieczające oprogramowanie typu open source firmy Xygeni, organizacje mogą skutecznie chronić swoje oprogramowanie, umożliwiając innowacje przy jednoczesnym zachowaniu bezpieczeństwa zasobów cyfrowych.
Przyszłość bezpieczeństwa oprogramowania typu open source
Patrząc w przyszłość, oprogramowanie open source nadal będzie stanowić podstawę rozwoju technologicznego. Jednak wraz z Raport bezpieczeństwa ASF 2023 Jak pokazują badania, luki w zabezpieczeniach będą się jedynie nasilać wraz z upowszechnianiem się rozwiązań OSS. Znalezienie właściwej równowagi między innowacją a bezpieczeństwem jest kluczowe. Rozwiązania takie jak Xygeni będą niezbędne w poruszaniu się po tym złożonym środowisku, zapewniając organizacjom możliwość wykorzystania potencjału rozwiązań OSS przy jednoczesnym zachowaniu silnych zabezpieczeń.
Automatyzując zarządzanie lukami w zabezpieczeniach, egzekwując przestrzeganie licencji i umożliwiając wczesne wykrywanie zagrożeń, Xygeni jest liderem w zabezpieczaniu przyszłości oprogramowania typu open source.
Przejmij kontrolę nad swoim OOprogramowanie zabezpieczające pen-Source Dziś
Chcesz zobaczyć, jak Xygeni może pomóc w zabezpieczeniu Twoich projektów? Obejrzyj naszą demonstrację wideo or Wypróbuj Xygeni za darmo!